CVE-2020-1472 (ZeroLogon) पहचान और शमन डेमो
यह प्रोजेक्ट महत्वपूर्ण विंडोज़ कमजोरी CVE-2020-1472, जिसे ZeroLogon के नाम से भी जाना जाता है, की पहचान और शमन को प्रदर्शित करता है। यह कमजोरी हमलावरों को बिना प्रमाणीकरण के प्रशासनिक पहुंच प्राप्त करने की अनुमति देती है। इसे एक स्कूल साइबर सुरक्षा परियोजना के भाग के रूप में विकसित किया गया था। PoC कोड का श्रेय टॉम टर्वूर्ट (Secura) को जाता है और Suricata नियम सेट का श्रेय Proofpoint Emerging Threats को जाता है।
मुख्य घटक:
- PoC स्क्रिप्ट का उपयोग करके डोमेन नियंत्रक की कमजोरी का परीक्षण करना
- Windows Event Logs के माध्यम से संकेतकों की निगरानी करना
- कस्टम नियमों के साथ Suricata IDS लागू करना
- Windows Updates लागू करना
प्रदर्शित पहचान तकनीकें
1. कमजोरी परीक्षण स्क्रिप्ट
- टॉम टर्वूर्ट (Secura) द्वारा पायथन स्क्रिप्ट
- Netlogon प्रमाणीकरण बाईपास के माध्यम से डोमेन नियंत्रक की कमजोरी का परीक्षण करने के लिए
impacket लाइब्रेरी का उपयोग करता है
2. Windows Event Log विश्लेषण
इन मुख्य घटनाओं को देखें:
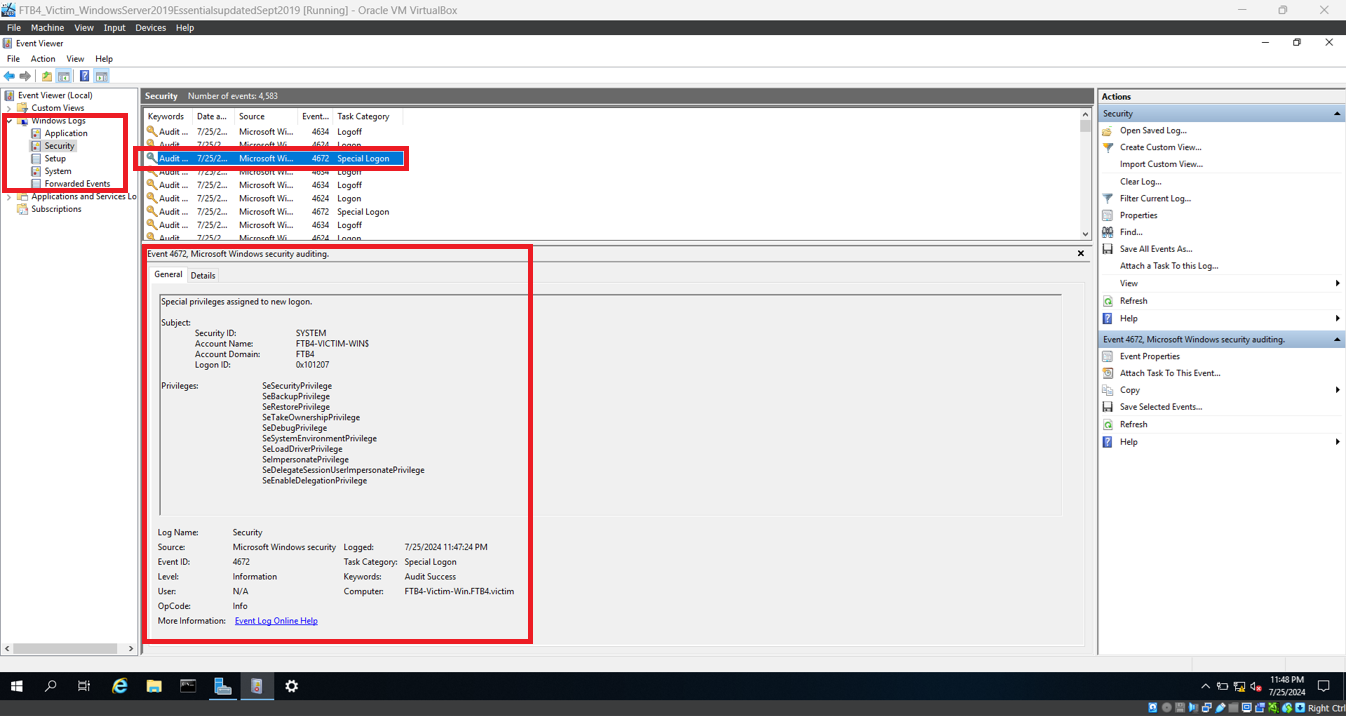
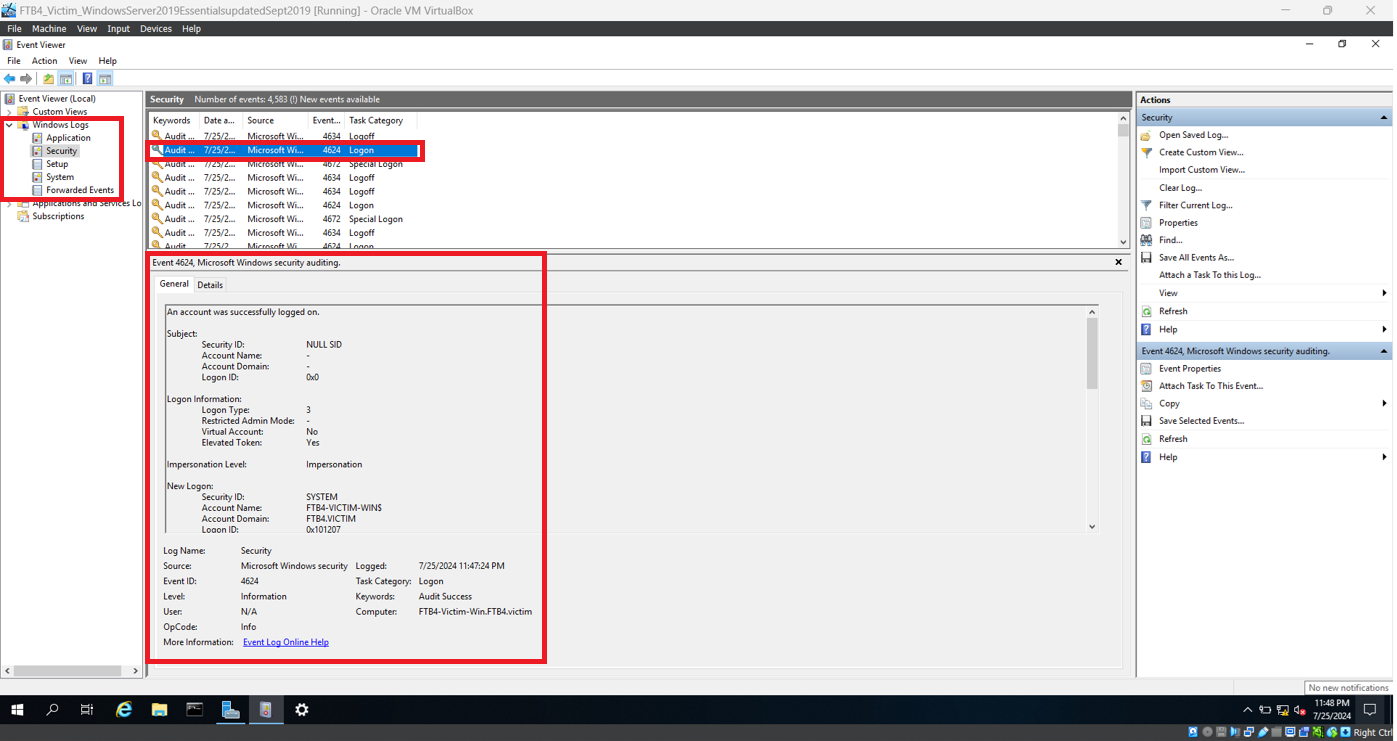
4624: DC क्रेडेंशियल्स का उपयोग करके सफल लॉगऑन4672: हमलावर को विशेष विशेषाधिकार (जैसे, व्यवस्थापक) सौंपे गए5805: Netlogon त्रुटि घटनाएँ (शोषण का संकेत)
3. Suricata का उपयोग करके घुसपैठ का पता लगाना
- डोमेन नियंत्रक पर नेटवर्क ट्रैफ़िक का विश्लेषण करने के लिए Suricata का उपयोग करता है
- Proofpoint Emerging Threats नियम सेट से कस्टम नियम लागू करता है
- ZeroLogon शोषण में सामान्यतः उपयोग किए जाने वाले शून्य बाइट्स के अनुक्रम का पता लगाता है
आवश्यकताएँ
इस प्रदर्शन को दोहराने के लिए, निम्नलिखित सेटअप आवश्यक है:
हमलावर मशीन
लक्ष्य मशीन
- VirtualBox (समान NATNetwork कॉन्फ़िगरेशन जिसमें Promiscuous मोड सक्षम है)
- Windows Server 2019 Essentials (सितंबर 2019 अपडेटेड)
- एक नया डोमेन और DC बनाया गया (DC के रूप में लक्ष्य मशीन सर्वर का उपयोग करके)
- Suricata
- Microsoft C++ Redistributable
- Npcap
- Notepad++
- Proofpoint Emerging Threats Rules रिपॉजिटरी से नियम फ़ाइल
emerging-all.rules Proofpoint द्वारा
कॉन्फ़िगरेशन नोट:
Notepad++ का उपयोग करके Suricata कॉन्फ़िगरेशन को संशोधित किया गया:
HOME_NET को लक्ष्य मशीन के IP पते पर सेट किया गयाrule-files अनुभाग को emerging-all.rules फ़ाइल का उपयोग करने के लिए अपडेट किया गया
पहचान दृष्टिकोणों का प्रदर्शन
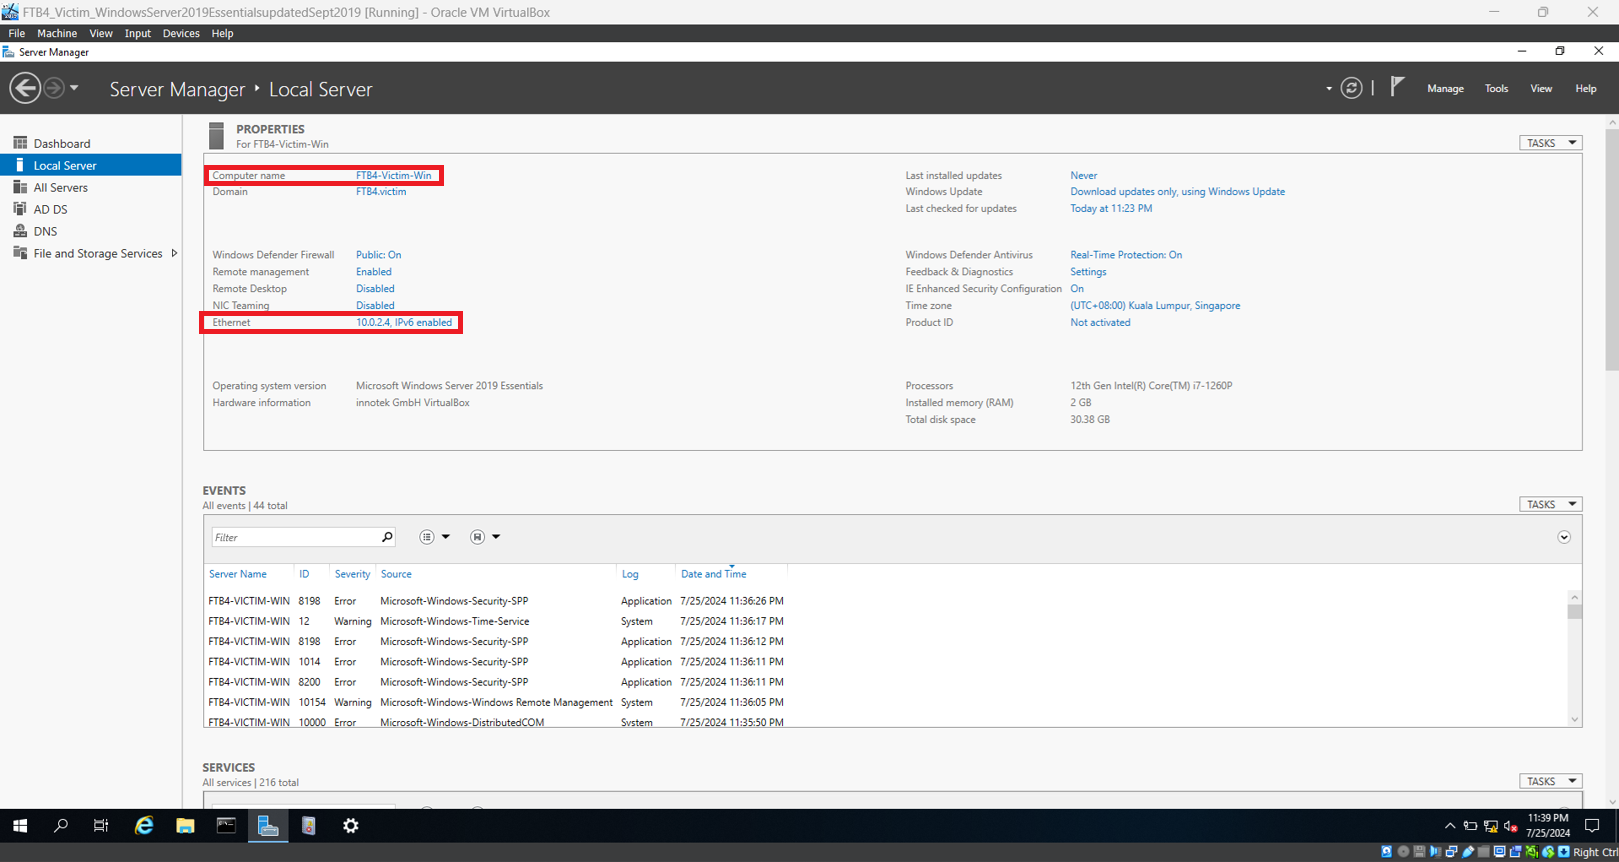
चरण 1: लक्ष्य मशीन का कंप्यूटर नाम और IP पता पता करें
- सर्वर मैनेजर खोलें।
- लोकल सर्वर पर जाएं। ईथरनेट के अंतर्गत मिले कंप्यूटर नाम और IP पते पर ध्यान दें। इस प्रदर्शन में, कंप्यूटर का नाम FTB4-Victim-Win है और IP पता 10.0.2.4 है।
चरण 2: कमजोरी परीक्षण स्क्रिप्ट लॉन्च करें
- हमलावर मशीन में, टर्मिनल खोलें
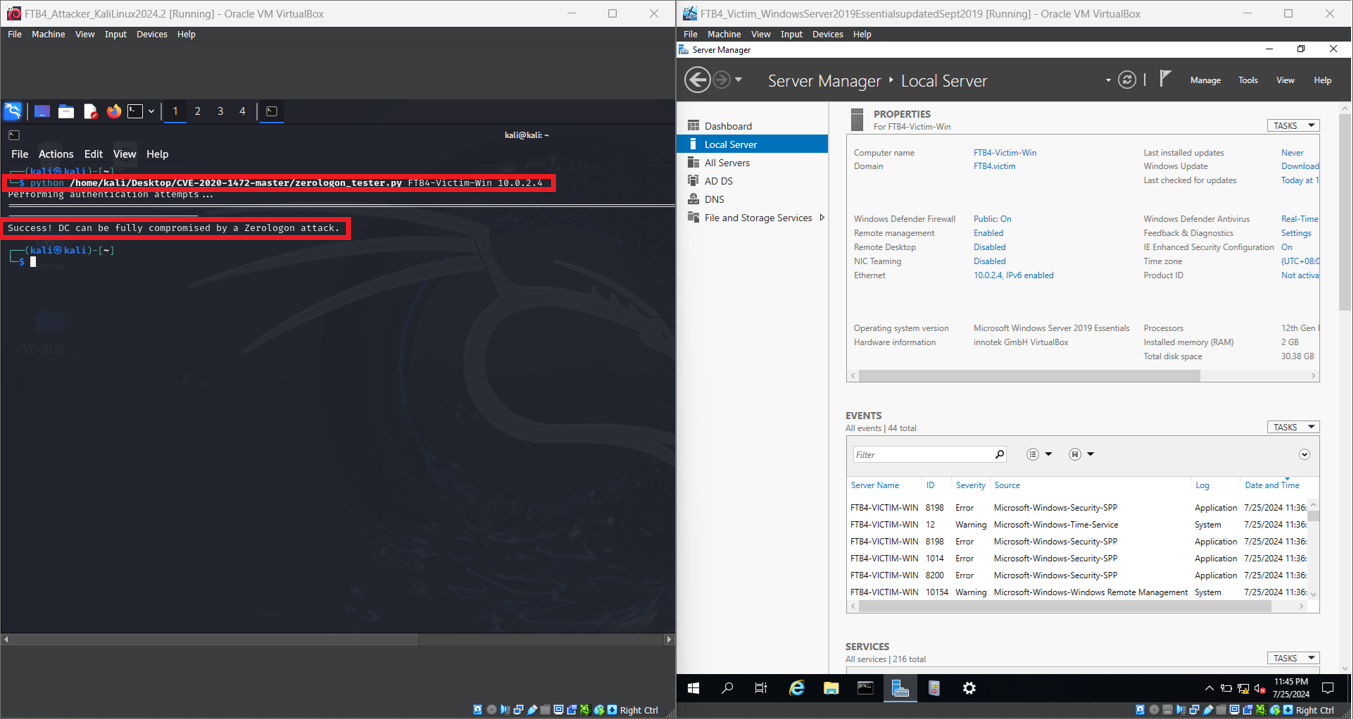
- लक्ष्य मशीन के कंप्यूटर नाम और IP के साथ पायथन परीक्षण स्क्रिप्ट निष्पादित करें:
python /home/kali/Desktop/CVE-2020-1472-master/zerologon_tester.py <target computer name> <target IP>
- स्क्रिप्ट संदेश के साथ समाप्त होगी जो दर्शाती है कि डोमेन नियंत्रक ZeroLogon हमले से पूरी तरह समझौता किया जा सकता है।
चरण 3: Windows Event Log का विश्लेषण करना
- अब लक्ष्य मशीन में, Event Viewer लॉन्च करें। आइकन टास्कबार पर है।
- Windows Logs पर जाएं, फिर Security पर।
- जैसा कि नीचे दिखाया गया है, ZeroLogon बाईपास से संबंधित दो Security घटनाएँ हैं: Event 4672 और Event 4624।
- Windows Logs के अंतर्गत System पर जाएं। तब तक नीचे स्क्रॉल करें जब तक आपको Level Error और Source NETLOGON वाली घटना न दिखे। इसे चुनें। यह ZeroLogon बाईपास से संबंधित एक और घटना है।
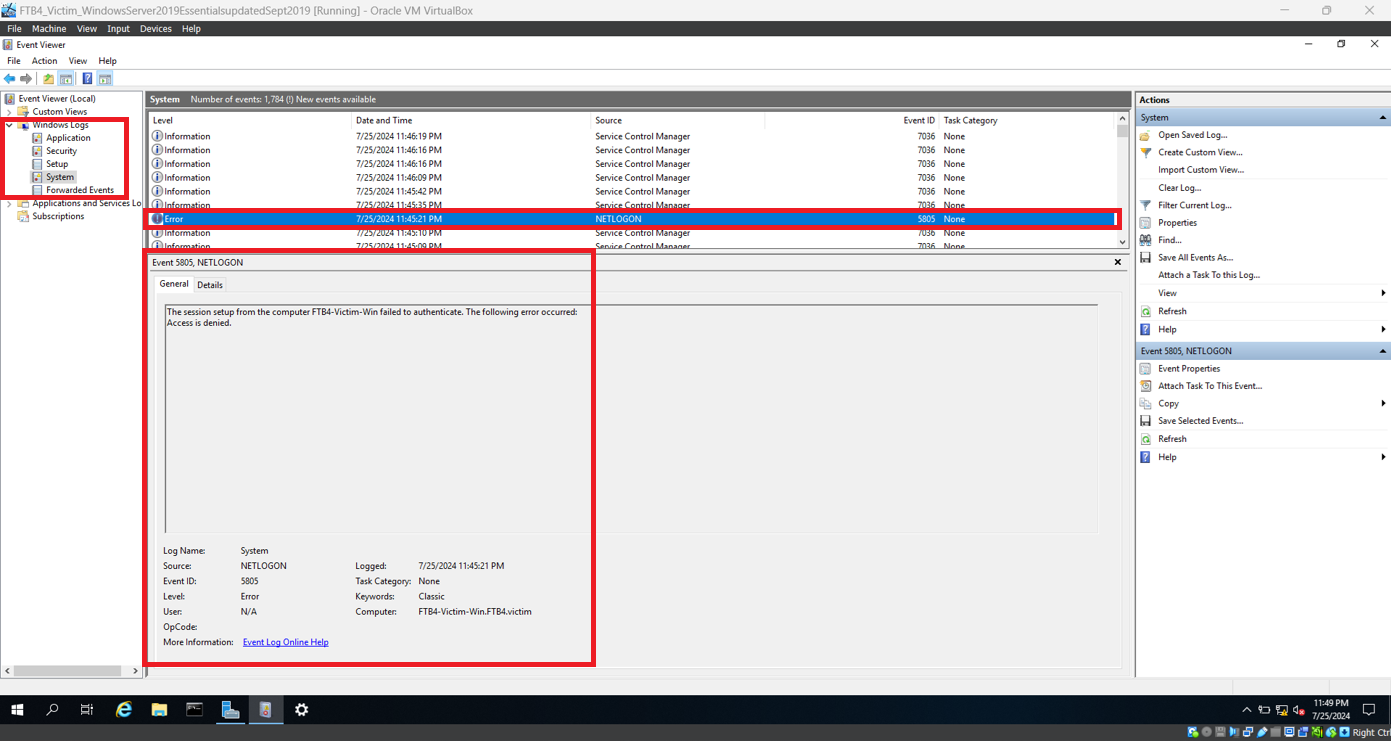
- आप Windows Event Viewer बंद कर सकते हैं।
चरण 4: Suricata का उपयोग करके घुसपैठ का पता लगाना
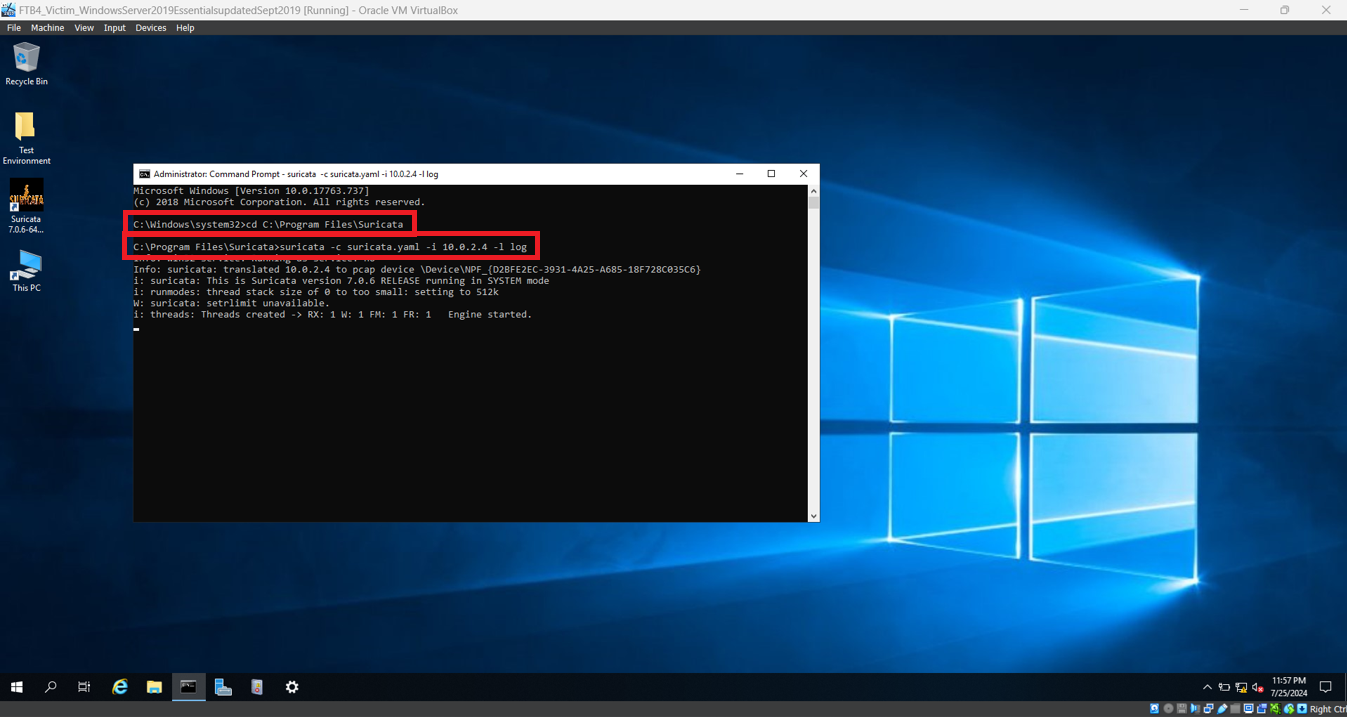
- लक्ष्य मशीन में, Command Prompt को व्यवस्थापक के रूप में खोलें।
- Suricata लॉन्च करने के लिए निम्नलिखित कमांड निष्पादित करें:
cd C:\Program Files\Suricata\
- उपयुक्त IP पते के साथ निम्नलिखित कमांड निष्पादित करें
suricata -c suricata.yaml -i <target IP> -l log
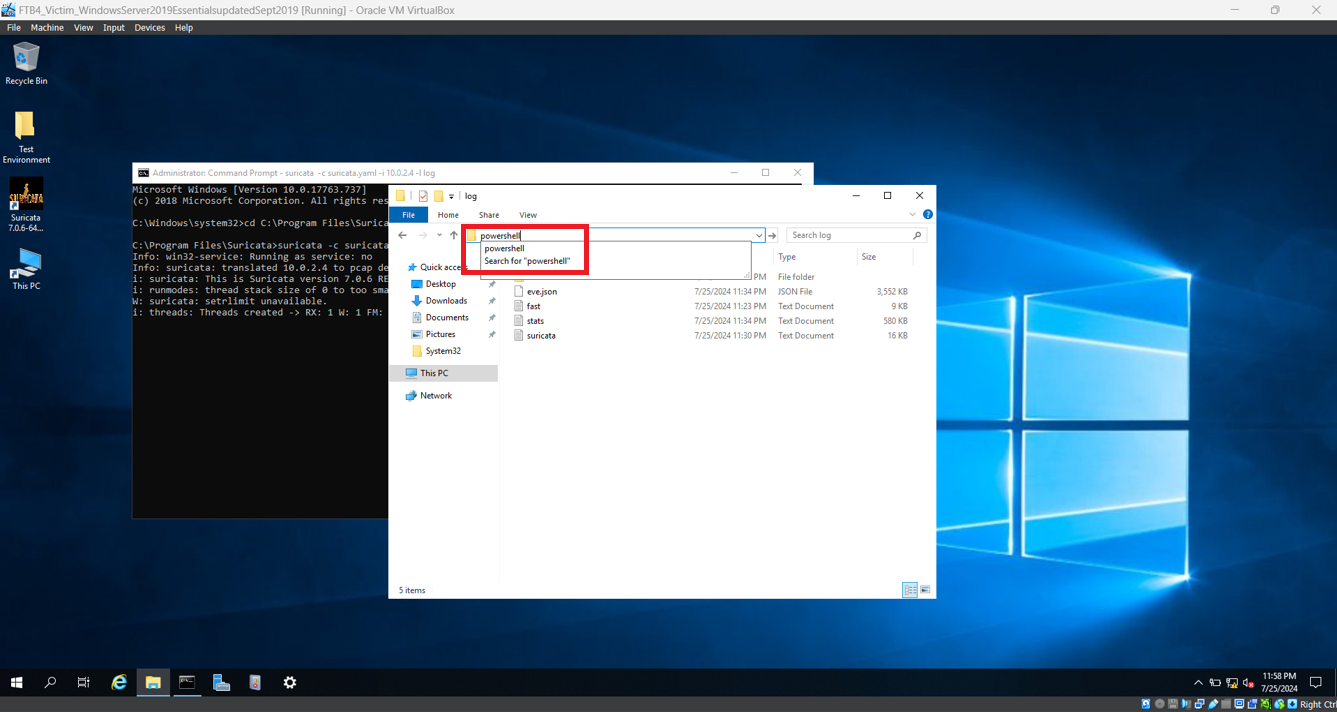
- टास्कबार में आइकन से File Explorer खोलें।
C:\Program Files\Suricata\log पर जाएं।
- नेविगेशन बार में
powershell टाइप करें और Enter दबाएं। Windows PowerShell लॉन्च होगा।
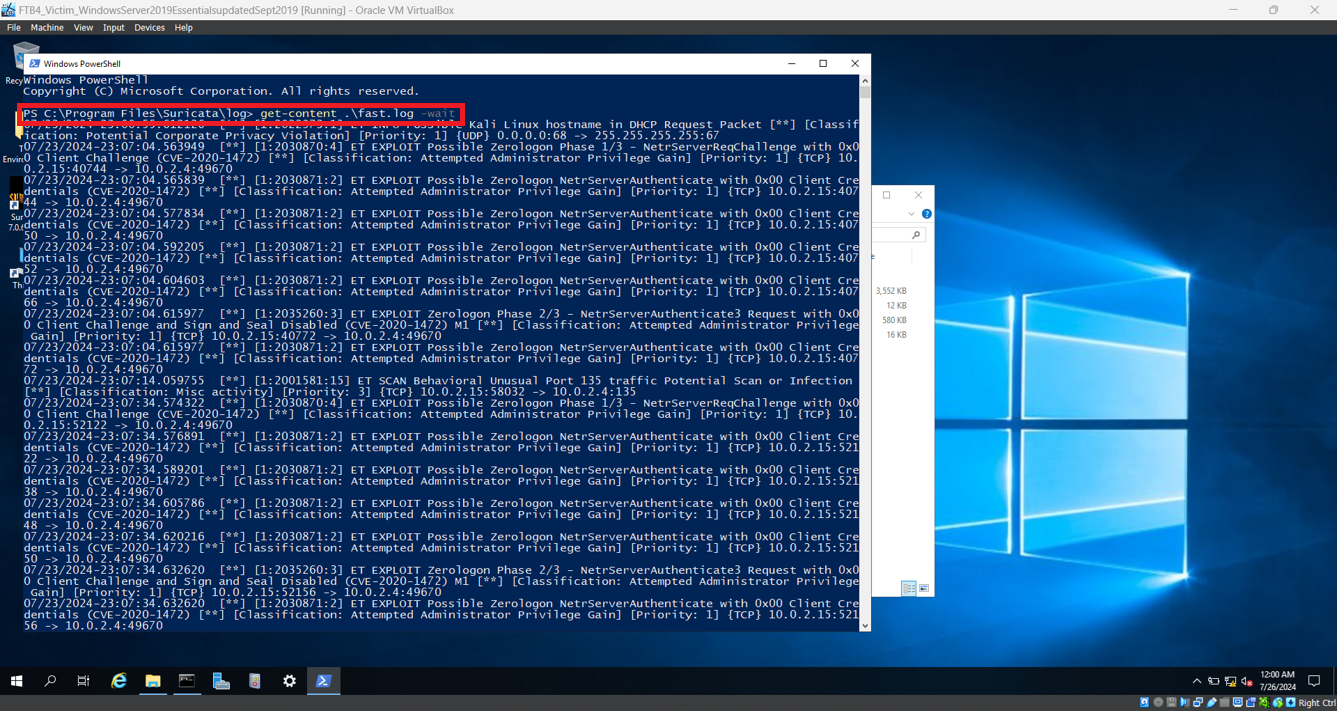
- Windows PowerShell में,
get-content .\fast.log -wait टाइप करें और Enter दबाएं। पिछले सभी लॉग को अनदेखा करें क्योंकि वे पिछले परीक्षण से थे और खाली स्थान तक नीचे स्क्रॉल करें।
- हमलावर मशीन में और पायथन परीक्षण स्क्रिप्ट फिर से लॉन्च करें।
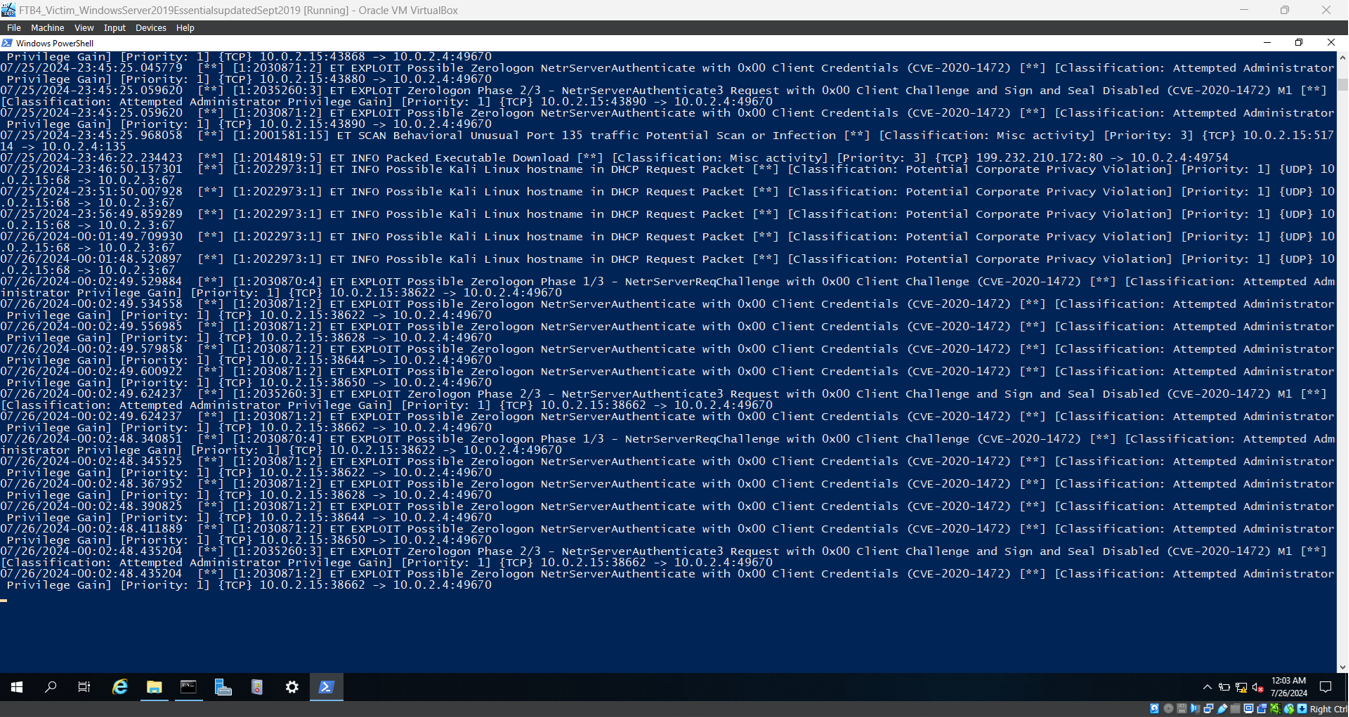
- अब लक्ष्य मशीन पर वापस जाएं और उत्पन्न नई चेतावनियों पर ध्यान दें। ये चेतावनियाँ ZeroLogon के प्रयास या शोषण का संकेत देती हैं।
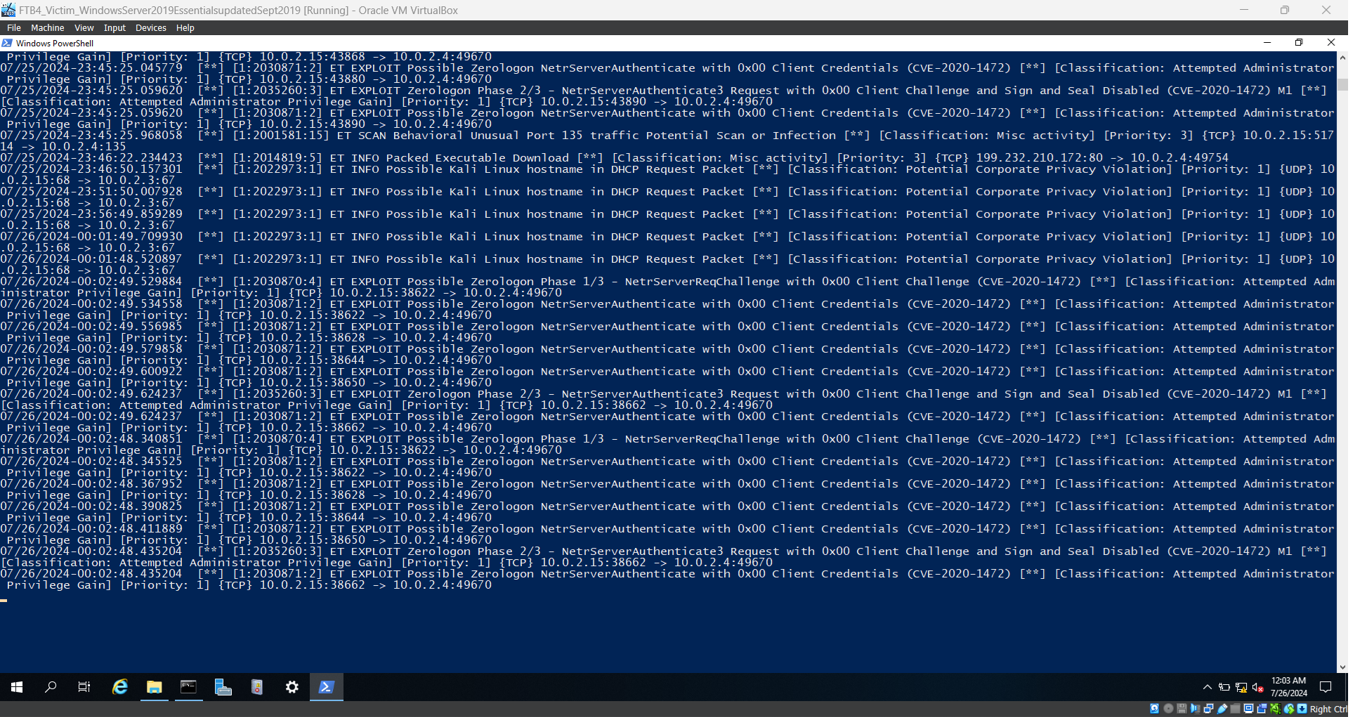
- आप Windows PowerShell और Command Prompt विंडो बंद कर सकते हैं।
fast.txt खोलें। लॉग इस फ़ाइल में सहेजे गए हैं।
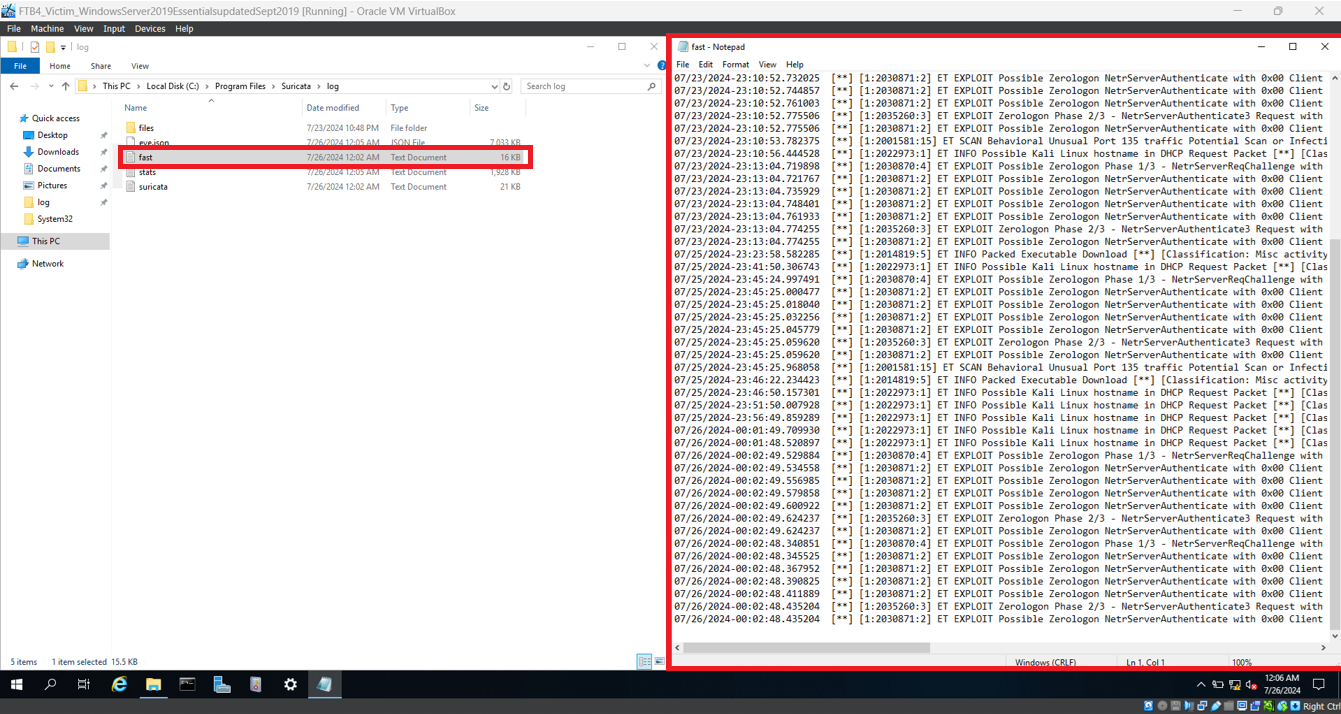
शमन दृष्टिकोण का प्रदर्शन
CVE-2020-1472 (ZeroLogon) के लिए सबसे प्रभावी शमन नवीनतम Windows सुरक्षा अपडेट स्थापित करना है।
चरण:
- लक्ष्य मशीन पर, Settings ऐप खोलें।
- Update and Security → Windows Update पर जाएं।
- "अपडेट की जाँच करें" पर क्लिक करें और सिस्टम को नवीनतम अपडेट डाउनलोड और स्थापित करने दें।
- यदि आवश्यक हो तो मशीन को पुनरारंभ करें।
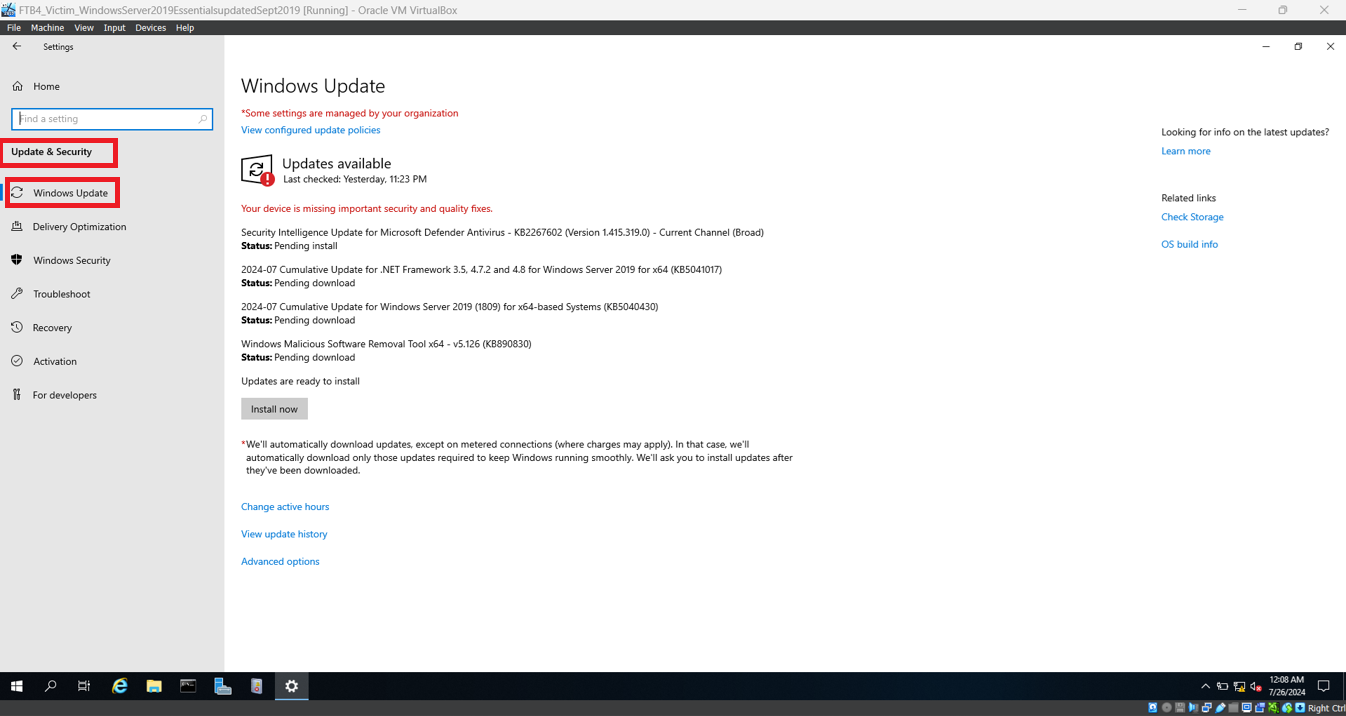
ये अपडेट सुरक्षित रिमोट प्रोटोकॉल उपयोग को लागू करके और डोमेन नियंत्रकों में डिफ़ॉल्ट रूप से प्रवर्तन मोड सक्षम करके ZeroLogon कमजोरी के लिए Microsoft के फिक्स को लागू करते हैं।
सीमाओं पर नोट
इस प्रोजेक्ट में प्रदर्शित पहचान और शमन दृष्टिकोण एक नियंत्रित प्रयोगशाला वातावरण में शैक्षिक उद्देश्यों के लिए डिज़ाइन किए गए हैं। हालांकि वे CVE-2020-1472 (ZeroLogon) के पीछे की अवधारणाओं को चित्रित करने में प्रभावी हैं, उनकी सीमाएँ हैं और वास्तविक दुनिया के उद्यम वातावरण में तैनाती के लिए पूरी तरह से व्यावहारिक नहीं हैं। चूंकि यह एक स्कूल प्रोजेक्ट है, इसलिए ध्यान उत्पादन-ग्रेड समाधानों को लागू करने के बजाय साइबर सुरक्षा तकनीकों को सीखने और समझने पर है।
आभार
विशेष धन्यवाद
 tdevworks/cve-2020-1472-zerologon-demo-detection-mitigation

