
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2022-22965-Spring4Shell-Security-Operations-Analysis — Spring4Shell भेद्यता (CVE-2022-22965) के लिए खतरे का पता लगाने, त्रिगुण विश्लेषण और शमन प्रदर्शित करने वाला एक व्यापक सुरक्षा संचालन केंद्र (SOC) घटना प्रतिक्रिया सिमुलेशन। | Kitploit
उपकरण/GitHubGitHub/shakur1314/cve-2022-22965-spring4shell-security-operations-analysis
भेद्यता विश्लेषणवेब सुरक्षापेनिट्रेशन टेस्टिंगलर्निंग और शिक्षाघटना प्रतिक्रियालॉग विश्लेषण
GitHubshakur1314/cve-2022-22965-spring4shell-security-operations-analysis

CVE-2022-22965-Spring4Shell-Security-Operations-Analysis

Spring4Shell भेद्यता (CVE-2022-22965) के लिए खतरे का पता लगाने, त्रिगुण विश्लेषण और शमन प्रदर्शित करने वाला एक व्यापक सुरक्षा संचालन केंद्र (SOC) घटना प्रतिक्रिया सिमुलेशन।

रिपॉजिटरी देखें
338 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

CVE-2022-22965 — Spring4Shell सुरक्षा संचालन विश्लेषण

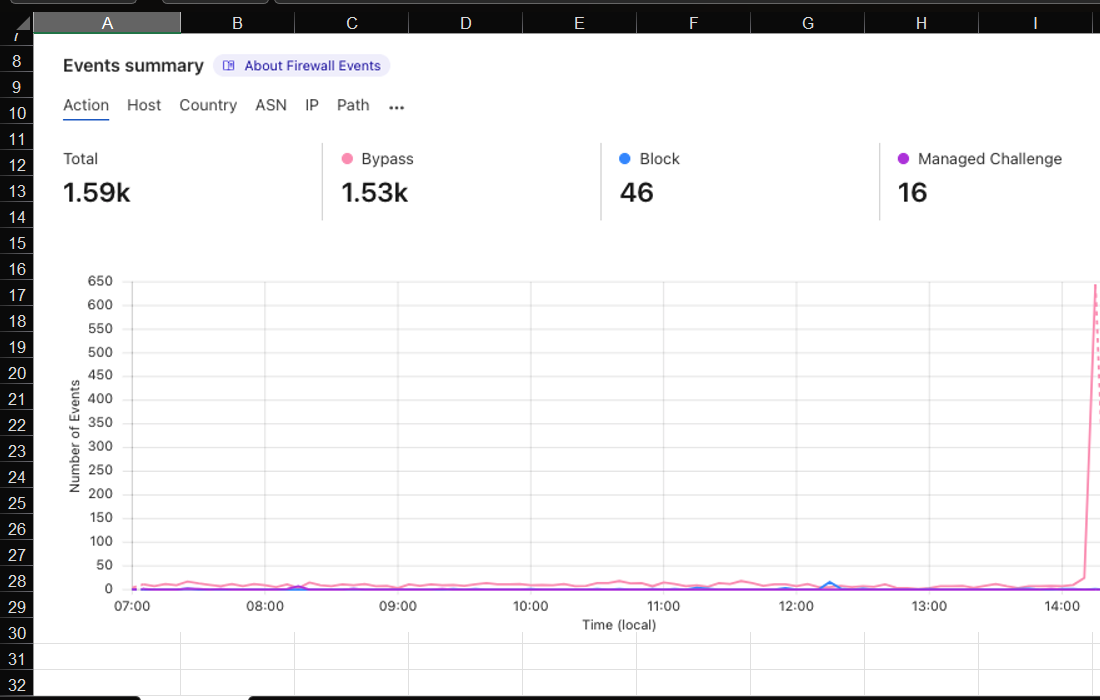
Firewall Dashboard

एक व्यावहारिक सुरक्षा संचालन केंद्र (SOC) सिमुलेशन जहाँ मैंने एक सूचना सुरक्षा विश्लेषक की भूमिका निभाई, जो एक सक्रिय Spring4Shell शोषण प्रयास का जवाब दे रहा था। यह रिपॉजिटरी पूर्ण घटना प्रतिक्रिया जीवनचक्र का दस्तावेजीकरण करती है — प्रारंभिक पहचान से लेकर विश्लेषण और शमन तक।

अस्वीकरण: यह परियोजना शैक्षणिक उद्देश्यों के लिए Forage पर साइबर सुरक्षा नौकरी सिमुलेशन के भाग के रूप में पूरी की गई थी। सभी विश्लेषण एक नियंत्रित, अनुकरण वातावरण में किए गए थे।


CVE-2022-22965 (Spring4Shell) के बारे में

Spring4Shell स्प्रिंग फ्रेमवर्क में एक गंभीर रिमोट कोड निष्पादन भेद्यता है। यह हमलावरों को पैरामीटर बाइंडिंग तंत्र का शोषण करके जावा क्लास गुणों तक अनधिकृत पहुंच प्राप्त करने की अनुमति देता है, जो पूर्ण रिमोट कोड निष्पादन का कारण बन सकता है।

  • गंभीरता: गंभीर (CVSS 9.8)
  • प्रभावित संस्करण: Spring Framework 5.3.0–5.3.17, 5.2.0–5.2.19, और पुराने
  • हमला वेक्टर: पैरामीटर बाइंडिंग का शोषण करने वाले दुर्भावनापूर्ण HTTP POST अनुरोध

कार्य 1 — घटना ट्राइएज और सूचना

उद्देश्य: समझौता किए गए बुनियादी ढांचे की पहचान करने, खतरे की गंभीरता का आकलन करने और उपयुक्त टीम को सूचित करने के लिए फायरवॉल लॉग का विश्लेषण करें।

फायरवॉल लॉग विश्लेषण

फायरवॉल लॉग की समीक्षा करने पर /tomcatwar.jsp को लक्षित करने वाले संदिग्ध HTTP/1.1 POST अनुरोधों का एक पैटर्न सामने आया, जिनमें सभी में class.module.classLoader पैरामीटर चेन थी — Spring4Shell शोषण का हस्ताक्षर संकेतक।
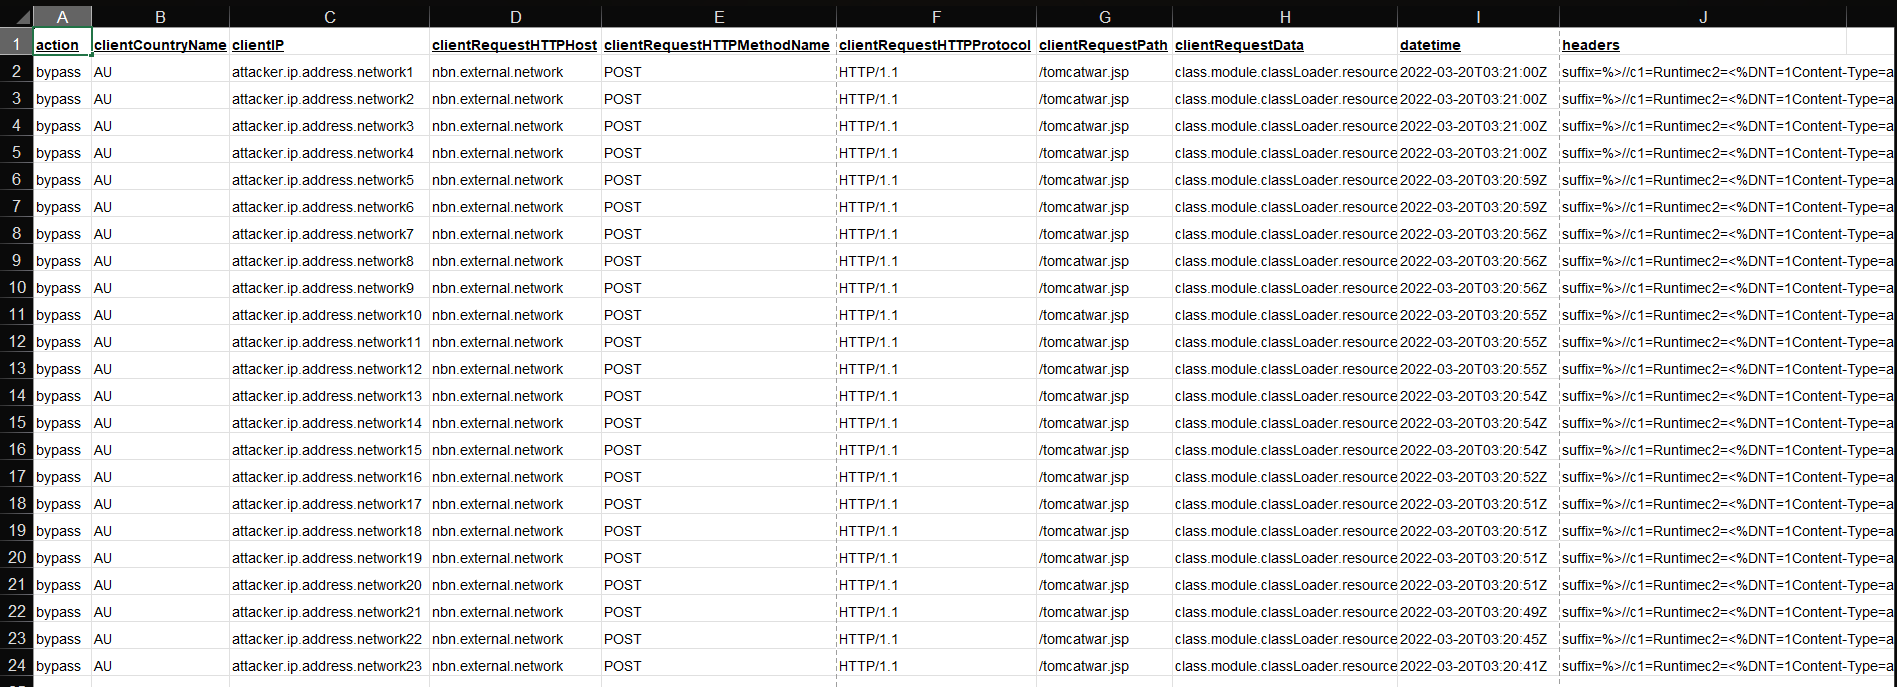
Firewall Logs

निष्कर्ष

क्षेत्रविवरण
प्रभावित बुनियादी ढांचाNBN महत्वपूर्ण सेवाएँ
प्राथमिकता स्तरP1 — गंभीर
हमला वेक्टरCVE-2022-22965 (Spring4Shell)
वर्तमान स्थितिसेवा डाउन; कार्यक्षमता बाधित
पहचान टाइमस्टैम्प2022-03-20T03:21:00Z

घटना सूचना

खतरे की पुष्टि के बाद, मैंने स्थिति, प्रभावित सिस्टम और आवश्यक तत्काल कार्यों का एक सटीक सारांश के साथ NBN टीम को एक घटना सूचना तैयार और भेजी।
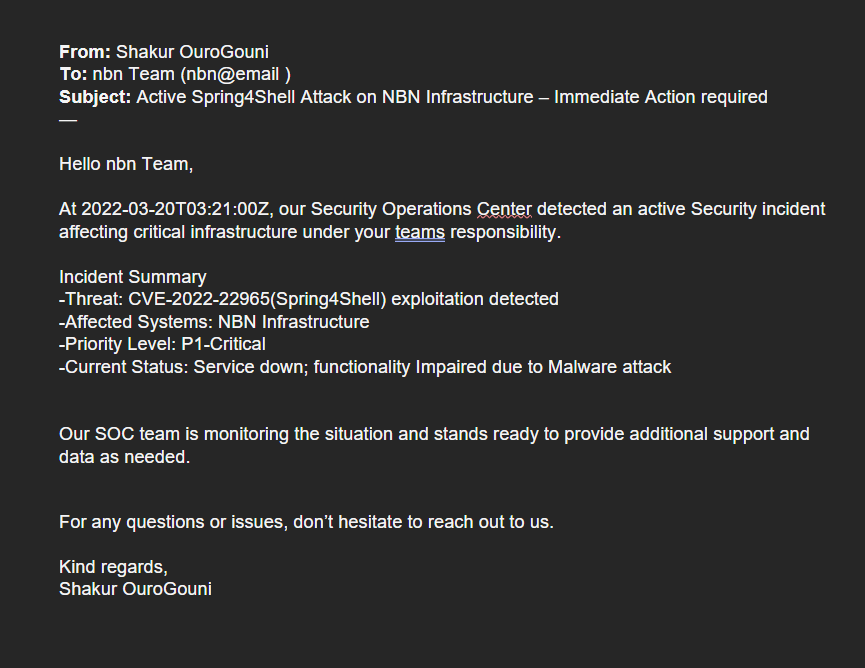
Incident Response Email to NBN Team


कार्य 2 — खतरा विश्लेषण और शमन

उद्देश्य: हमले के पैटर्न का गहन विश्लेषण करना, शोषण यांत्रिकी को समझना, और खतरे को नियंत्रित करने के लिए फायरवॉल नियम विकसित करना।

हमले की विशेषताएँ

फायरवॉल लॉग में POST अनुरोध संरचना के विश्लेषण से:

  • अनुरोध विधि: HTTP/1.1 POST
  • लक्ष्य पथ: /tomcatwar.jsp
  • दुर्भावनापूर्ण पैरामीटर: class.module.classLoader.resources.context.parent.pipeline.first.pattern
  • तकनीक: Java ClassLoader तक पहुँचने, Tomcat webapps निर्देशिका में JSP वेबशेल लिखने, और स्थायी रिमोट कोड निष्पादन स्थापित करने के लिए पैरामीटर बाइंडिंग हेरफेर

प्रस्तावित फायरवॉल नियम

हमले को प्रत्येक चरण में अवरुद्ध करने के लिए एक बहु-स्तरीय दृष्टिकोण का उपयोग किया गया:

नियमकार्रवाईतर्क
*.jsp एंडपॉइंट्स के अनुरोधों को अवरुद्ध करेंDROPवेबशेल पहुँच को रोकता है
class.module.classLoader.resources.context.parent.pipeline.first वाले POST अनुरोधों को अवरुद्ध करेंDROPसीधे शोषण तंत्र को अवरुद्ध करता है
webapps/ROOT/tomcatwar*.jsp पर लेखन संचालन को अवरुद्ध करेंDENYवेबशेल स्थिरता को रोकता है

फायरवॉल नियम अनुरोध

शमन रणनीति को परिभाषित करने के बाद, मैंने चल रहे हमले पर पूर्ण तकनीकी संदर्भ के साथ नेटवर्क टीम को आवश्यक फायरवॉल नियमों का संचार किया।
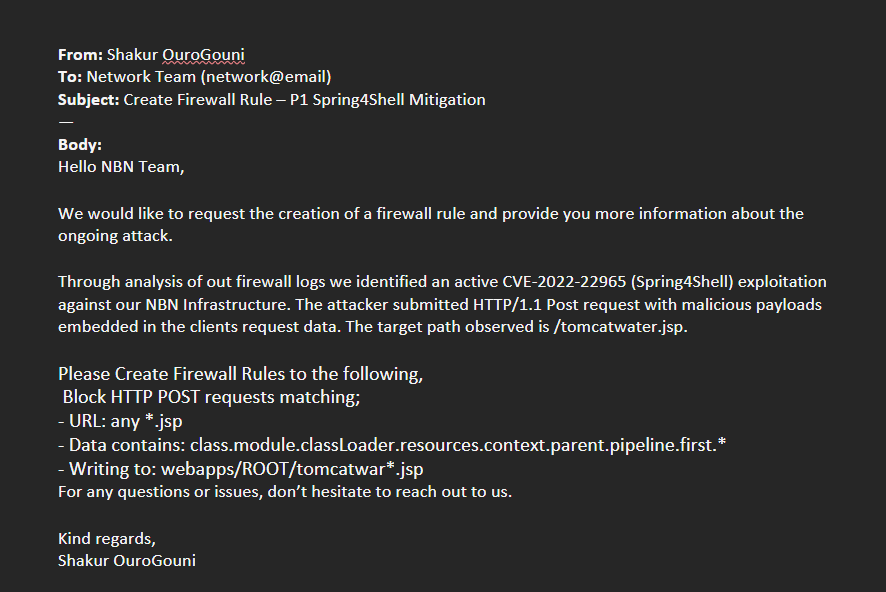
NBN Team Email to Network Department


समझौता के प्रमुख संकेतक

  • HTTP POST डेटा में class.module.classLoader पैरामीटर चेन मौजूद
  • /tomcatwar.jsp को लक्षित करने वाले POST अनुरोध
  • Tomcat के webapps निर्देशिका में फ़ाइलें लिखने का प्रयास
  • pipeline.first.pattern गुणों का हेरफेर

प्रदर्शित कौशल

  • फायरवॉल लॉग विश्लेषण और ट्रैफ़िक पैटर्न पहचान
  • CVE अनुसंधान और प्रूफ ऑफ कॉन्सेप्ट विश्लेषण
  • घटना ट्राइएज और प्राथमिकता आकलन
  • हितधारक संचार (तकनीकी और गैर-तकनीकी)
  • फायरवॉल नियम डिज़ाइन और गहराई में रक्षा रणनीति

सिमुलेशन विवरण

  • लेखक: Shakur OuroGouni
  • भूमिका: सूचना सुरक्षा विश्लेषक
  • प्लेटफ़ॉर्म: Forage
  • पूर्णता तिथि: 14 जनवरी, 2026
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    360
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    289

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





