 ptd200110/cve-2024-27198-soc-lab
SOC डिटेक्शन और इंसिडेंट रिस्पॉन्स लैब जो JetBrains TeamCity में CVE-2024-27198 प्रमाणीकरण बाईपास का अनुकरण करता है। इसमें ELK SIEM, Suricata IDS, Sigma नियम और व्यावहारिक सुरक्षा प्रशिक्षण के लिए एक पूर्ण इंसिडेंट रिस्पॉन्स प्लेबुक शामिल है।

JetBrains TeamCity में प्रमाणीकरण बाईपास | CVSS स्कोर: 9.8 (गंभीर)
यह प्रोजेक्ट CVE-2024-27198 — JetBrains TeamCity 2023.11.3 में पथ कन्फ्यूजन तकनीकों का उपयोग करके प्रमाणीकरण बाईपास कमजोरी — का अनुकरण, पता लगाने और प्रतिक्रिया देने के लिए एक पूर्ण SOC लैब वातावरण बनाता है।
| घटक | तकनीक | पोर्ट |
|---|---|---|
| पीड़ित सर्वर | TeamCity 2023.11.3 (Docker) | :8111 |
| डेटाबेस | PostgreSQL 15 (Docker) | :5432 (आंतरिक) |
| SIEM | ELK Stack 8.13 (Docker) | :9200, :5601 |
| IDS | Suricata 7.x | — |
| हमलावर | Kali Linux + Burp Suite | — |
cd 1-lab-setup
docker-compose up -d
| चरण | रणनीति | तकनीक | विवरण |
|---|---|---|---|
| 1 | टोही | — | TeamCity संस्करण 2023.11.3 की पहचान करें |
| 2 | प्रारंभिक पहुंच | T1190 | ?jsp= पथ कन्फ्यूजन के माध्यम से प्रमाणीकरण बाईपास का शोषण करें |
| 3 | विशेषाधिकार वृद्धि | T1078 | अनधिकृत SYSTEM_ADMIN खाता बनाएं |
| 4 | स्थायित्व | T1098 | दीर्घकालिक एक्सेस टोकन जनरेट करें |
[TeamCity डैशबोर्ड]

TeamCity 2023.11.3 पीड़ित सर्वर के रूप में चल रहा है — कमजोर संस्करण की पुष्टि हुई>
[Kibana SOC डैशबोर्ड]

रीयल-टाइम लॉग मॉनिटरिंग डैशबोर्ड जो हमले की गतिविधि की समयरेखा दिखा रहा है (19 जून, 2026)
[Kibana अलर्ट नियम]
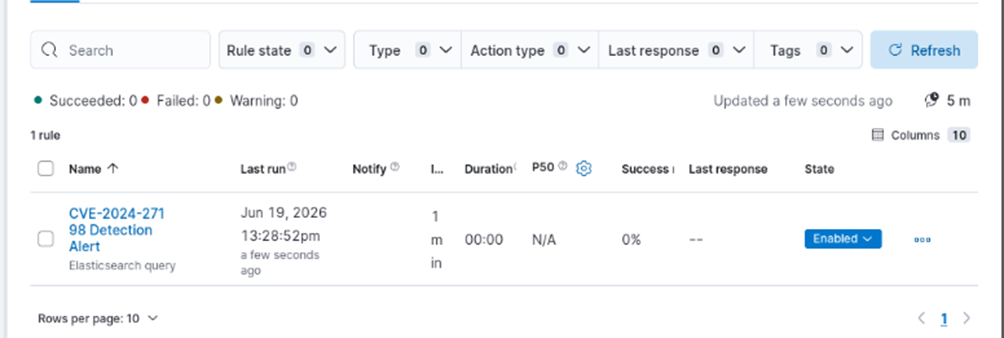
CVE-2024-27198 डिटेक्शन अलर्ट नियम — सक्षम, हर 1 मिनट में जाँच कर रहा है
.
├── 1-lab-setup/
│   ├── docker-compose.yml      # पूर्ण स्टैक: TeamCity + PostgreSQL + ELK
│   ├── logstash.conf           # संदिग्ध टैग डिटेक्शन के साथ लॉग पाइपलाइन
│   └── kibana.yml              # Kibana कॉन्फ़िगरेशन
├── 2-detection/
│   ├── sigma/
│   │   └── cve-2024-27198-detect.yml   # Sigma डिटेक्शन नियम (MITRE T1190)
│   └── ids-ips/suricata/
│       └── cve-2024-27198.rules        # Suricata IDS नियम (3 नियम)
├── 3-incident-response/
│   ├── playbook/
│   │   └── SOC-Playbook.md             # ट्राइएज → नियंत्रण → उन्मूलन
│   └── containment/
│       └── block-ip.sh                 # स्वचालित IP ब्लॉकिंग स्क्रिप्ट
└── 4-evidence/
    └── screenshots/                    # हमले के साक्ष्य (5 स्क्रीनशॉट)
HTTP 200 प्रतिक्रियाओं के साथ TeamCity REST API एंडपॉइंट्स को लक्षित करने वाले पथ कन्फ्यूजन पैटर्न (?jsp=, ;.jsp) का पता लगाता है।
| नियम ID | विवरण |
|---|---|
| SID 9000001 | ;.jsp प्रत्यय का उपयोग करके पथ कन्फ्यूजन |
| SID 9000002 | /app/rest/users पर अनधिकृत पहुंच |
| SID 9000003 | अनधिकृत व्यवस्थापक बनाने वाला POST अनुरोध |
;, .jsp, या jsp= वाले लॉग को स्वचालित रूप से suspicious के रूप में टैग करता है और Elasticsearch इंडेक्स teamcity-logs-* पर अग्रेषित करता है।
देखें 3-incident-response/playbook/SOC-Playbook.md
| चरण | कार्रवाई |
|---|---|
| ट्राइएज | Kibana / Suricata लॉग में अलर्ट की पुष्टि करें |
| नियंत्रण | block-ip.sh के माध्यम से हमलावर IP को ब्लॉक करें |
| उन्मूलन | अनधिकृत खाते हटाएं, टोकन रद्द करें, TeamCity को पैच करें |







