 omriher/captipper
दुर्भावनापूर्ण HTTP ट्रैफ़िक एक्सप्लोरर

CapTipper v0.3: http://www.omriher.com/2015/08/captipper-v03-is-out.html
CapTipper v0.2: http://www.omriher.com/2015/03/captipper-02-released.html
CapTipper v0.1: http://www.omriher.com/2015/01/captipper-malicious-http-traffic.html
CapTipper एक पायथन टूल है जो HTTP दुर्भावनापूर्ण ट्रैफ़िक का विश्लेषण, अन्वेषण और पुनर्जीवित करने के लिए है।
CapTipper एक वेब सर्वर सेट करता है जो PCAP फ़ाइल में सर्वर की तरह ही कार्य करता है,
और इसमें आंतरिक उपकरण हैं, एक शक्तिशाली इंटरैक्टिव कंसोल के साथ, होस्ट, ऑब्जेक्ट और वार्तालापों के विश्लेषण और निरीक्षण के लिए।
यह उपकरण सुरक्षा शोधकर्ता को फ़ाइलों तक आसान पहुँच और नेटवर्क प्रवाह की समझ प्रदान करता है,
और एक्सप्लॉइट, पूर्व-शर्तें, संस्करण, ऑब्फस्केशन, प्लगइन्स और शेलकोड पर शोध करने में उपयोगी है।
CapTipper को ड्राइव-बाय ट्रैफ़िक कैप्चर (जैसे एक्सप्लॉइट किट) से फ़ीड करने पर उपयोगकर्ता को भेजे गए अनुरोध URI और प्रतिक्रिया मेटा-डेटा दिखाई देते हैं।
इस बिंदु पर उपयोगकर्ता http://127.0.0.1/[host]/[URI] पर ब्राउज़ कर सकता है और ब्राउज़र पर प्रतिक्रिया प्राप्त कर सकता है।
इसके अतिरिक्त, गहन जाँच के लिए एक इंटरैक्टिव शेल लॉन्च किया जाता है, जिसमें विभिन्न कमांड का उपयोग किया जा सकता है जैसे: hosts, hexdump, info, ungzip, body, client, dump और अधिक...
दस्तावेज़ीकरण: http://captipper.readthedocs.org
02-Oct-2020 से अद्यतन:
CapTipper अब Python3 का समर्थन करता है और निम्नलिखित शाखा में पाया जा सकता है: https://github.com/omriher/CapTipper/tree/python3_support
Usage: ./CapTipper.py <PCAP_file> [-p] [web_server_port=80]
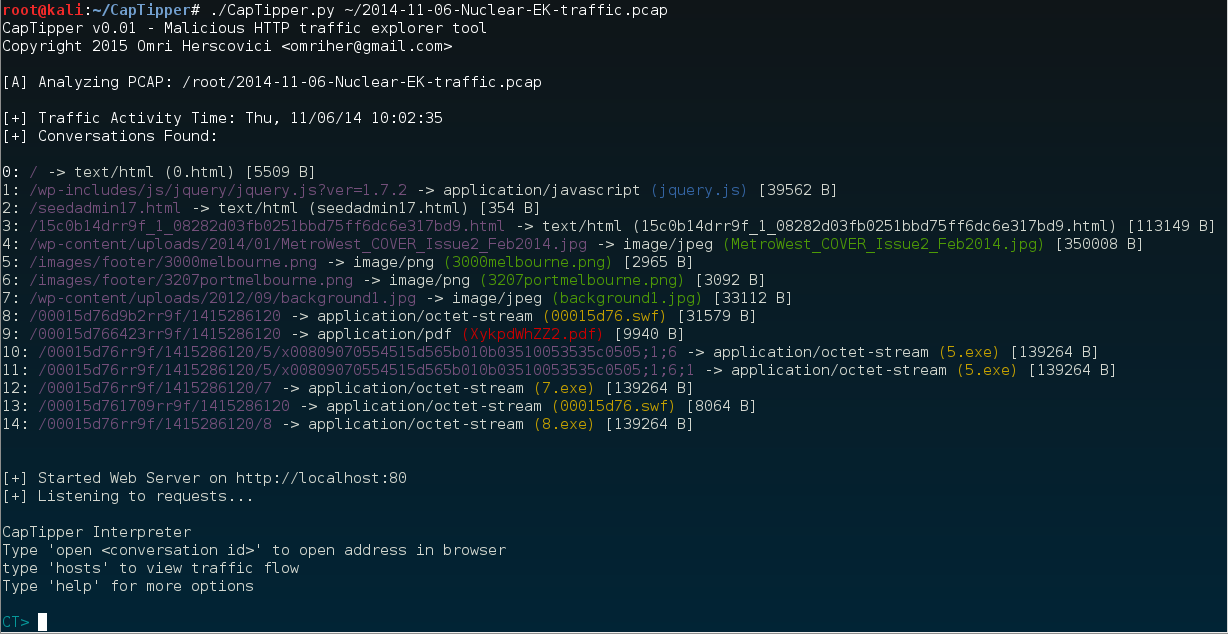
आइए निम्नलिखित Nuclear EK drive-by infection PCAP [2014-11-06-Nuclear-EK-traffic.pcap](http://malware-traffic-analysis.net/2014/11/06/2014-11-06-Nuclear-EK-traffic.pcap.zip) का विश्लेषण करें```sh
C:\CapTipper> CapTipper.py "C:\NuclearFiles\2014-11-06-Nuclear-EK-traffic.pcap"

CapTipper v0.1 - Malicious HTTP traffic explorer tool
Copyright 2015 Omri Herscovici <[email protected]>

[A] Analyzing PCAP: C:\NuclearFiles\2014-11-06-Nuclear-EK-traffic.pcap

[+] Traffic Activity Time: Thu, 11/06/14 17:02:35
[+] Conversations Found:

0: / -> text/html (0.html) [5509 B]
1: /wp-includes/js/jquery/jquery.js?ver=1.7.2 -> application/javascript (jquery.js) [39562 B]
2: /seedadmin17.html -> text/html (seedadmin17.html) [354 B]
3: /15c0b14drr9f_1_08282d03fb0251bbd75ff6dc6e317bd9.html -> text/html (15c0b14drr9f_1_08282d03fb0251bbd75ff6dc6e317bd9.html) [113149 B]
4: /wp-content/uploads/2014/01/MetroWest_COVER_Issue2_Feb2014.jpg -> image/jpeg (MetroWest_COVER_Issue2_Feb2014.jpg) [350008 B]
5: /images/footer/3000melbourne.png -> image/png (3000melbourne.png) [2965 B]
6: /images/footer/3207portmelbourne.png -> image/png (3207portmelbourne.png) [3092 B]
7: /wp-content/uploads/2012/09/background1.jpg -> image/jpeg (background1.jpg) [33112 B]
8: /00015d76d9b2rr9f/1415286120 -> application/octet-stream (00015d76.swf) [31579 B]
9: /00015d766423rr9f/1415286120 -> application/pdf (XykpdWhZZ2.pdf) [9940 B]
10: /00015d76rr9f/1415286120/5/x00809070554515d565b010b03510053535c0505;1;6 -> application/octet-stream (5.exe) [139264 B]
11: /00015d76rr9f/1415286120/5/x00809070554515d565b010b03510053535c0505;1;6;1 -> application/octet-stream (5.exe) [139264 B]
12: /00015d76rr9f/1415286120/7 -> application/octet-stream (7.exe) [139264 B]
13: /00015d761709rr9f/1415286120 -> application/octet-stream (00015d76.swf) [8064 B]
14: /00015d76rr9f/1415286120/8 -> application/octet-stream (8.exe) [139264 B]


[+] Started Web Server on http://localhost:80
[+] Listening to requests...

CapTipper Interpreter
Type 'open <conversation id>' to open address in browser
type 'hosts' to view traffic flow
Type 'help' for more options

CT>
प्रारंभीकरण क्लाइंट और सर्वर के बीच पाए गए वार्तालापों को निम्नलिखित प्रारूप में आउटपुट करता है:
[ID] : REQUEST URI -> SERVER RESPONSE TYPE (FILENAME) [SIZE IN BYTES]
ID: विशिष्ट वार्तालाप को निर्दिष्ट एक आईडी
REQUEST URI: वह URI जो GET अनुरोध में सर्वर को भेजी गई थी
SERVER RESPONSE TYPE: सर्वर प्रतिक्रिया हेडर में लौटाया गया content-type
FILENAME: फ़ाइलनाम कुछ चीज़ें हो सकता है:
SIZE IN BYTES: प्रतिक्रिया बॉडी का आकार
प्रारंभीकरण के बाद, 2 चीज़ें होती हैं:
इंटरप्रेटर में pcap में ऑब्जेक्ट्स की आगे की जांच के लिए आंतरिक उपकरण होते हैं।
ब्राउज़र में URI खोलना केवल ऑब्जेक्ट आईडी के साथ 'open' टाइप करके किया जाता है।```sh CT> open 0 CT> log [2015-01-09T18:01:28.878000] 127.0.0.1 : GET / HTTP/1.1
* कोई भी कमांड ('open' को छोड़कर) वास्तव में सर्वर के चलने की आवश्यकता नहीं है। आप 'server off' टाइप करके या CapTipper को कॉल करते समय -s जोड़कर सर्वर को बंद कर सकते हैं।

आइए देखें कि ब्राउज़र का उपयोग किए बिना हम क्या पता लगा सकते हैं।
पहले, हम 'hosts' कमांड का उपयोग करके ट्रैफ़िक का एक पक्षी-दृष्टि दृश्य लेंगे।```sh
CT> hosts
Found Hosts:

 www.magmedia.com.au
 ├-- /   [0]
 ├-- /wp-includes/js/jquery/jquery.js?ver=1.7.2   [1]
 ├-- /wp-content/uploads/2014/01/MetroWest_COVER_Issue2_Feb2014.jpg   [4]
 ├-- /images/footer/3000melbourne.png   [5]
 ├-- /images/footer/3207portmelbourne.png   [6]
 └-- /wp-content/uploads/2012/09/background1.jpg   [7]


 pixeltouchstudios.tk
 └-- /seedadmin17.html   [2]


 grannityrektonaver.co.vu
 ├-- /15c0b14drr9f_1_08282d03fb0251bbd75ff6dc6e317bd9.html   [3]
 ├-- /00015d76d9b2rr9f/1415286120   [8]
 ├-- /00015d766423rr9f/1415286120   [9]
 ├-- /00015d76rr9f/1415286120/5/x00809070554515d565b010b03510053535c0505;1;6   [10]
 ├-- /00015d76rr9f/1415286120/5/x00809070554515d565b010b03510053535c0505;1;6;1   [11]
 ├-- /00015d76rr9f/1415286120/7   [12]
 ├-- /00015d761709rr9f/1415286120   [13]
 └-- /00015d76rr9f/1415286120/8   [14]
ऐसा लगता है कि www.magmedia.com.au समझौता की गई साइट है।
इस जानकारी और बातचीत सूची में मिले फ़ाइल प्रकारों को पार करने पर, ऐसा लगता है कि grannityrektonaver.co.vu संक्रमित करने वाला होस्ट है।
तो pixeltouchstudios.tk क्या है?
खैर, यह जानते हुए कि एक्सप्लॉइट-किट आमतौर पर कैसे काम करते हैं, यह संभवतः TDS (ट्रैफ़िक वितरण प्रणाली) सर्वर है। चलिए करीब से देखते हैं।
हम 'head' और 'body' टाइप करके पेज का हेडर और बॉडी प्रिंट कर सकते हैं:```sh CT> head 2 Displaying header of object 2 (seedadmin17.html):
HTTP/1.1 302 Found Server: nginx Date: Thu, 06 Nov 2014 15:02:38 GMT Content-Type: text/html; charset=iso-8859-1 Content-Length: 354 Connection: keep-alive Set-Cookie: ehihm=YocADE3AAIAAgCvjVtU_.vjVtUQAABAAAAr41bVAA-; expires=Fri, 06-Nov-2015 15:03:11 GMT; path=/; domain=pixeltouchstudios.tk Location: http://grannityrektonaver.co.vu/15c0b14drr9f_1_08282d03fb0251bbd75ff6dc6e317bd9.html
CT> body 2 Displaying body of object 2 (seedadmin17.html) [256 bytes]:
302 FoundThe document has moved here.
हम देखते हैं कि ऑब्जेक्ट 2, संक्रमित होस्ट के लिए एक 302 रीडायरेक्शन लौटाता है।
तो हमारी परिकल्पना शायद सही थी।
