 odedshimon/bruteshark
नेटवर्क विश्लेषण उपकरण



BruteShark एक नेटवर्क फोरेंसिक विश्लेषण उपकरण (NFAT) है जो नेटवर्क ट्रैफ़िक (मुख्यतः PCAP फ़ाइलें, लेकिन यह सीधे नेटवर्क इंटरफ़ेस से लाइव कैप्चर करने में भी सक्षम है) का गहन प्रसंस्करण और निरीक्षण करता है। इसमें शामिल हैं: पासवर्ड निकालना, नेटवर्क मैप बनाना, TCP सत्रों का पुनर्निर्माण करना, एन्क्रिप्टेड पासवर्ड के हैश निकालना और उन्हें ऑफ़लाइन ब्रूट फोर्स हमला करने के लिए Hashcat प्रारूप में परिवर्तित करना।
परियोजना का मुख्य उद्देश्य सुरक्षा शोधकर्ताओं और नेटवर्क प्रशासकों को नेटवर्क ट्रैफ़िक विश्लेषण के कार्य में समाधान प्रदान करना है, जब वे उन कमजोरियों की पहचान करने का प्रयास करते हैं जिनका उपयोग संभावित हमलावर नेटवर्क पर महत्वपूर्ण बिंदुओं तक पहुँच प्राप्त करने के लिए कर सकता है।
BruteShark के दो संस्करण उपलब्ध हैं, एक GUI आधारित एप्लिकेशन (Windows) और एक कमांड लाइन इंटरफ़ेस उपकरण (Windows और Linux)।
समाधान के विभिन्न प्रोजेक्ट्स का उपयोग लिनक्स या विंडोज मशीनों पर नेटवर्क ट्रैफ़िक के विश्लेषण के लिए स्वतंत्र रूप से बुनियादी ढांचे के रूप में भी किया जा सकता है। अधिक जानकारी के लिए आर्किटेक्चर अनुभाग देखें।
यह परियोजना मेरे खाली समय में मेरे दो मुख्य जुनूनों को संबोधित करने के लिए विकसित की गई थी: सॉफ्टवेयर आर्किटेक्चर और नेटवर्क डेटा का विश्लेषण करना।
मुझे BruteShark उपयोगकर्ताओं से प्रतिक्रिया प्राप्त करना पसंद है, आपकी राय मेरे लिए महत्वपूर्ण है! बेझिझक मुझसे [email protected] पर संपर्क करें या नया मुद्दा बनाएं।
यदि इस परियोजना ने आपकी मदद की है तो कृपया ⭐️ इस रिपॉजिटरी को तारांकित करें!

wget https://github.com/odedshimon/BruteShark/releases/latest/download/BruteSharkCli
./BruteSharkCli
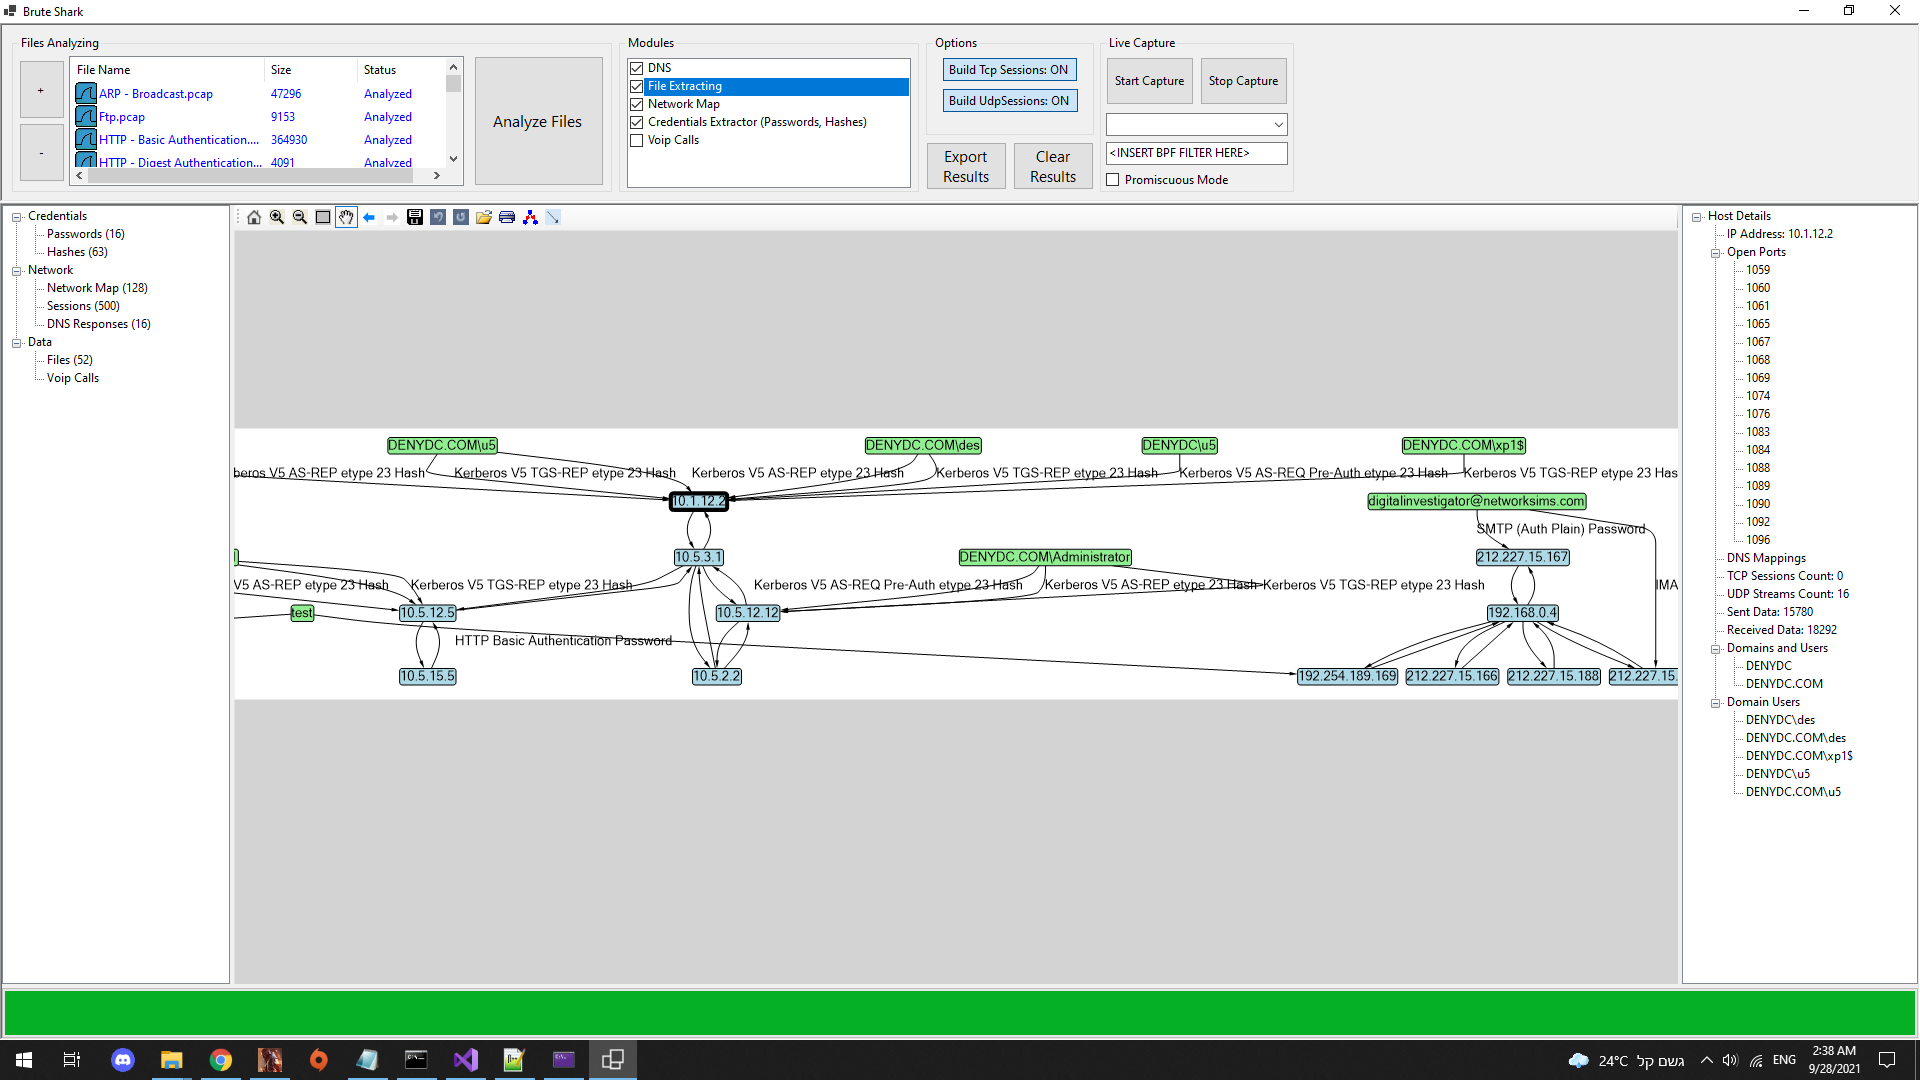
नेटवर्क मैप बनाना
https://user-images.githubusercontent.com/18364847/131922221-5714f351-85f7-4490-bec9-8da4339b66b3.mp4
BruteSharkCli उपयोग उदाहरण - एकाधिक पासवर्ड और हैश निकालना (यूट्यूब पर भी उपलब्ध)
https://user-images.githubusercontent.com/18364847/131924013-8b2aa18b-0941-456e-a09d-799902554166.mp4
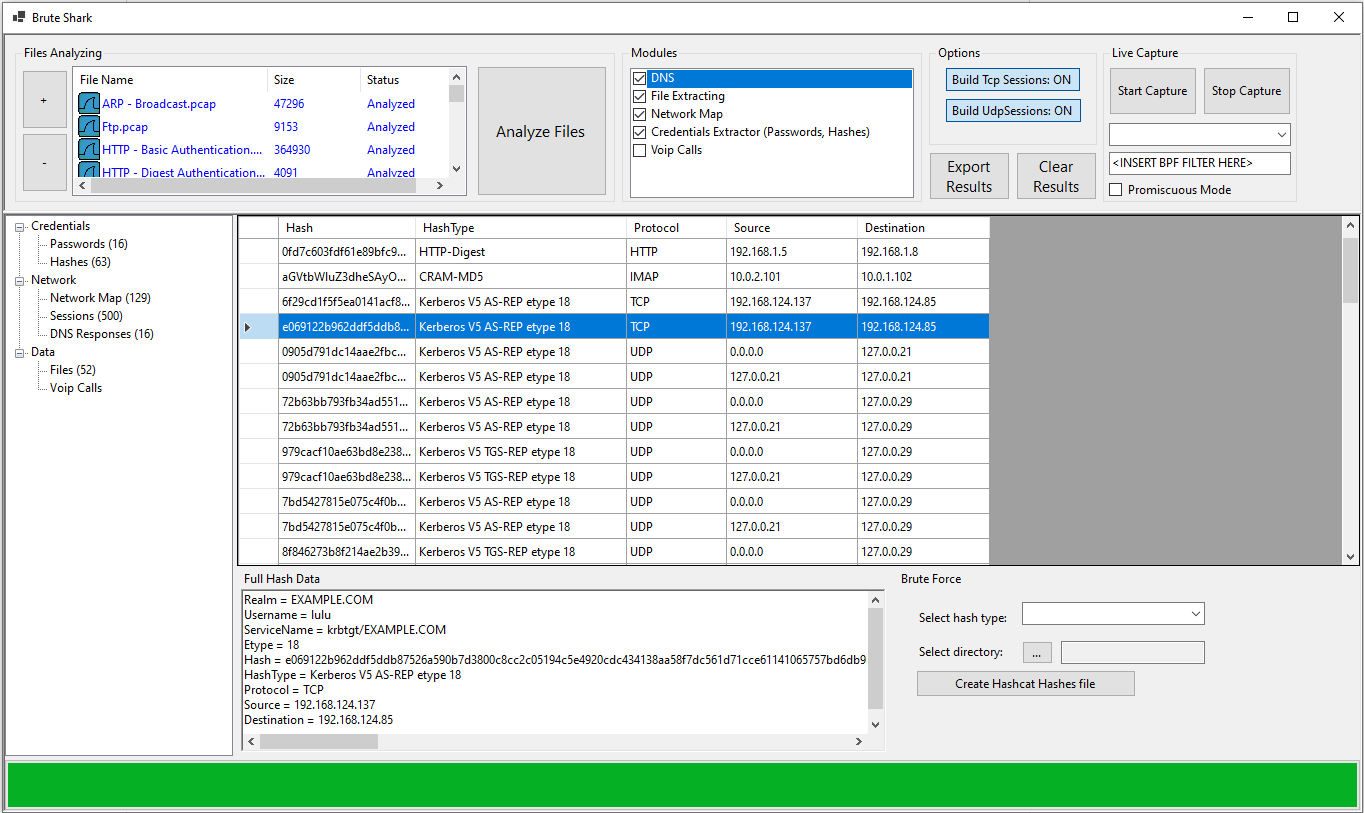
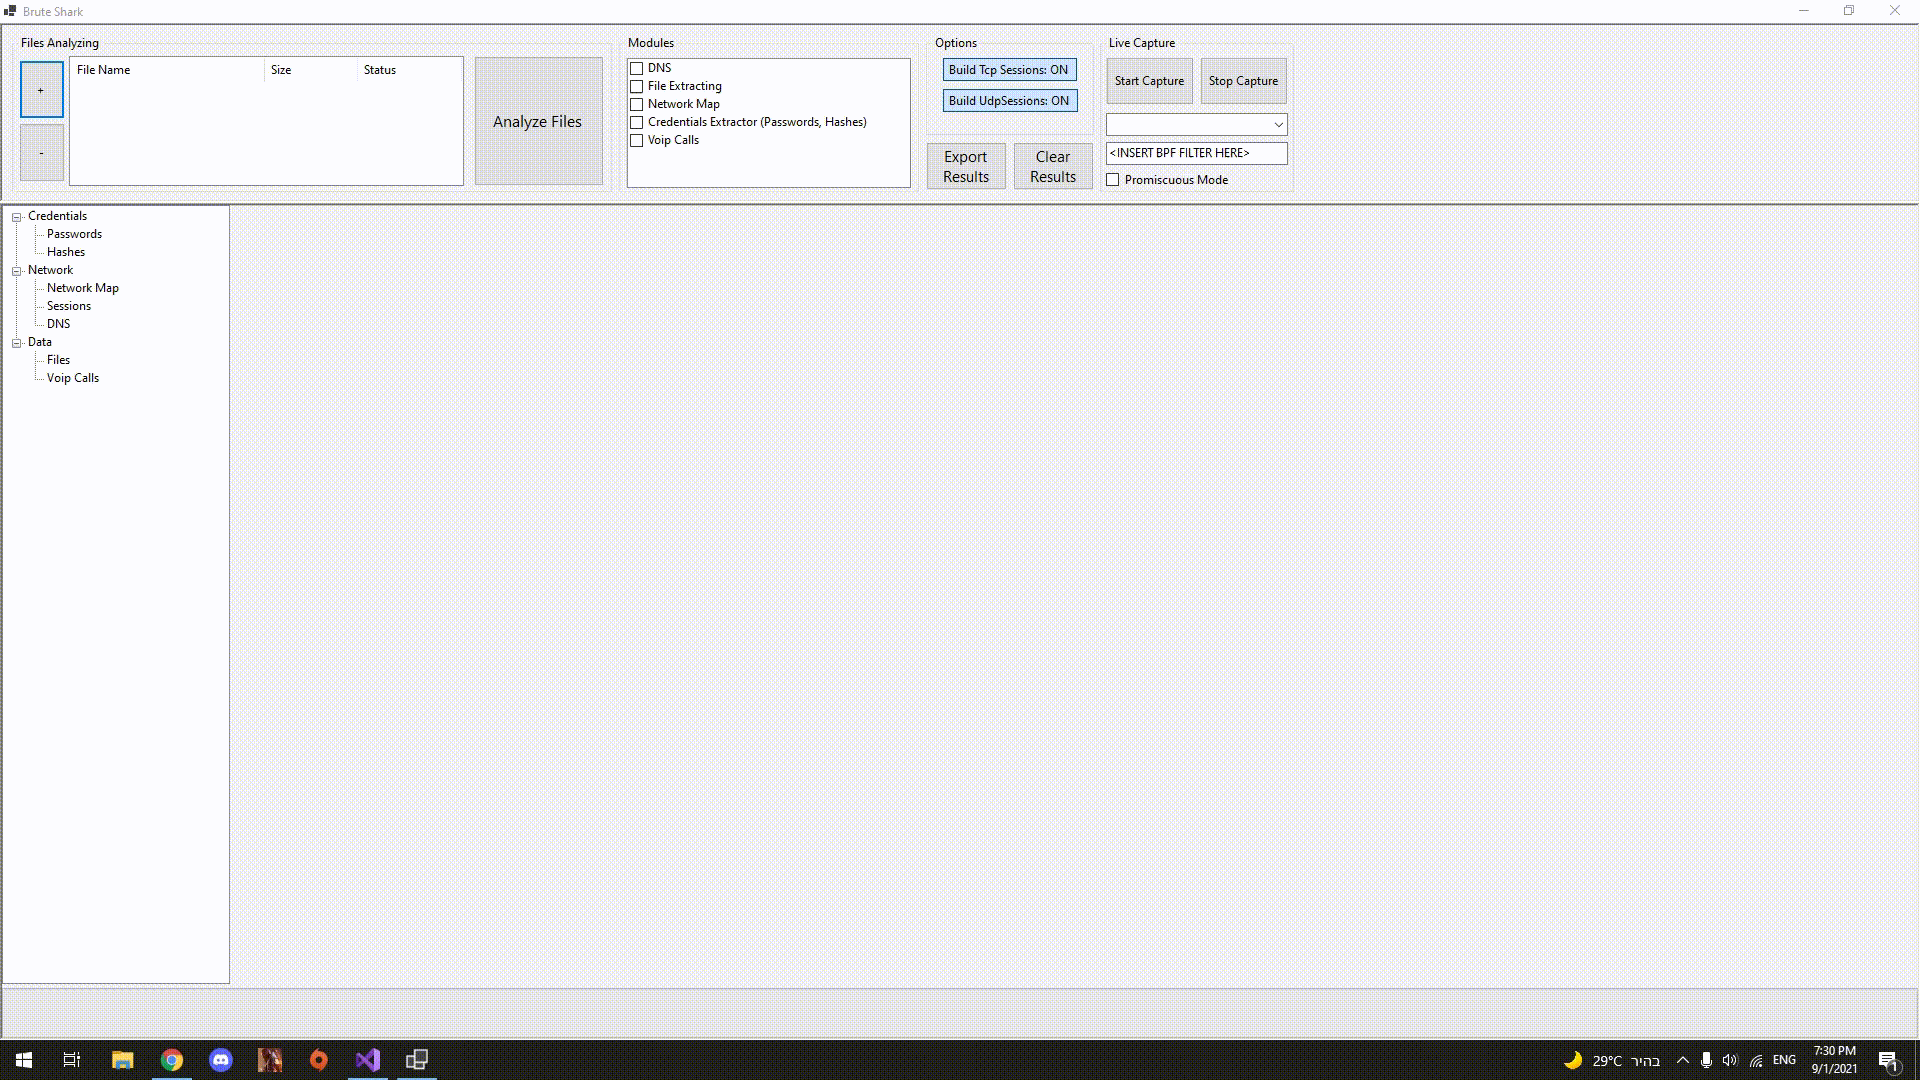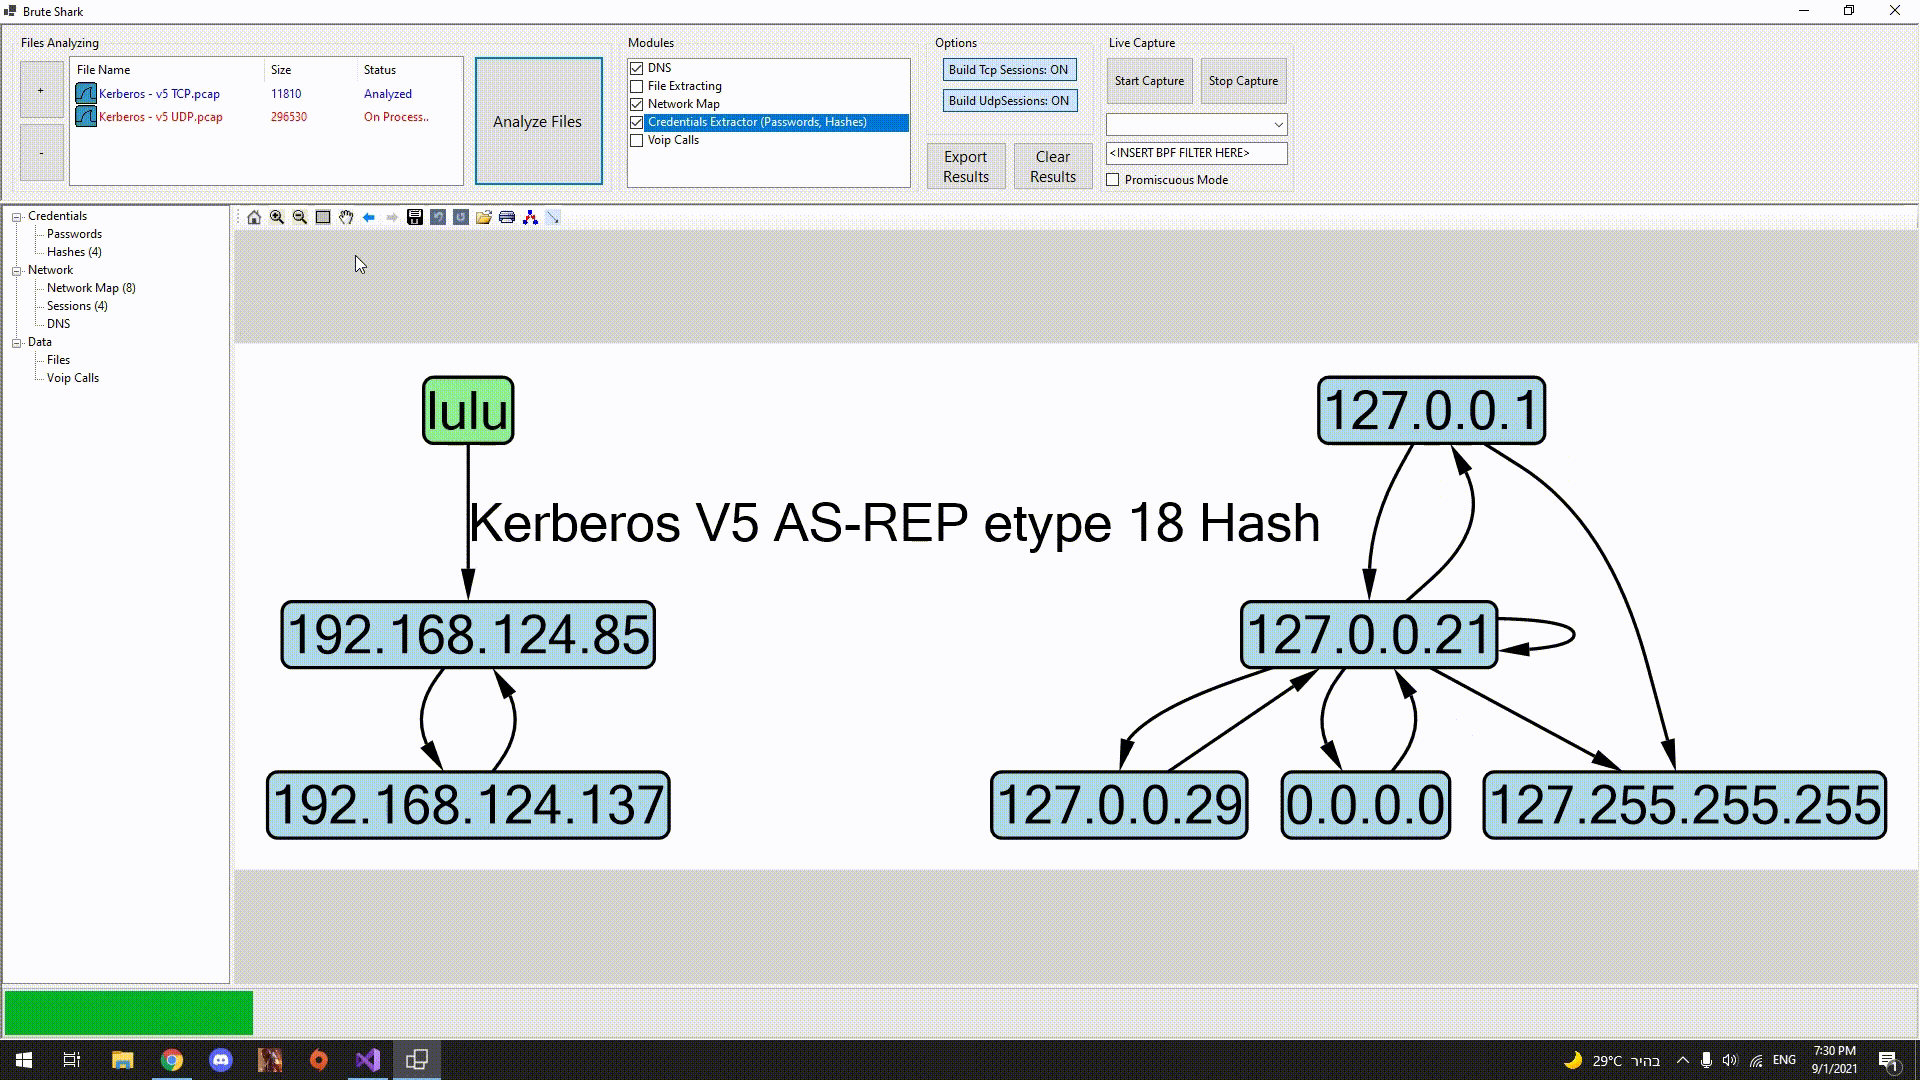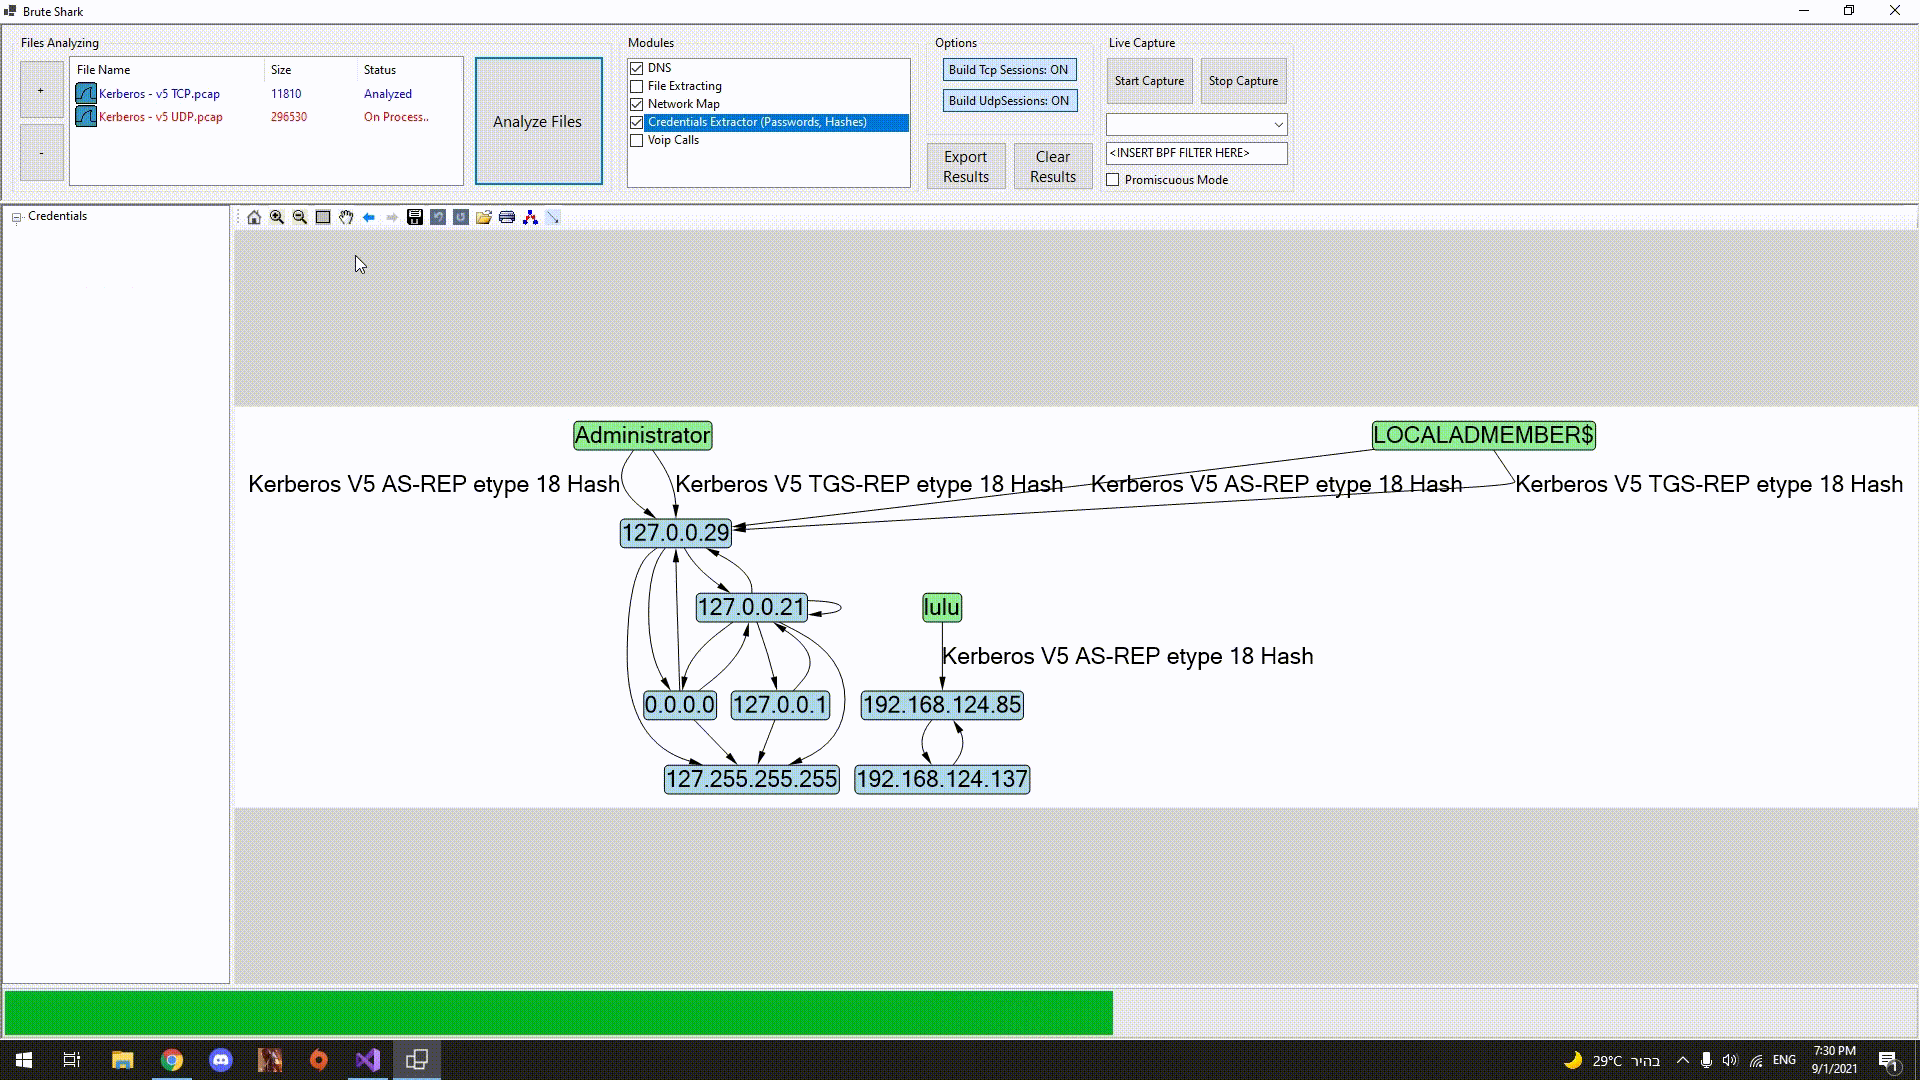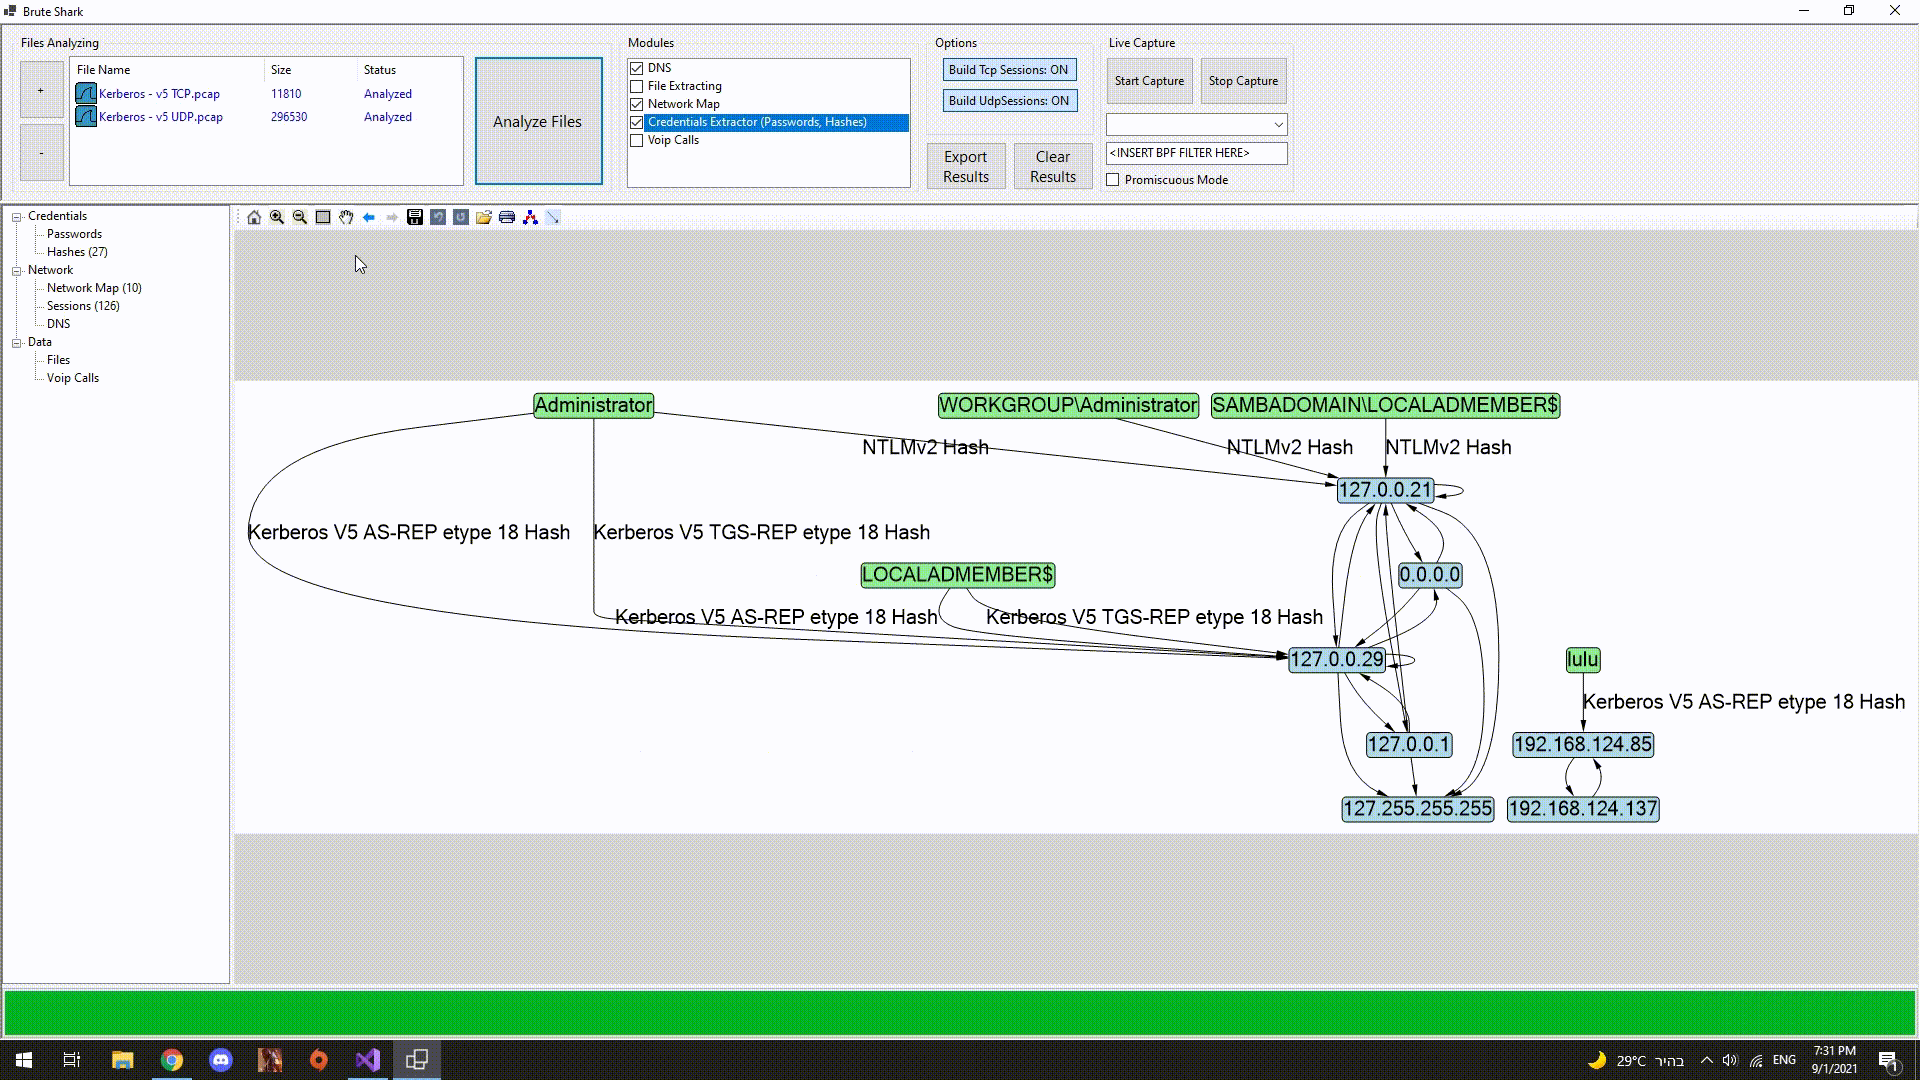
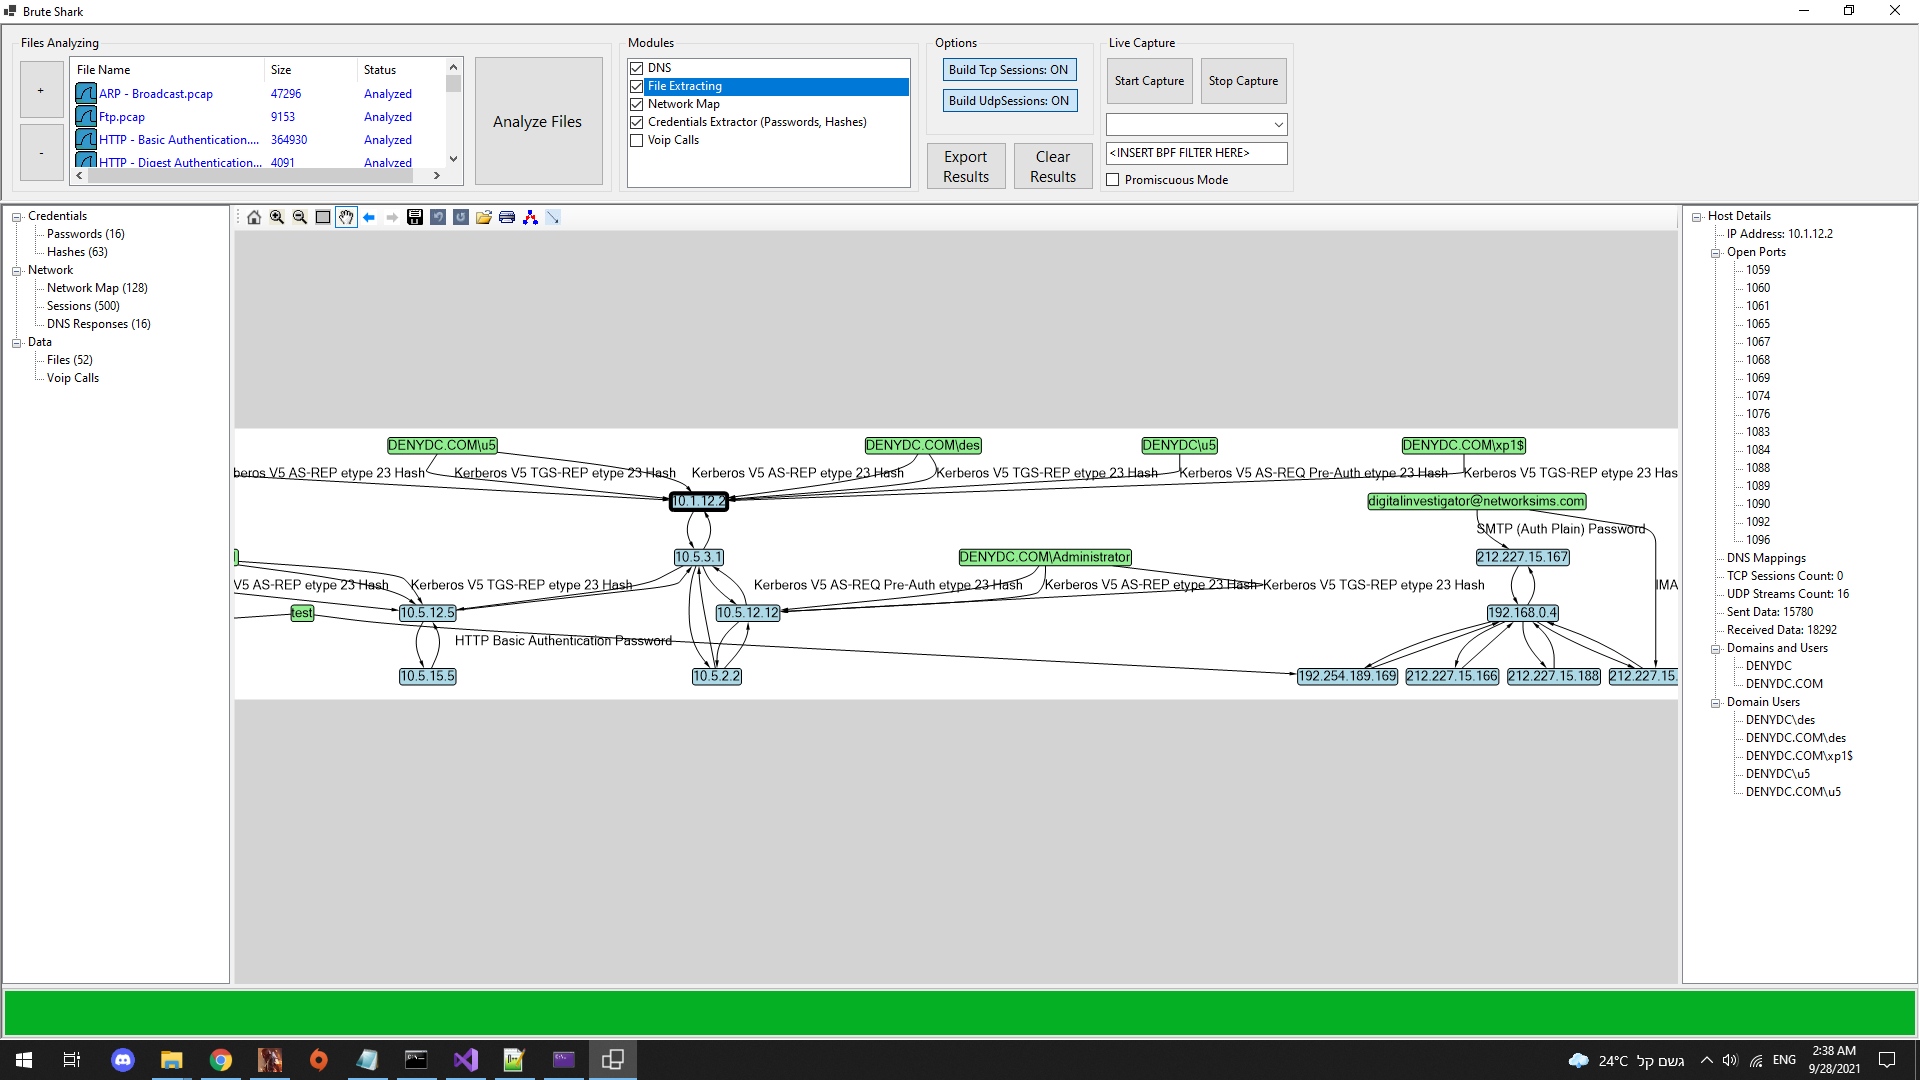
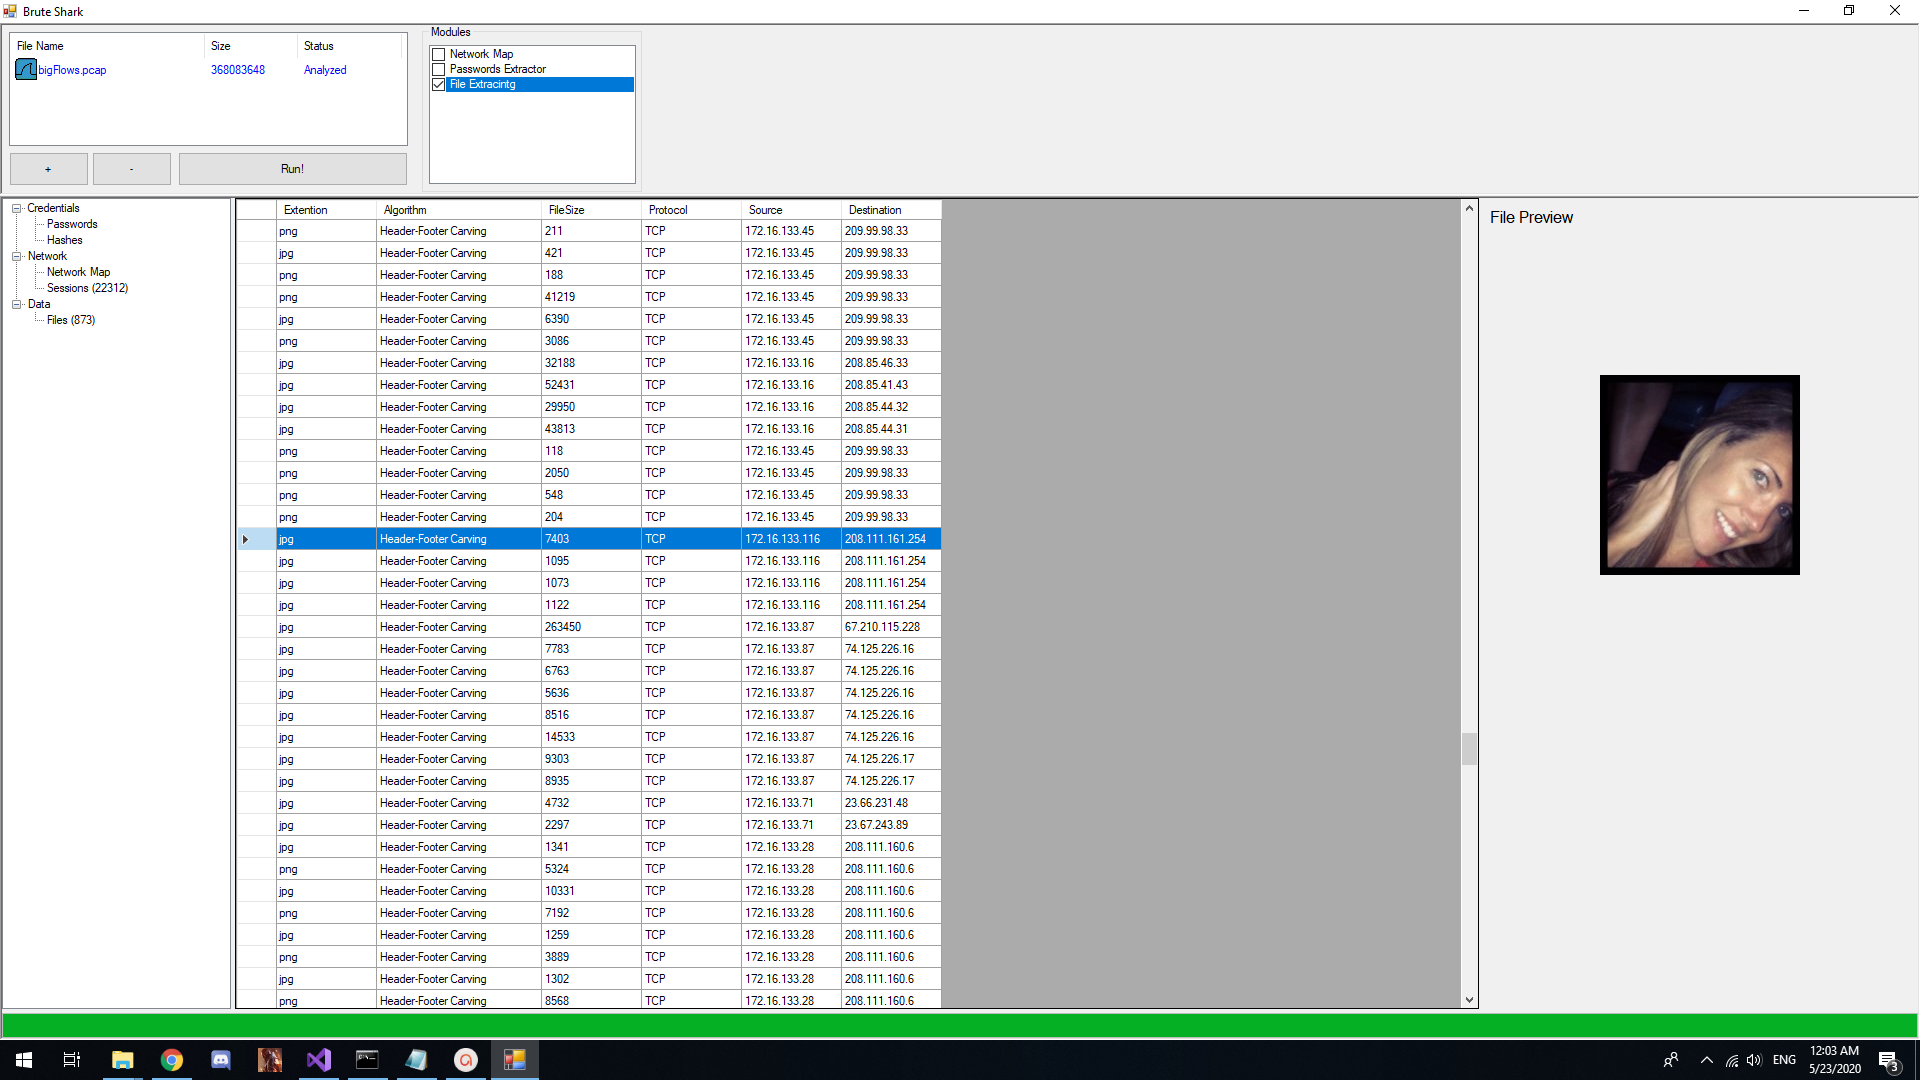
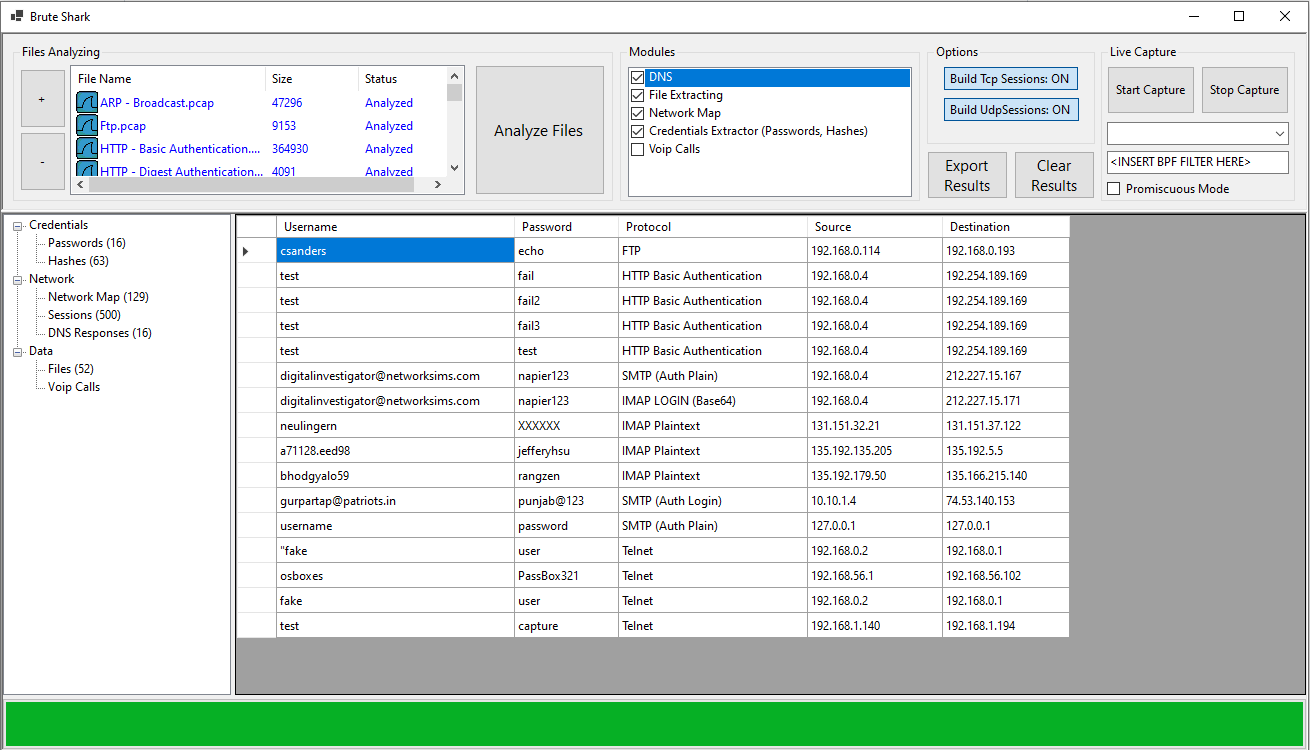
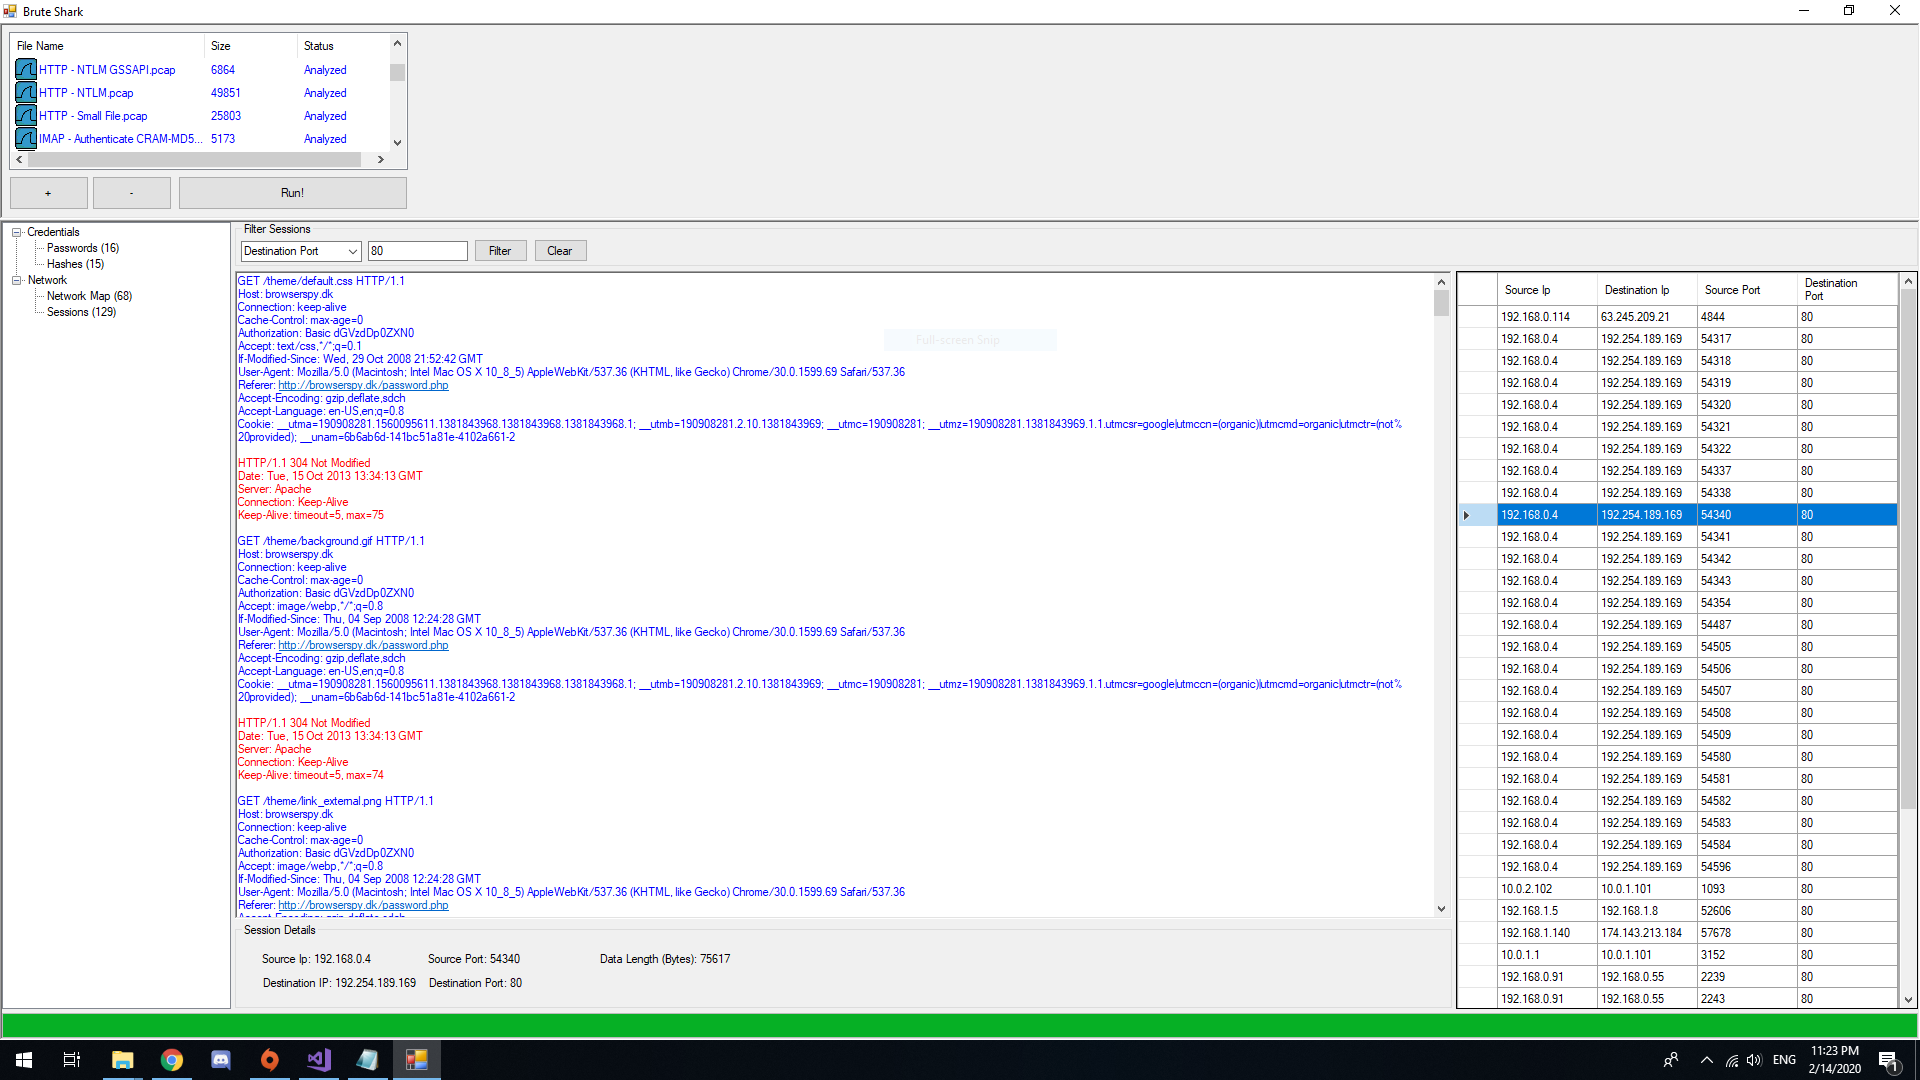
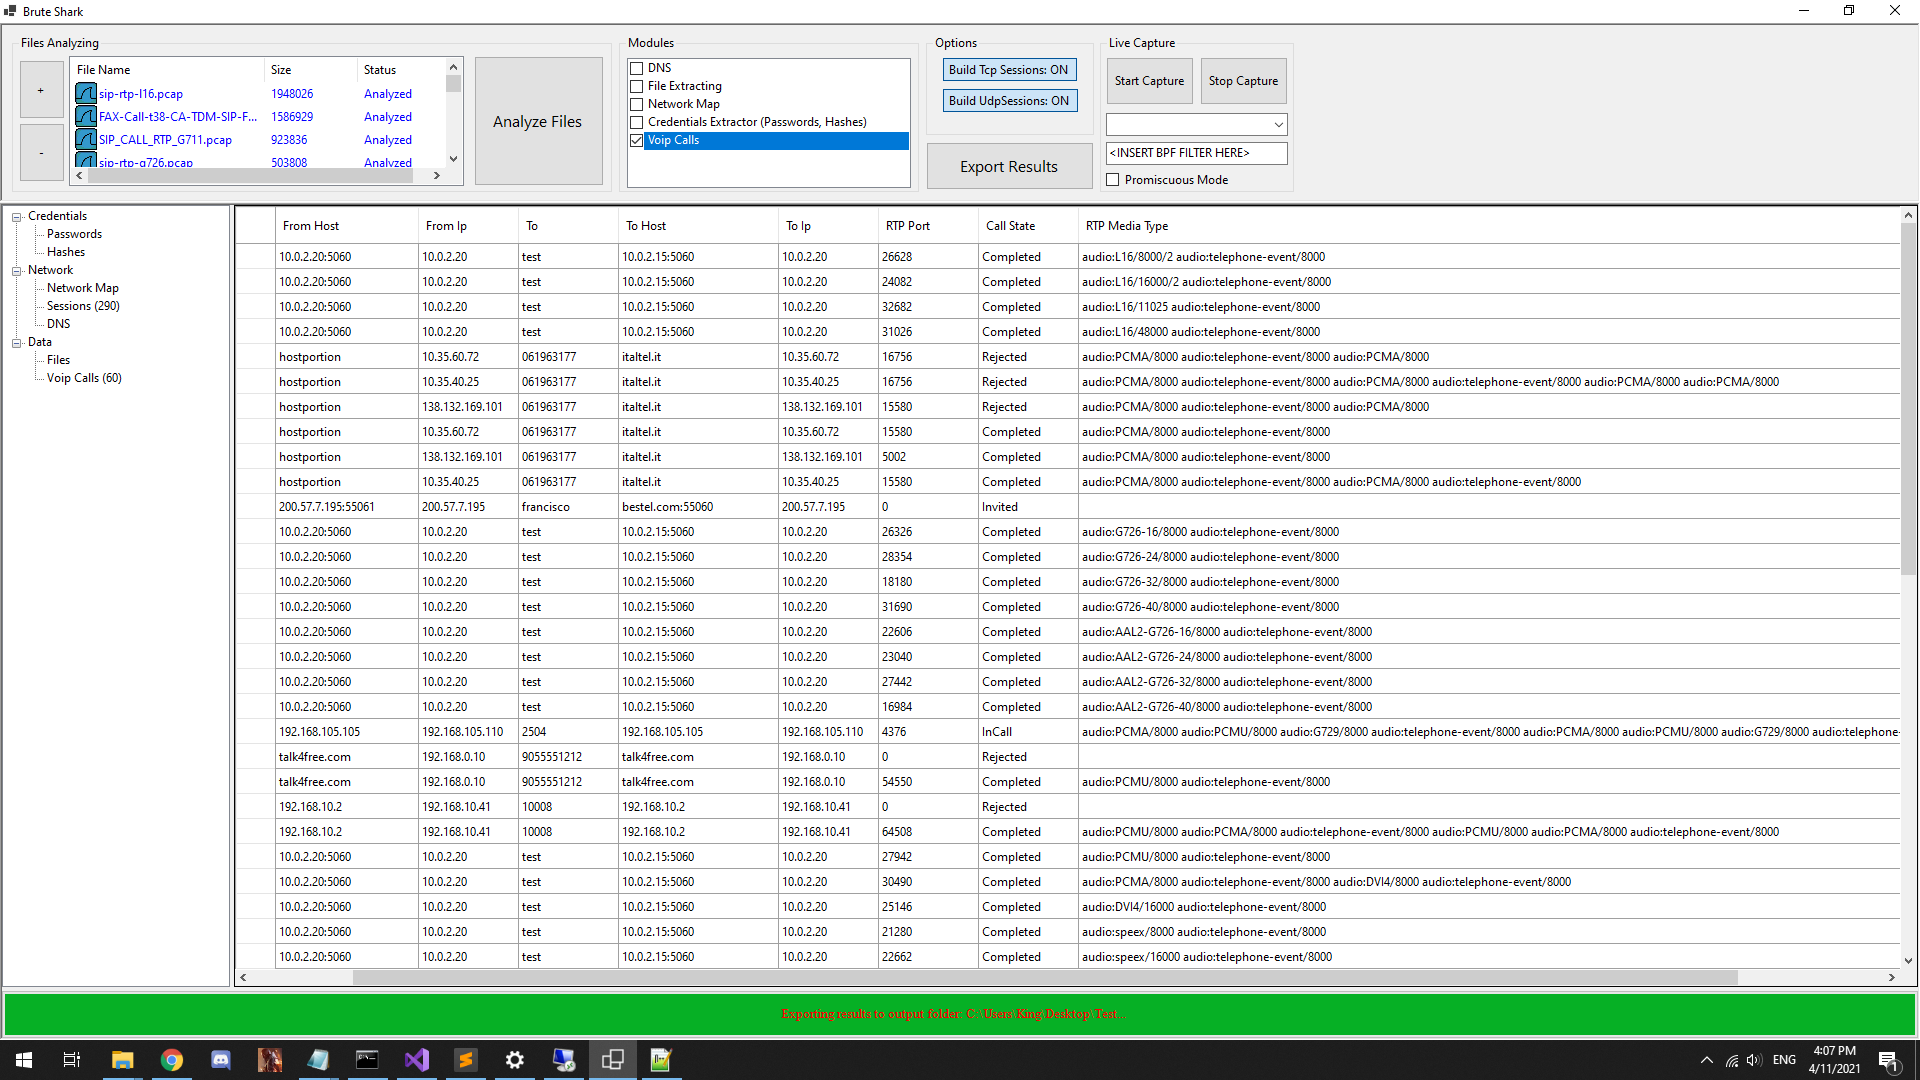
सामान्यतः, लोड करना, चलाना और परिणामों का अन्वेषण करना अनुशंसित है।
BruteShark की सभी क्षमताओं को प्रदर्शित करने वाली परिदृश्यों वाली उदाहरण PCAP फ़ाइलें यहाँ से डाउनलोड की जा सकती हैं।
ध्यान दें कि नेटवर्क ट्रैफ़िक का विश्लेषण एक ऐसा ऑपरेशन है जो समय और संसाधनों की खपत करता है, इसलिए बड़ी फ़ाइलों को लोड करते समय केवल आवश्यक मॉड्यूल का चयन करने की सिफारिश की जाती है।
"Build TCP Sessions" / "Build UDP Sessions" विकल्पों पर विशेष ध्यान दिया जाना चाहिए।
GUI काफी स्व-व्याख्यात्मक है, बस वांछित फ़ाइलें लोड करें, वांछित मॉड्यूल कॉन्फ़िगर करें और रन बटन दबाएँ।
BruteSharkCli लिनक्स और विंडोज उपयोगकर्ताओं के लिए BruteShark का CLI संस्करण है। इसमें BruteSharkDesktop की सभी विशेषताएँ हैं और इसे शेल से संचालित करने के लिए डिज़ाइन किया गया है। एक क्लासिक CLI टूल के रूप में यह प्रोसेसिंग के लिए सभी प्रासंगिक पैरामीटर प्राप्त करके और फिर परिणामों को stdout या फ़ाइलों पर प्रिंट करके काम करता है।
सहायता मेनू प्रिंट करें:
BruteSharkCli --help
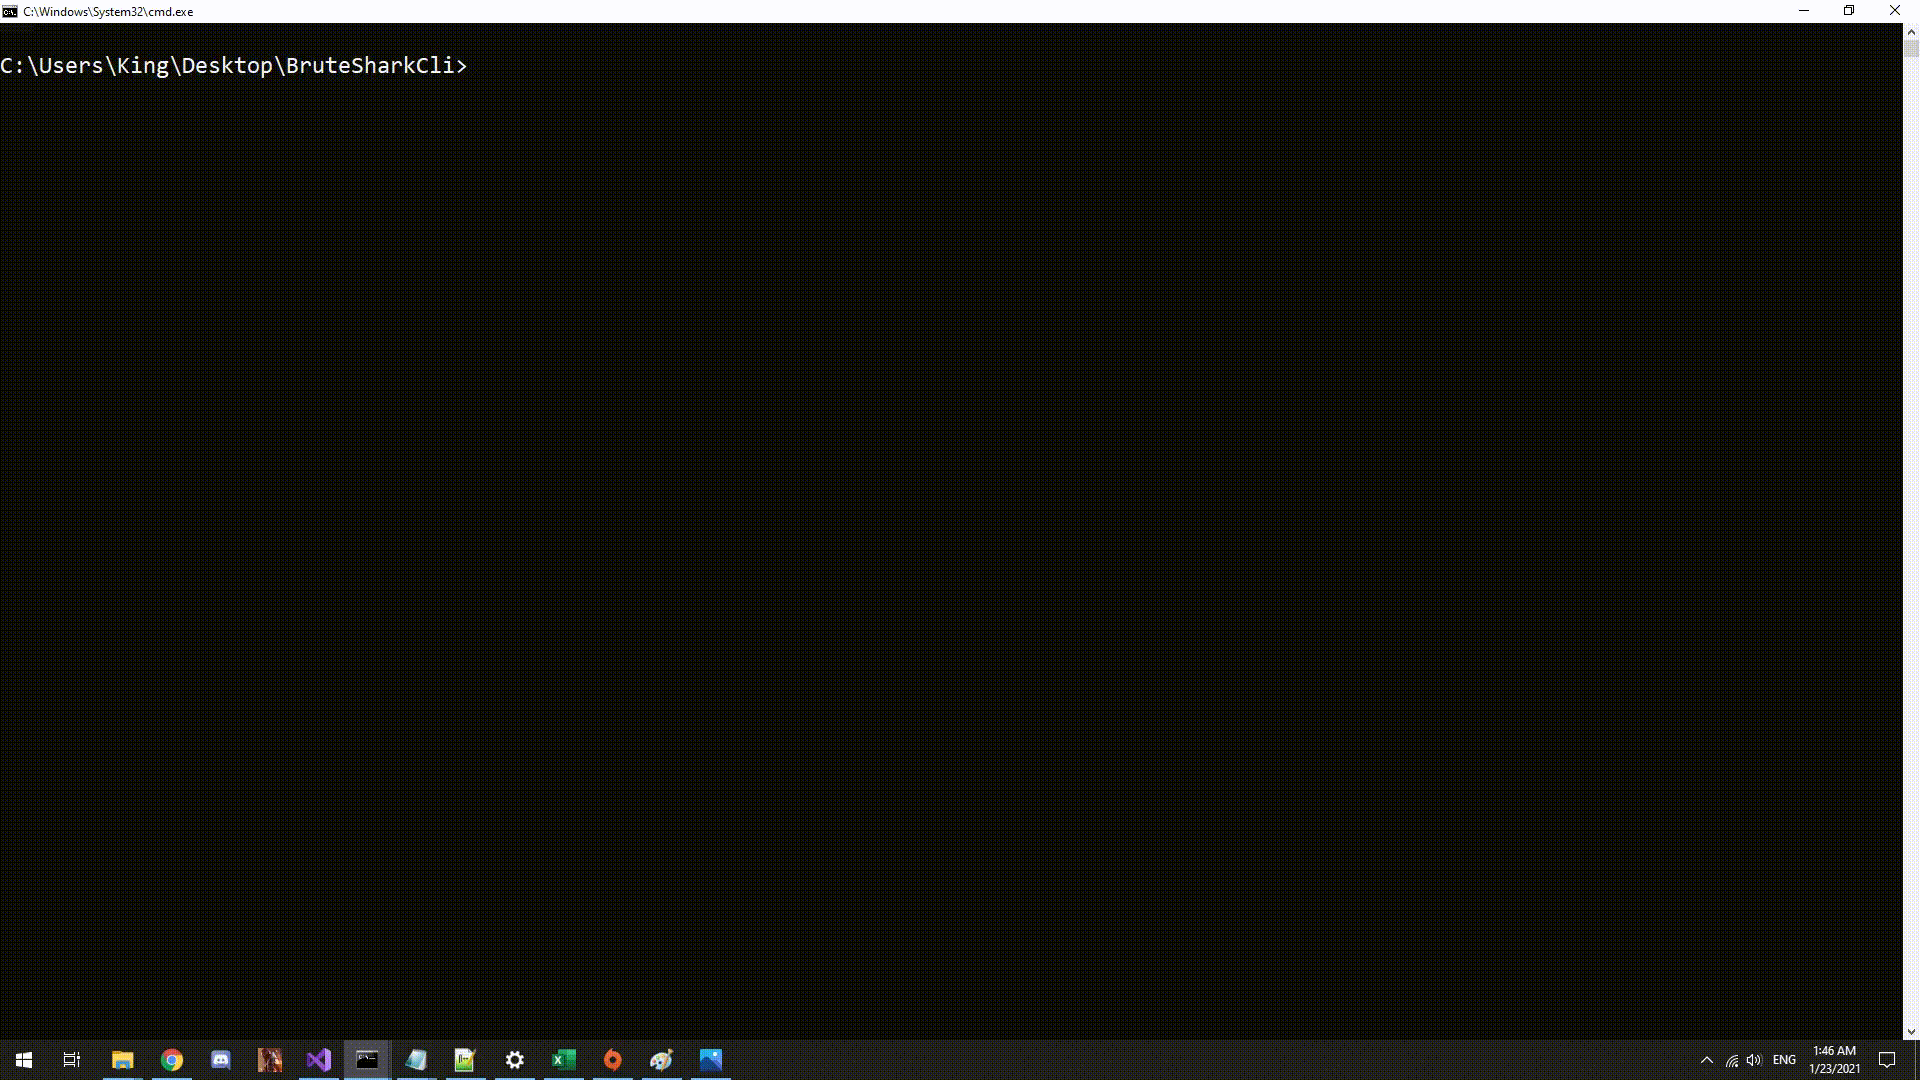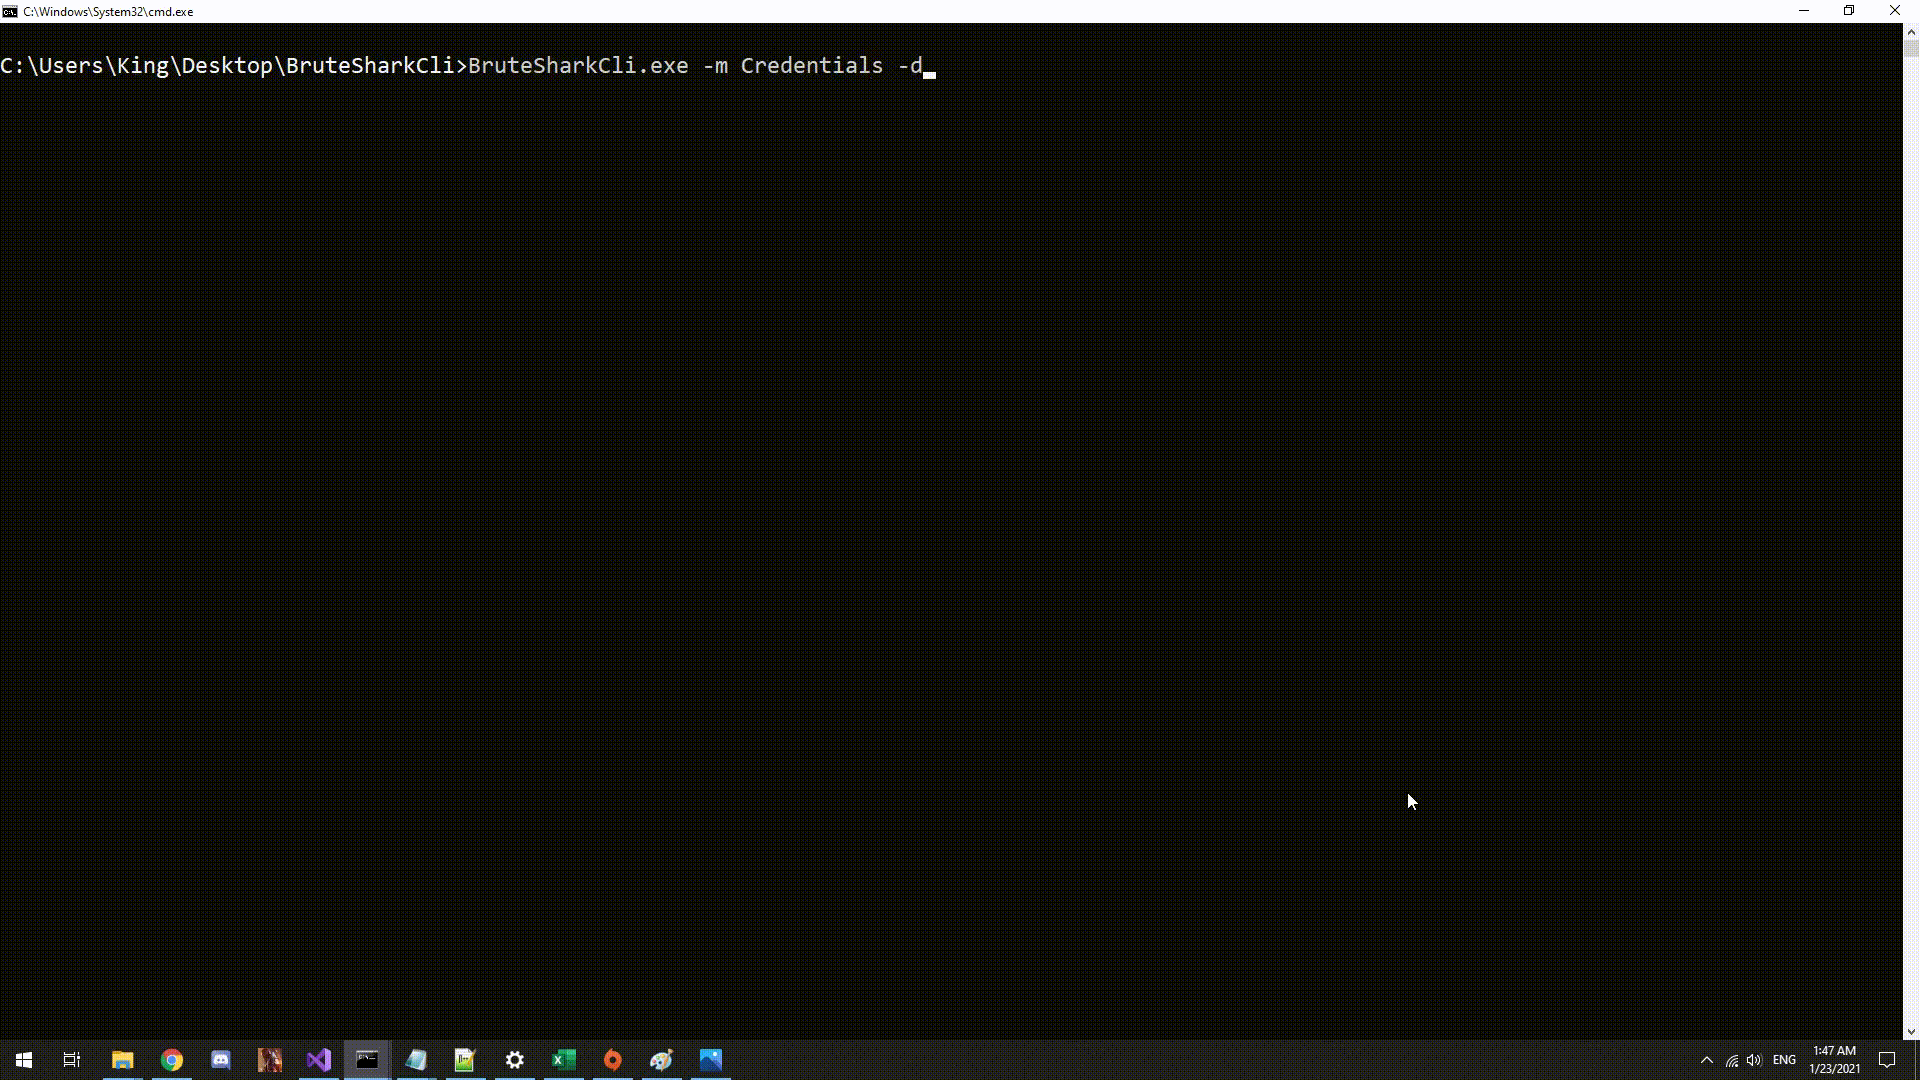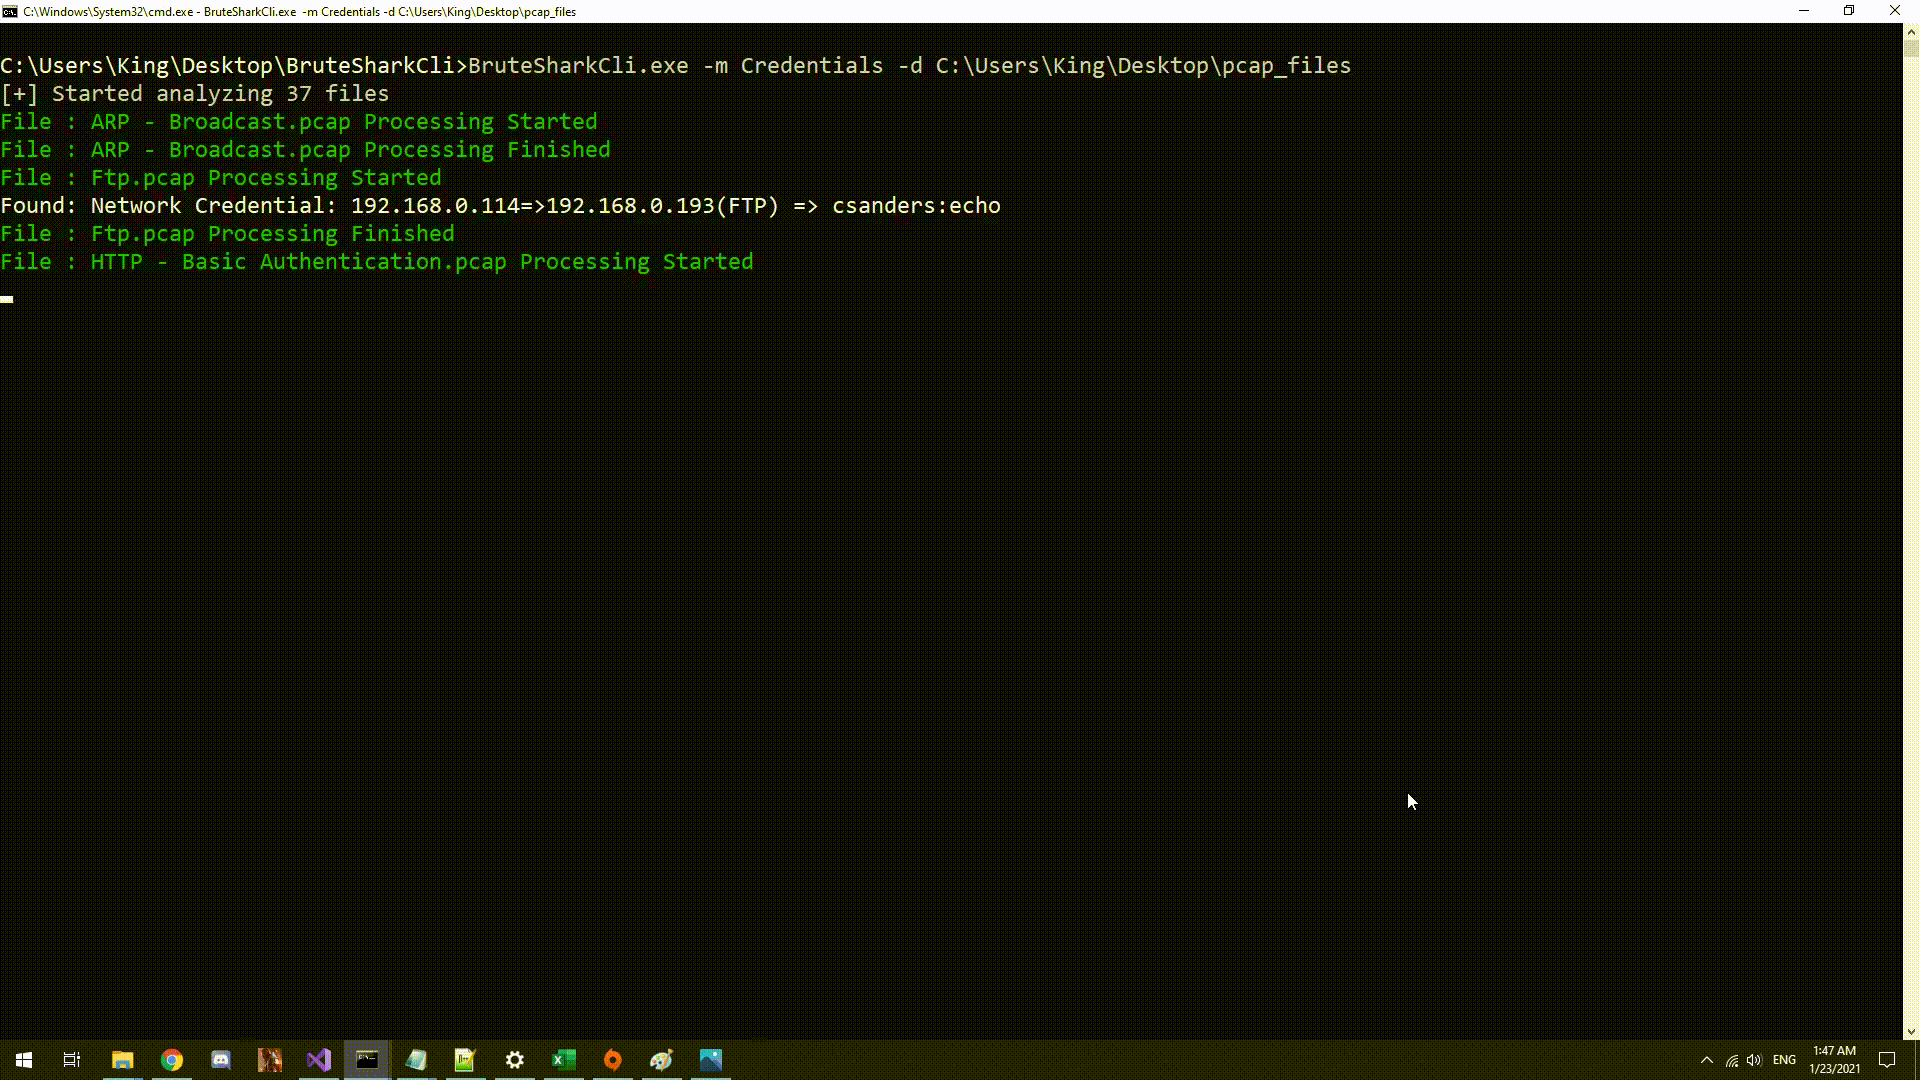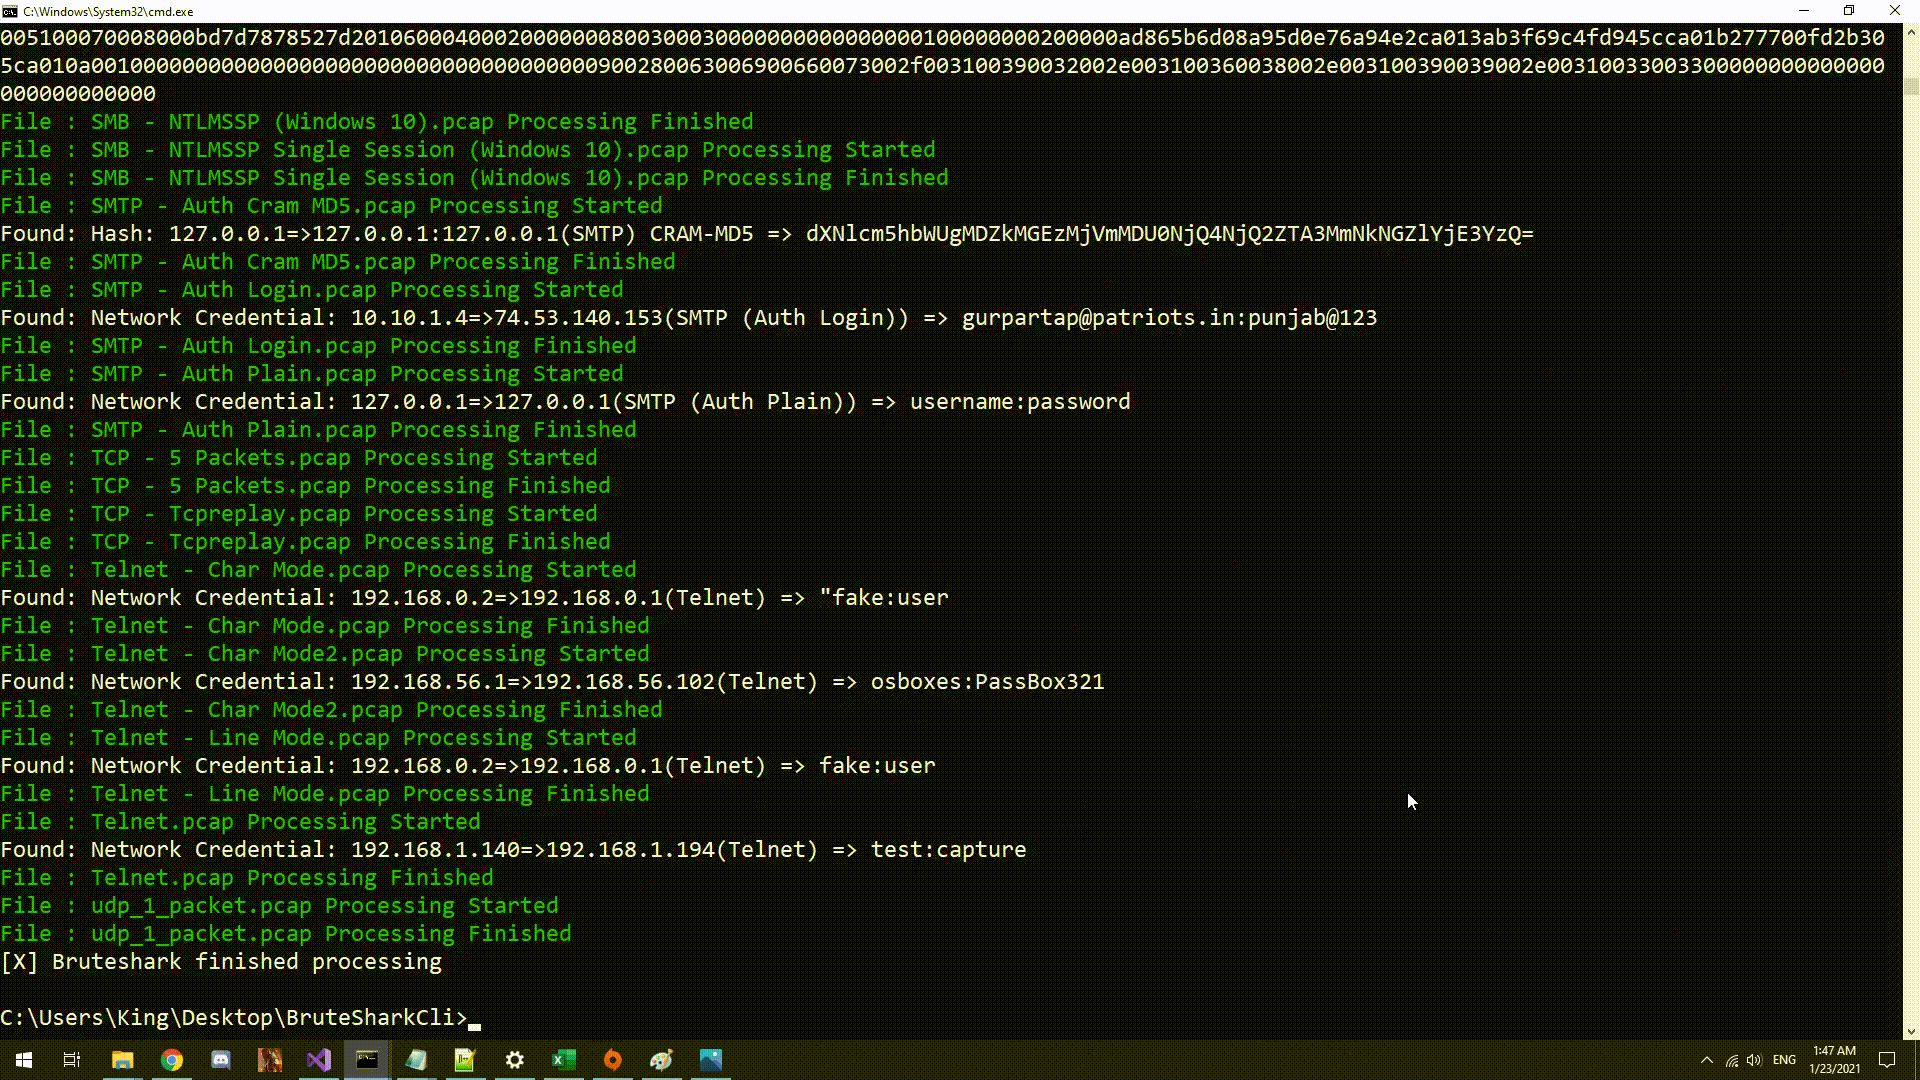
एक निर्देशिका में सभी फ़ाइलों से क्रेडेंशियल प्राप्त करें (पासवर्ड और हैश stdout पर प्रिंट होंगे):
BruteSharkCli -m Credentials -d "C:\Users\King\Desktop\Pcap Files"
एक निर्देशिका में सभी फ़ाइलों से क्रेडेंशियल प्राप्त करें और निकाले गए हैश (यदि मिले) को Hashcat इनपुट फ़ाइलों में निर्यात करें।
BruteSharkCli -m Credentials -d C:\Users\King\Desktop\Pcap_Examples -o C:\Users\King\Desktop\Results
एक निर्देशिका में सभी फ़ाइलों पर एकाधिक मॉड्यूल चलाएँ और सभी परिणाम निर्यात करें।
BruteSharkCli -m Credentials,NetworkMap,FileExtracting -d C:\Users\King\Desktop\Pcap_Examples -o C:\Users\King\Desktop\Results
"Wi-Fi" नामक इंटरफ़ेस को सूँघें, एकाधिक मॉड्यूल चलाएँ और सभी परिणामों को एक निर्देशिका में निर्यात करें (परिणाम केवल तभी निर्यात होंगे जब CTRL + C दबाकर स्निफ़र को रोका जाएगा)।