 nate-ryan-7690/home_soc_suite
पावरशेल में निर्मित एक व्यक्तिगत विंडोज SOC सूट — नेटवर्क कनेक्शन, संसाधन उपयोग, अनुसूचित कार्य और पावर इवेंट्स की निगरानी करता है, जिसमें गंभीरता वर्गीकरण और आधार रेखा पहचान शामिल है।

एक व्यक्तिगत सुरक्षा संचालन केंद्र (SOC) जो Anwendungsentwicklung पुनर्प्रशिक्षण कार्यक्रम के दौरान शुरू से बनाया गया है। यह सुइट एक Windows एंडपॉइंट पर नेटवर्क विसंगतियों, संसाधन स्पाइक्स, प्रक्रिया निष्पादन, रजिस्ट्री परिवर्तन, सुरक्षा इवेंट लॉग गतिविधि, अनुसूचित कार्य परिवर्तन, DNS क्वेरी और पावर इवेंट की निगरानी करता है — सब कुछ संरचित फ़ाइलों में लॉग करता है, जिसका साप्ताहिक विश्लेषण और सहसंबंध Python इंजन के माध्यम से किया जाता है।
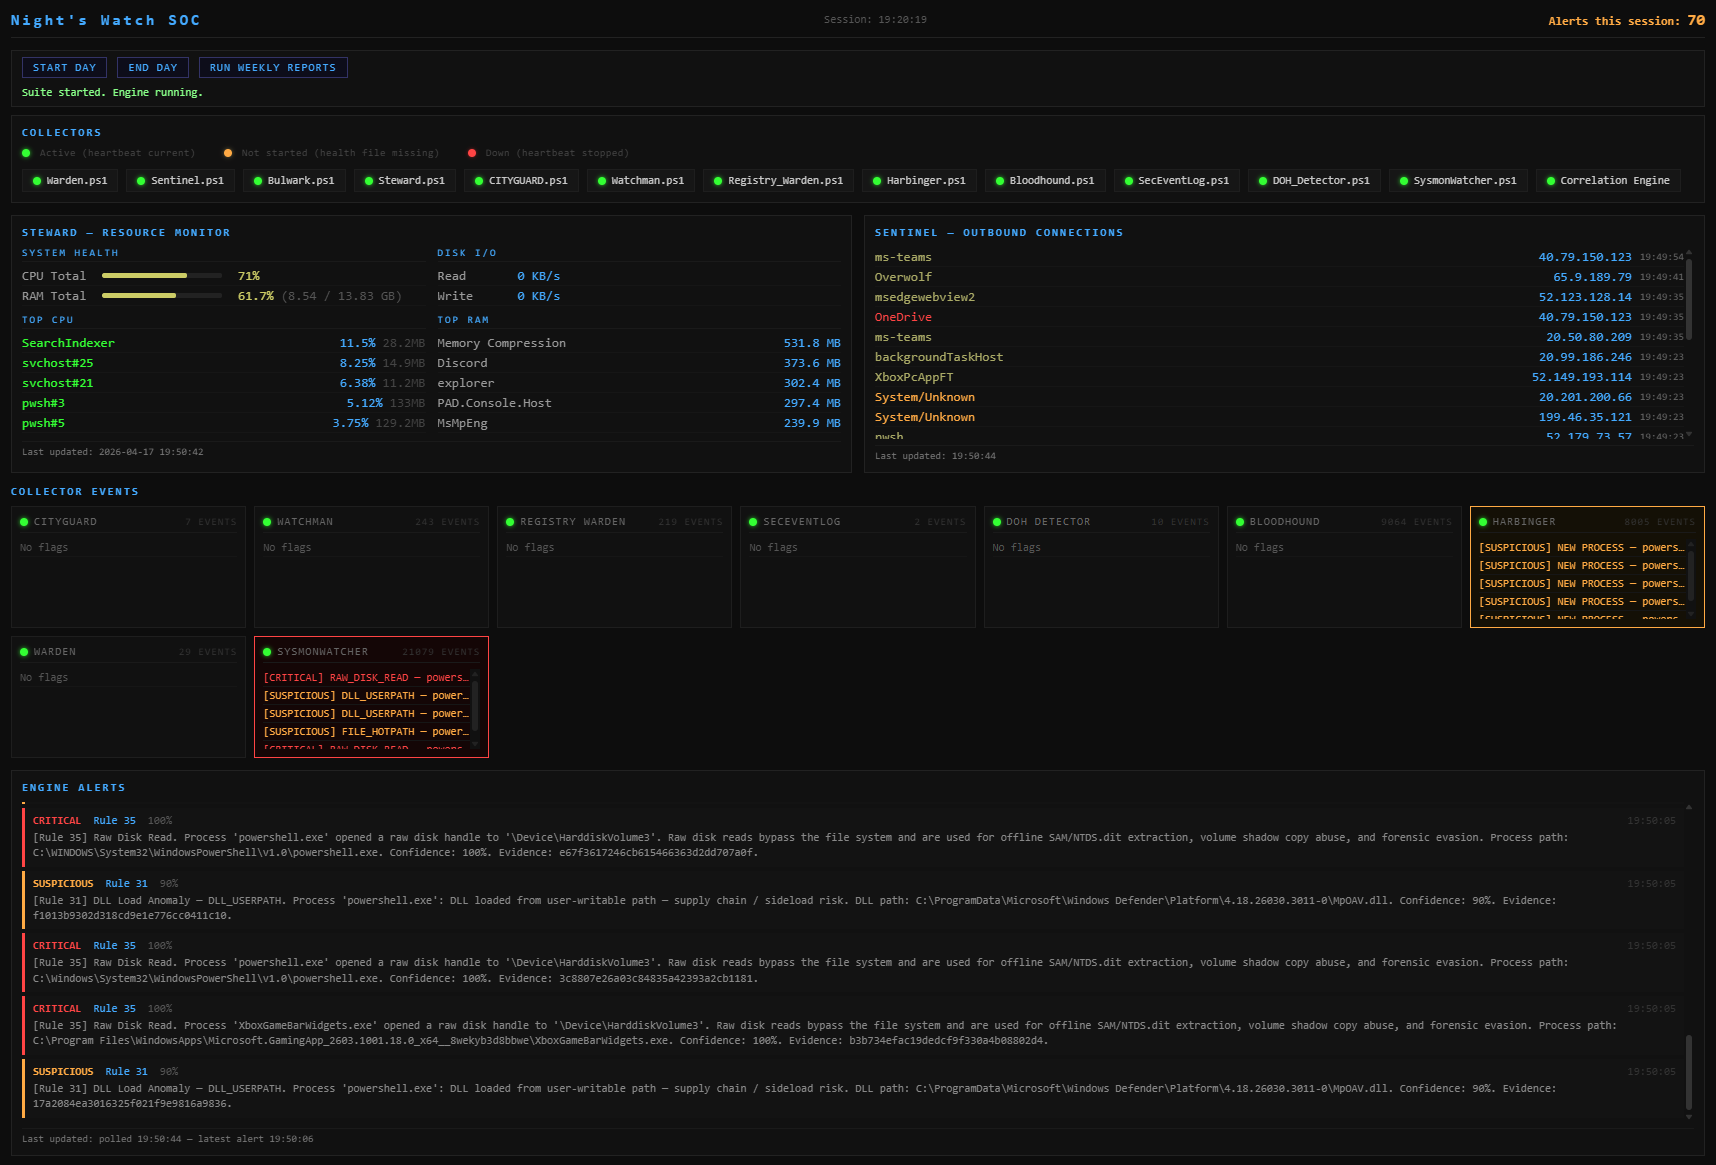
एकल-पृष्ठ Flask डैशबोर्ड। सभी 12 कलेक्टर + सहसंबंध इंजन सक्रिय, लाइव रिसोर्स मॉनिटर, आउटबाउंड कनेक्शन फीड, कलेक्टर इवेंट टाइल्स और स्ट्रीमिंग इंजन अलर्ट।
औपचारिक आईटी पुनर्प्रशिक्षण के साथ एक व्यावहारिक शिक्षण परियोजना के रूप में निर्मित, यह सुइट वास्तविक SOC अवधारणाओं — बेसलाइन संग्रह, विसंगति का पता लगाना, गंभीरता वर्गीकरण, लॉग एकत्रीकरण और क्रॉस-स्रोत सहसंबंध — को एक व्यक्तिगत Windows मशीन पर लागू करता है। डिज़ाइन प्रक्रिया शुरू से ही प्रतिकूल थी: प्रत्येक चरण को अगले चरण के निर्माण से पहले एक रेड टीम विश्लेषण के विरुद्ध तनाव-परीक्षण किया गया था, और उन निष्कर्षों से परिभाषित 48 सहसंबंध नियमों ने Python इंजन की वास्तुकला को संचालित किया।
विकास roadmap.md में ट्रैक किया गया है — वर्तमान स्थिति, चरण 9 फोरेंसिक इंजन योजनाएँ और दीर्घकालिक सख्तीकरण लक्ष्य।
डैशबोर्ड Flask सर्वर के रूप में चलता है और कलेक्टर प्रक्रिया का पता लगाने के लिए प्रशासक ऊंचाई (Administrator elevation) की आवश्यकता होती है। क्लोन करने के बाद एक बार शॉर्टकट बनाएँ:
अपने वास्तविक इंस्टॉल पथ को C:\path\to\SOC से बदलें।
3. इसे नाम दें: SOC Dashboard
4. शॉर्टकट पर राइट-क्लिक करें → Properties → Advanced → Run as administrator चेक करें
5. OK पर क्लिक करें
शॉर्टकट Flask शुरू करता है, इसके तैयार होने की प्रतीक्षा करता है, फिर स्वचालित रूप से ब्राउज़र खोलता है। यदि Flask पहले से चल रहा है तो यह स्टार्टअप छोड़ देता है और सीधे ब्राउज़र खोलता है। यदि शॉर्टकट व्यवस्थापक उन्नयन के बिना चलाया जाता है तो स्थिति बिंदु भूरे रंग के दिखाई देंगे।
डैशबोर्ड एक साफ़ स्टार्ट/स्टॉप अनुक्रम लागू करता है ताकि Auditor बुकएंड (सुबह अखंडता जांच, शाम हैश चेन सत्यापन) हमेशा क्रम में चलें।
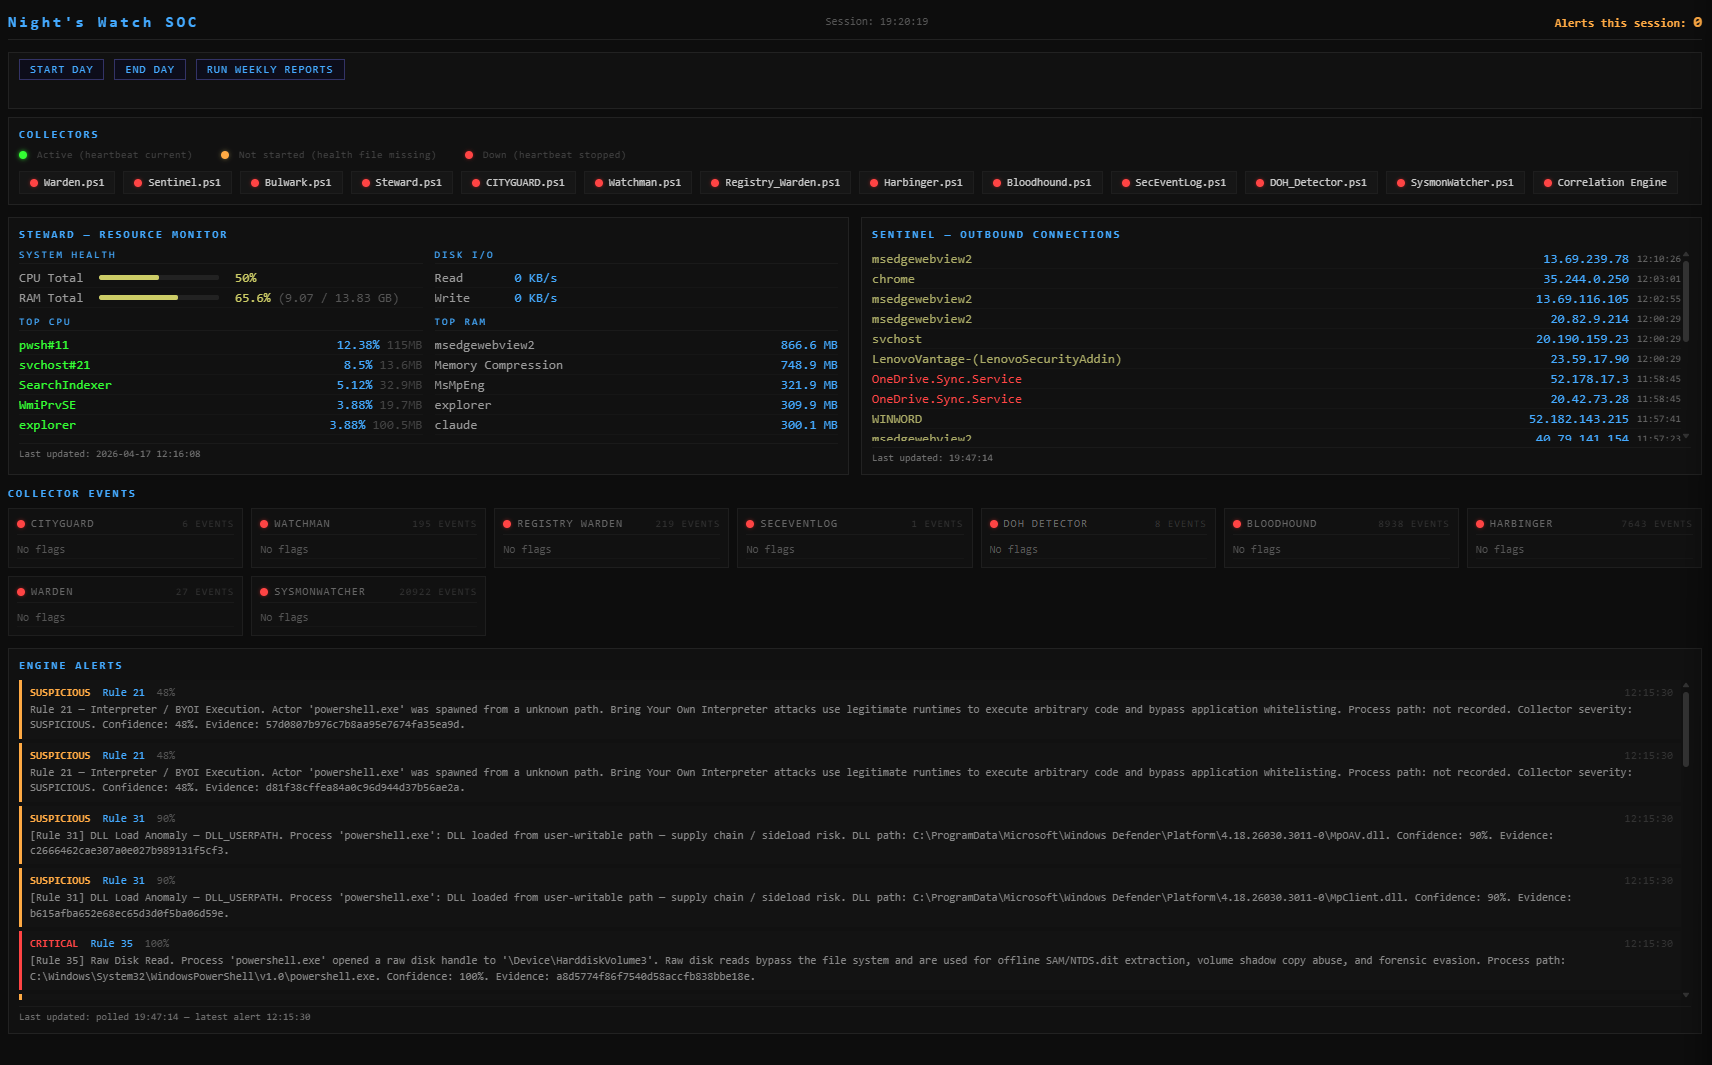
सभी कलेक्टर हार्टबीट लाल हैं (स्वास्थ्य फ़ाइलें गायब या रुकी हुई हैं)। Shutdown Dashboard बटन छिपा हुआ है — डैशबोर्ड तब तक शटडाउन की अनुमति नहीं देगा जब तक End Day नहीं चलाया जाता।
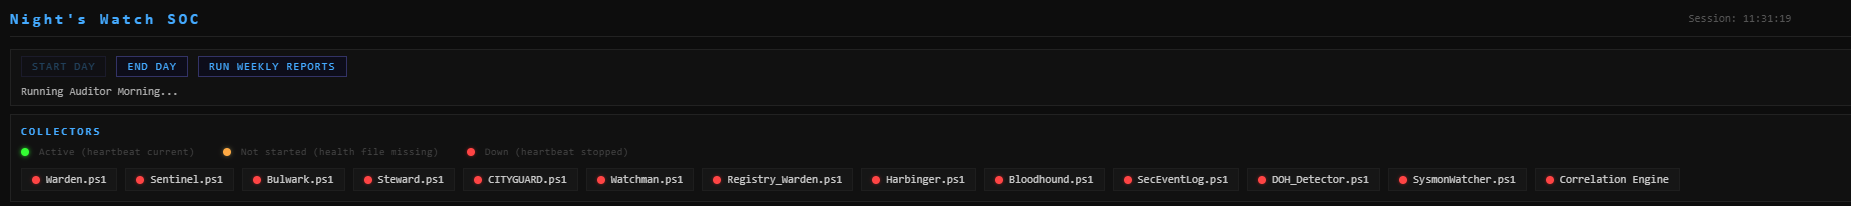
Start Day सुबह की Auditor बुकएंड (SHA256 लॉग सत्यापन, आर्काइव हैश चेन सत्यापन) चलाता है और सभी 12 कलेक्टरों के साथ सहसंबंध इंजन लॉन्च करता है। जैसे-जैसे प्रत्येक कलेक्टर रिपोर्ट करता है, हार्टबीट हरे हो जाते हैं।
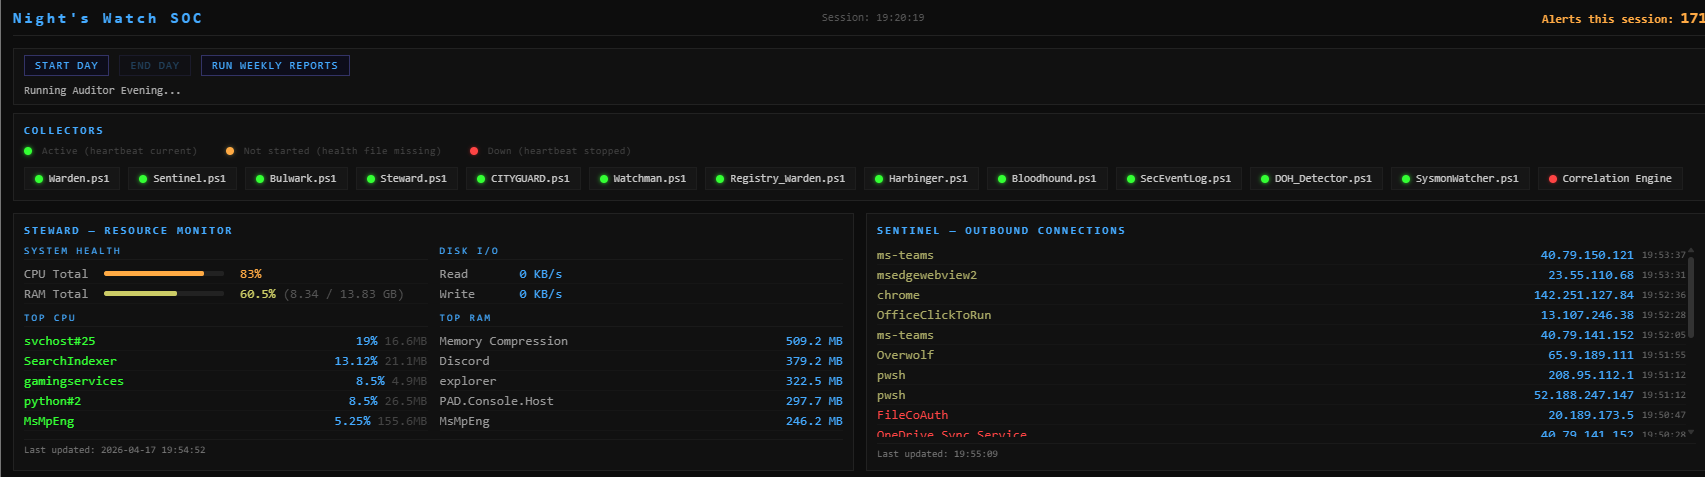
End Day सभी कलेक्टरों को क्रम में रोकता है और शाम की Auditor बुकएंड चलाता है। जब अनुक्रम चलता है तो कलेक्टर बिंदु हरे रहते हैं; स्थिति पंक्ति Running Auditor Evening… दिखाती है।
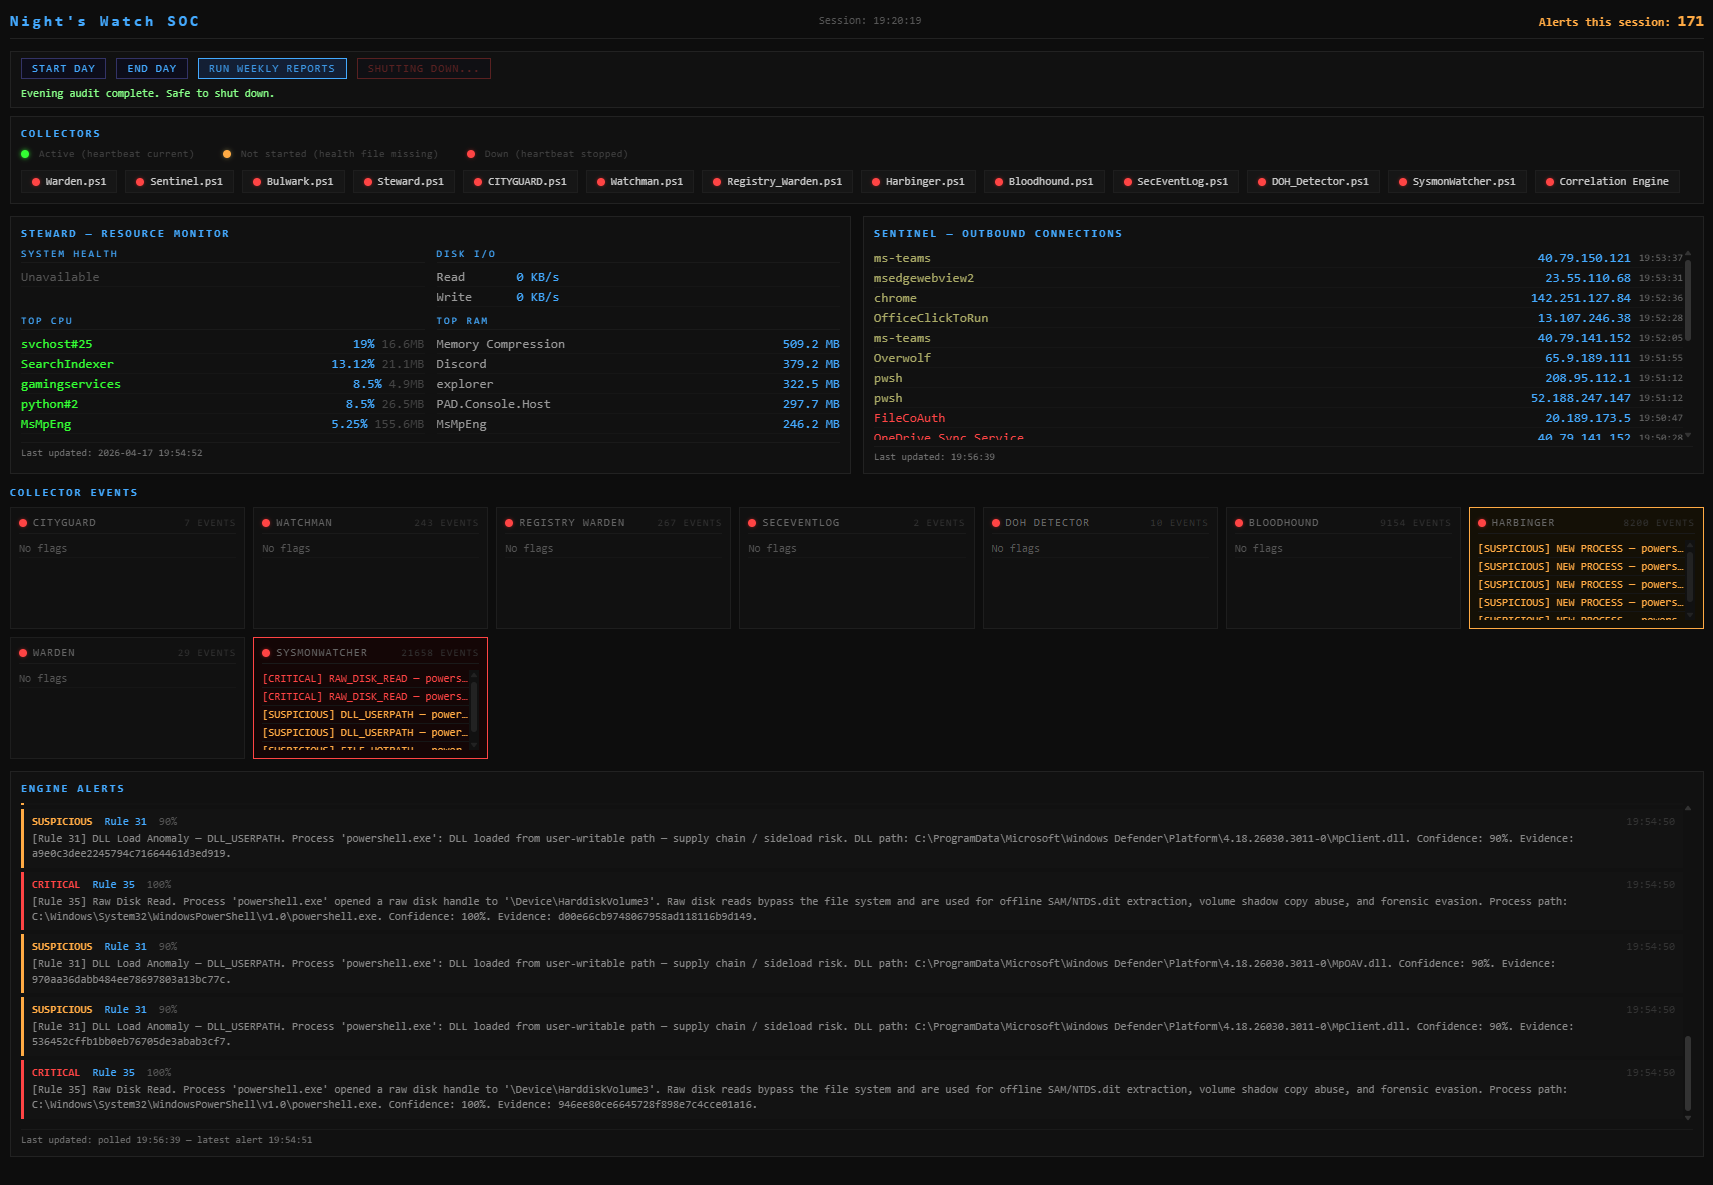
शाम का ऑडिट पूरा होने के बाद, सभी कलेक्टर बिंदु लाल हो जाते हैं, स्थिति पंक्ति Evening audit complete. Safe to shut down. पढ़ती है, और Shutdown Dashboard बटन दिखाई देता है — इस पर क्लिक करने से Flask प्रक्रिया साफ़ रूप से समाप्त हो जाती है।

ब्राउज़र टैब को मैन्युअल रूप से बंद किया जाना चाहिए (ब्राउज़र बाहरी प्रक्रियाओं को क्लोज़ API प्रदान नहीं करते हैं)।
कलेक्टर इवेंट टाइल्स प्रति स्रोत सबसे हाल की गंभीरता-टैग की गई घटनाओं को दिखाते हैं। Engine Alerts फ़ीड पायथन इंजन से वास्तविक समय में सहसंबंधित निष्कर्षों को स्ट्रीम करता है, जिसमें नियम संख्या, आत्मविश्वास स्कोर, पूर्ण साक्ष्य श्रृंखला और SHA256 साक्ष्य हैश शामिल हैं।
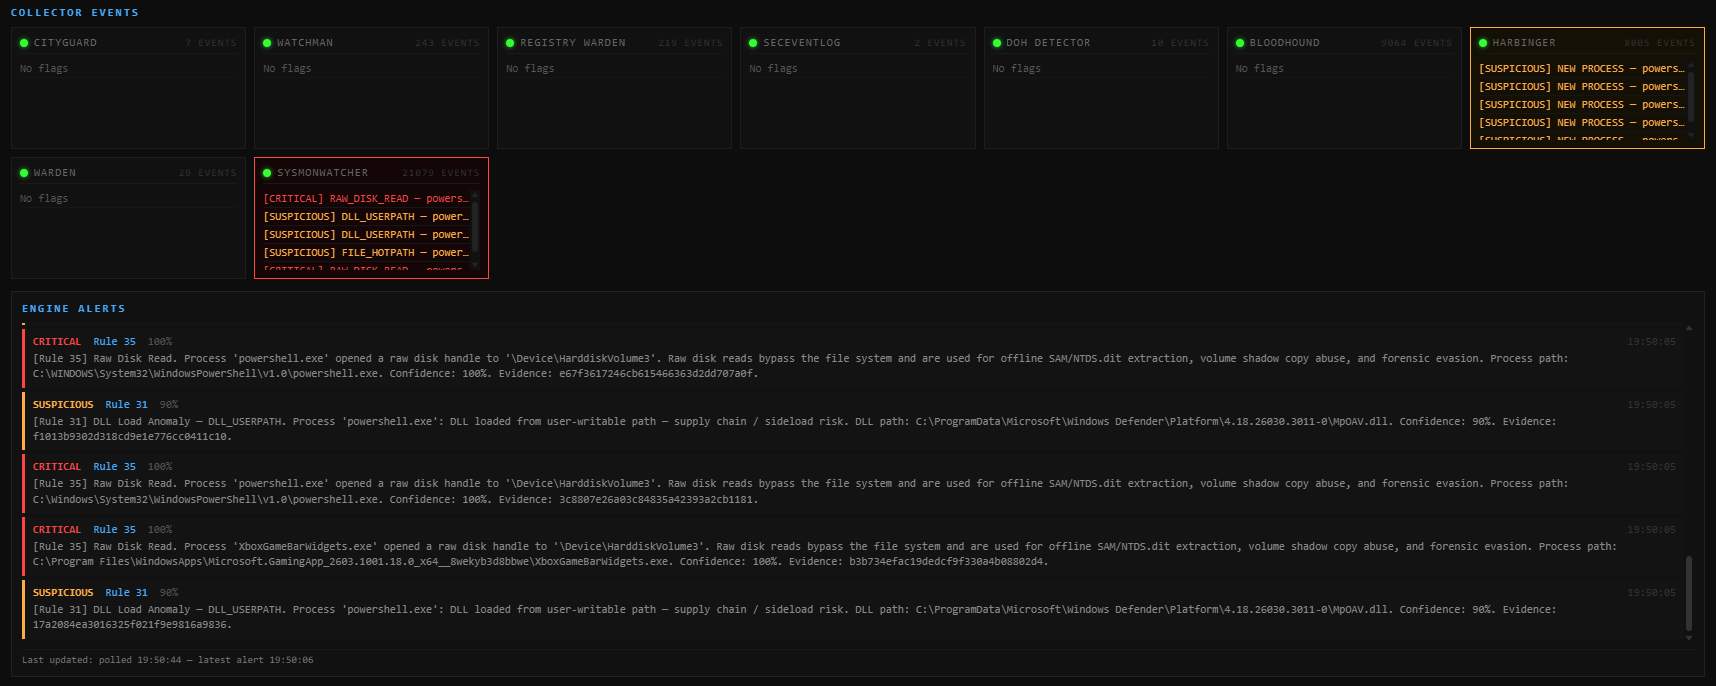
उदाहरण: powershell.exe पर Rule 35 (Raw Disk Read) फायरिंग करते हुए \Device\HarddiskVolume3 का रॉ हैंडल खोलना, और Rule 31 (DLL Load Anomaly) उपयोगकर्ता-लेखन योग्य पथ से लोड होने वाली Defender DLLs को फ़्लैग करता है। दोनों पूर्ण प्रक्रिया उत्पत्ति और फ़ाइल हैश के साथ।
सूट एक तीन-स्तरीय आर्किटेक्चर का पालन करता है:
Collection Layer — PowerShell कलेक्टर जो पृष्ठभूमि में लगातार चलते हैं, प्रत्येक एक विशिष्ट डेटा स्रोत की निगरानी करता है और संरचित, गंभीरता-टैग किए गए लॉग प्रविष्टियाँ लिखता है। सभी को व्यवस्थापक उन्नयन की आवश्यकता होती है।
Analysis Layer — PowerShell विश्लेषक स्क्रिप्ट जो एकत्रित लॉग को पार्स करती हैं और साप्ताहिक सारांश रिपोर्ट उत्पन्न करती हैं। सामान्य उपयोगकर्ता के रूप में चलाएँ।
Correlation Engine (Phase 7 — पूर्ण) — पायथन इंजन जो सभी कलेक्टर लॉग को अंतर्ग्रहण करता है, घटनाओं को एक सामान्य स्कीमा में सामान्यीकृत करता है, और सभी डेटा स्ट्रीम में नियम-आधारित और जोखिम-स्कोर सहसंबंध चलाता है। तीन प्रोग्राम:
| प्रोग्राम | चरण | भूमिका |
|---|---|---|
| Correlation Engine | 7 — पूर्ण | अंतर्ग्रहण, सामान्यीकरण, सहसंबंध, अलर्ट (SQLite परिचालन भंडार) |
| SOC Dashboard | 8 — पूर्ण | लाइव दृश्यता — कलेक्टर स्वास्थ्य, अलर्ट, साक्ष्य श्रृंखलाएँ (Flask) |
| Forensic Engine | 9 — योजनाबद्ध | घटना-पश्चात जाँच — सुपर टाइमलाइन, प्रक्रिया वंशावली, बीकन विश्लेषण, दृढ़ता ऑडिट, अपरिवर्तनीय साक्ष्य डेटाबैंक |
| Forensic Dashboard | 9 — योजनाबद्ध | संक्षिप्त फोरेंसिक निष्कर्ष — रंग-कोडित स्थिति, रिपोर्ट निर्माण, साक्ष्य नेविगेशन |







