Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
undetected-httpx — 403 Forbidden पाना बंद करें। WAF से बचने के लिए एक विशेष httpx-जैसा टूलकिट। | Kitploit

उपकरण/GitHubGitHub/michele0303/undetected-httpx
टोहीवेब प्रॉक्सी और अवरोधनआईडीएस/आईपीएस से बचनाजानकारी एकत्र करनाWAF बाईपासवेब सुरक्षाएंटी-बॉटफिंगरप्रिंट स्पूफिंग
GitHubmichele0303/undetected-httpx

undetected-httpx

403 Forbidden पाना बंद करें। WAF से बचने के लिए एक विशेष httpx-जैसा टूलकिट।

रिपॉजिटरी देखें
211661 महीना पहलेKitploit द्वारा समीक्षित
साझा करें

undetected-httpx 2.0

Go 1.26 या नया HTTPCloak ब्राउज़र ट्रांसपोर्ट MIT लाइसेंस

undetected-httpx एक HTTP प्रोबिंग टूलकिट है जो ProjectDiscovery के httpx पर आधारित है, जिसमें HTTPCloak द्वारा संचालित ब्राउज़र TLS और HTTP/2 फ़िंगरप्रिंट शामिल हैं।

संस्करण 2.0 Python रैपर को httpx v1.12.0 के Go फ़ोर्क से बदल देता है। आपको अपस्ट्रीम प्रोब, फ़्लैग और आउटपुट फ़ॉर्मेट मिलते हैं, जिसमें मुख्य HTTP ट्रांसपोर्ट को HTTPCloak v1.7.3 संभालता है। डिफ़ॉल्ट ब्राउज़र प्रोफ़ाइल chrome-latest है।


📦 इंस्टॉलेशन

Go 1.26.0+ के साथ इंस्टॉल करें:

go install github.com/Michele0303/undetected-httpx/v2/cmd/undetected-httpx@latest

रिलीज़ को पिन करने के लिए @latest के बजाय @v2.0.0 का उपयोग करें। अपनी Go बाइनरी डायरेक्टरी को PATH में जोड़ें: $GOBIN, या जब GOBIN सेट न हो तो $(go env GOPATH)/bin।

पहले से बने Linux और macOS बाइनरीज़ releases में उपलब्ध हैं।

सोर्स चेकआउट से बिल्ड करें
git clone --branch v2.0.0 https://github.com/Michele0303/undetected-httpx.git
cd undetected-httpx
make build
./bin/undetected-httpx -h

कमांड को अपनी Go बाइनरी डायरेक्टरी में इंस्टॉल करने के लिए make install चलाएँ।

पिछला Python पैकेज legacy/python में बना हुआ है; अपग्रेड करते समय माइग्रेशन गाइड देखें।


🎭 वास्तविक दुनिया की तुलना

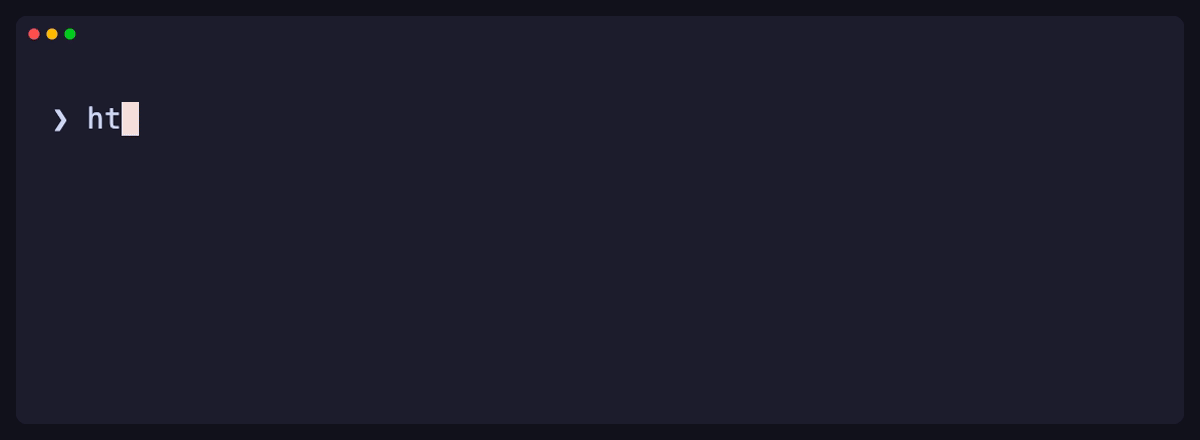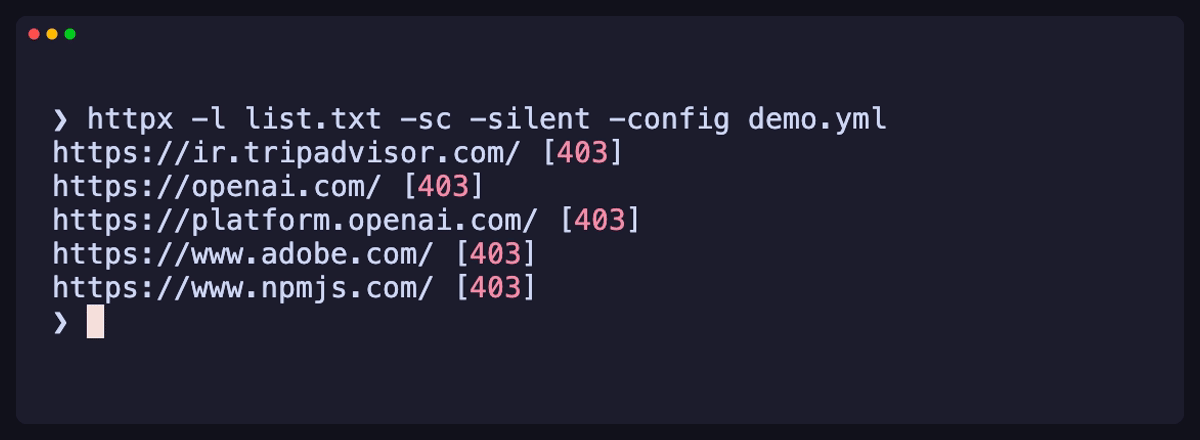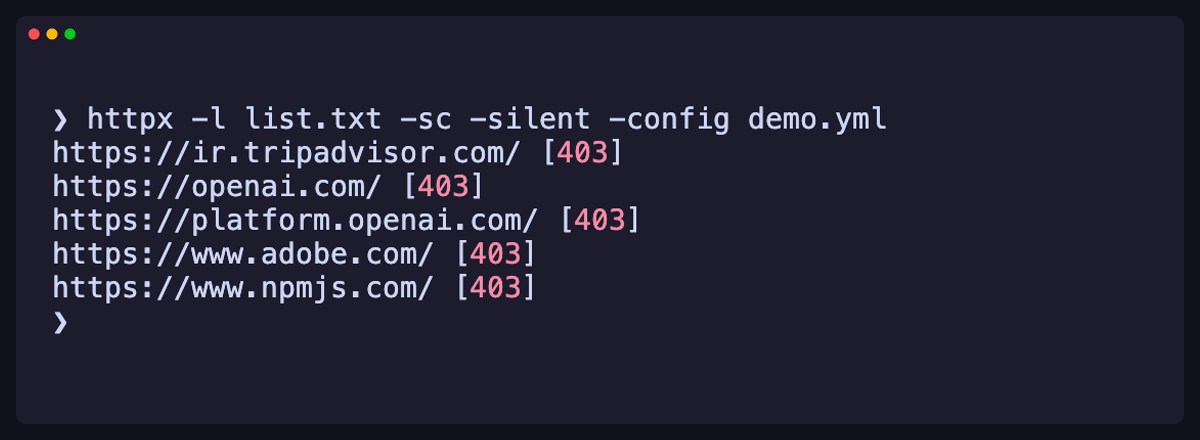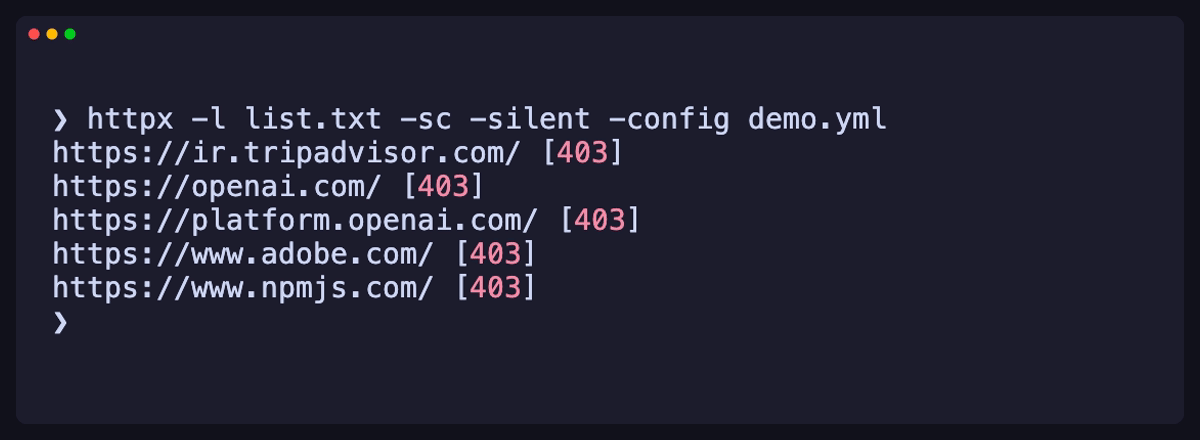
समान पाँच चयनित URLs पर, समान User-Agent के साथ, httpx ने 403 Forbidden लौटाया जबकि undetected-httpx ने 200 OK लौटाया।

undetected-httpx 2.0
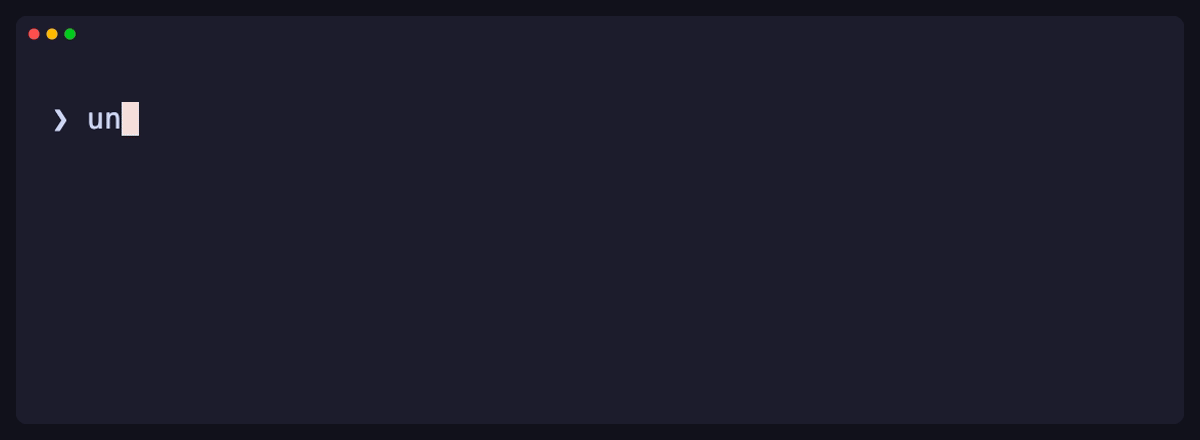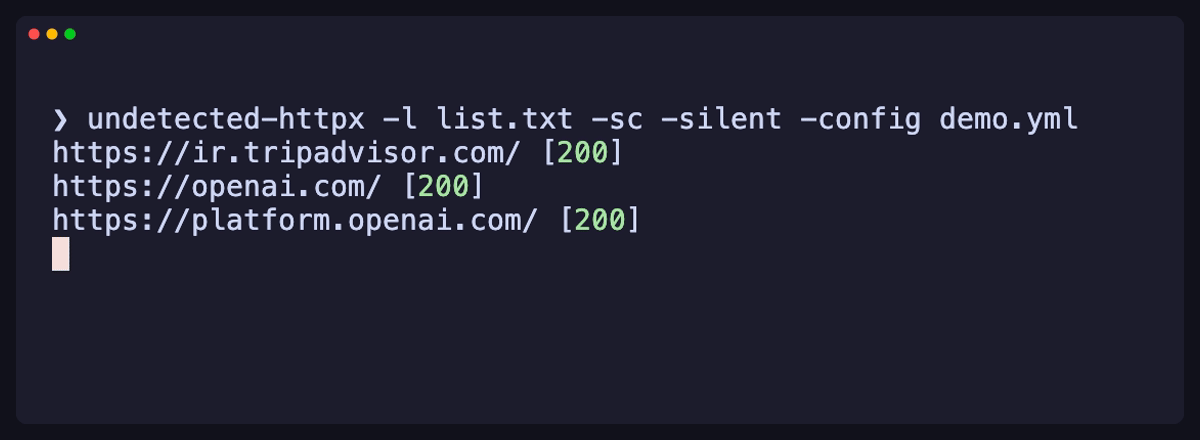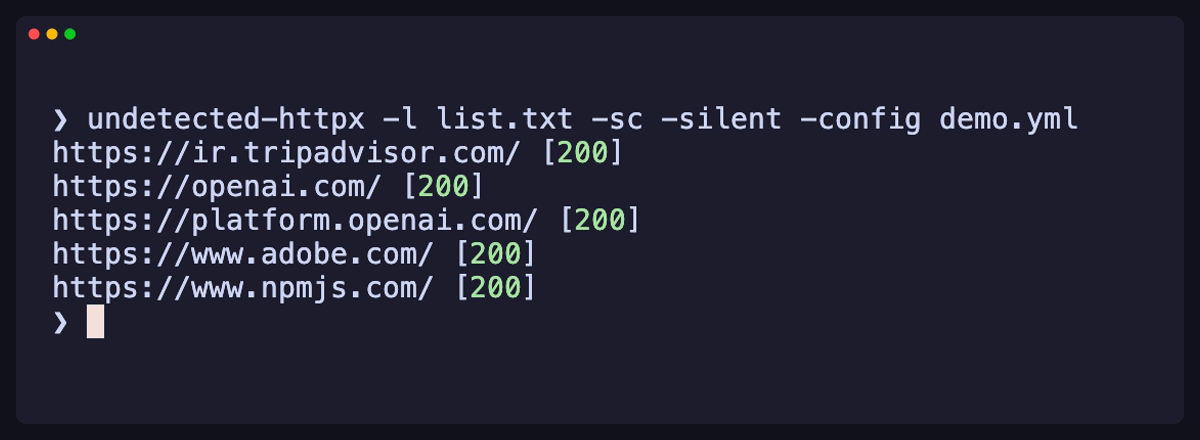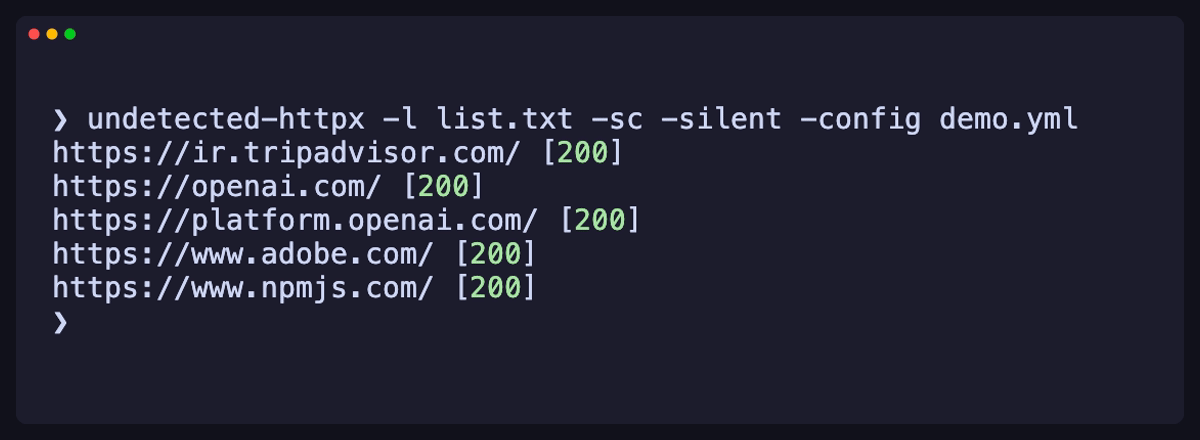
undetected-httpx पाँच चयनित URLs पर HTTP 200 लौटाते हुए
httpx v1.12.0 (मूल)

httpx उन्हीं पाँच URLs पर HTTP 403 लौटाते हुए

वास्तविक टूल निष्पादन, 16 अक्टूबर 2026 को VHS के साथ रिकॉर्ड किए गए। परिणाम साइट के अनुसार भिन्न होते हैं; 200 प्रतिक्रिया में भी चैलेंज पेज हो सकता है।

MP4 देखें


📊 तकनीकी क्षमताएँ

विशेषताundetected-httpx 2.0httpx v1.12.0
नेटवर्क स्टैकHTTPCloakGo net/http
डिफ़ॉल्ट TLS फ़िंगरप्रिंटब्राउज़र प्रोफ़ाइल (chrome-latest)अपस्ट्रीम डिफ़ॉल्ट
चयनित डेमो परिणाम✅ 5 × HTTP 2005 × HTTP 403
प्रोब और आउटपुटhttpx प्रोब, टेक्स्ट और JSONLhttpx प्रोब, टेक्स्ट और JSONL

🛠 मुख्य विशेषताएँ

  • ब्राउज़र ट्रांसपोर्ट: HTTPCloak के माध्यम से ब्राउज़र TLS, HTTP/2 सेटिंग्स और हेडर, HTTP/1.1 फ़ॉलबैक के साथ।
  • परिचित CLI: httpx प्रोबिंग पाइपलाइन, रीट्राई और आउटपुट फ़ॉर्मेट बनाए रखें; --browser या -impersonate से प्रोफ़ाइल चुनें।
  • नेटिव मोड: कस्टम रिज़ॉल्वर, IP/नेटवर्क नियंत्रण, TLS सर्टिफ़िकेट प्रोब और रॉ रिक्वेस्ट के लिए --native-http का उपयोग करें।

ब्राउज़र इम्पर्सोनेशन पहुँच की गारंटी नहीं देता और JavaScript चैलेंज हल नहीं करता। यह एडाप्टर HTTP/1.1 और HTTP/2 का समर्थन करता है; समर्थित विकल्पों के लिए संगतता तालिका देखें।


🚀 उपयोग

# Probe targets and show status codes and titles.
undetected-httpx -l targets.txt -sc -title

# Choose a browser profile and write JSONL.
undetected-httpx -u https://example.com --browser chrome-latest -json

# Use the native transport for TLS and IP probes.
undetected-httpx -u https://example.com --native-http -tls-grab -ip

स्थानीय रिग्रेशन के लिए make test चलाएँ। अपस्ट्रीम और लाइसेंस

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    360
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    289

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →