
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
LolModapi — MSI Dragon Center के MODAPI.sys ड्राइवर के लिए स्थानीय विशेषाधिकार उन्नयन एक्सप्लॉइट, जो SMEP को बायपास करने और SYSTEM प्राप्त करने के लिए अनधिकृत MSR राइट्स का दुरुपयोग करता है। | Kitploit
उपकरण/GitHubGitHub/mein-0/lolmodapi
विशेषाधिकार वृद्धिभेद्यता विश्लेषणशोषणशेलकोडबाइनरी शोषण
GitHubmein-0/lolmodapi

LolModapi

MSI Dragon Center के MODAPI.sys ड्राइवर के लिए स्थानीय विशेषाधिकार उन्नयन एक्सप्लॉइट, जो SMEP को बायपास करने और SYSTEM प्राप्त करने के लिए अनधिकृत MSR राइट्स का दुरुपयोग करता है।

रिपॉजिटरी देखें
61782 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

हैकर्स को नमस्कार।

यह MODAPI.sys के अंदर एक unauthenticated MSR write है, वह kernel driver जिसे MSI Dragon Center 2.0.155.0 इंस्टॉल करता है। यह driver एक device object को expose करता है जिसका security descriptor किसी भी local user को इसे खोलने देता है, न admin और न UAC की ज़रूरत। एक बार handle मिल जाने पर MSR index पर कोई whitelist नहीं है, इसलिए आप जो भी MSR चाहें पढ़ और लिख सकते हैं।

read side अपने आप ही KASLR तोड़ देता है। IA32_LSTAR (0xC0000082) पढ़ें और driver आपको मुफ़्त में ntoskrnl!KiSystemCall64 दे देता है। write side असली समस्या है। IA32_LSTAR वह address है जहाँ CPU syscall पर jump करता है, और driver एक normal user को इसे overwrite करने देता है। इसे अपने control वाले code पर point करें और अगला syscall आपके code को CPL0 पर चलाएगा। SMEP ही एकमात्र रुकावट है, इसलिए exploit पहले IA32_LSTAR पढ़कर ntoskrnl ढूँढता है, disk से image parse करता है, mov cr4, rax के साथ SMEP clear करने के लिए कुछ gadgets ढूँढता है, एक छोटा shellcode चलाता है जो SYSTEM token को current process में copy करता है, और बाहर निकलते समय IA32_LSTAR को restore कर देता है ताकि machine काम करती रहे।

मैंने इसे Windows 10 x64 22H2 (build 19045.6456) पर एक standard user account से test किया। कोई race नहीं और कोई heap grooming नहीं, यह हर बार चला जब मैंने इसे run किया। यह driver MSI machines पर Dragon Center के साथ आता है, इसलिए यह पहले से ही बहुत सारे systems पर loaded है। इसे gcc -O2 -o poc.exe poc.c -lpsapi से build करें और इसे एक normal user के रूप में run करें। इसे 2026-06-21 को MSI को report किया गया था और fix verify हो चुका है।

11bd2c9f9e2397c9a16e0990e4ed2cf0679498fe0fd418a3dfdac60b5c160ee5 MODAPI.sys
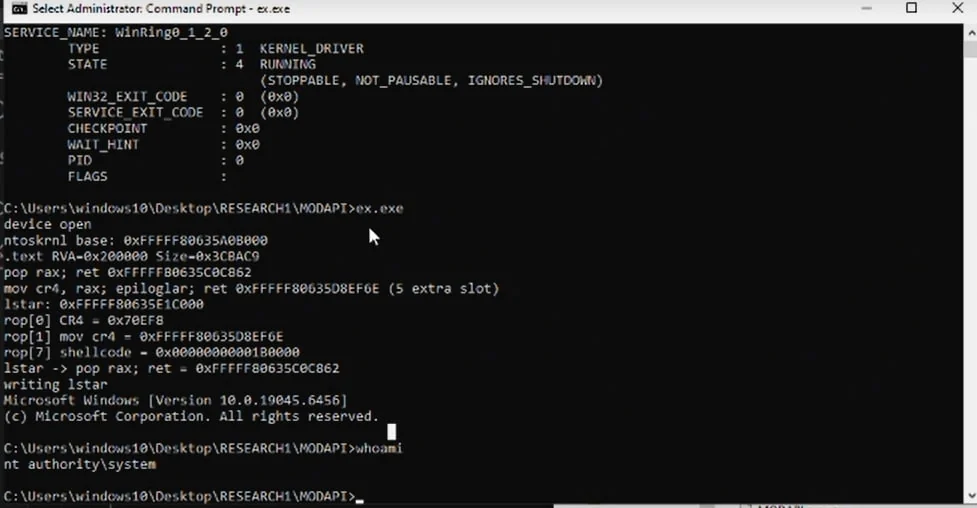
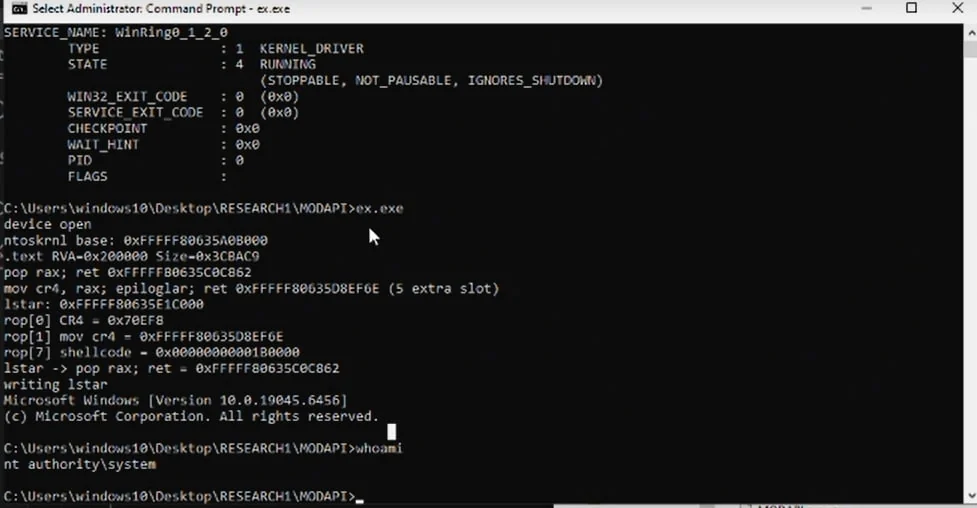
SYSTEM shell

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    441
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    264

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →






