

 kevoreilly/capev2
मैलवेयर कॉन्फ़िगरेशन और पेलोड निष्कर्षण
सैंडबॉक्स का उपयोग दुर्भावनापूर्ण फ़ाइलों को एक पृथक वातावरण में निष्पादित करने के लिए किया जाता है जबकि उनके गतिशील व्यवहार का उपकरणीकरण और फोरेंसिक आर्टिफैक्ट्स का संग्रह किया जाता है।
CAPE को Cuckoo v1 से व्युत्पन्न किया गया था जो Windows प्लेटफ़ॉर्म पर निम्नलिखित मुख्य क्षमताएँ प्रदान करता है:
CAPE, Cuckoo के पारंपरिक सैंडबॉक्स आउटपुट को कई प्रमुख अतिरिक्तताओं के साथ पूरक करता है:
एक निःशुल्क प्रदर्शन इंस्टेंस ऑनलाइन है जिसका कोई भी उपयोग कर सकता है:
https://capesandbox.com - खाता सक्रियण के लिए https://twitter.com/capesandbox पर संपर्क करें
Cuckoo Sandbox की शुरुआत 2010 में The Honeynet Project के भीतर एक Google Summer of Code प्रोजेक्ट के रूप में हुई थी। इसे मूल रूप से Claudio Guarnieri द्वारा डिज़ाइन और विकसित किया गया था, पहला बीटा रिलीज़ 2011 में प्रकाशित हुआ था। जनवरी 2014 में, Cuckoo v1.0 जारी किया गया था।
2015 एक निर्णायक वर्ष था, जिसमें Cuckoo के इतिहास में एक महत्वपूर्ण फोर्क हुआ। मूल मॉनिटर और API हुकिंग विधि का विकास मुख्य Cuckoo प्रोजेक्ट में रोक दिया गया था। इसे Jurriaan Bremer द्वारा बनाए गए एक वैकल्पिक मॉनिटर द्वारा प्रतिस्थापित किया गया था, जो Linux टूलचेन के माध्यम से संकलित restructuredText-आधारित हस्ताक्षर प्रारूप का उपयोग करता है।
लगभग उसी समय, Brad 'Spender' Spengler द्वारा Cuckoo-modified नामक एक फोर्क बनाया गया था, जो मूल मॉनिटर के विकास को जारी रखते हुए महत्वपूर्ण सुधारों के साथ, जिसमें 64-बिट समर्थन और महत्वपूर्ण रूप से Microsoft के Visual Studio कंपाइलर की शुरुआत शामिल थी।
उसी वर्ष के दौरान Context Information Security में Kevin O'Reilly द्वारा एक गतिशील कमांड-लाइन कॉन्फ़िगरेशन और पेलोड एक्सट्रैक्शन टूल जिसे CAPE कहा जाता है, का विकास शुरू हुआ। यह नाम 'Config And Payload Extraction' के संक्षिप्त रूप के रूप में गढ़ा गया था और मूल शोध Microsoft की Detours लाइब्रेरी द्वारा प्रदान किए गए API हुक्स का उपयोग करके अनपैक किए गए मैलवेयर पेलोड और कॉन्फ़िगरेशन को कैप्चर करने पर केंद्रित था। हालाँकि, यह स्पष्ट हो गया कि अकेले API हुक्स मनमाने मैलवेयर से पेलोड या कॉन्फ़िग्स को अनपैक करने के लिए अपर्याप्त शक्ति और सटीकता प्रदान करते हैं।
इस कारण से एक नई डीबगर अवधारणा पर शोध शुरू हुआ जो मैलवेयर को सटीक रूप से नियंत्रित और उपकरणीकृत करने की अनुमति देती है, जबकि Microsoft डीबगिंग इंटरफेस के उपयोग से बचा जाता है, ताकि यथासंभव गुप्त रहा जा सके। इस डीबगर को प्रूफ-ऑफ-कॉन्सेप्ट Detours-आधारित कमांड-लाइन टूल में एकीकृत किया गया था, जो API हुक्स के साथ मिलकर बहुत शक्तिशाली क्षमताएँ प्रदान करता है।
जब प्रारंभिक कार्य ने दिखाया कि Microsoft Detours को Cuckoo-modified के API हुकिंग इंजन से बदलना संभव होगा, तो CAPE Sandbox का विचार जन्मा। डीबगर, स्वचालित अनपैकिंग, YARA-आधारित वर्गीकरण और एकीकृत कॉन्फ़िग एक्सट्रैक्शन के अतिरिक्त, सितंबर 2016 में 44con में, CAPE Sandbox पहली बार सार्वजनिक रूप से जारी किया गया: CAPE संस्करण 1।
2018 की गर्मियों में परियोजना को Andriy 'doomedraven' Brukhovetskyy, जो एक दीर्घकालिक Cuckoo योगदानकर्ता हैं, से बड़े योगदान की शुरुआत देखने का सौभाग्य मिला। 2019 में उन्होंने CAPE को Python 3 में पोर्ट करने का विशाल कार्य शुरू किया और उस वर्ष अक्टूबर में CAPEv2 जारी किया गया।
CAPE को मैलवेयर और ऑपरेटिंग सिस्टम क्षमताओं दोनों में प्रगति के साथ तालमेल बनाए रखने के लिए लगातार विकसित और बेहतर किया गया है। 2021 में, गतिशील YARA स्कैन के माध्यम से डिटोनेशन के दौरान CAPE के डीबगर को प्रोग्राम करने की क्षमता जोड़ी गई, जिससे एंटी-सैंडबॉक्स तकनीकों के लिए गतिशील बायपास बनाना संभव हो गया। Windows 10 डिफ़ॉल्ट ऑपरेटिंग सिस्टम बन गया, और अन्य महत्वपूर्ण अतिरिक्तताओं में इंटरैक्टिव डेस्कटॉप, AMSI (Anti-Malware Scan Interface) पेलोड कैप्चर, Microsoft Nirvana पर आधारित 'syscall hooking' और डीबगर-आधारित प्रत्यक्ष/अप्रत्यक्ष syscall काउंटरमेज़र्स शामिल हैं।
2024 में enzok ने CAPEsolo बनाया, जो CAPE का एक इंटरैक्टिव Windows डेस्कटॉप संस्करण है, जो ग्राफिकल इंटरफ़ेस के लिए wxPython का उपयोग करता है, साथ ही 64-बिट गेस्ट Python संगतता की शुरुआत करता है। 2026 में, सभी Windows 10 संस्करणों और Windows 11 23H2 के लिए समर्थन जोड़ा गया।
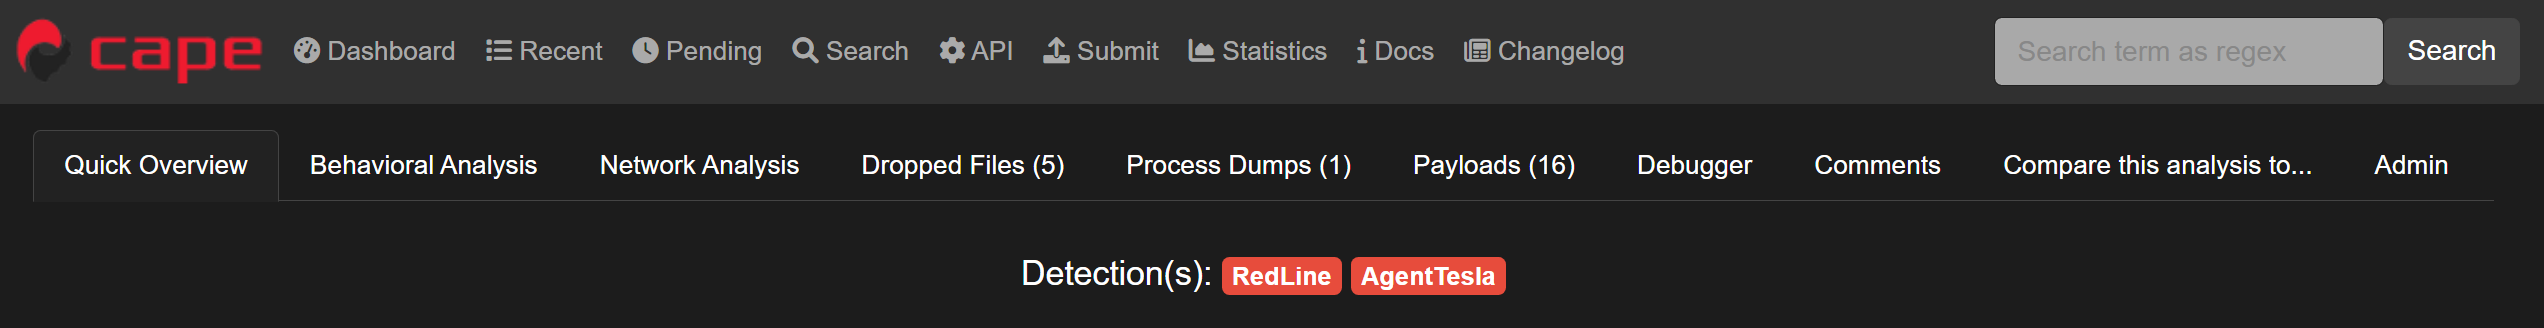
CAPE में मैलवेयर को तीन तंत्रों के माध्यम से वर्गीकृत किया जा सकता है:
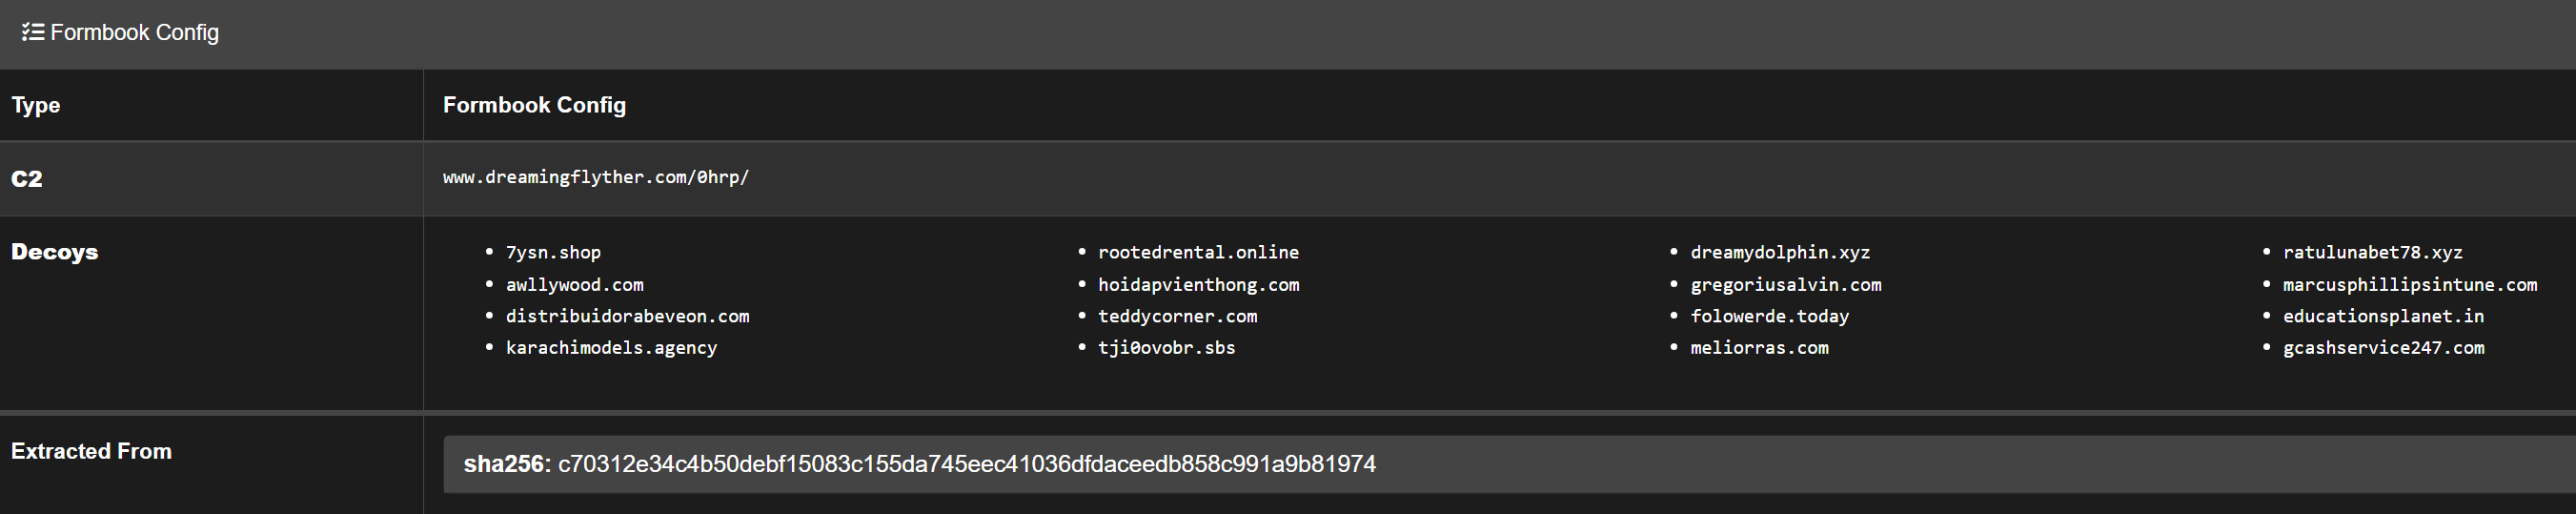
पार्सिंग CAPE के अपने फ्रेमवर्क का उपयोग करके की जा सकती है, वैकल्पिक रूप से निम्नलिखित फ्रेमवर्क समर्थित हैं: RATDecoders, DC3-MWCP, MalDuck, या MaCo
CAPE के कोर और कम्युनिटी कॉन्फ़िगरेशन पार्सर अलग CAPE-parsers रिपॉज़िटरी में बनाए रखे जाते हैं और CAPE-parsers निर्भरता के रूप में इंस्टॉल किए जाते हैं। उन पार्सर में जोड़ और सुधार वहीं सबमिट करें; इसका README अपेक्षित कॉन्फ़िगरेशन फ़ील्ड का वर्णन करता है।
def extract_config(data): है जिसे cape_utils.py द्वारा कॉल किया जाएगा और 0 जटिलताएँ।
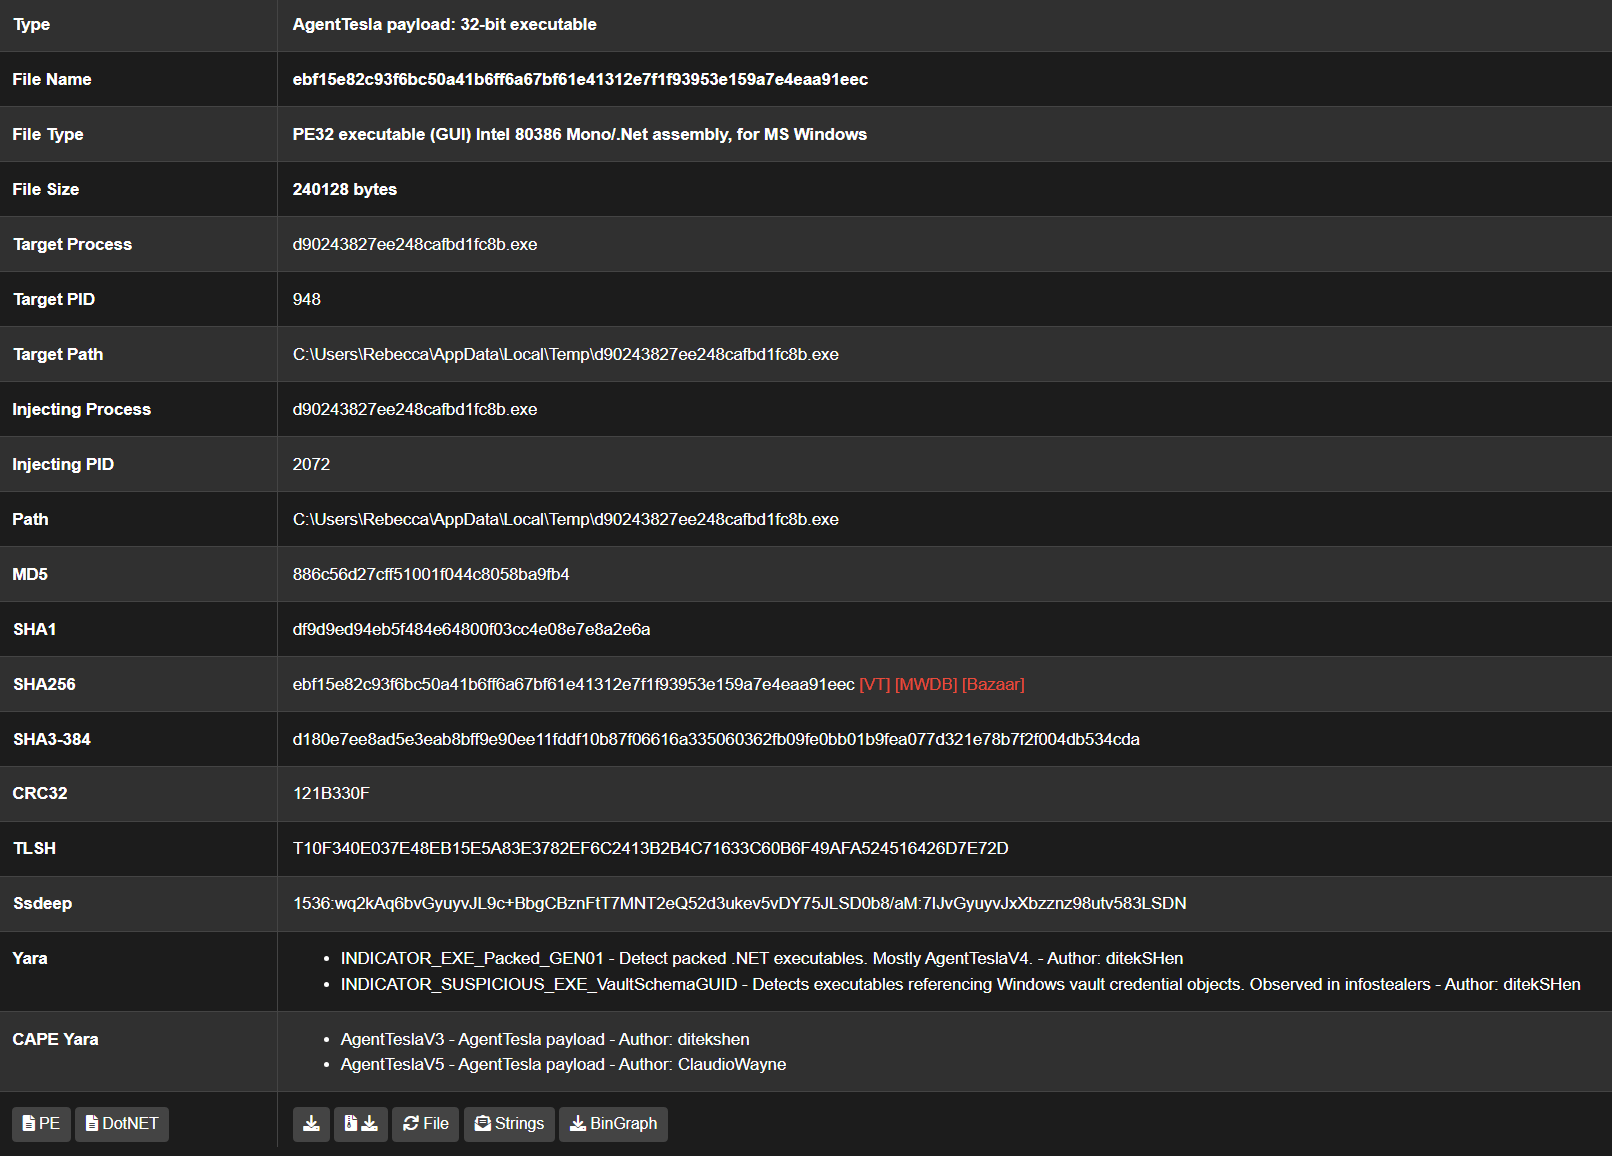
CAPE अनपैक किए गए पेलोड कैप्चर की अनुमति देने के लिए कई मैलवेयर तकनीकों या व्यवहारों का लाभ उठाता है:
इन व्यवहारों के परिणामस्वरूप आगे के विश्लेषण के लिए इंजेक्ट, एक्सट्रैक्ट या डीकंप्रेस किए जा रहे पेलोड का कैप्चर होगा। इसके अतिरिक्त CAPE स्वचालित रूप से प्रत्येक प्रोसेस के लिए एक प्रोसेस डंप बनाता है, या, DLL के मामले में, मेमोरी में DLL की मॉड्यूल इमेज। यह सरल पैकर्स से पैक किए गए नमूनों के लिए उपयोगी है, जहाँ अक्सर मॉड्यूल इमेज डंप पूरी तरह से अनपैक होता है।
CAPE के डिफ़ॉल्ट 'निष्क्रिय' अनपैकिंग तंत्र के अतिरिक्त, 'सक्रिय' अनपैकिंग सक्षम करना संभव है जो नव आवंटित या संरक्षित मेमोरी क्षेत्रों में लेखन का पता लगाने के लिए ब्रेकपॉइंट्स का उपयोग करता है, ताकि निष्पादन से पहले यथासंभव जल्दी अनपैक किए गए पेलोड को कैप्चर किया जा सके। यह वेब सबमिशन टिकबॉक्स के माध्यम से या विकल्प unpacker=2 निर्दिष्ट करके सक्षम किया जाता है और डिफ़ॉल्ट रूप से बंद रहता है क्योंकि यह डिटोनेशन गुणवत्ता को प्रभावित कर सकता है।
