
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/kevin9480/security_incident_report
भेद्यता विश्लेषणवेब सुरक्षानेटवर्क सुरक्षाडिजिटल फोरेंसिकघुसपैठ का पता लगानाघटना प्रतिक्रियालॉग विश्लेषणलैब और अभ्यास
GitHub
kevin9480/security_incident_report

Security_incident_report

React2Shell(CVE-2025-55182) भेद्यता-आधारित घुसपैठ परिदृश्य को पुनरुत्पादित करने और Wazuh/Sysmon/Coraza WAF लॉग के माध्यम से सुरक्षा घटना का विश्लेषण एवं प्रतिक्रिया करने वाली DFIR परियोजना

रिपॉजिटरी देखें
363 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

01. इंफ्रास्ट्रक्चर कॉन्फ़िगरेशन

इस प्रोजेक्ट का इंफ्रास्ट्रक्चर IaC (Terraform आदि) कोड से प्रबंधित नहीं किया गया है, बल्कि pfSense·Wazuh इंस्टॉल करने के बाद प्रबंधन स्क्रीन (GUI) में सीधे सेटिंग्स बदलने के तरीके से कॉन्फ़िगर किया गया है। इसलिए यहाँ "कोड" नहीं, बल्कि नेटवर्क संरचना आरेख, प्रत्येक सेटिंग स्क्रीन के कैप्चर, और कौन सा मान क्यों बदला गया, इसका रिकॉर्ड रखा गया है ताकि इसे दोबारा प्रस्तुत किया जा सके।

नेटवर्क संरचना

pfSense के आधार पर बाहरी (WAN) और आंतरिक (LAN) को अलग किया गया है, और स्विच के माध्यम से आंतरिक नेटवर्क को फिर से 4 खंडों में विभाजित किया गया है।
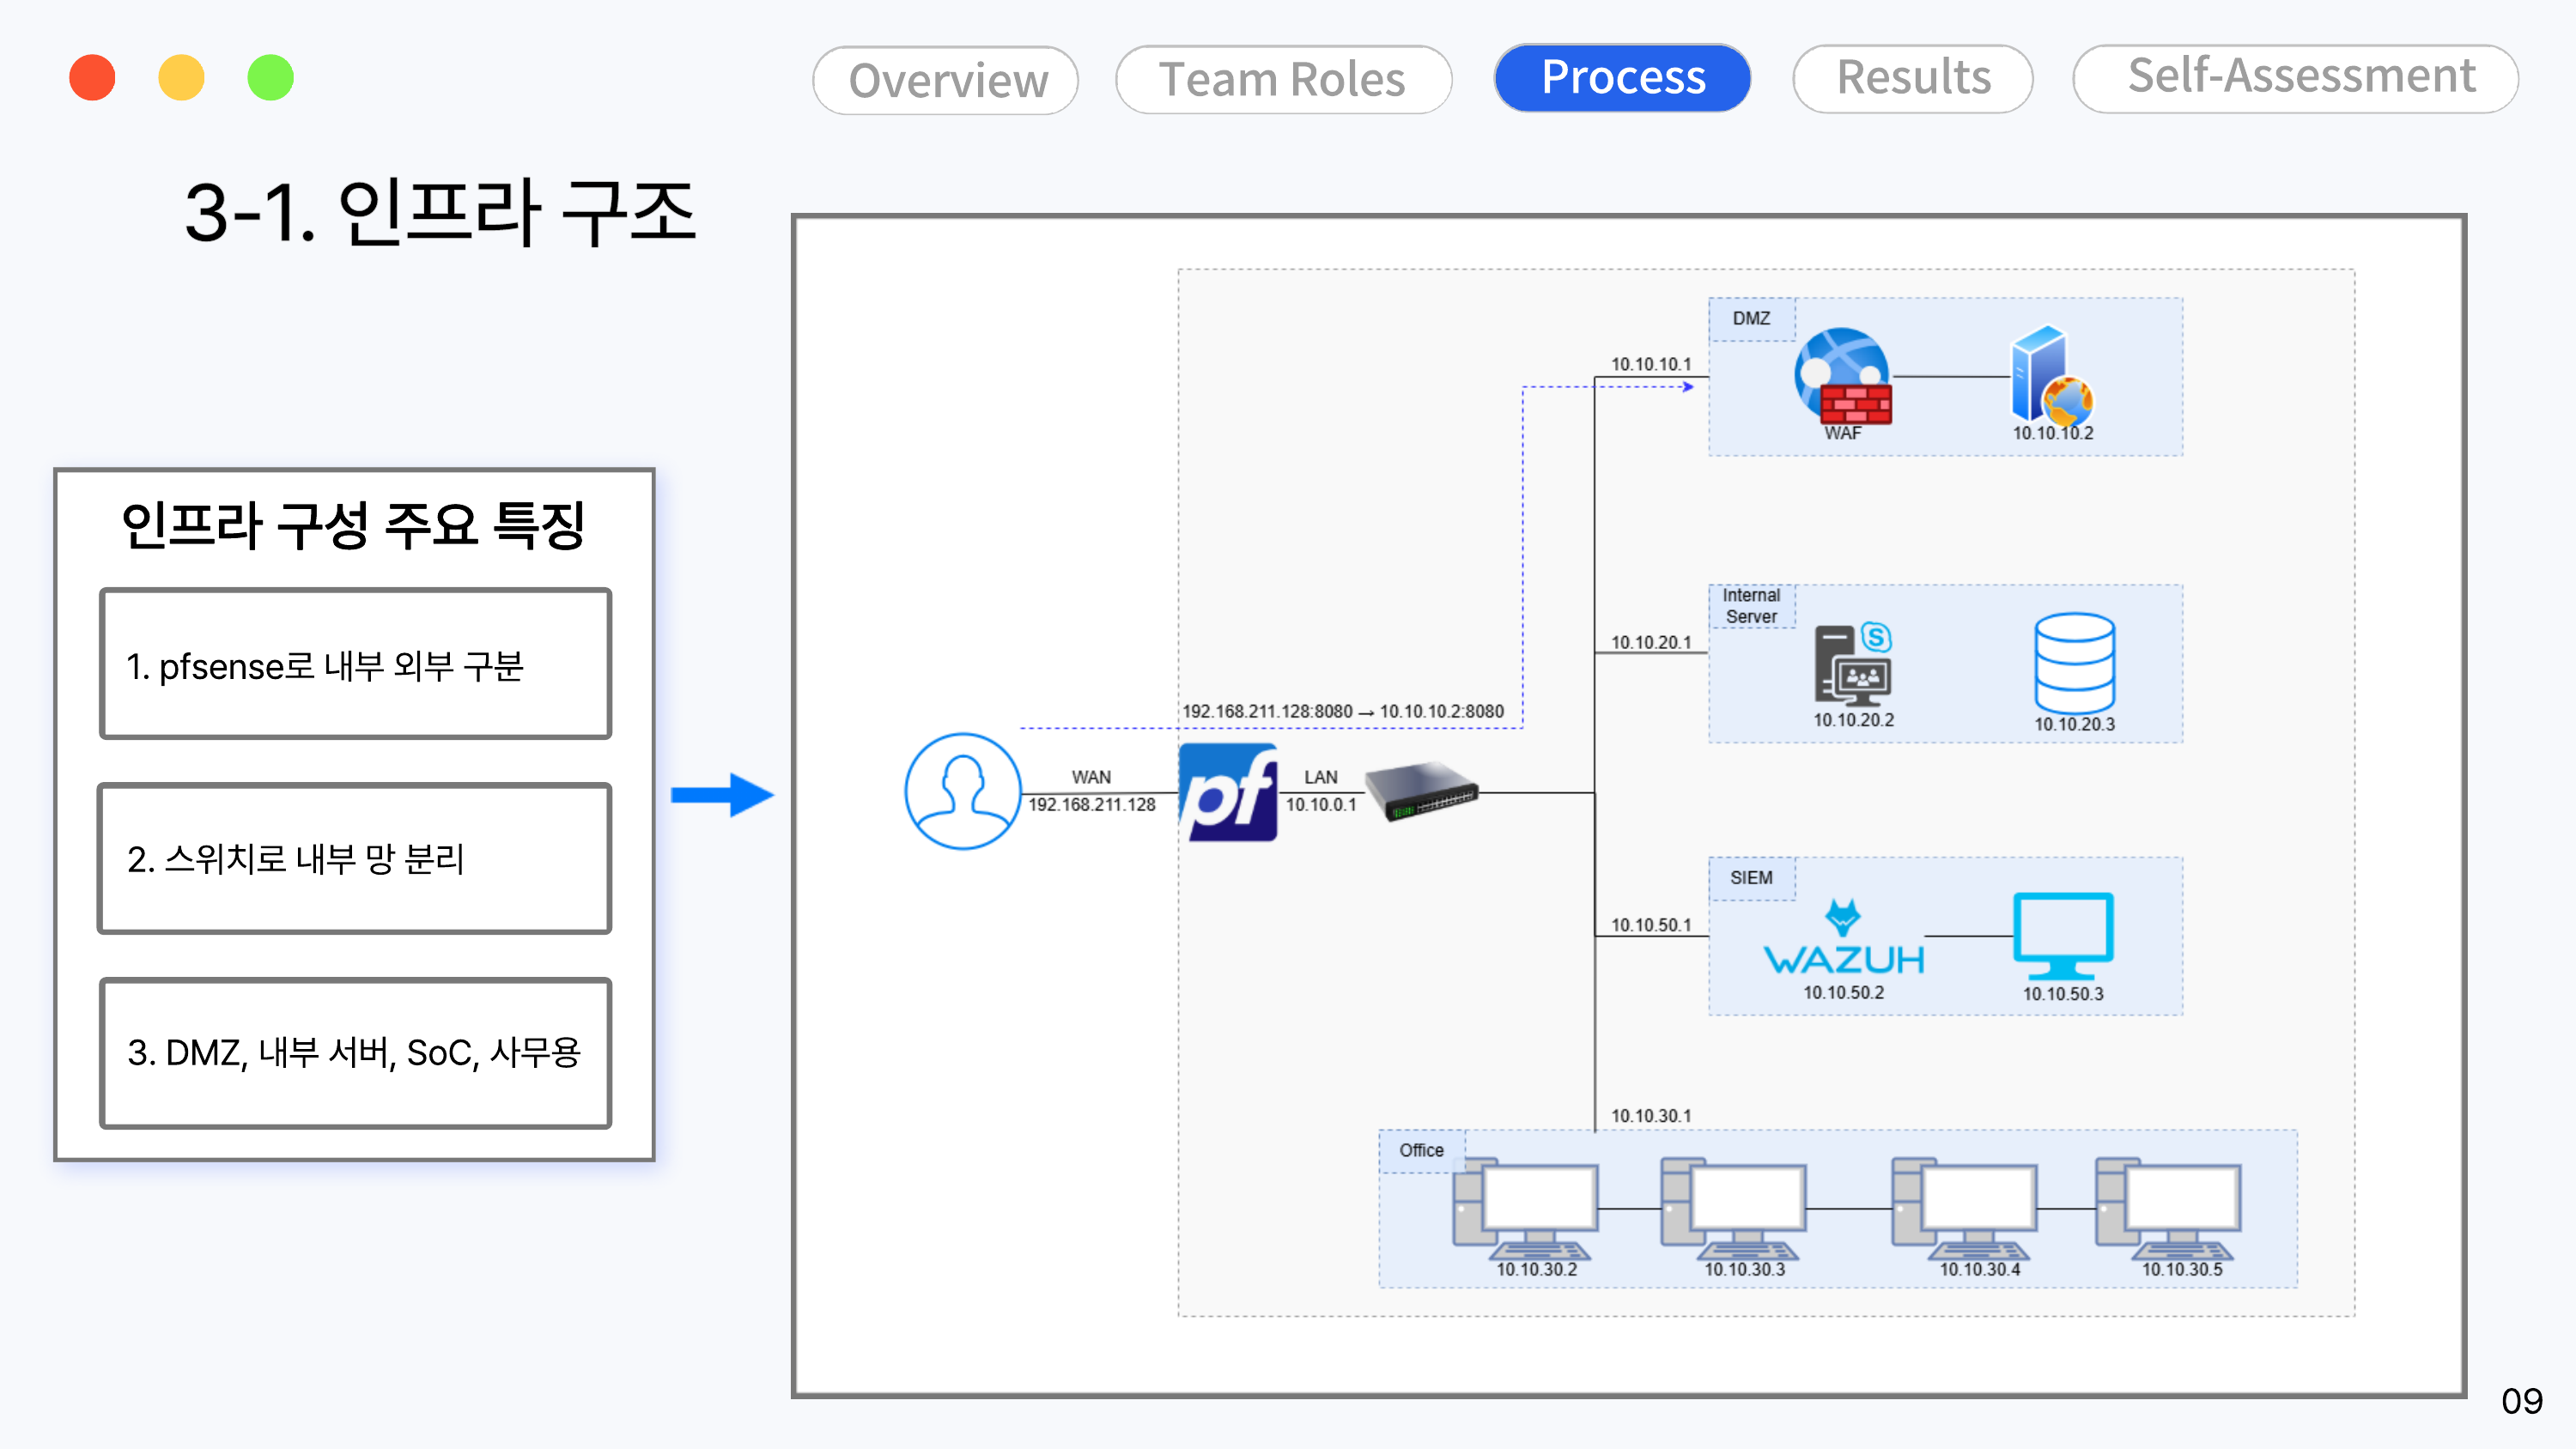
इंफ्रास्ट्रक्चर आरेख

विभाजनलक्षित सिस्टमIP रेंजभूमिका
DMZWEB01 (WAF + WAS)10.10.10.0/24बाहरी रूप से उजागर वेब सेवा
Internal ServerInternal Portal + DB0110.10.20.0/24आंतरिक पोर्टल, पोस्ट/अटैचमेंट DB
SIEMWazuh10.10.50.0/24सुरक्षा इवेंट संग्रह और विश्लेषण
OfficePC-USER01~0410.10.30.0/24कार्यालय PC (उपयोगकर्ता टर्मिनल)

pfSense सेटिंग मान

बेस इंस्टॉलेशन के बाद वास्तव में बदली गई सेटिंग्स को ही संक्षेप में दिया गया है। (पूरी योजना को लागू करने की प्रक्रिया के लिए 04-response देखें)

Offloading अक्षम करना — System - Advanced - Networking

यदि पैकेट से संबंधित प्रोसेसिंग CPU के बजाय NIC द्वारा ही संभाली जाती है, तो Suricata पैकेटों की जाँच नहीं कर पाता; इसलिए hardware checksum/TCP segmentation/large receive offload सभी को अक्षम कर दिया गया।
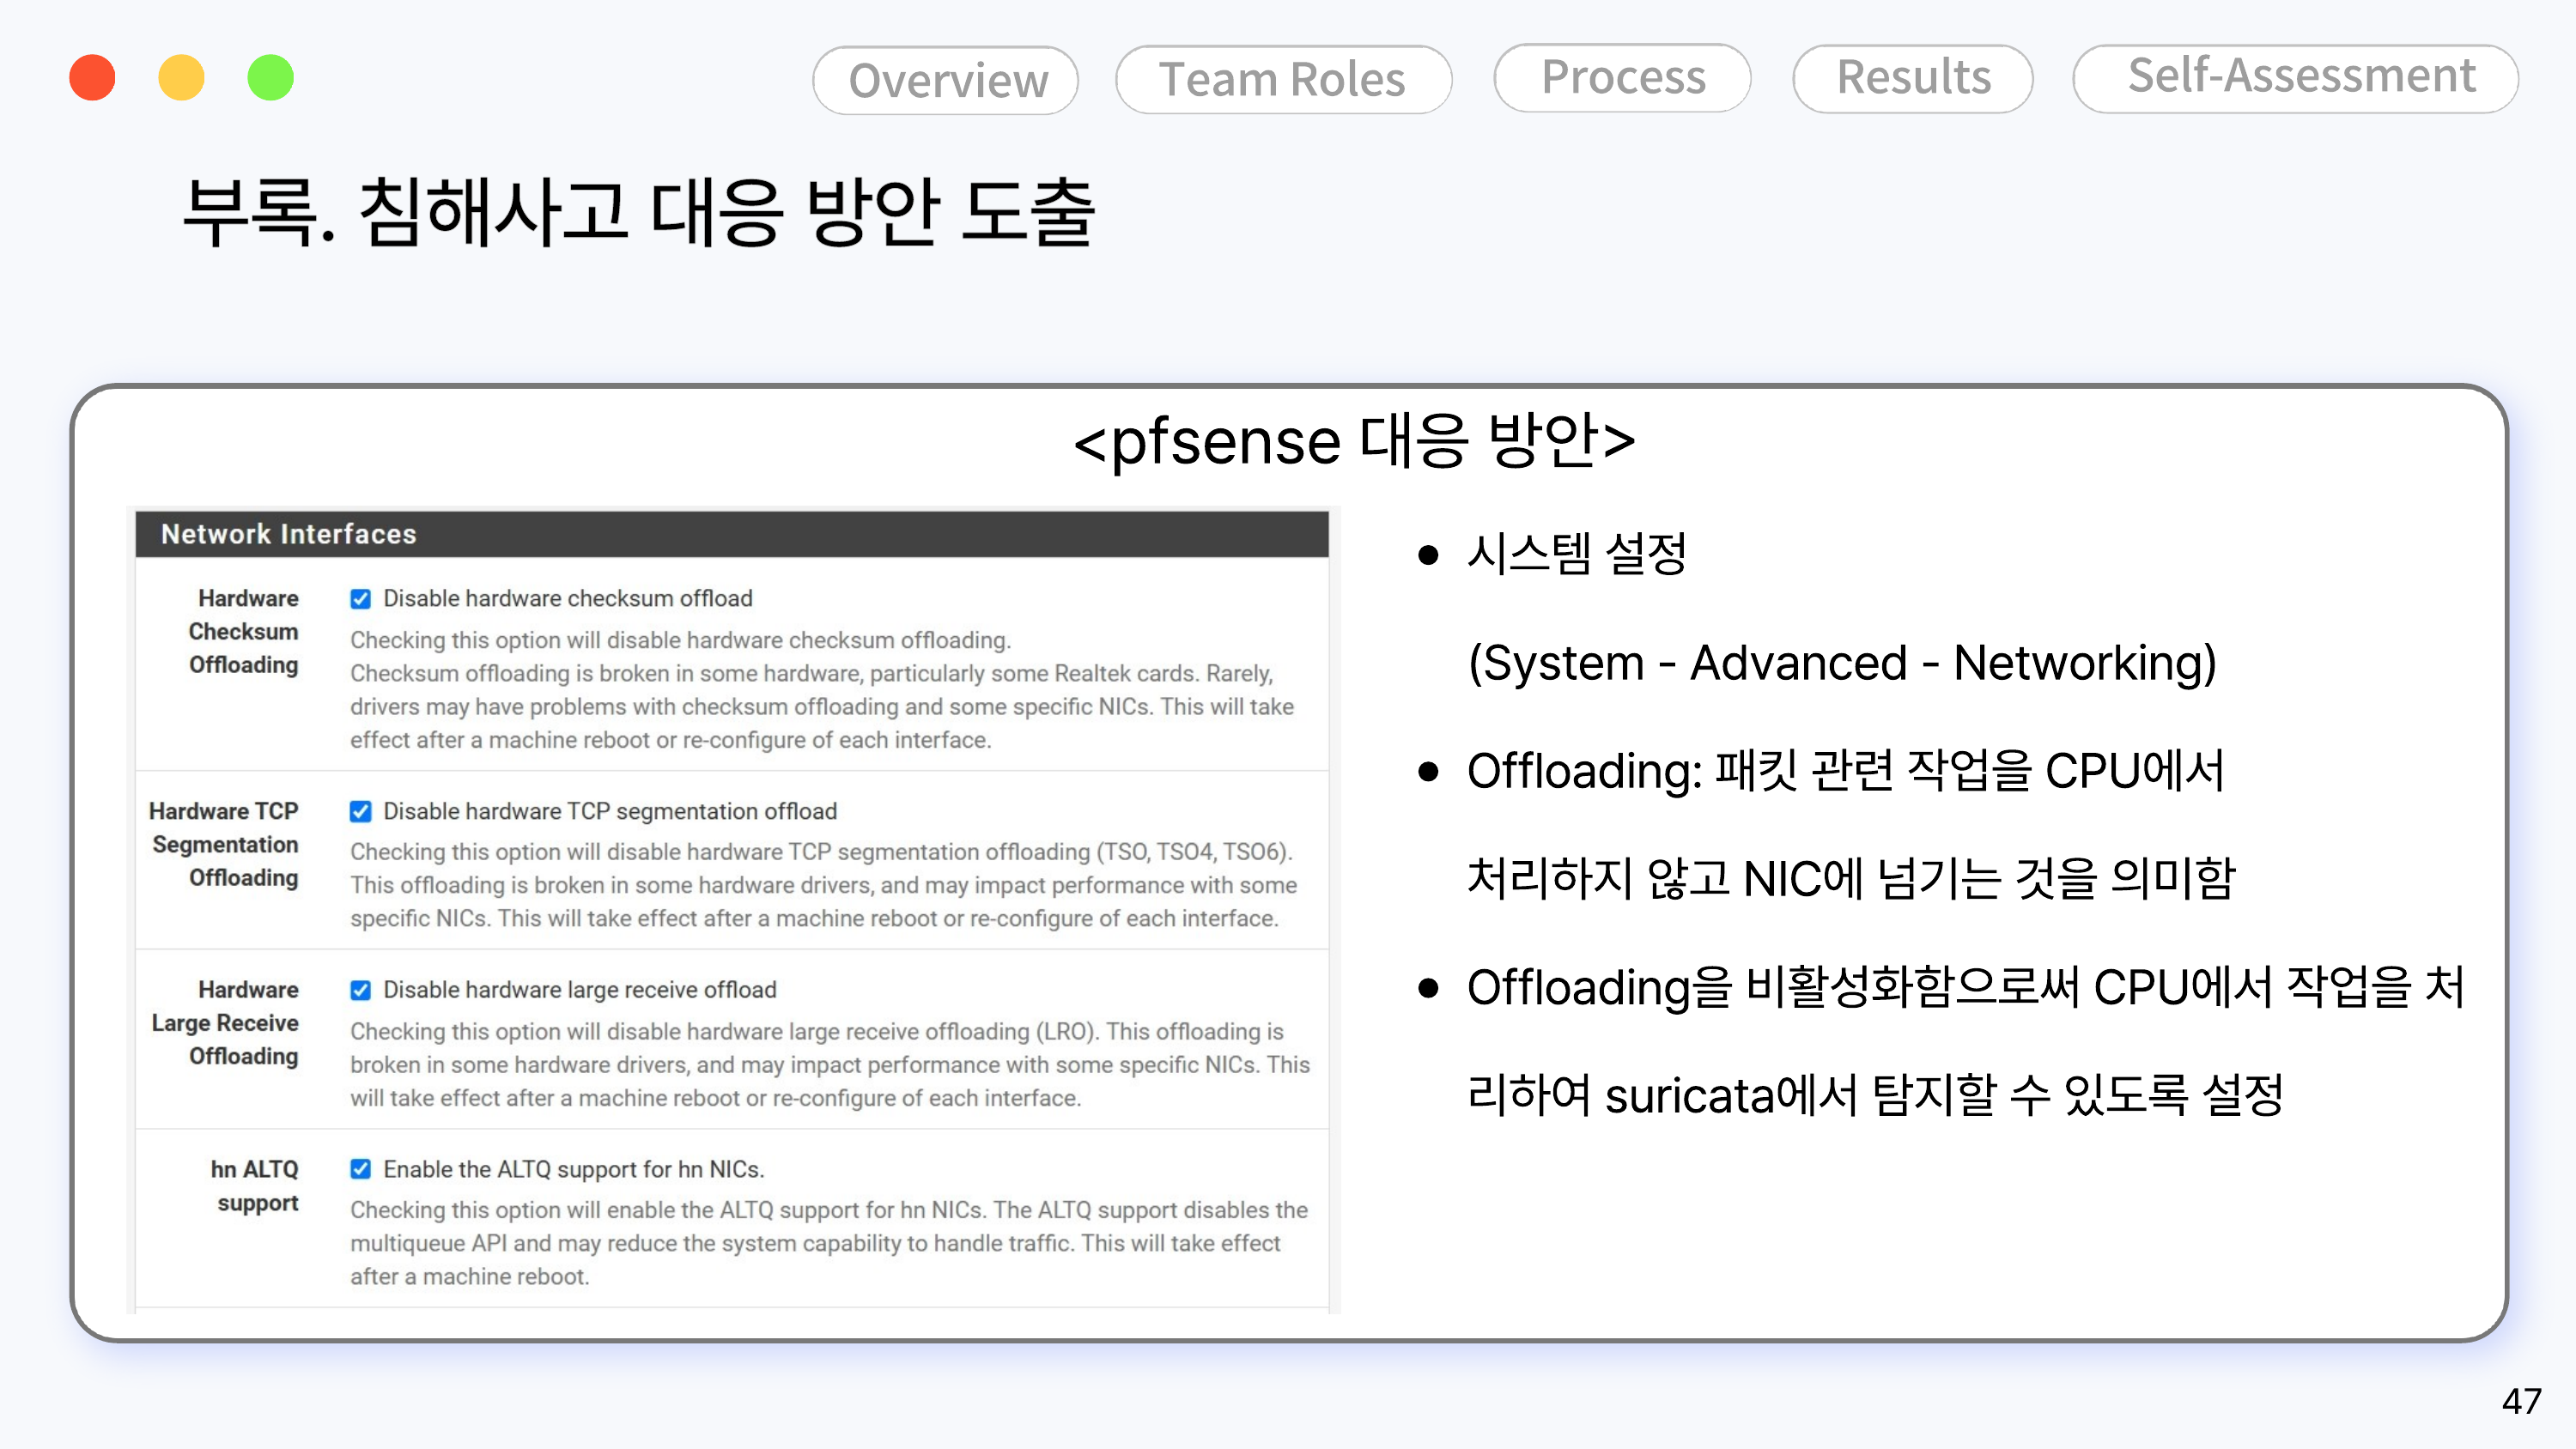
pfsense offloading सेटिंग

Alert & Block सेटिंग — Services - Interfaces - WAN - WAN Settings

Suricata द्वारा पता लगाए गए हमलावर IP को स्वचालित रूप से ब्लॉक करने के लिए Block Offenders सक्षम किया गया, IPS Mode को Legacy पर सेट किया गया, और Kill States भी सक्षम किया गया।
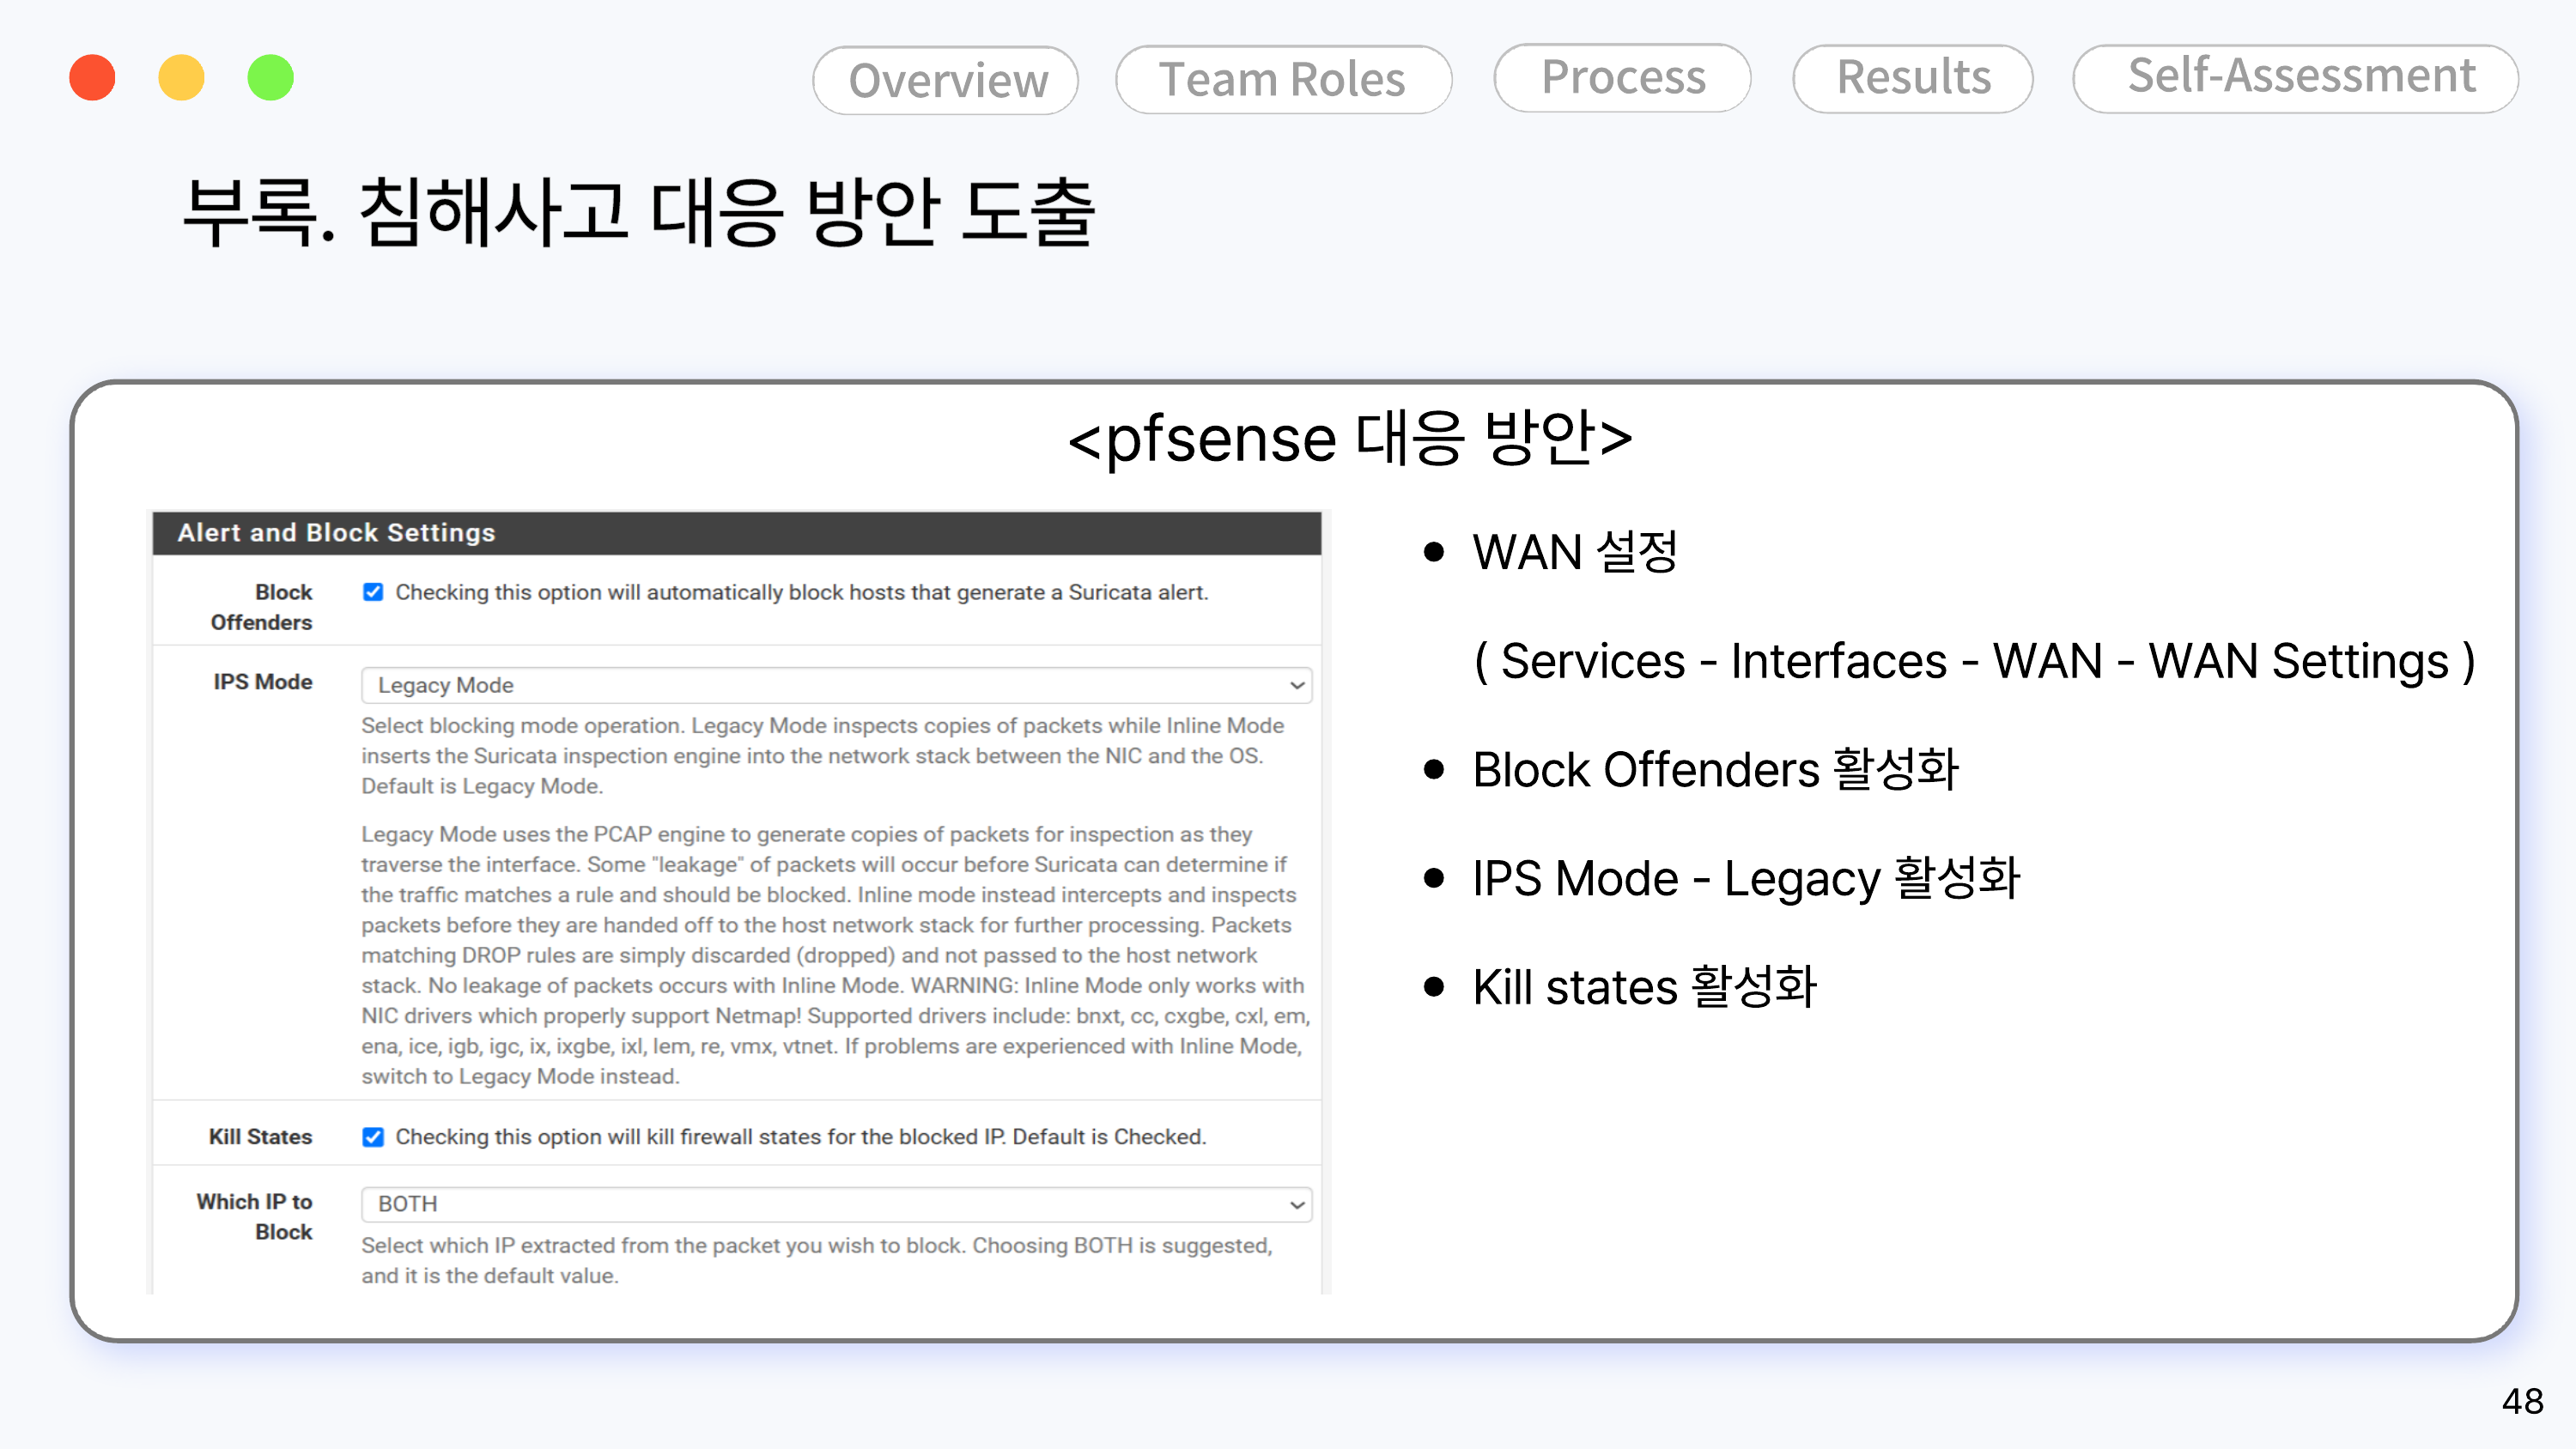
pfsense alert/block सेटिंग

पोर्ट वेरिएबल सेटिंग — Services - Interfaces - WAN - WAN Variables

आंतरिक वेब सेवा 80·8080 पोर्ट का एक साथ उपयोग करती है, इसलिए HTTP_PORTS में दोनों पोर्ट को एक समूह के रूप में पंजीकृत किया गया।
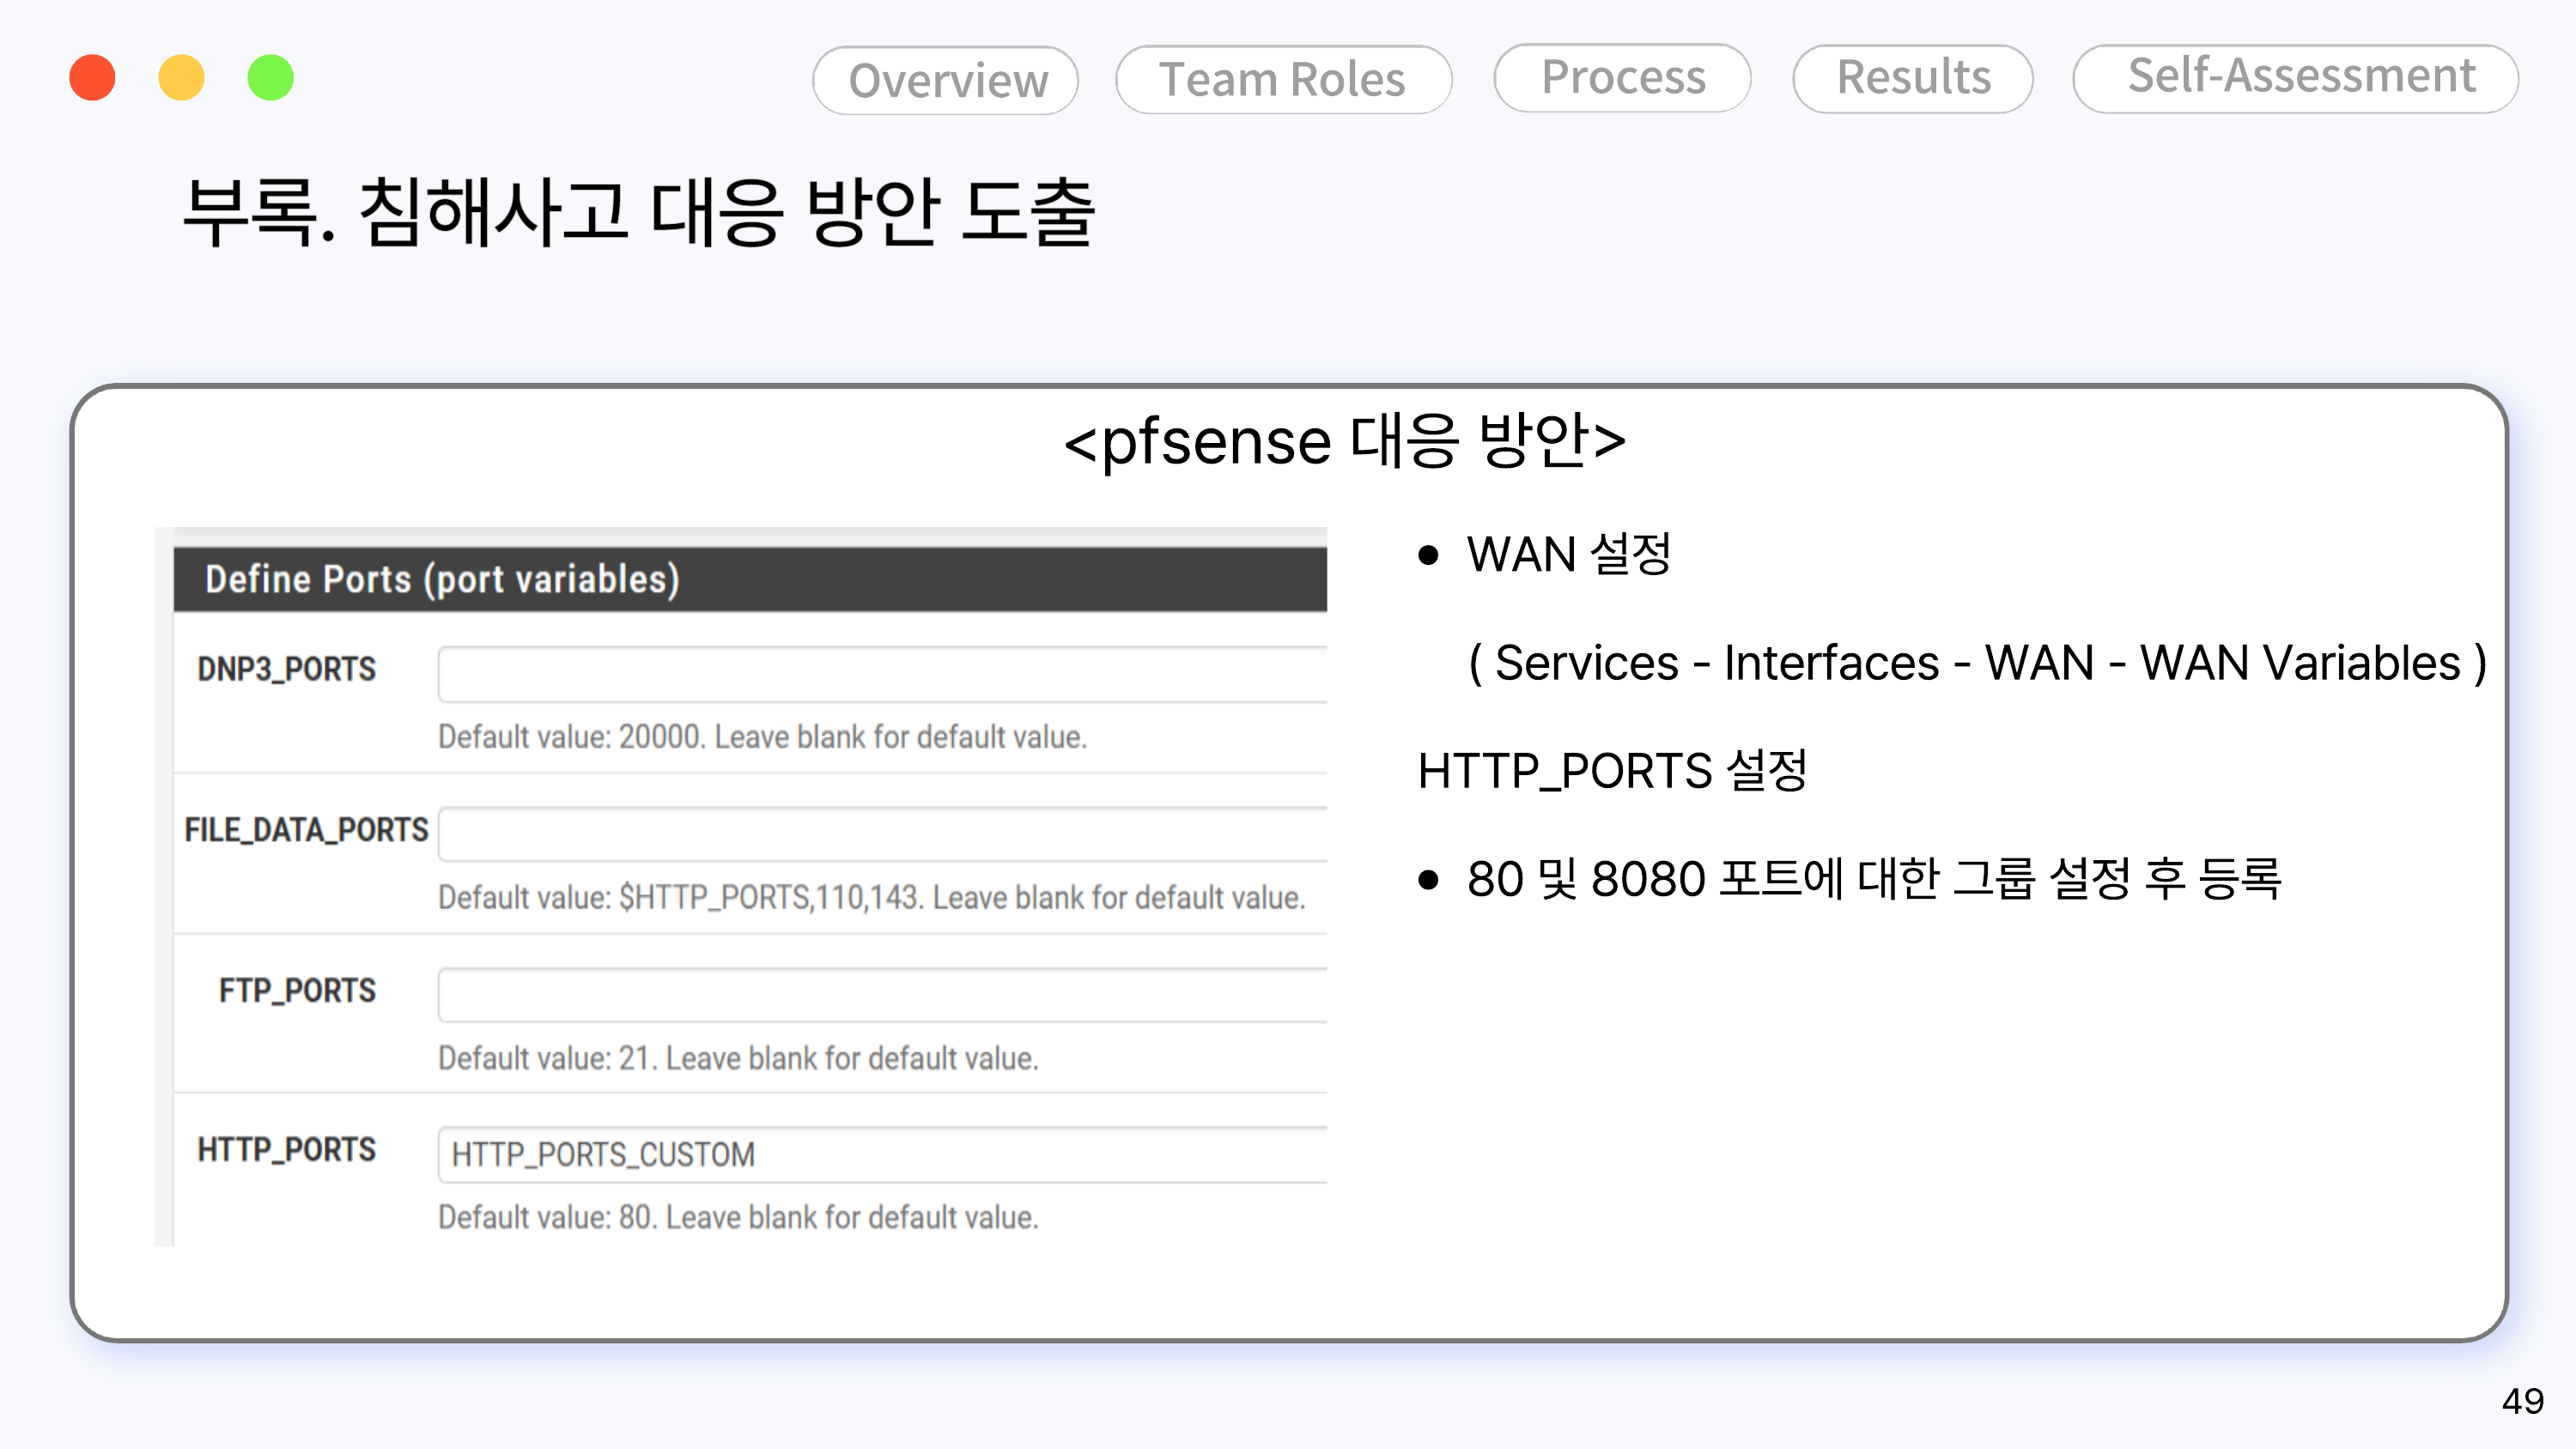
pfsense पोर्ट सेटिंग

संदर्भ

  • Wazuh एजेंट DMZ Web (10.10.10.2), DB (10.10.20.3), और कार्यालय PC (10.10.30.2~5) पर इंस्टॉल किए गए, और Sysmon·PowerShell·auditd लॉग केंद्रीय रूप से एकत्र किए गए।
  • यदि प्रत्येक सर्वर के विस्तृत इंस्टॉलेशन/कॉन्फ़िगरेशन चरणों (Wazuh मैनेजर सेटिंग, Coraza WAF नियम आदि) के और भी स्क्रीनशॉट हैं, तो उन्हें इस फ़ोल्डर में wazuh-setup.md, coraza-waf-setting.md के रूप में जोड़ने की अनुशंसा की जाती है। (वे कैप्चर मूल PDF में नहीं थे, इसलिए इस बार शामिल नहीं किए जा सके — यदि आवश्यक हो तो बताएं)


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    420
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    280

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





