 ifpdz/cve-2025-24104
CVE-2025-24104 का तकनीकी विवरण: iOS सैंडबॉक्स से बचाव, जो बैकअप पुनर्स्थापना में सिमलिंक सत्यापन बाईपास के माध्यम से होता है, जो सैंडबॉक्स के बाहर मनमानी फ़ाइलों को पढ़ने में सक्षम बनाता है।

मैंने एक बग रिपोर्ट किया जिसे Apple ने बाद में CVE-2025-24104 के रूप में ट्रैक किया। अपनी मूल रिपोर्ट में, मैंने दिखाया कि कैसे एक दुर्भावनापूर्ण बैकअप का उपयोग करके सैंडबॉक्स प्रतिबंधों को बायपास किया जा सकता है। हालांकि, Apple के शुरुआती विवरण में कहा गया था कि यह कमजोरी संरक्षित सिस्टम फ़ाइलों में संशोधन कर सकती है। मैं सही जानकारी देना चाहता हूँ: यह बग वास्तव में एक हमलावर को सैंडबॉक्स के बाहर मनमानी फ़ाइलें पढ़ने की अनुमति देता है।
जब मैंने इस मुद्दे की गहराई से जाँच की, तो मैंने पाया कि कमजोरी बैकअप पुनर्स्थापना प्रक्रिया के दौरान उचित सिमलिंक सत्यापन की कमी से उत्पन्न होती है। विशेष रूप से, यदि आप एक बैकअप बनाते हैं जहाँ फ़ाइल
/private/var/containers/Shared/SystemGroup/systemgroup.com.apple.configurationprofiles/Library/ConfigurationProfiles/CloudConfigurationDetails.plist
को एक सांकेतिक लिंक से बदल दिया जाता है, तो सिस्टम आपकी पसंद की फ़ाइल को पढ़ लेता है—भले ही वह सैंडबॉक्स के बाहर हो।
दोष:
mc_mobile_tunnel लॉकडाउन सेवा यह जाँचने में विफल रहती है कि CloudConfigurationDetails.plist एक सिमलिंक है या नहीं। यदि यह है, तो सेवा लिंक का अनुसरण करती है, जिससे हमलावर किसी भी प्रतिबंधित फ़ाइल की सामग्री प्राप्त कर सकता है।
पुनरुत्पादन के चरण:
CloudConfigurationDetails.plist एक सिमलिंक है जो किसी प्रतिबंधित फ़ाइल की ओर इंगित करता है।com.apple.mobile.MCInstall सेवा को GetCloudConfiguration कमांड भेजा। अपेक्षित फ़ाइल सामग्री के बजाय, सेवा ने उस फ़ाइल की सामग्री लौटा दी जिसकी ओर मेरा सिमलिंक इंगित करता था।सैंडबॉक्स के बाहर मनमानी फ़ाइलें पढ़ने की क्षमता एक गंभीर समस्या है। इसका मतलब है कि संवेदनशील सिस्टम डेटा, जो सुरक्षित रहना चाहिए, हमलावरों के संपर्क में आ सकता है। यह कोई छोटा बग नहीं है—यह बैकअप हैंडलिंग में एक मूलभूत सुरक्षा दोष है।
इसे ठीक करने के लिए, बैकअप पुनर्स्थापना प्रक्रिया में अधिक कठोर जाँच की आवश्यकता है:
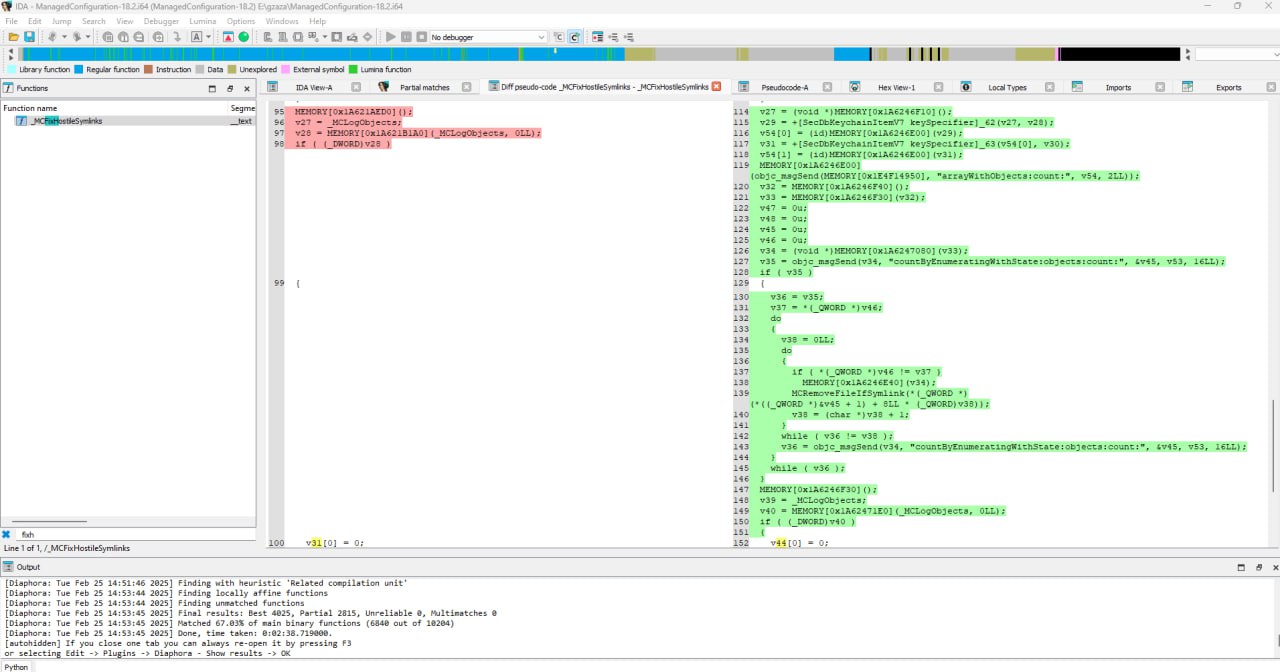
CloudConfigurationDetails.plist जैसी किसी भी फ़ाइल को पढ़ने से पहले, सेवा को यह सत्यापित करना चाहिए कि यह एक नियमित फ़ाइल है, सिमलिंक नहीं। यदि यह एक सिमलिंक है, तो पुनर्स्थापना को इसे अस्वीकार करना चाहिए या सुरक्षित रूप से संभालना चाहिए।iOS 18.3 के रिलीज़ के साथ, Apple ने ManagedConfiguration फ्रेमवर्क में ConfigurationProfiles फ़ोल्डर में पाए जाने वाले किसी भी सिमलिंक को हटाने के लिए अतिरिक्त जाँचें शामिल कीं। विशेष रूप से:
MCRemoveFileIfSymlink नामक एक नया फ़ंक्शन जोड़ा गया।MCFixHostileSymlinks द्वारा आमंत्रित किया जाता है।ConfigurationProfiles फ़ोल्डर में कोई फ़ाइल सिमलिंक के रूप में पहचानी जाती है, तो उसे तुरंत हटा दिया जाता है।आप बाइनडिफ विवरण यहाँ देख सकते हैं:
https://github.com/blacktop/ipsw-diffs/blob/main/18_2_22C152__vs_18_3_22D5034e/DYLIBS/ManagedConfiguration.md
नीचे मेरे स्वयं के डिफ का एक स्क्रीनशॉट है जो दिखाता है कि नई जाँचें कहाँ जोड़ी गई थीं:
यह उल्लेख करना महत्वपूर्ण है कि यह नया मिटिगेशन समस्या को 100% ठीक नहीं करता। मैंने पहले ही इसे बायपास करने का एक तरीका खोज लिया है क्योंकि Apple ने मेरे अनुशंसित समाधान को लागू नहीं किया, लेकिन मैं उन विवरणों को निजी रखूंगा।
यह CVE-2025-24104 का मेरा व्यक्तिगत विवरण है, जिसमें इस बात पर जोर दिया गया है कि Apple का मूल विवरण लक्ष्य से चूक गया। वास्तविक जोखिम सिस्टम फ़ाइलों में संशोधन नहीं, बल्कि सैंडबॉक्स के बाहर फ़ाइलों का अनधिकृत पढ़ना है।
शोषण Hichem Maloufi (ifpdz) द्वारा खोजा गया






