Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/honestcorrupt/meesho-android-improper-encryption-cve-2026-5682
एंड्रॉइड सुरक्षाभेद्यता विश्लेषणवेब एप्लिकेशन शोषणक्रिप्टोग्राफीपेनिट्रेशन टेस्टिंगमोबाइल सुरक्षा
GitHubhonestcorrupt/meesho-android-improper-encryption-cve-2026-5682

meesho-android-improper-encryption-cve-2026-5682

साझा करें

AES-CBC एन्क्रिप्शन और MD5 कुंजी व्युत्पत्ति की असुरक्षितता को प्रदर्शित करने वाला प्रमाण-अवधारणा, जो Meesho Android ऐप में सिफरटेक्स्ट छेड़छाड़ और संभावित पैडिंग ओरेकल हमलों को सक्षम बनाता है।

रिपॉजिटरी देखें
467 महीने पहलेअभी तक समीक्षित नहीं

🔐 प्रूफ ऑफ कॉन्सेप्ट: मीशो एंड्रॉइड ऐप – असुरक्षित क्रिप्टोग्राफिक इम्प्लीमेंटेशन (इंटीग्रिटी के बिना AES-CBC + कमजोर की डेरिवेशन)

लेखक: सोयम आर्य (उर्फ honest_corrupt) खोज की तिथि: मार्च 2026 प्रभावित ऐप: मीशो एंड्रॉइड ऐप (com.meesho.supply) स्थिति: सत्यापन के अधीन श्रेणी: अपर्याप्त क्रिप्टोग्राफी / डेटा इंटीग्रिटी विफलता


🎯 सारांश

यह रिपोर्ट मीशो एंड्रॉइड एप्लिकेशन में एक क्रिप्टोग्राफिक कमजोरी का दस्तावेजीकरण करती है, जहां संवेदनशील डेटा को AES/CBC/PKCS5Padding का उपयोग करके इंटीग्रिटी सुरक्षा के बिना एन्क्रिप्ट किया जाता है, और एन्क्रिप्शन कुंजी असुरक्षित MD5 हैशिंग एल्गोरिदम का उपयोग करके प्राप्त की जाती है।

एप्लिकेशन एन्क्रिप्टेड पेलोड को निम्न प्रारूप में बनाता है:

Base64(IV) . Base64(ciphertext)

हालांकि, प्रमाणीकरण की अनुपस्थिति (जैसे, HMAC या AEAD मोड जैसे AES-GCM) के कारण, यह इम्प्लीमेंटेशन निम्नलिखित के लिए कमजोर है:

  • सिफरटेक्स्ट के साथ छेड़छाड़
  • संभावित पैडिंग ओरेकल हमले
  • कमजोर कुंजी डेरिवेशन हमले

यह कई OWASP मोबाइल टॉप 10 और MASVS क्रिप्टोग्राफिक दिशानिर्देशों का उल्लंघन करता है।


📉 कमजोरी वर्गीकरण

श्रेणीविवरण
M5: अपर्याप्त क्रिप्टोग्राफीकमजोर क्रिप्टोग्राफिक प्रिमिटिव का उपयोग (MD5, इंटीग्रिटी के बिना AES-CBC)
CWE-327टूटे या जोखिम भरे क्रिप्टोग्राफिक एल्गोरिदम का उपयोग
CWE-649इंटीग्रिटी जांच के बिना एन्क्रिप्शन पर निर्भरता
OWASP MASVSMSTG-CRYPTO-3, MSTG-CRYPTO-4

🛠️ तकनीकी विवरण

🔍 एन्क्रिप्शन इम्प्लीमेंटेशन

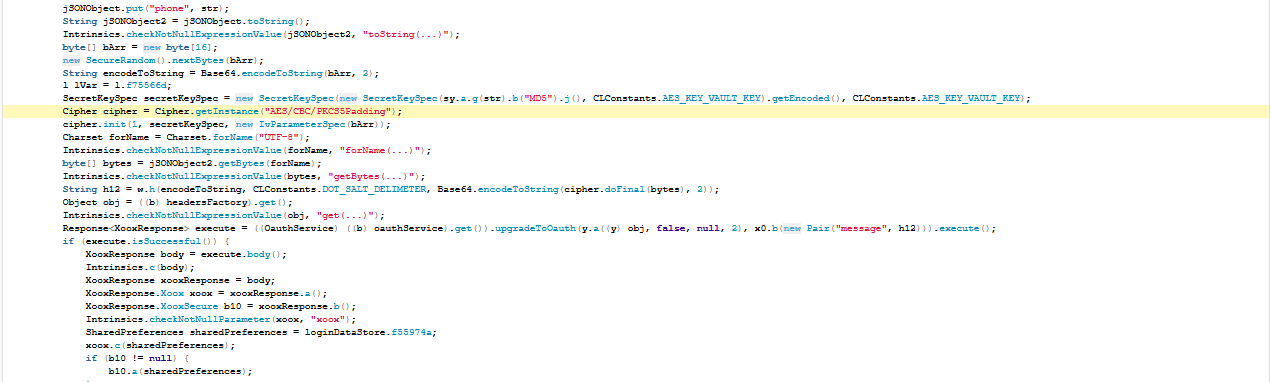
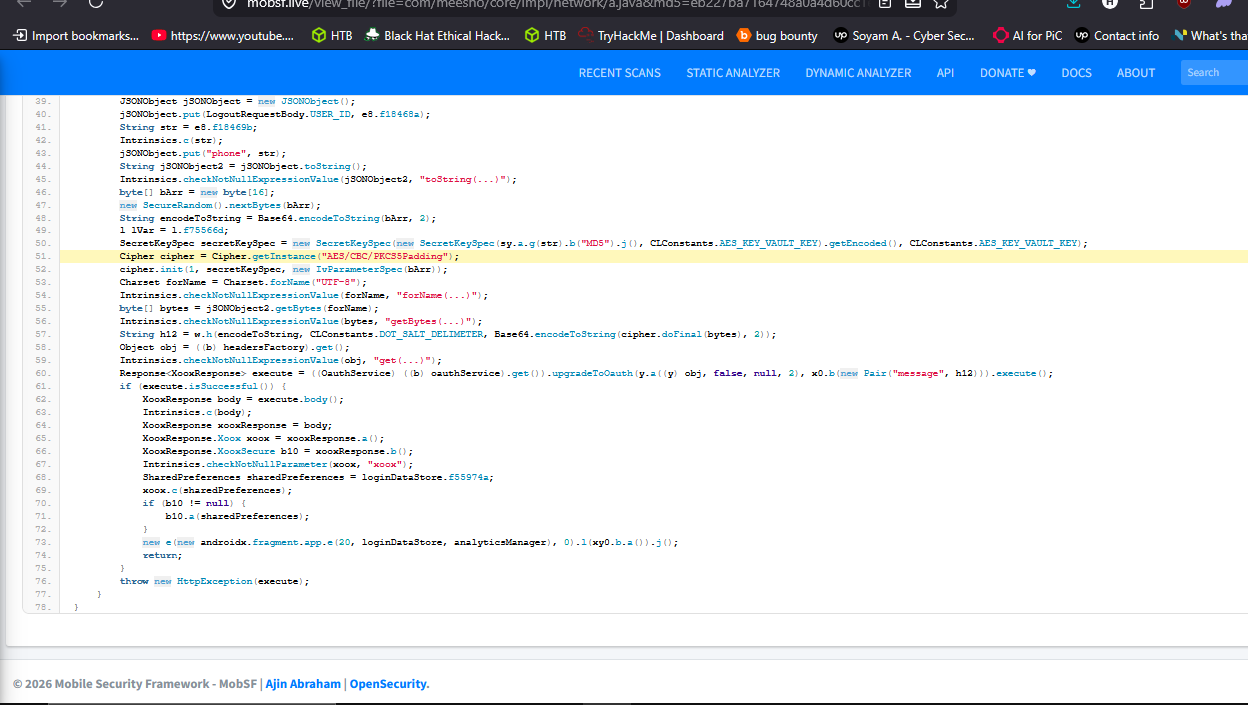
रिवर्स इंजीनियरिंग ने निम्नलिखित लॉजिक का खुलासा किया:

Cipher cipher = Cipher.getInstance("AES/CBC/PKCS5Padding");

byte[] iv = new byte[16];
new SecureRandom().nextBytes(iv);

SecretKeySpec key = new SecretKeySpec(
    MD5(str), "AES"
);

cipher.init(ENCRYPT_MODE, key, new IvParameterSpec(iv));

String message = Base64(iv) + "." + Base64(ciphertext);

❌ पहचानी गई समस्याएं

1. कमजोर कुंजी डेरिवेशन (MD5)

  • MD5 अप्रचलित और असुरक्षित है
  • कोई सॉल्ट या इटरेशन उपयोग नहीं किया गया
  • अनुमानित कुंजी जनरेशन संभव है

2. इंटीग्रिटी सुरक्षा की कमी

  • कोई HMAC या सिग्नेचर लागू नहीं किया गया
  • सिफरटेक्स्ट को पता लगाए बिना संशोधित किया जा सकता है

3. AES-CBC मोड का उपयोग

  • CBC मोड प्रमाणिकता प्रदान नहीं करता है
  • यदि त्रुटि प्रतिक्रियाएं भिन्न होती हैं तो पैडिंग ओरेकल हमलों के लिए कमजोर है

🎥 प्रूफ-ऑफ-कॉन्सेप्ट (अवधारणात्मक)

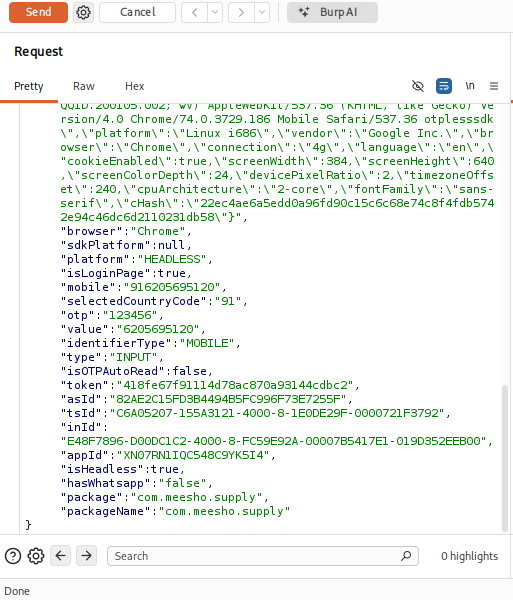
एन्क्रिप्टेड पेलोड API अनुरोधों में निम्नानुसार प्रसारित किया जाता है:

http POST /api/endpoint

message=Base64(IV).Base64(ciphertext) meesho bug ss 2
meesho bug meesho bug 3

🧪 छेड़छाड़ परीक्षण

चरण 1: अनुरोध को इंटरसेप्ट करें

बर्प सुइट के माध्यम से अनुरोध कैप्चर करें:

` message=AbCdEfGhIj...xyz.KLMNOPQRST... ``

चरण 2: सिफरटेक्स्ट संशोधित करें

सिफरटेक्स्ट में एक बाइट बदलें:

`` मूल: ...KLMNOPQRST...

संशोधित: ...KLMNOPQRSU... ``

--

चरण 3: अनुरोध को दोबारा भेजें

संशोधित अनुरोध को सर्वर पर भेजें।


🔥 देखा गया व्यवहार (परीक्षक द्वारा भरा जाना है)

  • सर्वर संशोधित सिफरटेक्स्ट स्वीकार करता है
  • प्रतिक्रिया भिन्न होती है (संभावित पैडिंग ओरेकल)
  • त्रुटि संदेश लीकेज
  • डेटा हेरफेर देखा गया

⚠️ संभावित प्रभाव

  • डेटा इंटीग्रिटी उल्लंघन: हमलावर एन्क्रिप्टेड पेलोड को बदल सकते हैं
  • अनधिकृत क्रियाएं: API पैरामीटर का हेरफेर
  • संवेदनशील डेटा एक्सपोजर: ओरेकल हमले के माध्यम से संभावित डिक्रिप्शन
  • रीप्ले हमले: कोई अनुरोध प्रमाणीकरण या नॉन्स सत्यापन नहीं

🧪 पुनरुत्पादन चरण

  1. मीशो एंड्रॉइड ऐप इंस्टॉल करें
  2. बर्प सुइट प्रॉक्सी कॉन्फ़िगर करें
  3. message पैरामीटर वाले API अनुरोध को इंटरसेप्ट करें
  4. सिफरटेक्स्ट भाग को संशोधित करें
  5. अनुरोध को दोबारा भेजें और प्रतिक्रिया का निरीक्षण करें

🔐 सुझाए गए सुधार

  • AES-CBC को AES-GCM या ChaCha20-Poly1305 से बदलें
  • MD5 को PBKDF2 / Argon2 / bcrypt से बदलें
  • HMAC लागू करें (एन्क्रिप्ट-फिर-MAC)
  • डिक्रिप्शन से पहले इंटीग्रिटी सत्यापित करें

🧾 डिस्क्लोज़र टाइमलाइन

तिथिघटना
मार्च 2026कमजोरी की खोज
मार्च 2026रिवर्स इंजीनियरिंग पूर्ण
लंबितविक्रेता सूचना
लंबितCVE अनुरोध

🙋‍♂️ शोधकर्ता के बारे में

सोयम आर्य (उर्फ honest_corrupt) CVE आईडी: CVE-2025-5154, CVE-2025-6748 मोबाइल और वेब एप्लिकेशन पेनेट्रेशन टेस्टर


  • 🌐 ब्लॉग: https://soyamaryawork.blogspot.com
  • 💻 GitHub: https://github.com/honestcorrupt
  • 🔗 LinkedIn: https://www.linkedin.com/in/soyam-arya-a90356312


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    369
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    282

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →