 hexastrike/ivanti-connect-secure-logs-parser
Ivanti Secure Connect (ICS) इवेंट लॉग की जांच के लिए एक Python स्क्रिप्ट, जो CVE-2025-0282, CVE-2023-46805 और CVE-2024-21887 कमजोरियों की जांच में सहायता के लिए डिज़ाइन की गई है।

यह रिपॉजिटरी एक Python स्क्रिप्ट प्रदान करता है जो Ivanti Secure Connect .vc0 लॉग फ़ाइलों को digital forensics और incident response के लिए CSV प्रारूप में परिवर्तित करने के लिए डिज़ाइन की गई है। विशेष रूप से, पार्सर:
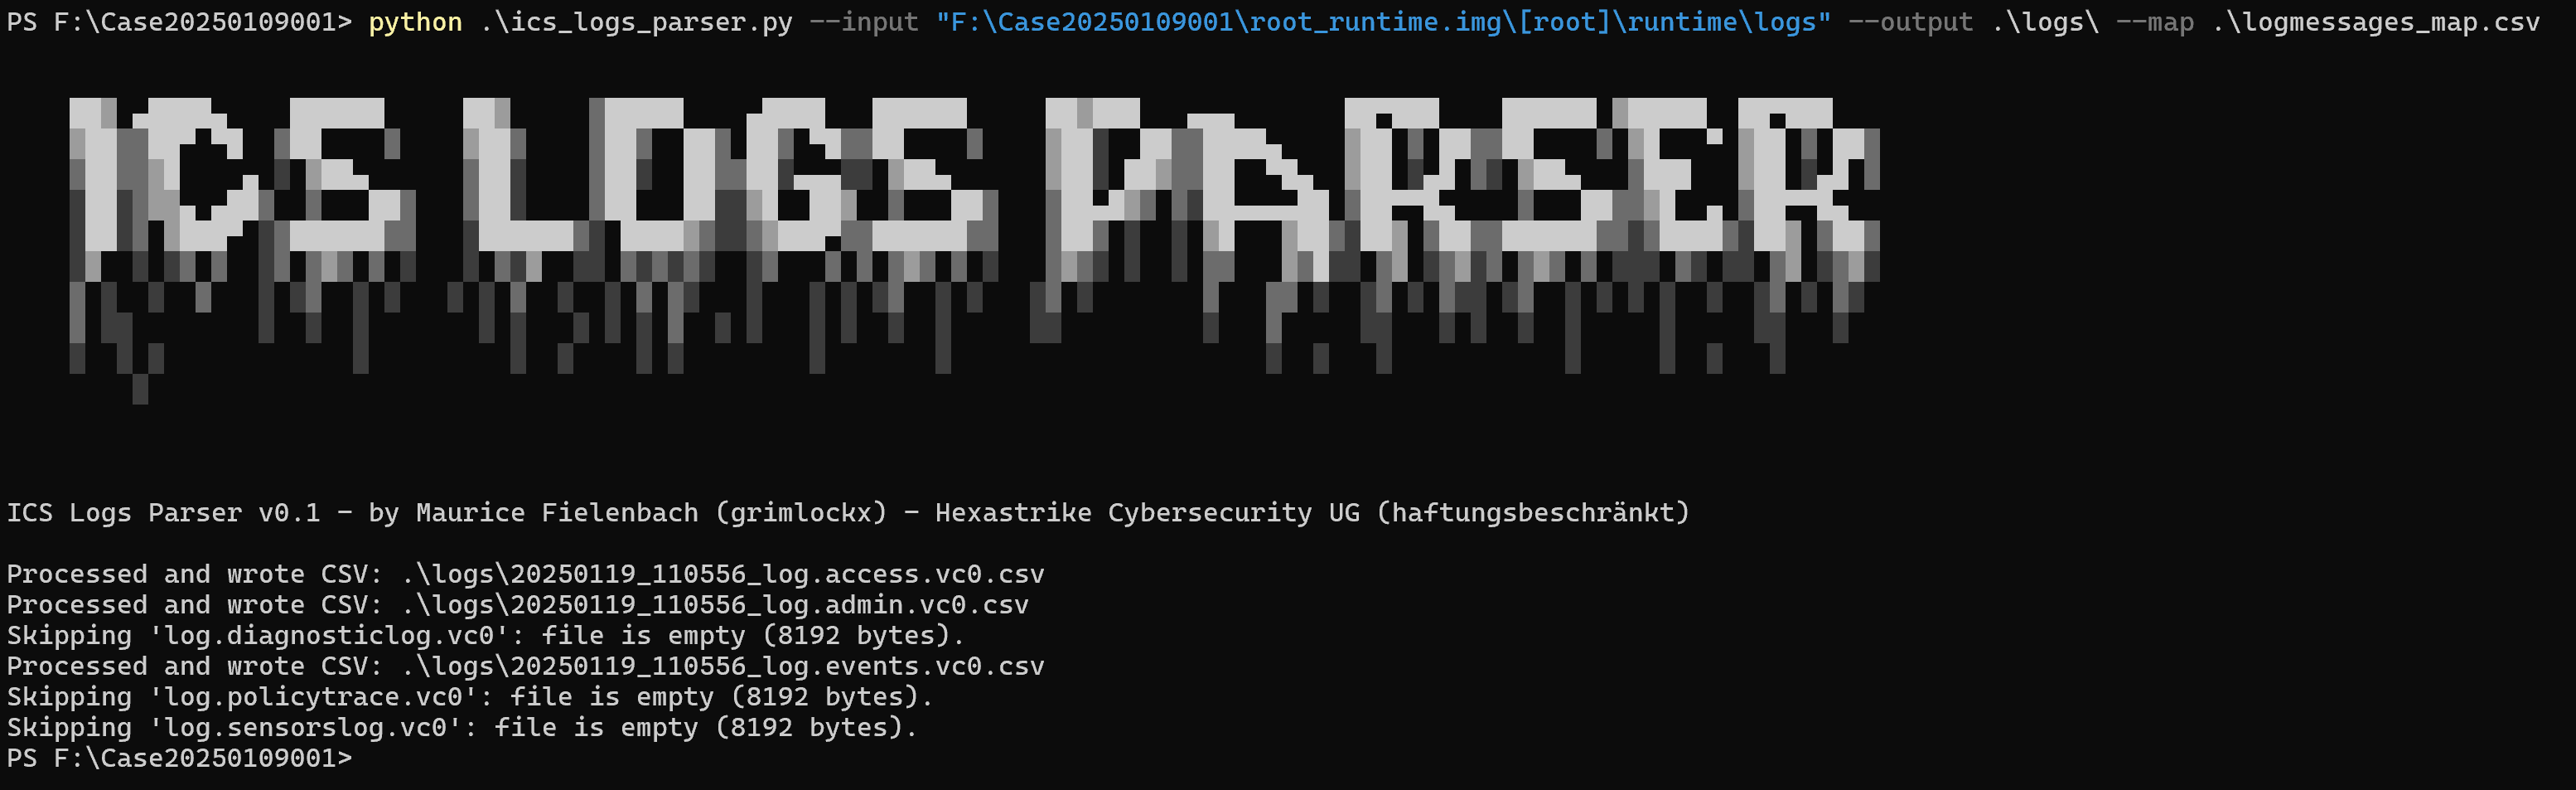
.vc0 फ़ाइलों से).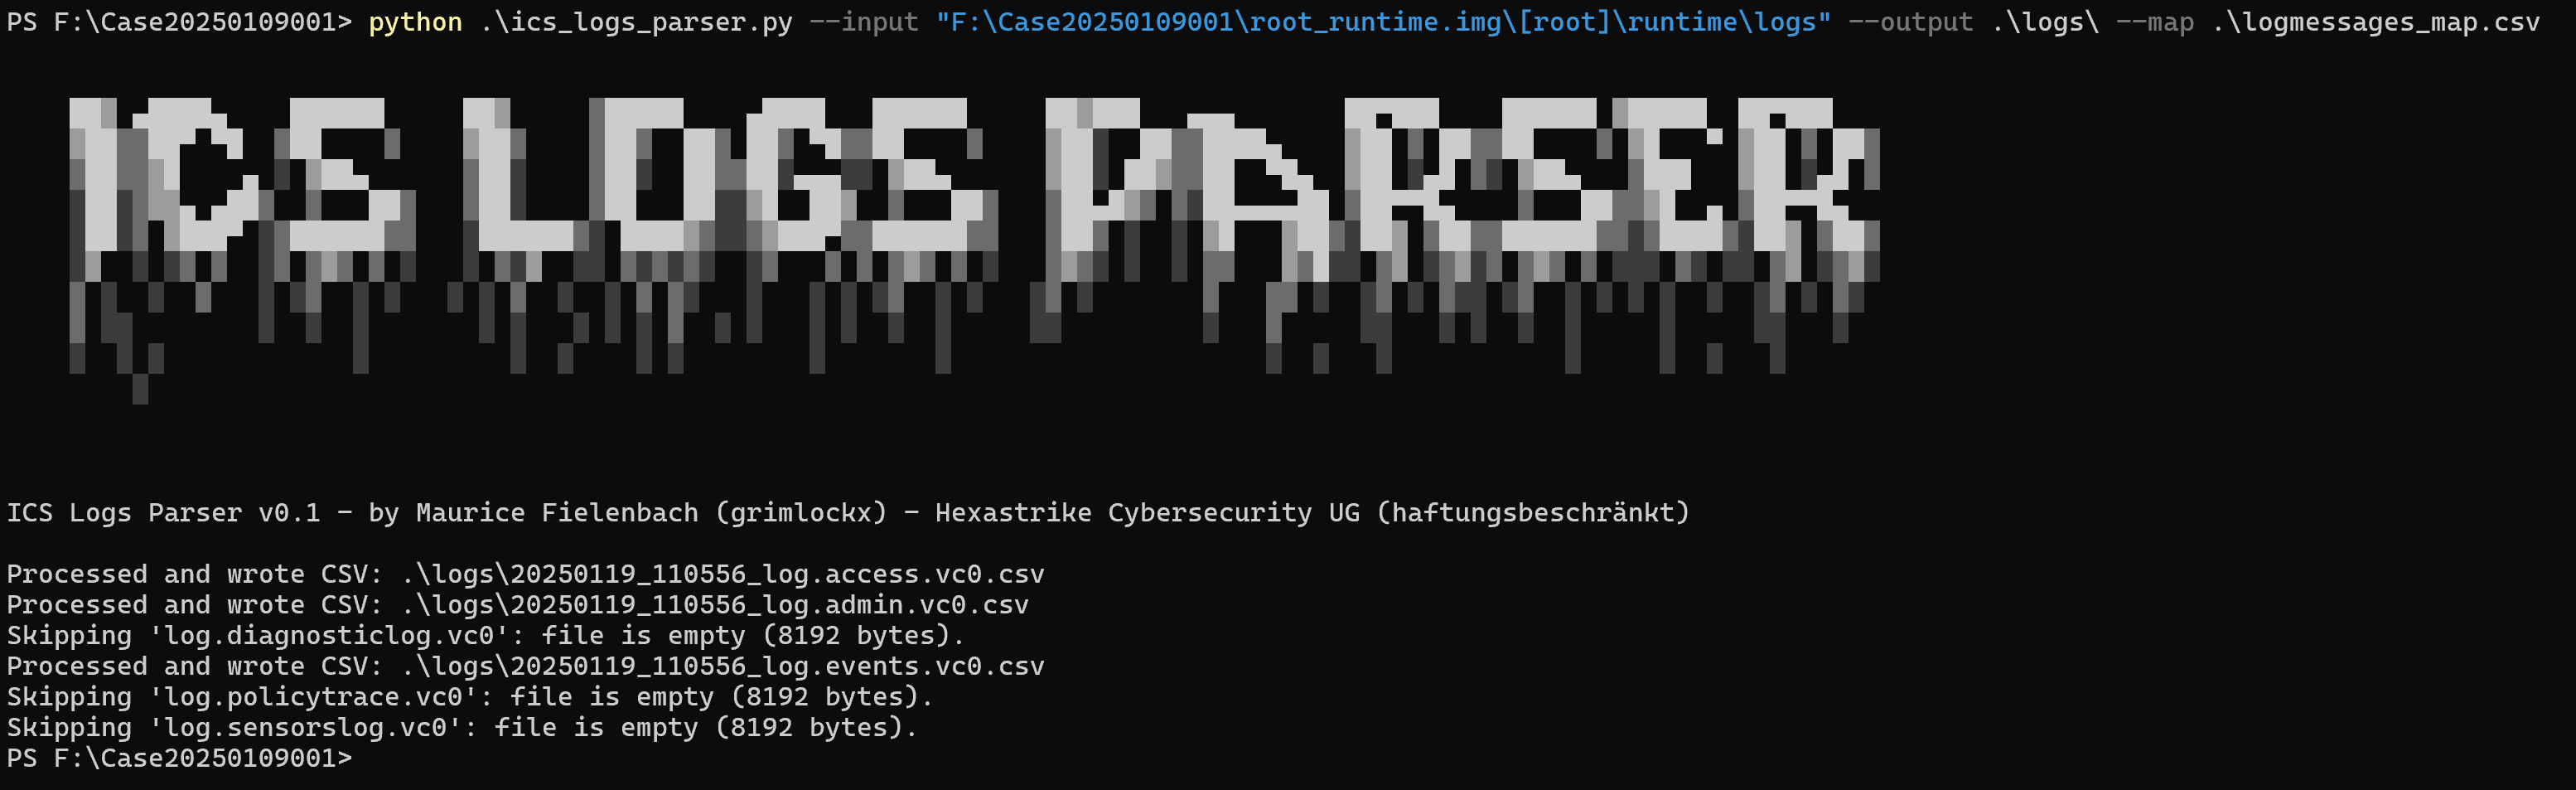
यह उपकरण मूल रूप से CVE-2025-0282 (एक अनधिकृत RCE भेद्यता जो कुछ Ivanti उपकरणों को प्रभावित करती है) की जांच करते समय विकसित किया गया था। Mandiant और अन्य की रिपोर्टें इंगित करती हैं कि खतरे के हमलावर अपनी गतिविधियों को छिपाने के लिए लॉग प्रविष्टियों को हटा या बदल सकते हैं। इन .vc0 फ़ाइलों को पार्स और विश्लेषण करके, जांचकर्ता समझौते के साक्ष्य, असामान्य विलोपन, या अन्य संदिग्ध व्यवहार को अधिक आसानी से देख सकते हैं।
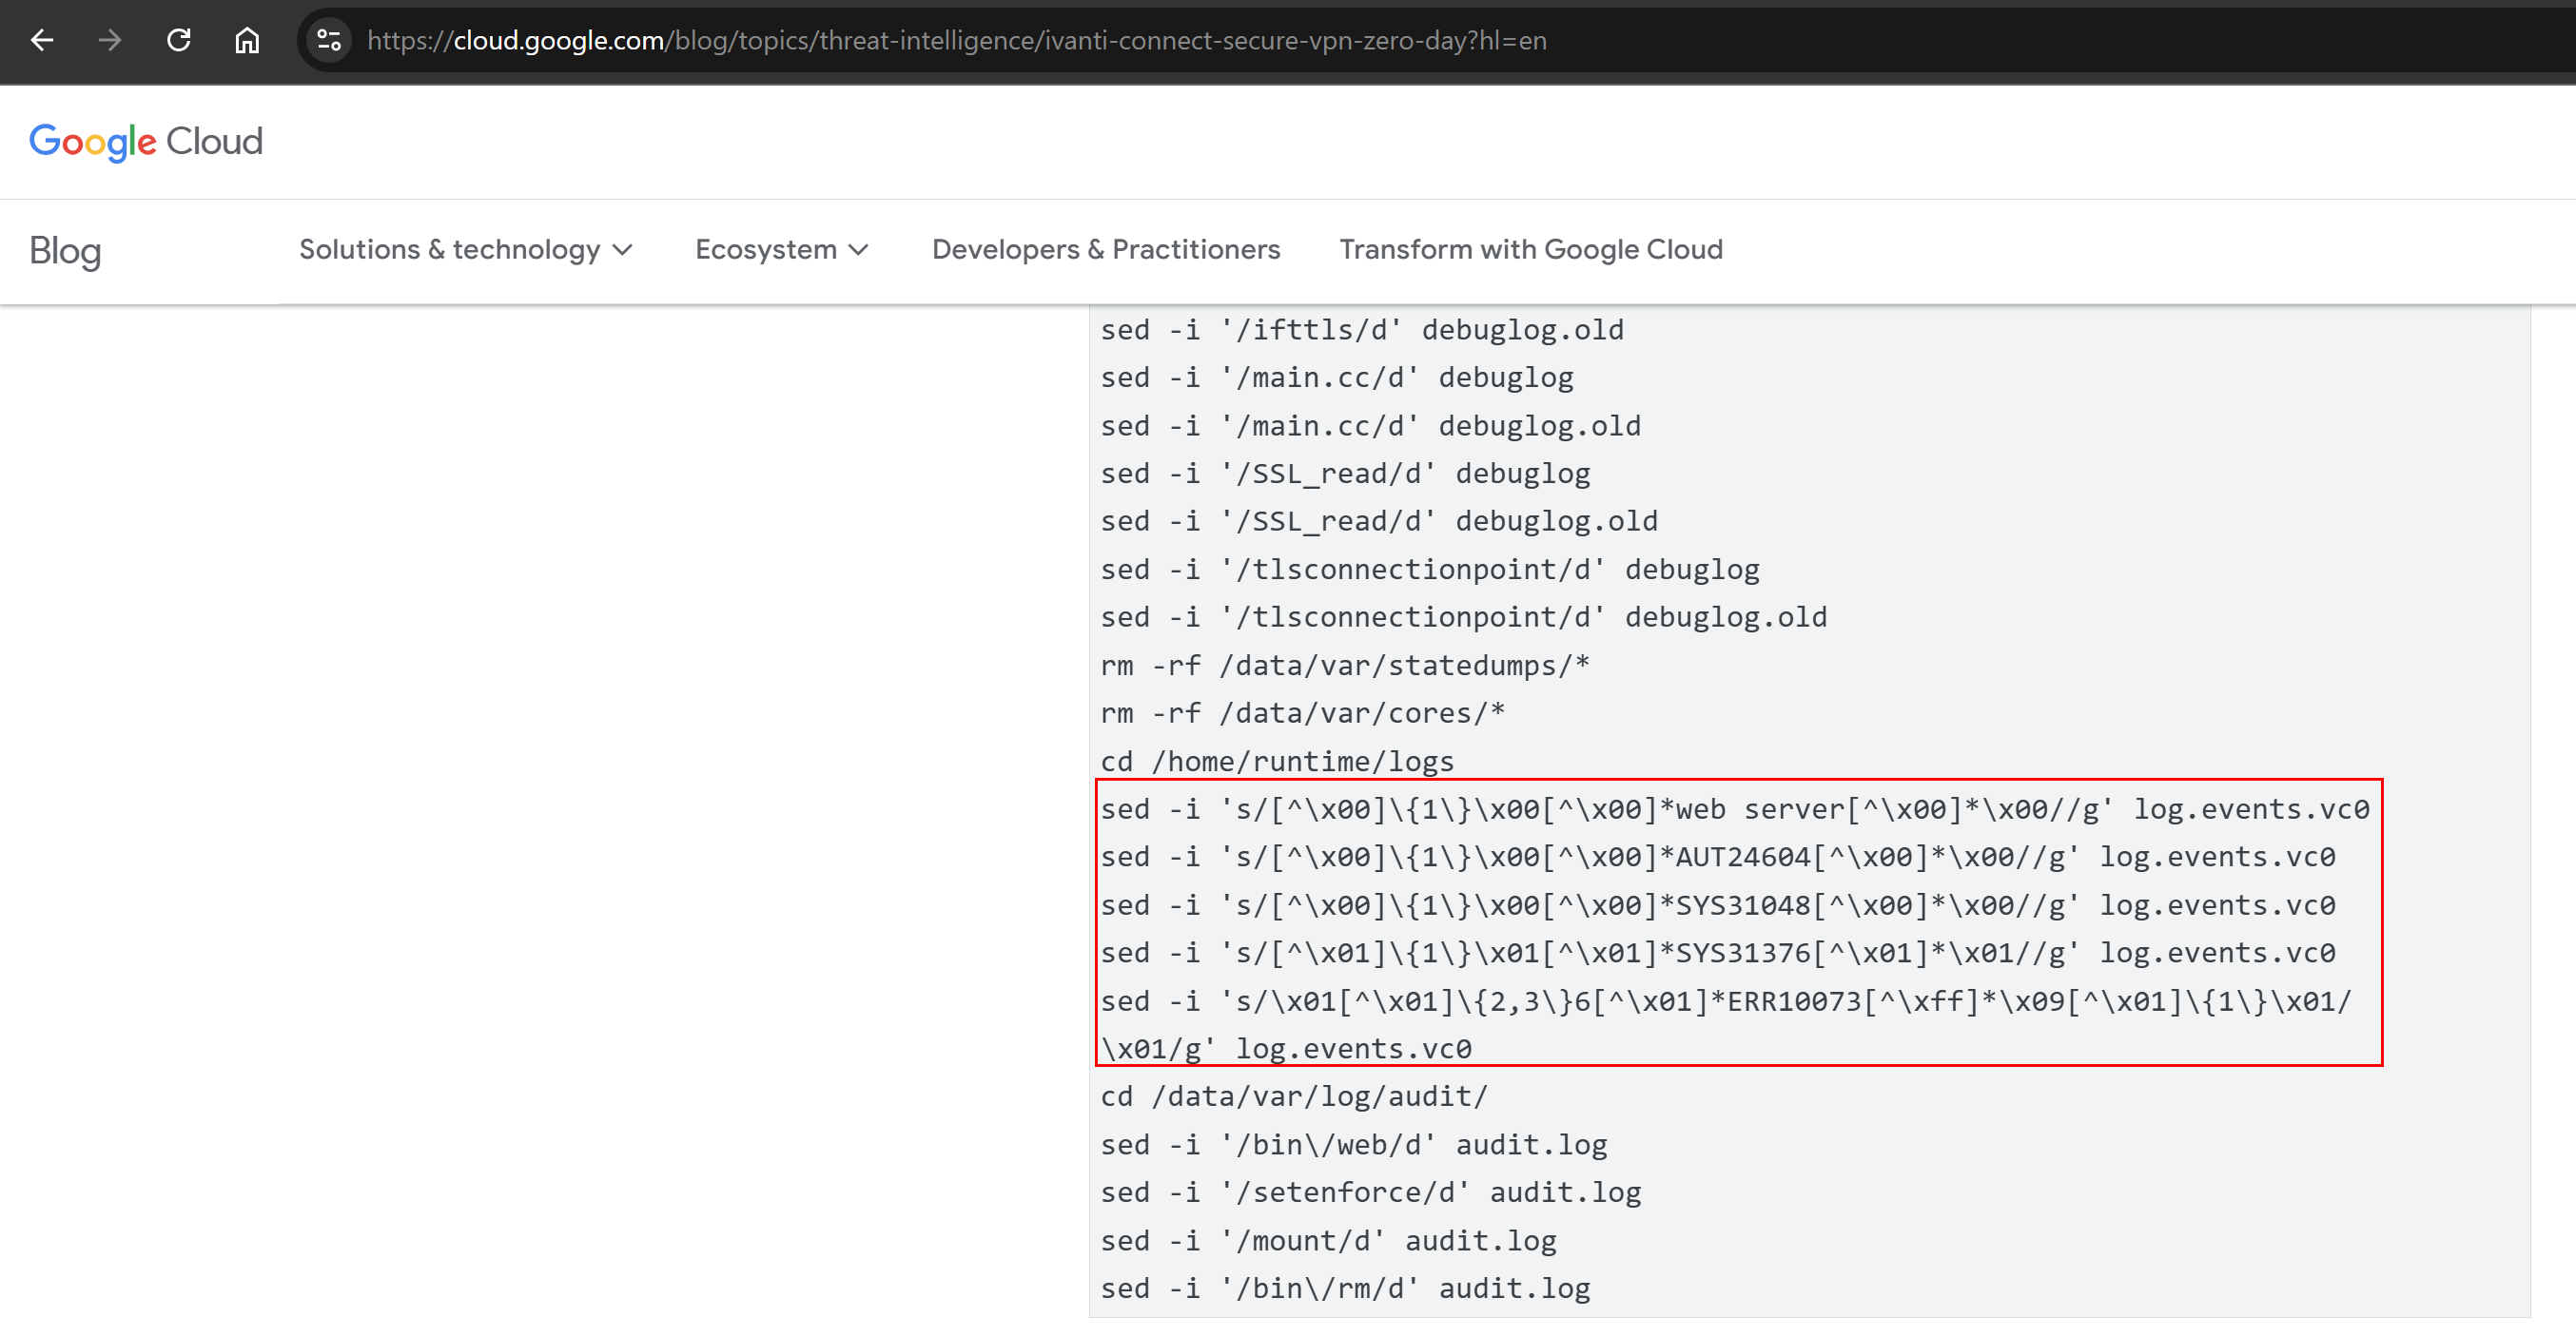
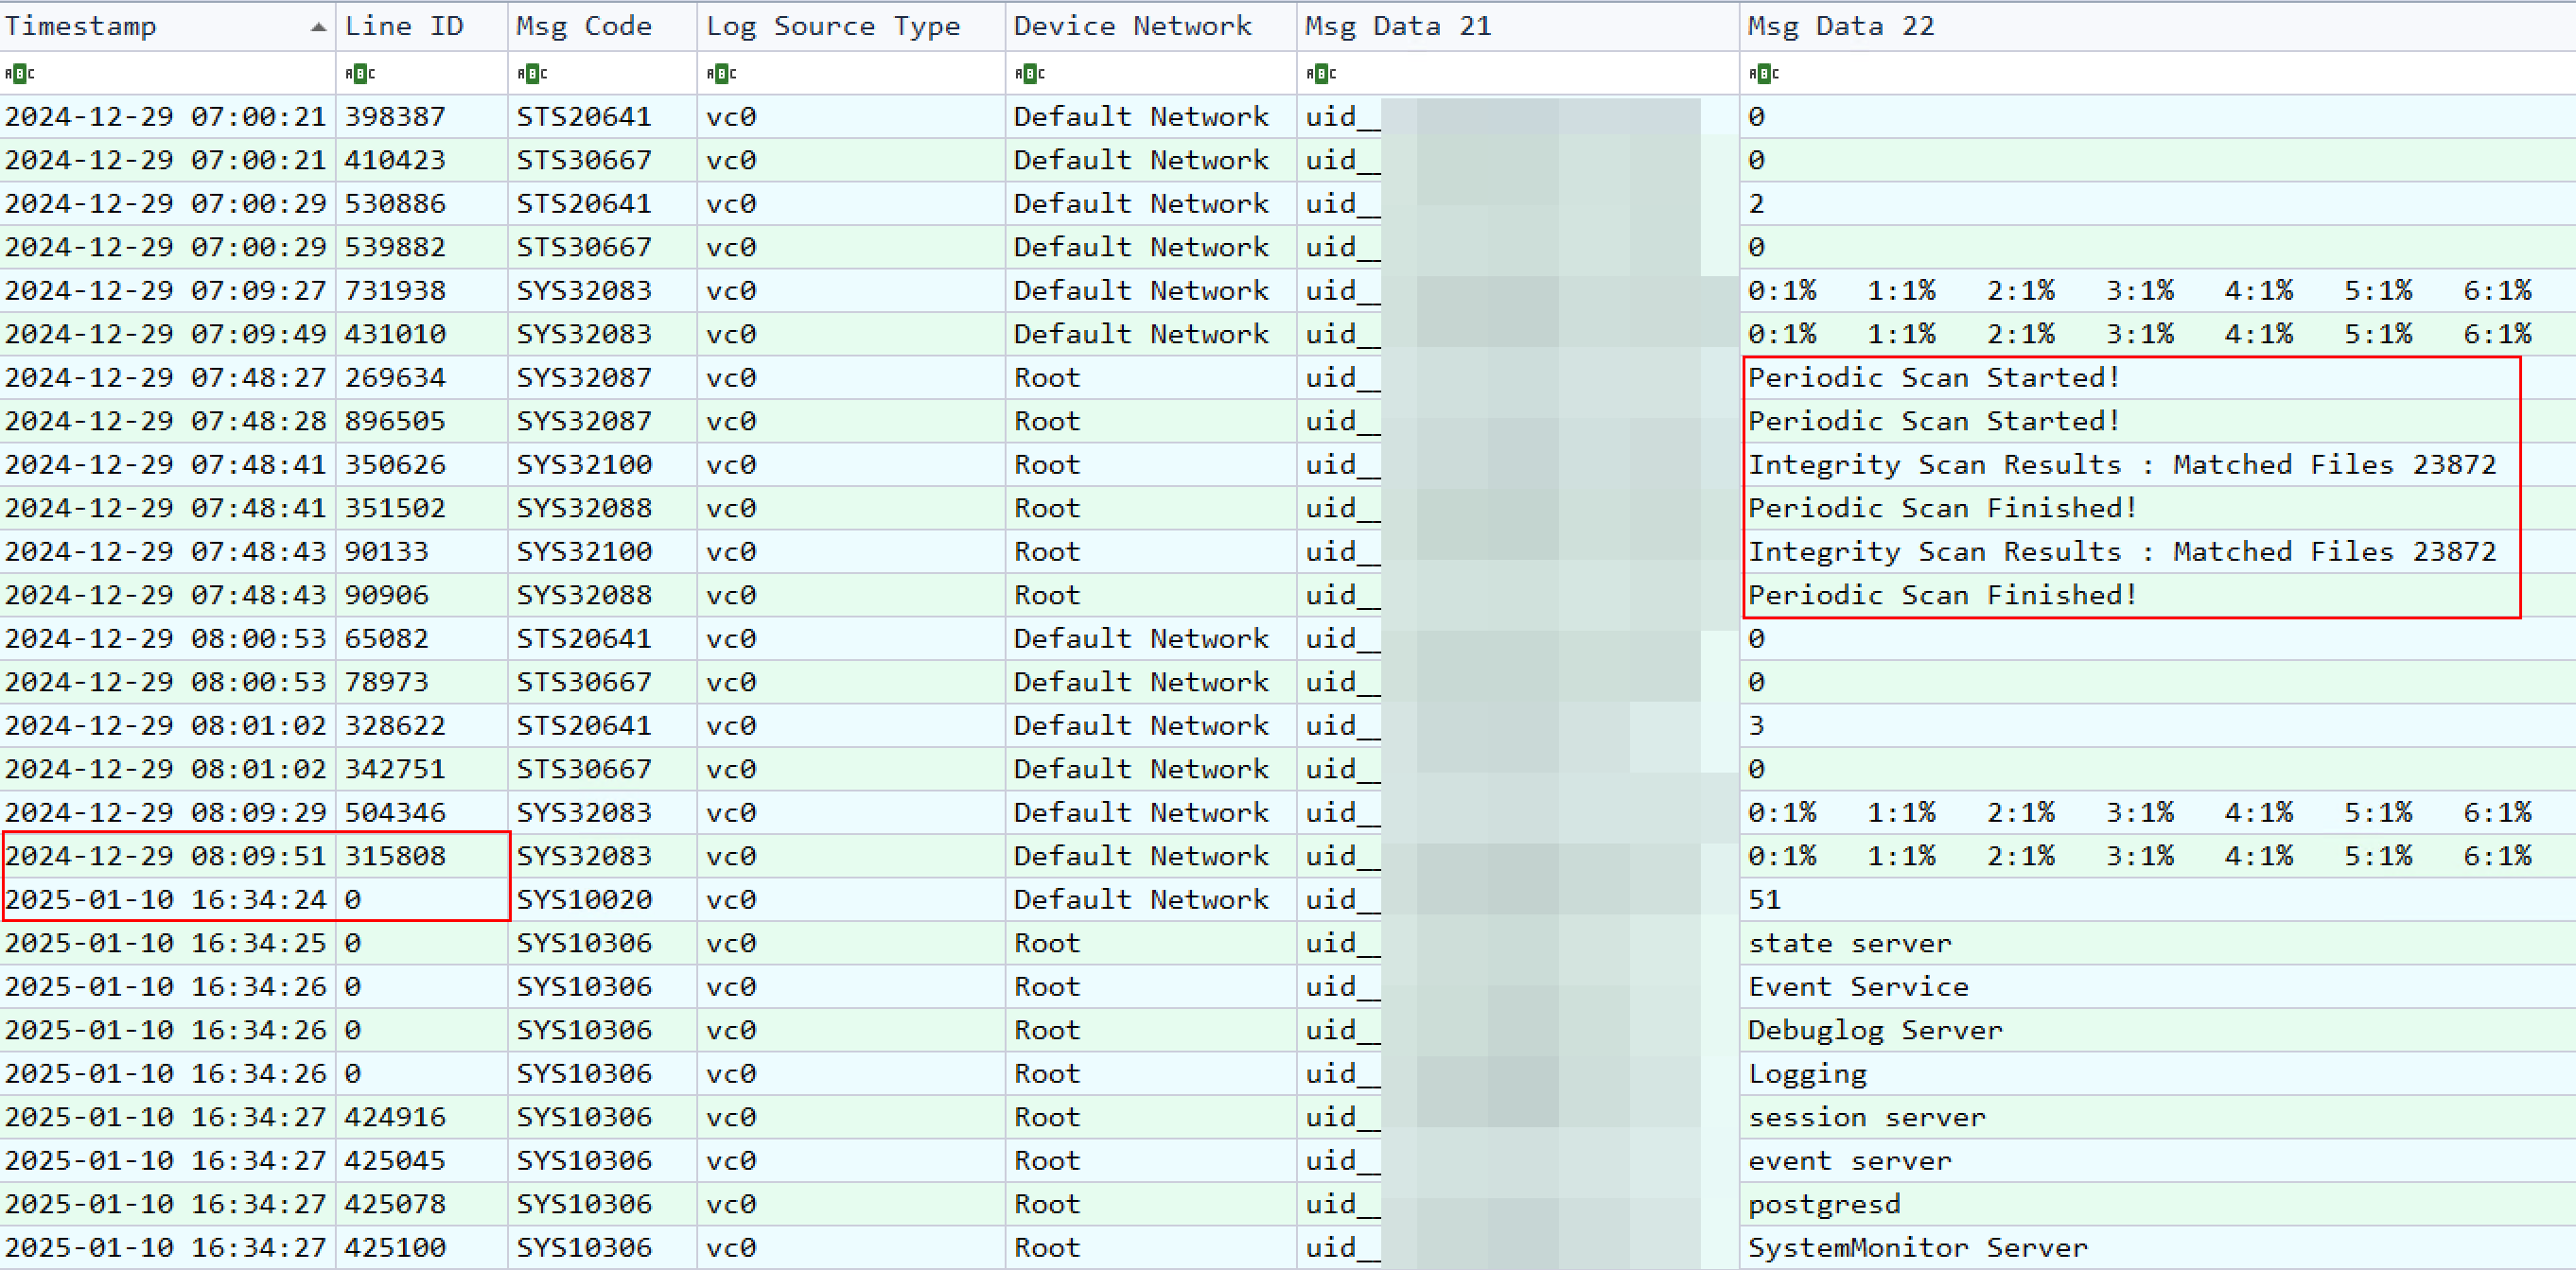
कई Ivanti Secure Connect से संबंधित incident response कार्यों के दौरान, कुछ उपकरणों में अपूर्ण या छेड़छाड़ किए गए लॉग पाए गए—कुछ में CVE-2025-0282 के शोषण का पता चलने और उपकरण को रिबूट करने तक कोई प्रविष्टियाँ नहीं दिखाई दीं। इसके अतिरिक्त, अंतर्निहित अखंडता जाँच, जो आमतौर पर हर दो घंटे में चलती है, हमलावर द्वारा अक्षम या परिवर्तित की जा सकती है। .vc0 फ़ाइलों को अधिक उपयोगकर्ता-अनुकूल CSV प्रारूप में परिवर्तित करके, यह उपकरण जांचकर्ताओं को विसंगतियों की पहचान करने में मदद करता है, जैसे लापता लॉग प्रविष्टियाँ, अप्रत्याशित प्रमाणीकरण प्रयास, और डेटा हेरफेर के संभावित संकेत।
PS F:\Case20250109001> python .\ics_logs_parser.py -h
usage: ics_logs_parser.py [-h] --input INPUT --output OUTPUT --mapfile MAPFILE

Process .vc0 files and convert them to .csv files.

options:
  -h, --help         show this help message and exit
  --input INPUT      Directory containing .vc0 files
  --output OUTPUT    Directory to save .csv files
  --mapfile MAPFILE  CSV file mapping [MessageCode, MessageType, Description]
python .\ics_logs_parser.py --input "F:\Case20250109001\root_runtime.img\[root]\runtime\logs" --output .\logs\ --map .\logmessages_map.csv
--input: Ivanti Secure Connect से निकाली गई .vc0 लॉग फ़ाइलों वाली निर्देशिका।--output: निर्देशिका जहाँ CSV लिखे जाएँगे।--mapfile: CSV फ़ाइल जो प्रत्येक संदेश कोड को एक संदेश प्रकार और विवरण से मैप करती है।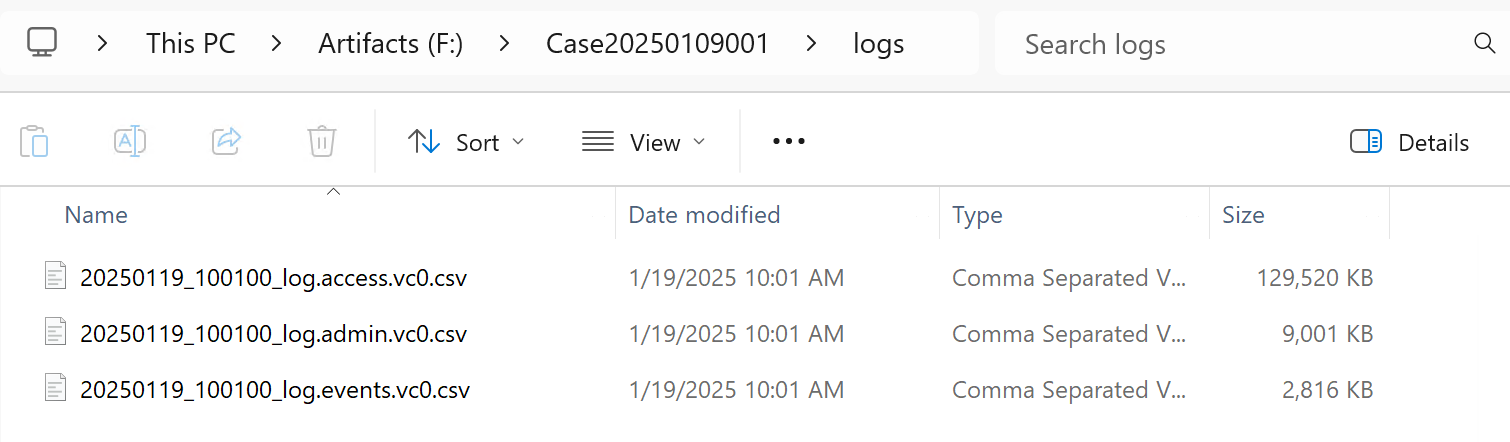
logmessages_map.csv ज्ञात संदेश कोड और उनके संबंधित संदेश प्रकारों और विवरणों को संग्रहीत करता है। यद्यपि यह सूची (सार्वजनिक रूप से उपलब्ध Ivanti दस्तावेज़ीकरण और सामुदायिक शोध से प्राप्त) व्यापक है, इसमें सभी मौजूदा संदेश कोड शामिल नहीं हो सकते हैं। हम उपयोगकर्ताओं को प्रोत्साहित करते हैं कि वे अपने वातावरण की आवश्यकता के अनुसार मैपिंग की समीक्षा करें या अनुकूलित करें। मूल संदर्भों के लिए संसाधन अनुभाग देखें।
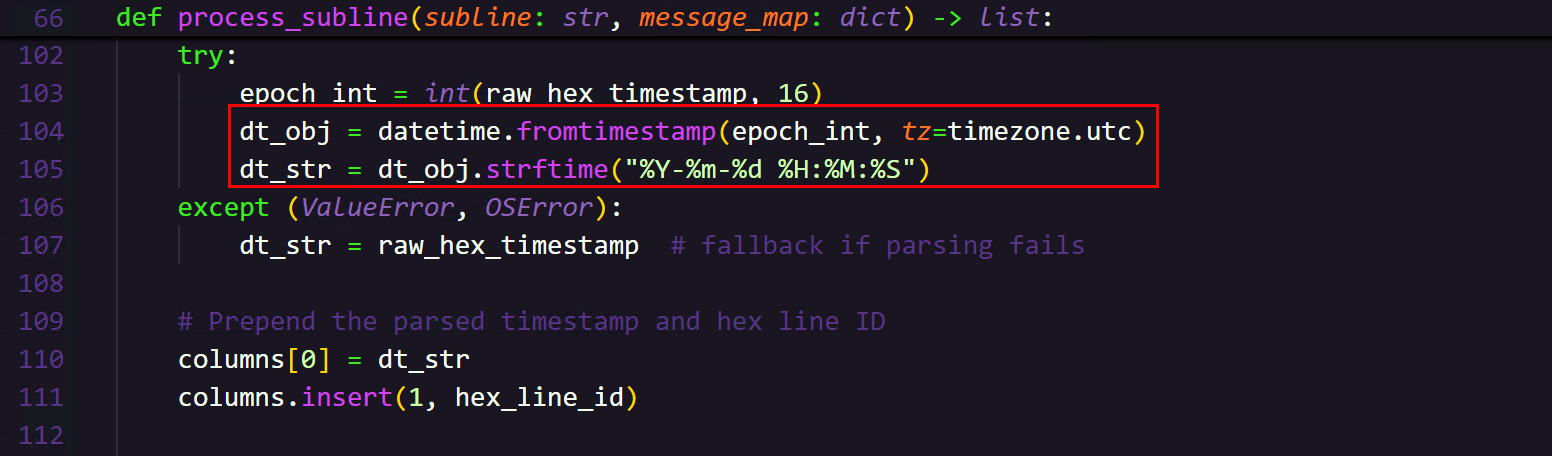
डिफ़ॉल्ट रूप से, टाइमस्टैम्प UTC में परिवर्तित किए जाते हैं। यदि आपको उन्हें स्थानीयकृत करने या अलग तरीके से प्रारूपित करने की आवश्यकता है, तो आप process_subline() फ़ंक्शन में datetime.fromtimestamp(...) कॉल को संशोधित कर सकते हैं।
यदि आपके कोई प्रश्न, सुझाव हैं या सहायता की आवश्यकता है, तो कृपया [email protected] पर संपर्क करें।
