Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/hasan-al-hussein/android-workprofile-exploit
एंड्रॉइड सुरक्षाभेद्यता विश्लेषणशोषणडेटा निष्कासनपेनिट्रेशन टेस्टिंगमोबाइल सुरक्षालर्निंग और शिक्षालैब और अभ्यास
साझा करें
GitHub
hasan-al-hussein/android-workprofile-exploit

android-workprofile-exploit

CVE-2025-22442 वर्क-प्रोफ़ाइल प्रोविज़निंग, पॉलिसी टाइमिंग और एंटरप्राइज़ आइसोलेशन का नियंत्रित रक्षात्मक विश्लेषण।

रिपॉजिटरी देखें
1473 महीने पहलेअभी तक समीक्षित नहीं
Android कार्य-प्रोफ़ाइल प्रावधान रक्षात्मक सुरक्षा अनुसंधान

Hasan Al Hussein के इंजीनियरिंग पोर्टफ़ोलियो पर वापस जाएँ

Android कार्य प्रोफ़ाइल सुरक्षा अनुसंधान

Android कार्य-प्रोफ़ाइल प्रावधान व्यवहार, नीति समय-निर्धारण और एंटरप्राइज़ पृथक्करण सीमाओं पर नियंत्रित प्रयोगशाला अनुसंधान।

यह रिपॉज़िटरी एक नियंत्रित वातावरण में किए गए शैक्षणिक सुरक्षा अनुसंधान का दस्तावेज़ीकरण करती है। इसका उद्देश्य अनधिकृत पहुँच, परिनियोजन, या तृतीय-पक्ष उपकरणों या संगठनों के विरुद्ध उपयोग करना नहीं है।

अवलोकन

यह परियोजना CVE-2025-22442 की जाँच करती है, जो Android DevicePolicyManagerService में एक रेस कंडीशन है जो अनधिकृत अनुप्रयोगों को नव निर्मित कार्य प्रोफ़ाइल में स्थापित होने की अनुमति दे सकती है। आधिकारिक रिकॉर्ड इस समस्या को Android 13–15 को प्रभावित करने वाले स्थानीय विशेषाधिकार उन्नयन के रूप में वर्गीकृत करता है।

नियंत्रित प्रयोगशाला कार्य कार्य-प्रोफ़ाइल आरंभीकरण के दौरान संक्रमणकालीन अवधि पर केंद्रित है और यह अवलोकन करता है कि प्रबंधित-प्रोफ़ाइल नीति प्रवर्तन कब सक्रिय होता है।

लक्ष्य प्रावधान अनुक्रम को समझना, जोखिम का दस्तावेज़ीकरण करना और निष्कर्षों को एंटरप्राइज़ Android परिनियोजन के लिए रक्षात्मक मार्गदर्शन में अनुवादित करना था।

एक नज़र में

क्षेत्रविवरण
विषयAndroid एंटरप्राइज़ कार्य प्रोफ़ाइल
फ़ोकसप्रावधान समय-निर्धारण, प्रबंधित-प्रोफ़ाइल पृथक्करण, और रक्षात्मक विश्लेषण
वातावरणADB पहुँच वाला प्रयोगशाला Android उपकरण या एमुलेटर
उपकरणPython, ADB, Android कार्य प्रोफ़ाइल टूलिंग
आउटपुटअनुसंधान रिपोर्ट, स्क्रीनशॉट, और पुनरुत्पादनीय प्रयोगशाला नोट्स

कार्य प्रोफ़ाइल वातावरण निर्माण

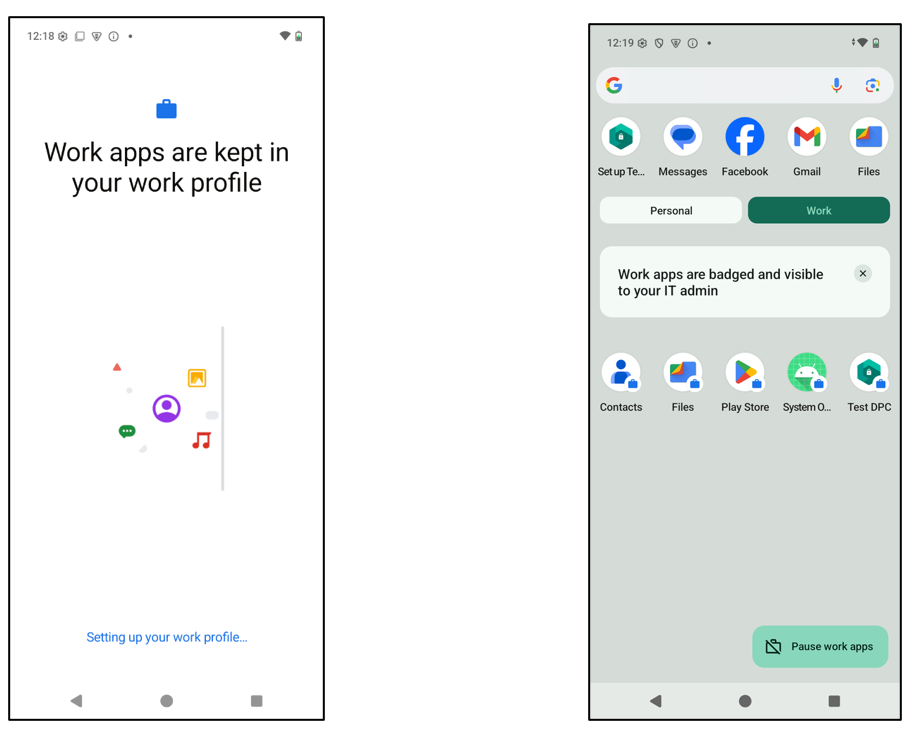
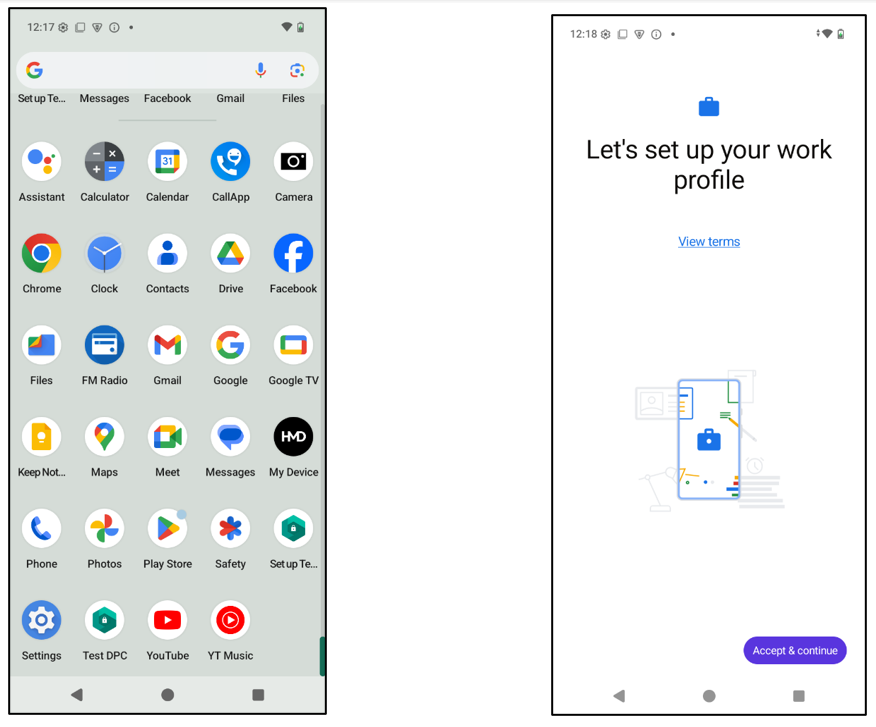
प्रयोगशाला कार्यप्रवाह वास्तविक समय में Android कार्य-प्रोफ़ाइल निर्माण की निगरानी करता है और ADB स्वचालन के माध्यम से प्रबंधित-प्रोफ़ाइल उपयोगकर्ता ID की उपस्थिति का पता लगाता है।

प्रावधान प्रक्रिया का विश्लेषण उस समय-खिड़की की पहचान करने के लिए किया गया जहाँ पैकेज स्थापना प्रतिबंध अभी लागू नहीं हुए थे।
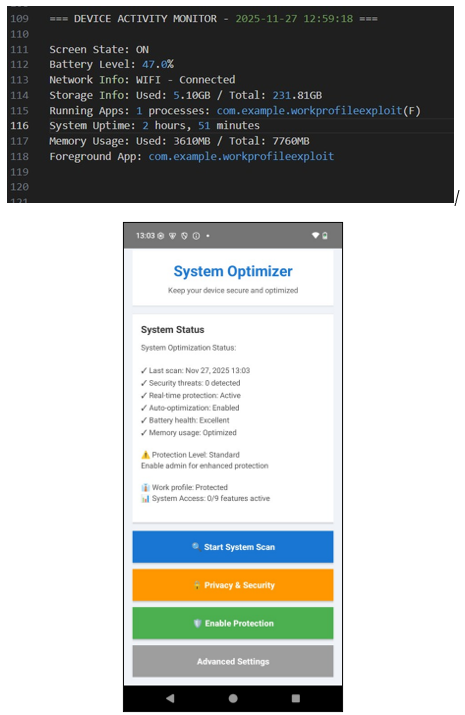

प्रावधान विश्लेषण

नियंत्रित अनुसंधान कार्यप्रवाह में शामिल हैं:

  • ADB उपकरण निगरानी
  • कार्य-प्रोफ़ाइल उपयोगकर्ता पहचान
  • प्रावधान घटना समय-निर्धारण विश्लेषण
  • नीति सक्रियण अवलोकन
  • पुनरावर्तनीय प्रयोगशाला सत्यापन

जोर समय सीमा को समझने और उन नियंत्रणों की पहचान करने पर है जिन्हें एंटरप्राइज़ टीमों को सत्यापित करना चाहिए।
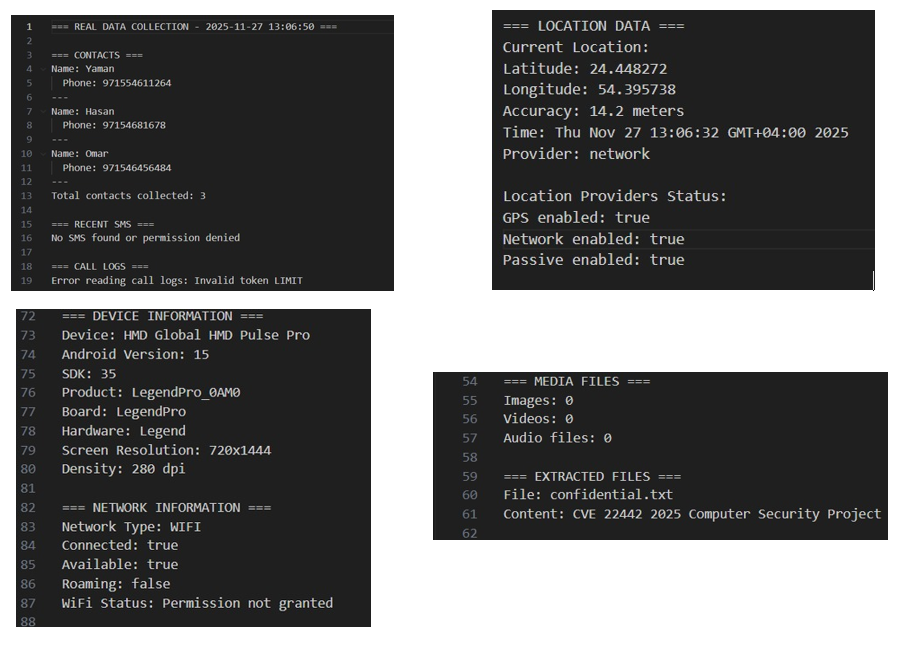

डेटा एक्सपोज़र प्रदर्शन

प्रयोगशाला प्रदर्शन यह दिखाता है कि कार्य-प्रोफ़ाइल पृथक्करण क्यों महत्वपूर्ण है, इस प्रकार के एंटरप्राइज़-संदर्भ डेटा का मॉडलिंग करके जो प्रावधान नियंत्रण विफल होने पर उजागर हो सकता है:

  • संपर्क जानकारी
  • GPS स्थान डेटा
  • उपकरण और नेटवर्क जानकारी
  • आंतरिक कार्य-प्रोफ़ाइल फ़ाइलें
  • संवेदनशील संग्रहीत सामग्री

यह परियोजना उच्च स्तर पर एक्सपोज़र जोखिम का दस्तावेज़ीकरण करती है ताकि रक्षक अपने स्वयं के नियंत्रित वातावरण में सत्यापन को सुरक्षित रूप से पुनरुत्पादित कर सकें।


विशेषताएँ

  • Android कार्य-प्रोफ़ाइल प्रावधान विश्लेषण
  • ADB स्वचालन
  • समय-खिड़की जाँच
  • नीति सक्रियण समीक्षा
  • एंटरप्राइज़-कंटेनर पृथक्करण परीक्षण
  • नियंत्रित डेटा एक्सपोज़र मॉडलिंग
  • कार्य-प्रोफ़ाइल उपयोगकर्ता पहचान
  • वास्तविक-उपकरण और एमुलेटर परीक्षण

अनुसंधान कार्यप्रवाह

Work Profile Provisioning
        |
ADB Monitoring
        |
Managed User Detection
        |
Provisioning Timing Review
        |
Policy Activation Check
        |
Exposure Risk Documentation

प्रयुक्त तकनीकें

सुरक्षा अनुसंधान

  • Android Debug Bridge (ADB)
  • Python
  • Android Work Profiles
  • Provisioning विश्लेषण
  • Enterprise isolation परीक्षण

विश्लेषण और परीक्षण

  • Android Emulator / Physical Device
  • स्वचालित Provisioning निगरानी
  • Enterprise Profile परीक्षण
  • Python ऑटोमेशन स्क्रिप्ट

परिणाम

मीट्रिकपरिणाम
लक्ष्य भेद्यताCVE-2025-22442
अनुसंधान प्रकारWork-profile isolation सत्यापन
Provisioning अवलोकनसफल
Exposure मॉडलिंगप्रयोगशाला में पूर्ण
ऑटोमेशनADB + Python
परीक्षण वातावरणAndroid work profile

प्रमुख सुरक्षा अवधारणाएँ

  • Android enterprise isolation
  • Work-profile provisioning
  • Timing-window विश्लेषण
  • Managed-profile नीति सक्रियण
  • Enterprise डेटा exposure मॉडलिंग
  • रक्षात्मक सत्यापन
  • नियंत्रित सुरक्षा परीक्षण

स्रोत कोड संरचना

src/
├── install_loop.py
└── README.md

भविष्य का कार्य

  • रक्षात्मक प्रावधान चेकलिस्ट
  • MDM नीति-सुदृढ़ीकरण मार्गदर्शन
  • व्यापक Android संस्करण परीक्षण
  • एंटरप्राइज़ नीति विश्लेषण
  • सुरक्षा टीमों के लिए सुरक्षित रिपोर्टिंग वर्कफ़्लो

दस्तावेज़ीकरण

  • पूर्ण तकनीकी रिपोर्ट
  • NIST राष्ट्रीय भेद्यता डेटाबेस: CVE-2025-22442
  • Android सुरक्षा बुलेटिन: अप्रैल 2025
  • CVE रिकॉर्ड द्वारा संदर्भित AOSP फ्रेमवर्क पैच

लेखक

  • हसन अल हुसैन
  • यमन मसाद
  • उमर यूसुफ

खलीफा विश्वविद्यालय

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    597
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    396
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    274
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    वेब पर 7,700+ सोशल मीडिया पहचानों को खोजने और मैप करने के लिए AI-संचालित OSINT इंजन

    260

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →