
 hackvertor/shadow-repeater
Burp Suite Repeater एक्सटेंशन जो स्वचालित रूप से पेलोड को म्यूटेट करता है और पाथ ट्रैवर्सल, SQL इंजेक्शन, XSS, और अन्य वेब कमजोरियों को उजागर करने के लिए प्रतिक्रियाओं का विश्लेषण करता है।

Shadow Repeater आपके payloads की विविधताओं को स्वचालित रूप से उत्पन्न और परीक्षण करके Burp Suite के Repeater को बेहतर बनाता है ताकि संभावित सुरक्षा कमजोरियों को उजागर किया जा सके। चाहे आप path traversal, SQL injection, XSS, या अन्य कमजोरियों की जांच कर रहे हों, Shadow Repeater बुद्धिमानी से आपके inputs को mutate करता है और anomalies के लिए responses का विश्लेषण करता है, जिससे यह गहन मैनुअल परीक्षण और fuzzing के लिए एक आवश्यक उपकरण बन जाता है। bypasses और वैकल्पिक attack vectors की खोज करके एक कदम आगे रहें जो अन्यथा अनदेखे रह सकते हैं।
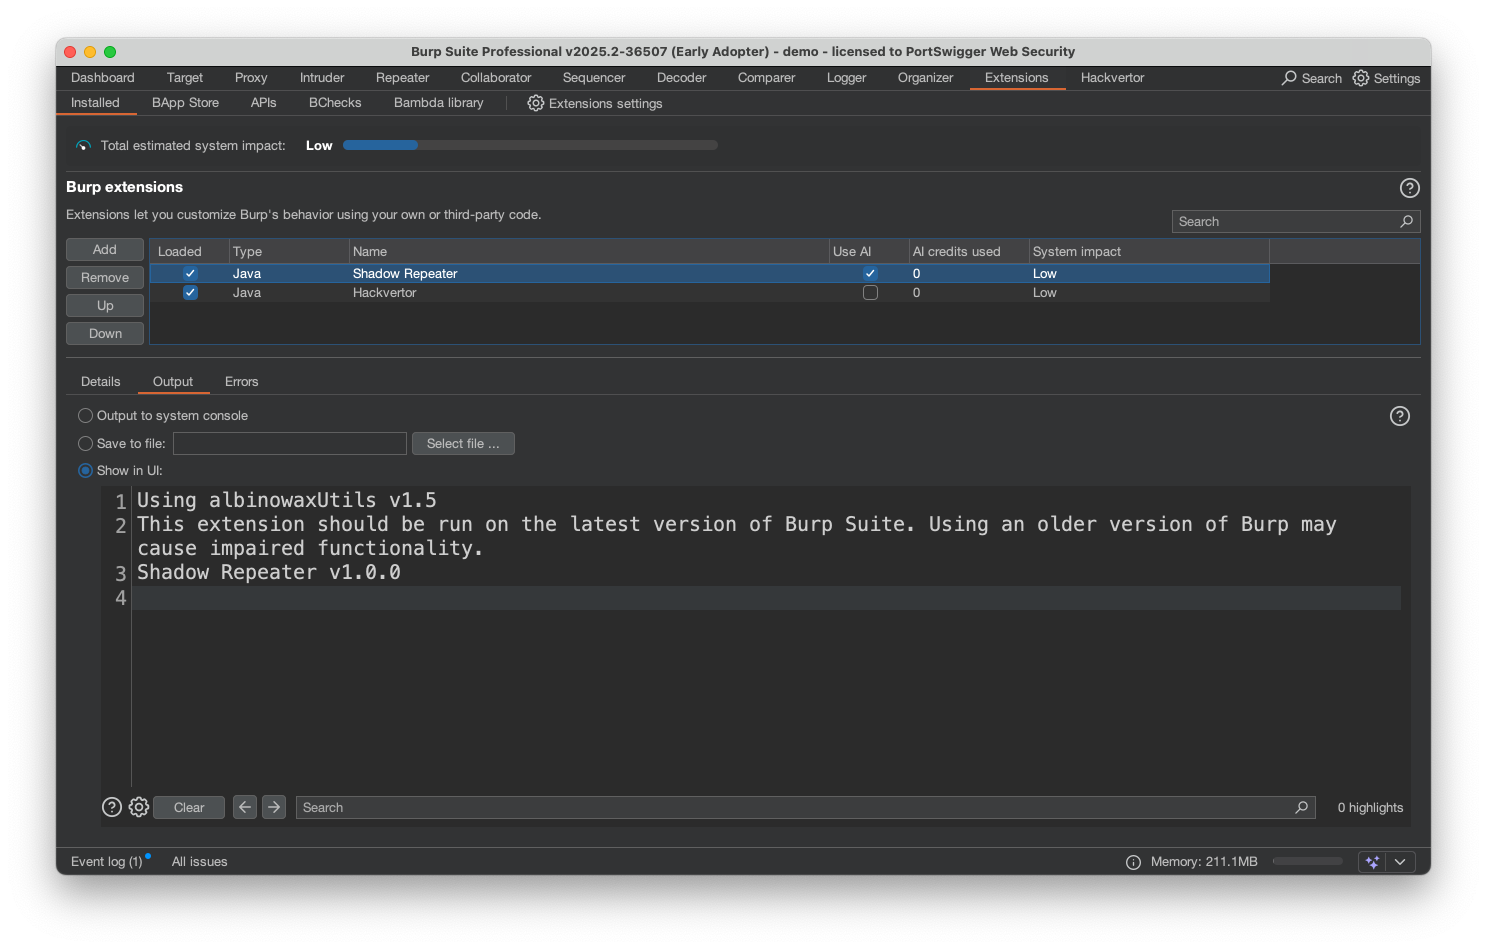
Burp Suite Professional में, Extensions->BApp store पर जाएं और Shadow Repeater खोजें। install बटन पर क्लिक करें और फिर installed tab पर नेविगेट करें, फिर Shadow Repeater चुनें और Extension tab में "Use AI" checkbox को चेक करें।
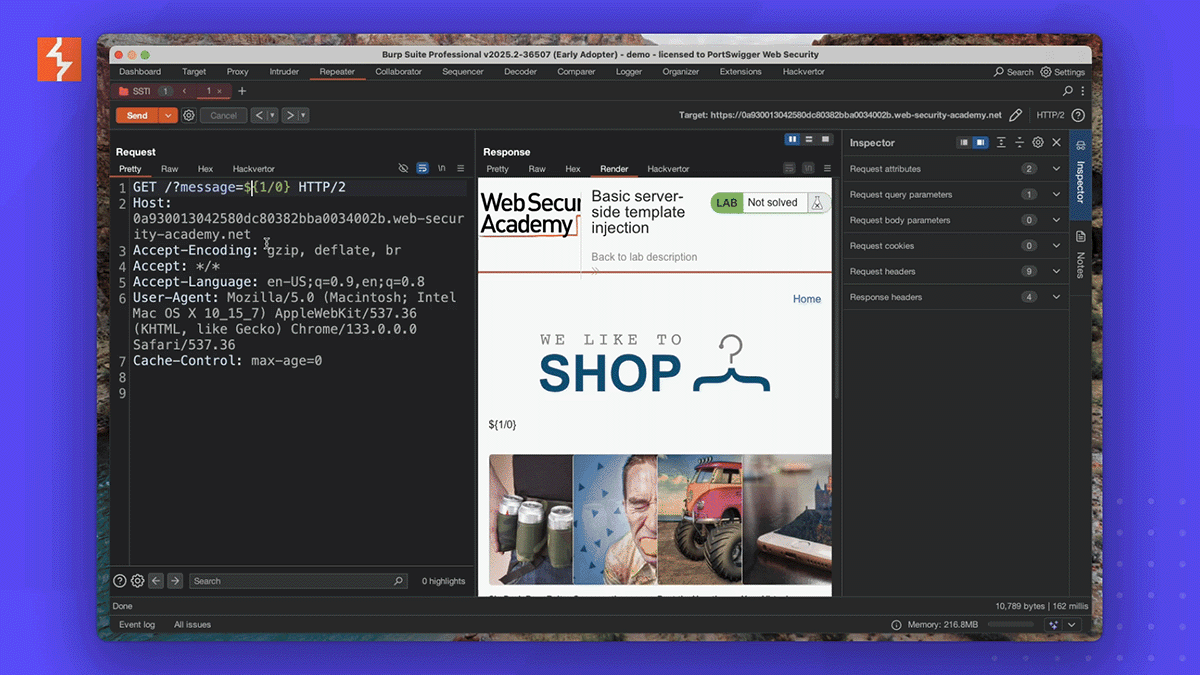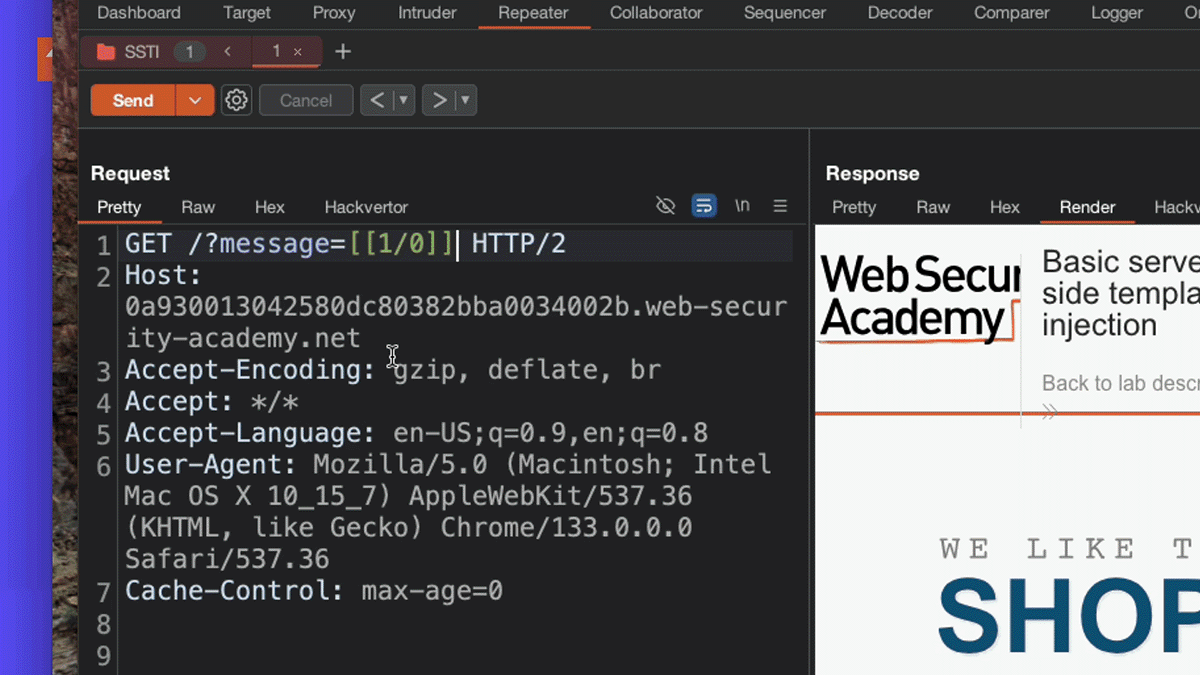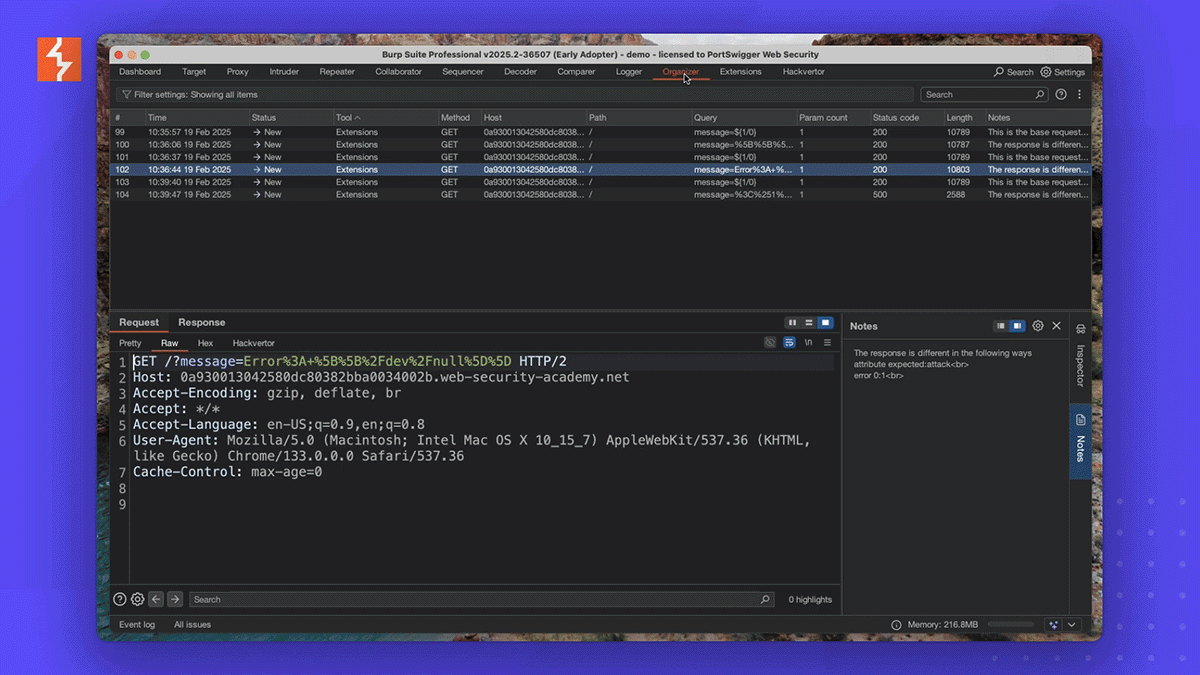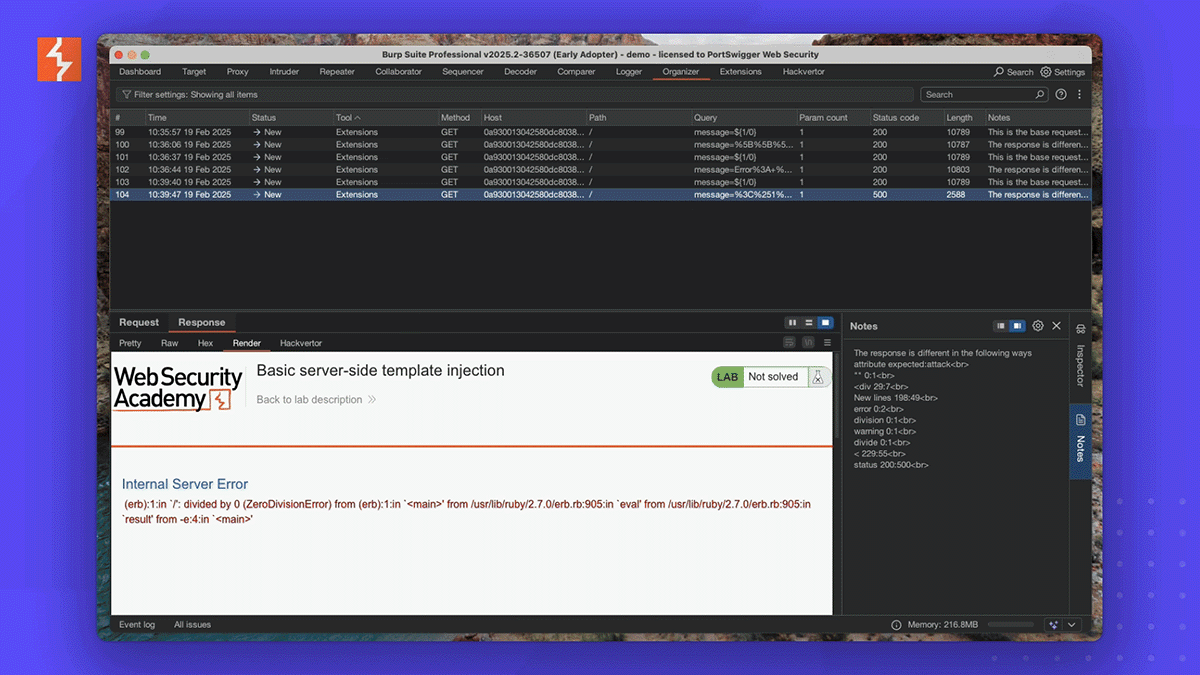
डिफ़ॉल्ट रूप से Shadow repeater आपके द्वारा किए गए 5वें repeater request पर invoke होता है और इसके लिए एक parameter या header बदलने की आवश्यकता होती है। आप बस request को किसी तरह बदलकर किसी target को hack करने का प्रयास करते हैं। पृष्ठभूमि में Shadow repeater variations भेजेगा और response में अंतर खोजेगा। जब इसे कुछ दिलचस्प मिलता है तो यह निरीक्षण के लिए इसे organiser में भेज देगा।
