
 gvcoder09/nodpi4android
Android प्रॉक्सी ऐप जो TLS ClientHello पैकेट्स को विखंडित करके और अवरुद्ध HTTPS साइटों तक पहुँच बहाल करने के लिए TLS संस्करण को फिर से लिखकर Deep Packet Inspection सेंसरशिप को बायपास करता है।

ब्लॉकिंग को ना कहें!



[!IMPORTANT] यह प्रोजेक्ट https://github.com/theo0x0/nodpi रिपॉज़िटरी का एक फ़ोर्क है और इसे स्वतंत्र रूप से विकसित किया गया है। इसे https://github.com/raspabamos/nodpi से भ्रमित न करें!
[!NOTE] यह संस्करण केवल Android के लिए है। डेस्कटॉप संस्करण यहाँ उपलब्ध है: https://github.com/GVCoder09/NoDPI
🌐 वेबसाइट और दस्तावेज़ीकरण - उपयोगकर्ता-अनुकूल मार्गदर्शिका और अवलोकन
इसे अन्य भाषाओं में पढ़ें / Читайте на других языках
NoDPI4Android, NoDPI का एक ग्राफ़िकल ऐड-ऑन है। यह एप्लिकेशन केवल Android डिवाइस पर चलाने के लिए डिज़ाइन किया गया है, Windows और Linux संस्करण यहाँ उपलब्ध हैं
NoDPI एक उपयोगिता है जिसे DPI (Deep Packet Inspection) को बायपास करने के लिए डिज़ाइन किया गया है। DPI क्या है? DPI ट्रैफ़िक को नियंत्रित और फ़िल्टर करने के लिए नेटवर्क पैकेट की उनकी सामग्री के आधार पर जाँच करने की एक तकनीक है। इसका उपयोग अक्सर इंटरनेट सेवा प्रदाताओं द्वारा कुछ वेब संसाधनों और प्रोटोकॉल तक पहुँच को सेंसर और ब्लॉक करने के लिए किया जाता है। इस प्रोग्राम का लक्ष्य नेटवर्क पैकेट को संशोधित करके DPI को "धोखा" देना है, हालाँकि वास्तविकता में यह धोखा अक्सर केवल कंप्यूटिंग संसाधनों और समय की कमी का परिणाम होता है।
यह उपयोगिता मुख्य रूप से रूसी उपयोगकर्ताओं के लिए समान टूल के सरल (लेकिन कम शक्तिशाली) विकल्प के रूप में विकसित की गई थी। अधिकांश मामलों में, यह काम पूरा कर लेती है; विशेष रूप से, यह आपको बिना किसी समस्या के YouTube का उपयोग करने की अनुमति देती है।
लेकिन दुर्भाग्य से, इस उपयोगिता के पूर्ण प्रदर्शन की गारंटी नहीं दी जा सकती। कुछ साइटें, जैसे YouTube, को अनलॉक करना आसान है, जबकि अन्य, जैसे Instagram.com या Facebook.com, को लॉक बायपास करने के लिए पूरी तरह से अलग विधियों की आवश्यकता होती है, जो उनके निम्न-स्तरीय और कठिनाई के कारण इस उपयोगिता में अभी तक लागू नहीं की गई हैं। कभी-कभी, कुछ साइटों का प्रदर्शन प्रदाता पर भी निर्भर कर सकता है - यह साइट को कैसे ब्लॉक करता है और कौन से तकनीकी साधन लागू करता है।
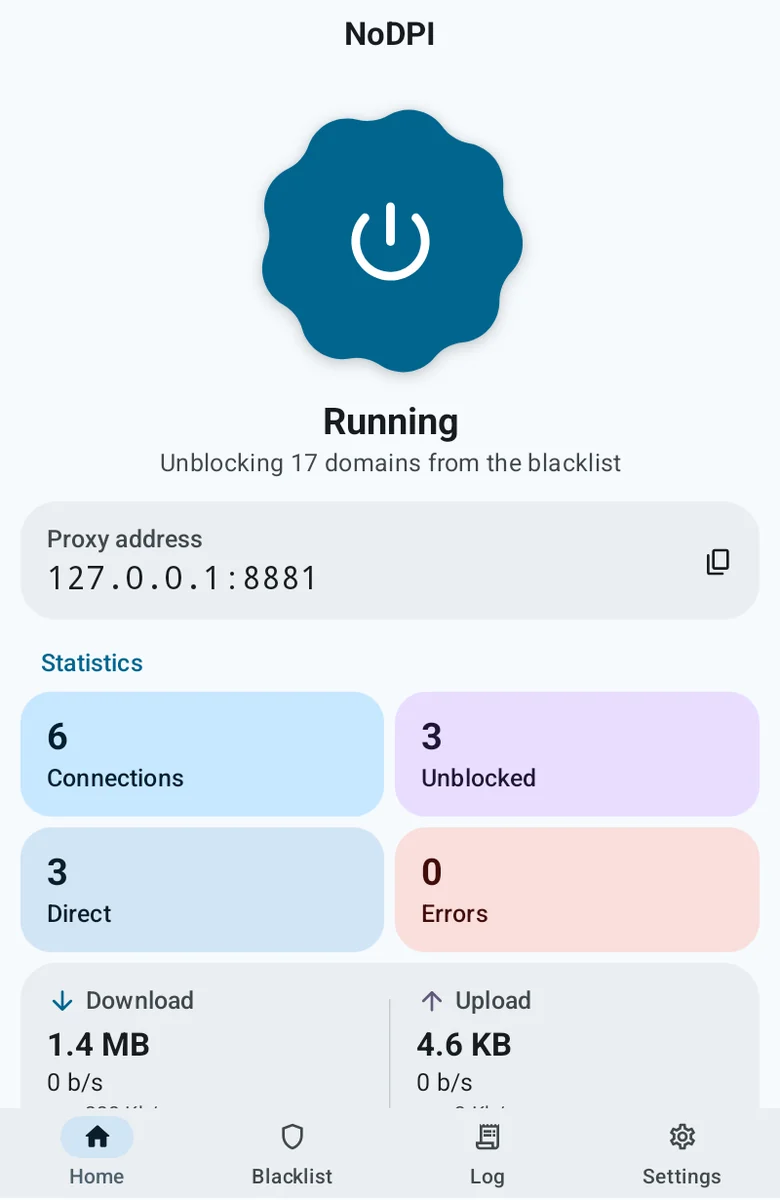
NoDPI आपके डिवाइस पर एक प्रॉक्सी सर्वर लॉन्च करता है जिसके माध्यम से आप http(s) ट्रैफ़िक निर्देशित करते हैं। प्रोग्राम आउटगोइंग कनेक्शन के ClientHello को इंटरसेप्ट करता है और निम्नलिखित विधि के अनुसार उन्हें विखंडित करता है:
पैकेट में एक फ़ील्ड होता है जो SNI रिकॉर्ड रखता है। ClientHello संदेश को कई TLS रिकॉर्ड में विभाजित किया जाता है: SNI से पहले का भाग, SNI वाला भाग (अक्षर दर अक्षर), और SNI के बाद का भाग। इनमें से प्रत्येक भाग में ClientHello प्रकार को दर्शाने वाला एक हेडर जोड़ा जाता है। जब तक आउट-ऑफ़-ऑर्डर पैकेट हैंडलिंग (डिसऑर्डरिंग) अक्षम न हो, इनमें से पहला भाग TTL=1 के साथ भेजा जाता है, जिससे यह निकटतम नेटवर्क डिवाइस द्वारा गिरा दिया जाता है। परिणामस्वरूप, DPI (डीप पैकेट इंस्पेक्शन) सिस्टम उस डोमेन की पहचान करने में विफल रहता है जिसके लिए कनेक्शन स्थापित किया जा रहा है और कनेक्शन को आगे बढ़ने देता है। इसके बाद ऑपरेटिंग सिस्टम पहले भाग को मानक TTL के साथ पुनः प्रसारित करता है।
साथ ही, TLS संस्करण को संस्करण 1.3 से बदल दिया जाता है, जो सबसे आधुनिक है (लेकिन इसका मतलब यह नहीं है कि आपका डेटा इस संस्करण के विनिर्देशों के अनुसार प्रसारित होना शुरू हो जाता है)। यह सब मिलकर आपको लॉक को बायपास करने की अनुमति देता है।
[!NOTE] Cloudflare पर होस्ट की गई साइटें बिना विखंडन के भेजी जाती हैं। DPI Cloudflare के कनेक्शनों को अलग तरह से संभालता है: अवरुद्ध डोमेन को विखंडित होने पर भी गिरा दिया जाता है, और जिस कनेक्शन का डोमेन DPI पढ़ नहीं सका, वह पहले ~16 KB के बाद फ़्रीज़ हो जाता है। विखंडन ऐसी साइटों को अनब्लॉक नहीं कर सकता और केवल अनुमत साइटों को तोड़ देता है।
[!IMPORTANT] NoDPI केवल HTTPS ट्रैफ़िक के साथ काम करता है। यह HTTP ट्रैफ़िक भी ले सकता है, लेकिन पूरी तरह से संगतता के लिए - इस पुराने प्रोटोकॉल के माध्यम से काम करने वाली साइटें व्यावहारिक रूप से अनब्लॉक के अधीन नहीं हैं और प्रोग्राम बस ट्रैफ़िक को पते पर भेज देता है।
NoDPI आपके बारे में कोई डेटा एकत्र नहीं करता और न ही भेजता है, किसी तृतीय-पक्ष प्रोग्राम का उपयोग नहीं करता है, सिस्टम प्रक्रियाओं में हस्तक्षेप नहीं करता है और काम करने के लिए रूट अधिकारों की आवश्यकता नहीं होती है।
ऐप Kotlin में Jetpack Compose (Material 3 Expressive) के साथ लिखा गया है। प्रॉक्सी एक फ़ोरग्राउंड सेवा में चलता है और इसे क्विक सेटिंग्स टाइल से टॉगल किया जा सकता है।
अक्टूबर 2026 तक, निम्नलिखित सेवाओं और वेबसाइटों को NoDPI का उपयोग करके अनब्लॉक नहीं किया जा सकता:
IP पते द्वारा अवरुद्ध सभी साइटें भी अनुपलब्ध हैं।






