AI-संचालित Windows निदान एवं उपचार उपकरण


SuperDiagnosticTool वास्तविक समय में हार्डवेयर टेलीमेट्री एकत्र करता है, विश्लेषण के लिए इसे Google Gemini API को भेजता है, और पाई गई समस्याओं के समाधान हेतु PowerShell रेमेडिएशन स्क्रिप्ट उत्पन्न करता है। इसमें कई सत्यापन परतें शामिल हैं जिन्हें उत्पन्न स्क्रिप्ट को उपयोगकर्ता से निष्पादन की अनुमति मांगने से पहले पास करना होता है।
स्क्रीनशॉट
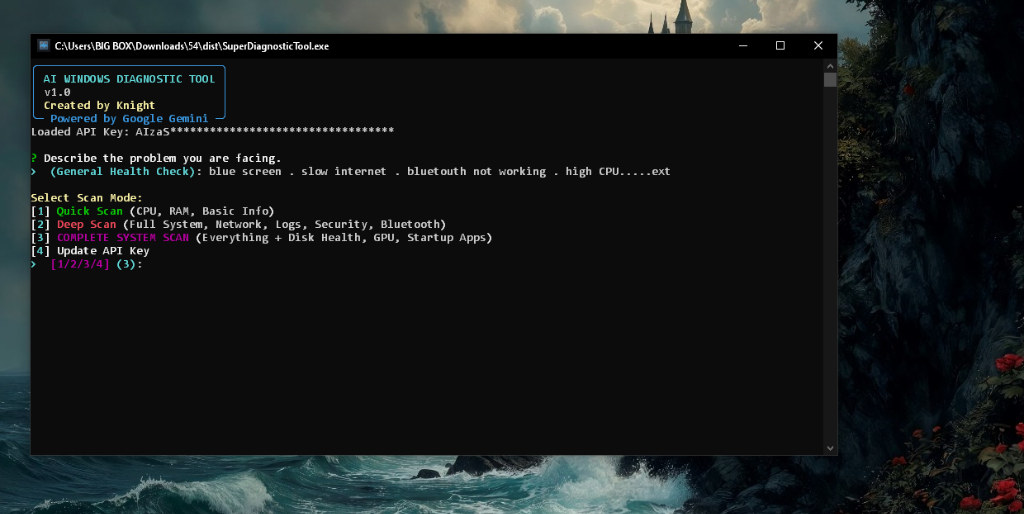
मुख्य इंटरफ़ेस जिसमें स्कैन मोड चयन और समस्या विवरण इनपुट दिखाया गया है
मुख्य विशेषताएँ
सार्वभौमिक हार्डवेयर समर्थन
- गतिशील स्केलिंग: किसी भी CPU कॉन्फ़िगरेशन (1-128+ कोर) के अनुसार स्वचालित रूप से अनुकूलन
- हार्डवेयर-अज्ञेयवादी लॉजिक: पुराने सिस्टम (Intel Pentium) से लेकर उच्च-स्तरीय वर्कस्टेशन (AMD Threadripper, Intel Xeon) तक काम करता है
- सुगम फ़ॉलबैक: असमर्थित हार्डवेयर क्वेरीज़ (CPU आवृत्ति, बैटरी, स्वैप मेमोरी) का सुरक्षित प्रबंधन
- कम-विनिर्देश अनुकूलित: सीमित हार्डवेयर पर संसाधन दबाव से बचने के लिए हल्का निष्पादन
बुद्धिमान AI विश्लेषण
- Google Gemini एकीकरण: Gemini API के माध्यम से AI-संचालित सिस्टम विश्लेषण और निदान
- संदर्भ-जागरूक सिफ़ारिशें: उपयोगकर्ता द्वारा बताई गई समस्याओं को एकत्रित सिस्टम टेलीमेट्री से सहसंबंधित करता है
- सुरक्षा ऑडिटिंग: संदिग्ध प्रक्रियाओं, संसाधन लीक और संभावित मैलवेयर संकेतकों की जाँच करता है
- फ़िक्स-पश्चात सत्यापन: स्वचालित फ़िक्स और मैन्युअल ध्यान देने योग्य मदों को अलग करते हुए पूर्णता रिपोर्ट उत्पन्न करता है
बहु-स्तरीय सुरक्षा संरचना
Gemini द्वारा उत्पन्न स्क्रिप्ट उपयोगकर्ता से निष्पादन की स्वीकृति मांगने से पहले चार क्रमिक जाँचों से गुज़रती हैं:
सत्यापन पाइपलाइन
- नॉलेज बेस मिलान: AI समाधानों को परीक्षित, ज्ञात-अच्छे रेमेडिएशन पैटर्न के सेट के साथ क्रॉस-रेफ़रेंस करता है
- ड्राई-रन सिमुलेशन: किसी भी संशोधन से पहले सभी इच्छित परिवर्तनों (सेवाएँ, फ़ाइलें, रजिस्ट्री) का पूर्वावलोकन करता है
- स्क्रिप्ट सत्यापन (
ScriptValidator): तीन-स्तरीय जाँच — ब्लैकलिस्ट (विनाशकारी पैटर्न पर पूर्ण रोक), संदिग्ध पैटर्न पहचान (एलियास और ऑब्फस्केशन-जागरूक), और 0-100 पैमाने पर जोखिम स्कोरिंग
- क्रिटिकल पाथ इंटरसेप्शन (
CriticalPathInterceptor): ज़ीरो-ट्रस्ट गेट जो HKLM/HKCU रजिस्ट्री कुंजियों या System32 पथों को छूने वाली किसी भी स्क्रिप्ट को तब तक रोकता है जब तक उपयोगकर्ता स्पष्ट रूप से पुष्टि न करे
सुरक्षा सीमाएँ
- सिस्टम रिस्टोर पॉइंट: किसी भी संशोधन से पहले स्वचालित रूप से बनाए जाते हैं
- निष्पादन-पूर्व/पश्चात स्नैपशॉट: किए गए प्रत्येक परिवर्तन का पता लगाने और लॉग करने के लिए पूर्ण सिस्टम स्थिति कैप्चर
- रोलबैक जनरेशन: निष्पादन विफल होने पर स्वचालित रूप से एक चयनात्मक रोलबैक स्क्रिप्ट उत्पन्न करता है
- निष्पादन लॉगिंग: प्रत्येक क्रिया को टाइमस्टैम्प के साथ
%TEMP%\superdiagnostic_execution_*.log में लॉग किया जाता है
PowerShell निष्पादन
- व्यवस्थापक विशेषाधिकार सत्यापन: स्क्रिप्ट आगे बढ़ने से पहले एलिवेशन की जाँच करती हैं
- चर सैनिटाइज़ेशन: Regex-आधारित एस्केपिंग
$env: चरों को सिंटैक्स त्रुटियों के बिना सुरक्षित रखती है
- सेवा सुरक्षा जाँच: किसी भी Start/Stop/Set संचालन से पहले सेवा के अस्तित्व का सत्यापन करती है
- निगरानीयुक्त निष्पादन: स्क्रिप्ट
subprocess.run के माध्यम से कठोर 5-मिनट टाइमआउट, पूर्ण stdout/stderr कैप्चर, और स्वचालित अस्थायी-फ़ाइल सफ़ाई के साथ चलती हैं। यह सीधा होस्ट-स्तरीय निष्पादन है, VM या कंटेनर आइसोलेशन नहीं। ऊपर दी गई सत्यापन परतें ही प्राथमिक सुरक्षा सीमा हैं।
- त्रुटि प्रबंधन: PowerShell रैपर में प्रति-पंक्ति त्रुटि रिपोर्टिंग के साथ try/catch/finally ब्लॉक शामिल हैं
व्यापक सिस्टम स्कैनिंग
- प्रदर्शन मेट्रिक्स: CPU उपयोग (समग्र + प्रति-कोर), मेमोरी विवरण, शीर्ष संसाधन उपभोक्ता
- नेटवर्क इंटेलिजेंस: सक्रिय इंटरफ़ेस, DNS कॉन्फ़िगरेशन, Wi-Fi सिग्नल शक्ति, कनेक्टिविटी परीक्षण
- सुरक्षा अखंडता: एंटीवायरस स्थिति, फ़ायरवॉल प्रोफ़ाइल, Windows Update इतिहास
- हार्डवेयर स्वास्थ्य: डिस्क SMART स्थिति, GPU जानकारी, बैटरी स्थिति (लैपटॉप)
- सिस्टम सेवाएँ: स्टार्टअप एप्लिकेशन, विफल सेवाएँ, महत्वपूर्ण इवेंट लॉग
- प्रक्रिया ऑडिटिंग: असामान्य संसाधन उपयोग या फ़ाइल स्थानों वाली प्रक्रियाओं की पहचान करती है
मानव-केंद्रित रिपोर्टिंग
- पेशेवर HTML रिपोर्ट: डार्क-थीम वाली, विज़ुअल मेट्रिक्स के साथ रिस्पॉन्सिव डायग्नोस्टिक रिपोर्ट
- भूतकाल पूर्णता भाषा: रिपोर्ट पूर्ण किए गए कार्यों को दर्शाने के लिए
[FIXED], [CLEANED], [DISABLED] टैग का उपयोग करती हैं
- मैन्युअल ध्यान अनुभाग: स्वचालित सुधारों को उपयोगकर्ता के हस्तक्षेप की आवश्यकता वाले आइटम से स्पष्ट रूप से अलग करता है
- टाइमस्टैम्प वाले अभिलेखागार: ऐतिहासिक ट्रैकिंग के लिए सभी रिपोर्ट
AI_Reports/ में सहेजी जाती हैं
त्वरित शुरुआत
डाउनलोड
SuperDiagnosticTool.exe डाउनलोड करें — स्टैंडअलोन निष्पादन योग्य (Python की आवश्यकता नहीं)
निष्पादन योग्य फ़ाइल अहस्ताक्षरित है। पहली बार चलाने पर Windows SmartScreen एक चेतावनी दिखाएगा। आगे बढ़ने का तरीका जानने के लिए TRUST_GUIDE.md देखें। यदि आप चलाने से पहले सत्यापित करना पसंद करते हैं, तो इसके बजाय स्रोत से बिल्ड करें।
आवश्यकताएँ
- Windows 10 या Windows 11
- व्यवस्थापक विशेषाधिकार (सिस्टम टेलीमेट्री और उपचार के लिए आवश्यक)
- Google Gemini API Key (मुफ़्त कुंजी प्राप्त करें)
पहला रन
SuperDiagnosticTool.exe डाउनलोड करें और चलाएँ- संकेत मिलने पर अपनी Google Gemini API कुंजी दर्ज करें
- अपनी सिस्टम समस्या का वर्णन करें
- स्कैन मोड चुनें (Quick / Deep / Complete)
- AI विश्लेषण और उत्पन्न उपचार स्क्रिप्ट की समीक्षा करें
- निष्पादन स्वीकृत करें या विस्तृत HTML रिपोर्ट देखें
इंस्टॉलेशन (डेवलपर्स के लिए)
पूर्वापेक्षाएँ
- Python 3.8 या उच्चतर
- pip पैकेज प्रबंधक
निर्भरताएँ इंस्टॉल करें
एक वर्चुअल एनवायरनमेंट बनाएँ ताकि टूल की निर्भरताएँ
अन्य Python प्रोजेक्ट्स से अलग रहें:
python -m venv .venv
Windows Command Prompt में इसे सक्रिय करें, फिर रिपॉज़िटरी द्वारा सूचीबद्ध निर्भरताएँ इंस्टॉल करें:
.venv\Scripts\activate
pip install -r requirements.txt
PowerShell में, पर्यावरण को इसके साथ सक्रिय करें:
.\.venv\Scripts\Activate.ps1
यदि PowerShell सक्रियण स्क्रिप्ट को ब्लॉक करता है, तो PowerShell को अपने उपयोगकर्ता के रूप में खोलें और
एक बार Set-ExecutionPolicy -Scope CurrentUser RemoteSigned चलाएँ, फिर सक्रियण कमांड
को दोबारा आज़माएँ।
स्रोत से चलाएँ
python super_diagnose_v2.py
यह पुष्टि करने के लिए कि स्कैन शुरू करने से पहले स्रोत ट्री और निर्भरताएँ तैयार हैं, चलाएँ:
python -m compileall src super_diagnose_v2.py
कमांड बिना किसी त्रुटि के पूरा होना चाहिए। टूल को चलाने के समय अभी भी Windows और
व्यवस्थापक विशेषाधिकारों की आवश्यकता होती है, क्योंकि कई निदान PowerShell और
संरक्षित सिस्टम जानकारी का उपयोग करते हैं।
उपयोग
API कुंजी सेटअप
विकल्प A: इंटरैक्टिव इनपुट (पहली बार उपयोग के लिए अनुशंसित)
- टूल पहली बार चलने पर API कुंजी के लिए संकेत देता है
- उपलब्ध होने पर कुंजी Windows DPAPI (
keyring) के माध्यम से सुरक्षित रूप से संग्रहीत की जाती है
 guettaf-hossam/superdiagnostictool








