 g0thamrabb1t/cve-2026-48907-joomla-jce-detection
Joomla JCE <= 2.9.99.4 में CVE-2026-48907 के लिए रक्षात्मक प्रयोगशाला सत्यापन और SOC डिटेक्शन मार्गदर्शन, जिसमें Apache/Joomla/auditd टेलीमेट्री, वेबशेल आर्टिफैक्ट, Sigma नियम, MITRE ATT&CK मैपिंग और शमन अनुशंसाएँ शामिल हैं।

CVE-2026-48907 के लिए रक्षात्मक सत्यापन रिपोर्ट और SOC-उन्मुख डिटेक्शन नोट्स, जो जूमला कंटेंट एडिटर (JCE) संस्करण 2.9.99.4 तक को प्रभावित करता है।
यह रिपॉजिटरी जूमला JCE में CVE-2026-48907 के नियंत्रित प्रयोगशाला सत्यापन का दस्तावेजीकरण करती है और SOC टीमों के लिए व्यावहारिक डिटेक्शन इंजीनियरिंग पर ध्यान केंद्रित करती है।
इसका उद्देश्य शोषण मार्गदर्शन प्रदान करना नहीं है। इसका उद्देश्य यह दिखाना है कि सत्यापन के दौरान कौन से टेलीमेट्री स्रोत उपयोगी थे, कौन से आर्टिफैक्ट बनाए गए, और रक्षक इस गतिविधि का पता लगाने और उस पर प्रतिक्रिया करने के लिए कैसे उपयोग कर सकते हैं।
| क्षेत्र | निष्कर्ष |
|---|---|
| भेद्यता | जूमला कंटेंट एडिटर (JCE) में CVE-2026-48907; अप्रमाणित प्रोफ़ाइल निर्माण/आयात वर्कफ़्लो जो PHP अपलोड और कोड निष्पादन का कारण बन सकता है। |
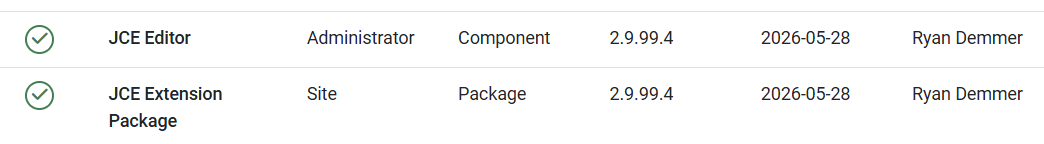
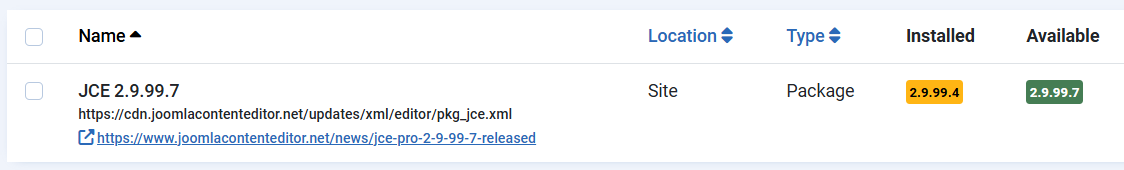
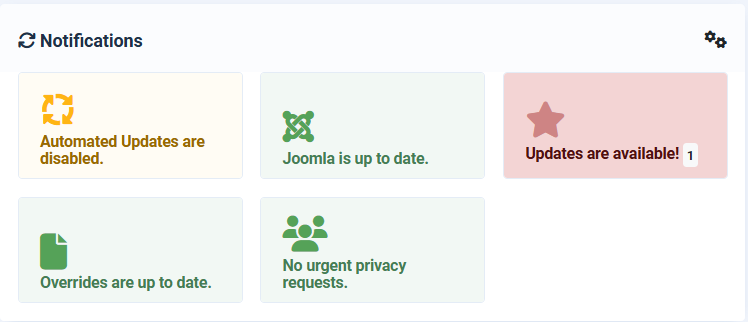
| परीक्षण किया गया संस्करण | JCE 2.9.99.4। जूमला व्यवस्थापक पैनल ने 2.9.99.7 का उपलब्ध अपडेट दिखाया। |
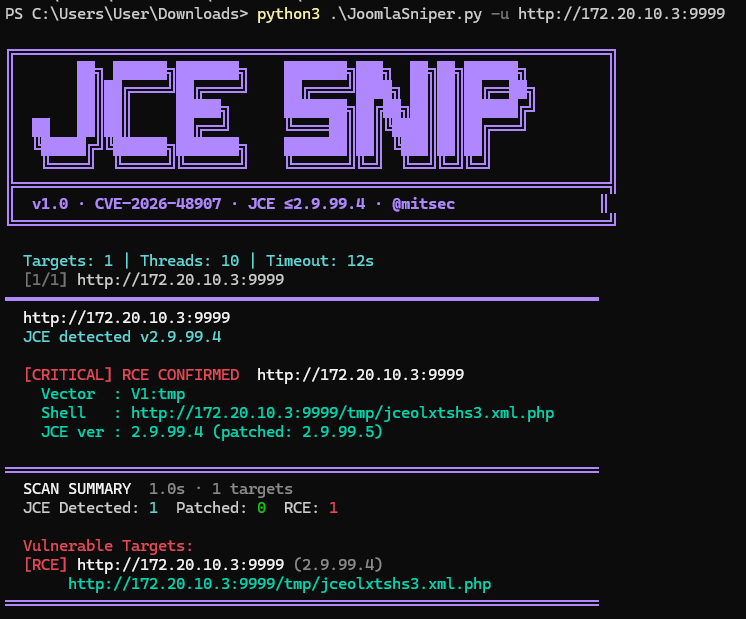
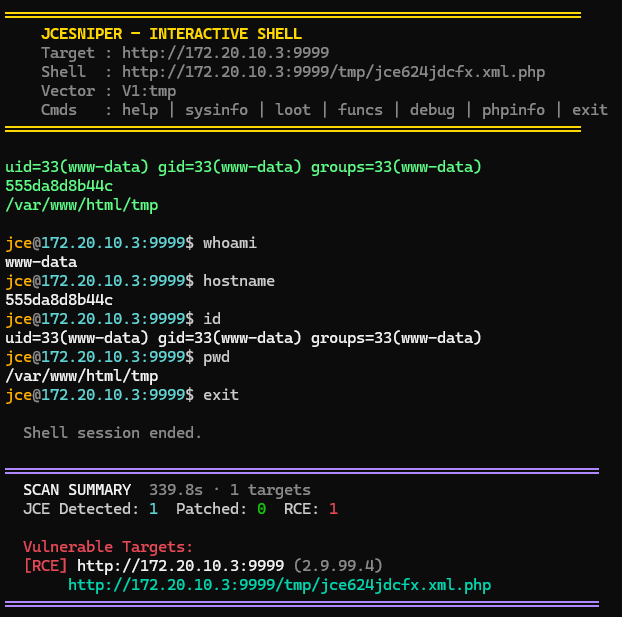
| प्रयोगशाला परिणाम | सार्वजनिक PoC सत्यापन ने RCE की पुष्टि की और Joomla /tmp में jce*.xml.php के रूप में एक PHP वेबशेल बनाया। कमांड www-data के रूप में निष्पादित किए गए। |
| सबसे मूल्यवान टेलीमेट्री | Apache access.log, Apache/PHP error.log, auditd execve टेलीमेट्री और joomla_html/tmp में फ़ाइल सिस्टम आर्टिफैक्ट। |
| जूमला लॉग | सहायक संदर्भ के रूप में उपयोगी, लेकिन अकेले अपर्याप्त। जूमला एप्लिकेशन लॉग ने पूरी श्रृंखला का पुनर्निर्माण नहीं किया: शोषण → वेबशेल → कमांड निष्पादन। |
| SOC प्राथमिकता | इंटरनेट-फ़ेसिंग Joomla इंस्टेंस या कम विश्वसनीय आंतरिक नेटवर्क से पहुँचने योग्य Joomla इंस्टेंस के लिए क्रिटिकल। |
| पैरामीटर | मान |
|---|---|
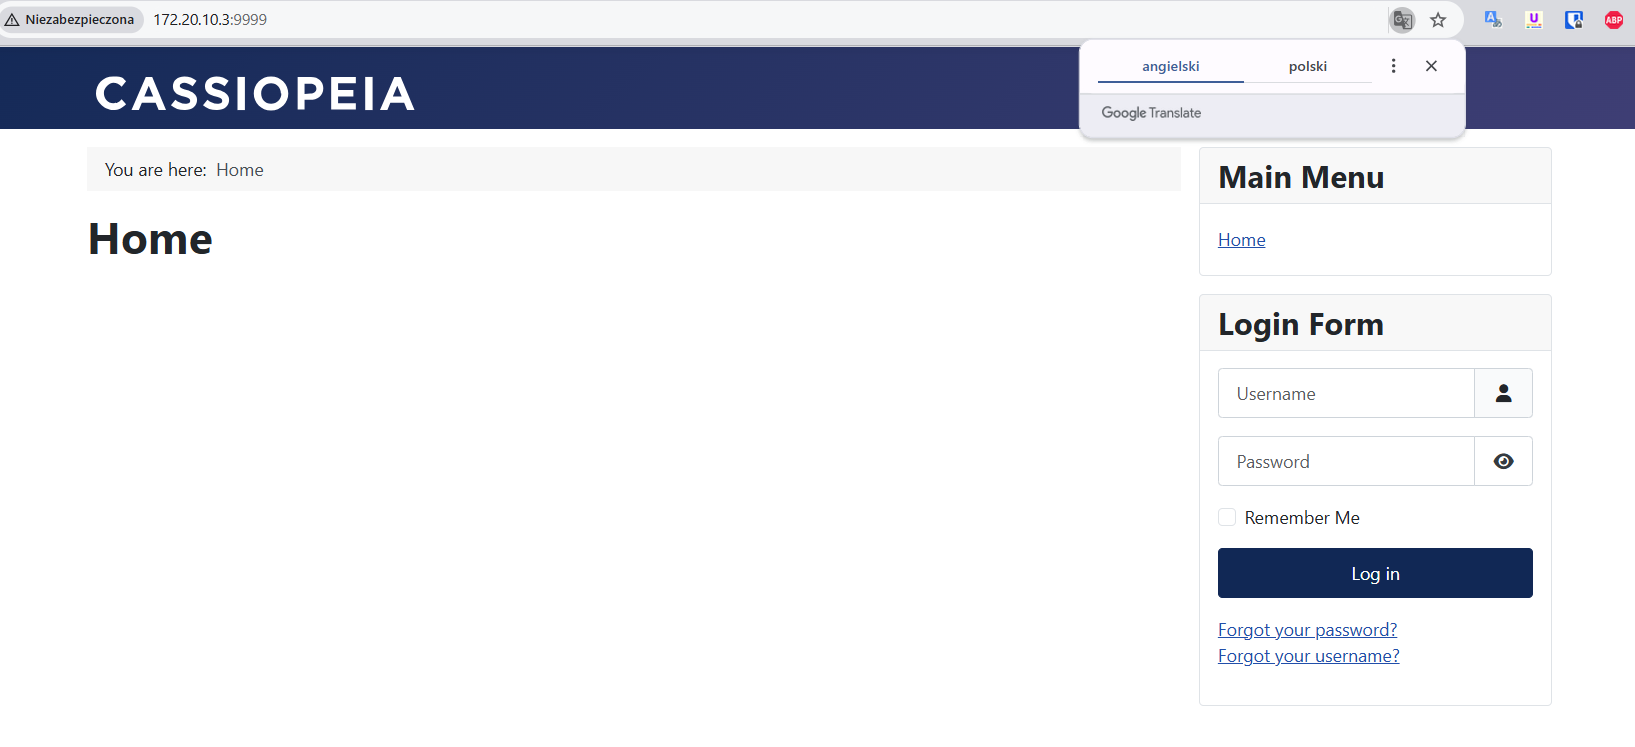
| एप्लिकेशन URL | http://172.20.10.3:9999 |
| जूमला कंटेनर | joomla-jce-lab, इमेज joomla:5-apache |
| डेटाबेस कंटेनर | joomla-jce-db, इमेज mariadb:11 |
| पोर्ट मैपिंग | 0.0.0.0:9999 -> 80/tcp |
| Apache | Apache/2.4.67 (Debian) |
| PHP | PHP 8.3.31 |
| MariaDB | 11.8.8-MariaDB |
| जूमला | Joomla 5.4.6 Stable |
| JCE | 2.9.99.4 |
| परीक्षण स्रोत | Windows 11, IP 172.20.10.2 |
| लॉगिंग | Apache एक्सेस/एरर लॉग, Joomla लॉग, auditd, Docker लॉग, फ़ाइल सिस्टम आर्टिफैक्ट |
एक प्रमुख परिचालन निष्कर्ष यह है कि जूमला एप्लिकेशन लॉग पर्याप्त नहीं थे।
प्रयोगशाला परीक्षण के दौरान, जूमला लॉग ने एप्लिकेशन-स्तरीय संदर्भ दर्ज किया, जैसे कि joomlafailure ईवेंट, लेकिन उन्होंने पूरी शोषण श्रृंखला नहीं दिखाई। उपयोगी श्रृंखला मुख्य रूप से इनमें दिखाई देती थी:
access.logerror.logexecve रिकॉर्डjoomla_html/tmp में फ़ाइल सिस्टम आर्टिफैक्टSOC निगरानी के लिए, जूमला लॉग को प्राथमिक डिटेक्शन स्रोत के रूप में नहीं, बल्कि सहायक टेलीमेट्री के रूप में माना जाना चाहिए।
नियंत्रित परीक्षण के दौरान देखी गई उच्च-स्तरीय श्रृंखला:
JCE संस्करण खोज
    ↓
Joomla JCE घटक के लिए POST
    ↓
PHP वेबशेल Joomla /tmp पर लिखी गई
    ↓
/tmp/jce*.xml.php के लिए HTTP अनुरोध
    ↓
वेबशेल के माध्यम से कमांड निष्पादन
    ↓
auditd /usr/bin/dash और www-data के रूप में निष्पादित कमांड की पुष्टि करता है
सबसे स्पष्ट सबूत Apache access.log में मौजूद था:
GET  /plugins/editors/jce/jce.xml
GET  /
POST /index.php?option=com_jce
GET  /tmp/jceolxtshs3.xml.php
GET  /plugins/editors/jce/jce.xml
POST /index.php?option=com_jce
GET  /tmp/jce624jdcfx.xml.php
GET  /tmp/jce624jdcfx.xml.php?c=id%20%26%26%20hostname%20%26%26%20pwd
GET  /tmp/jce624jdcfx.xml.php?c=whoami
GET  /tmp/jce624jdcfx.xml.php?c=hostname
GET  /tmp/jce624jdcfx.xml.php?c=id
GET  /tmp/jce624jdcfx.xml.php?c=pwd
Apache/PHP त्रुटि लॉग में मूल्यवान पार्सर-संबंधित निशान थे:
simplexml_load_string()
administrator/components/com_jce/helpers/profiles.php
RXST
RXEND
RXST और RXEND मार्कर इस विशेष PoC परिवार के लिए विशेष रूप से उपयोगी संकेतक थे क्योंकि वे पेलोड हैंडलिंग पथ में दिखाई दिए।
जूमला लॉग ने पुष्टि की कि एप्लिकेशन लॉगिंग सक्रिय थी, लेकिन उन्होंने शोषण का पुनर्निर्माण नहीं किया:
#Software: Joomla! 5.4.6 Stable [ Kutegemea ] 26-May-2026 16:00 GMT
#Fields: datetime priority clientip category message
2026-06-18T20:37:57+00:00 INFO 172.20.10.2 joomlafailure Username and password do not match or you do not have an account yet.
इसका मतलब है कि केवल जूमला लॉग एकत्र करने से CVE-2026-48907 शोषण का सबसे महत्वपूर्ण सबूत छूट सकता है।
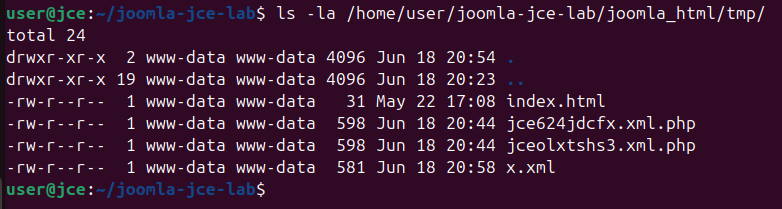
परीक्षण ने जूमला tmp में PHP वेबशेल फ़ाइलें बनाईं:
/var/www/html/tmp/jce624jdcfx.xml.php
/var/www/html/tmp/jceolxtshs3.xml.php
प्रयोगशाला में होस्ट-साइड पथ:
/home/user/joomla-jce-lab/joomla_html/tmp/jce624jdcfx.xml.php
/home/user/joomla-jce-lab/joomla_html/tmp/jceolxtshs3.xml.php
देखे गए SHA256 हैश:
b6fa303daef8aa8cb39566c73d2cb4a458efb2b1fba48052dd039d45c3beb0aa  jce624jdcfx.xml.php
f8bcc802ab56b845c968ed6727228f200f8f4bcd332b8ce82c6980d93ac228fd  jceolxtshs3.xml.php
हैश-आधारित डिटेक्शन को कम-लचीला माना जाना चाहिए क्योंकि फ़ाइल नाम और पेलोड भिन्न हो सकते हैं। पथ, एक्सटेंशन, स्वामित्व और व्यवहारिक सहसंबंध अधिक उपयोगी हैं।
auditd ने पुष्टि की कि वेब सर्वर उपयोगकर्ता ने जूमला tmp निर्देशिका से कमांड निष्पादित किए:
CWD=/var/www/html/tmp uid=www-data comm=sh exe=/usr/bin/dash
CWD=/var/www/html/tmp uid=www-data comm=id exe=/usr/bin/id
CWD=/var/www/html/tmp uid=www-data comm=hostname exe=/usr/bin/hostname
CWD=/var/www/html/tmp uid=www-data comm=whoami exe=/usr/bin/whoami
यह सबसे मजबूत पुष्टि है कि गतिविधि केवल स्कैनिंग नहीं थी, बल्कि वास्तविक दूरस्थ कोड निष्पादन थी।
सबसे मजबूत डिटेक्शन सहसंबंध-आधारित है:
