 g0thamrabb1t/cve-2026-43284-dirtyfrag-detection
CVE-2026-43284 (DirtyFrag) Linux LPE के लिए प्रयोगशाला सत्यापन रिपोर्ट और पता लगाने के कलाकृतियाँ। XFRM/ESP पेज-कैश लेखन पथ के लिए auditd टेलीमेट्री, घटना सहसंबंध नियम, और SOC-उन्मुख पता लगाने का तर्क प्रदान करता है।

दायरा: CVE-2026-43284 से संबंधित XFRM/ESP पथ पर केंद्रित लिनक्स स्थानीय विशेषाधिकार वृद्धि (LPE) सत्यापन।
इस रिपॉजिटरी में सार्वजनिक DirtyFrag PoC के नियंत्रित प्रयोगशाला सत्यापन से एक अंग्रेजी रिपोर्ट और साक्ष्य कलाकृतियाँ शामिल हैं। ध्यान शोषण गाइड प्रदान करने पर नहीं है, बल्कि यह दस्तावेज़ीकरण करने पर है कि Linux ऑडिट लॉग में क्या दिखाई दे रहा था और उन घटनाओं को व्यावहारिक SOC पहचान तर्क में कैसे बदला जा सकता है।
पूर्ण PDF रिपोर्ट:
EN: reports/DirtyFrag_CVE-2026-43284_EN.pdf
PL: reports/DirtyFrag_CVE-2026-43284_PL.pdf
यह परीक्षण यह सत्यापित करने के लिए किया गया था कि क्या एक सामान्य स्थानीय उपयोगकर्ता कमजोर प्रयोगशाला VM में रूट शेल प्राप्त कर सकता है और यह निर्धारित कर सकता है कि auditd के साथ कौन सी घटनाएँ कैप्चर की जा सकती हैं।
CVE-2026-43284 ESP/IPsec संचालन के दौरान साझा पृष्ठ खंडों के अनुचित प्रबंधन से संबंधित है। विशिष्ट परिस्थितियों में, एक स्थानीय हमलावर पेज कैश में डेटा को प्रभावित कर सकता है और विशेषाधिकार बढ़ा सकता है। Ubuntu सुरक्षा इस भेद्यता को CVSS 3.1: 7.8 उच्च के रूप में रेट करती है।
| भेद्यता | दायरा | घटक | CVSS |
|---|---|---|---|
| CVE-2026-43284 | XFRM/ESP पेज-कैश लेखन | XFRM / ESP, esp4/esp6 | 7.8 उच्च |
तकनीकी संदर्भ:
| पैरामीटर | मान |
|---|---|
| वितरण | Ubuntu 24.04.4 LTS / noble |
| परीक्षण कर्नेल | 6.17.0-23-generic |
| आर्किटेक्चर | x86_64 |
| वर्चुअलाइज़ेशन | Oracle VirtualBox |
| CPU | 12th Gen Intel(R) Core(TM) i5-12450H, 1 vCPU |
| RAM | 12 GiB |
| रूट फ़ाइलसिस्टम | ext4 |
| परीक्षण उपयोगकर्ता | uid=1000(user), gid=1000(user), समूहों में sudo, adm, lpadmin शामिल हैं |
| unprivileged_userns_clone | 1 |
| auditd | सक्रिय, DirtyFrag/LPE ऑडिट नियम लोड किए गए |
| AppArmor | सक्रिय; लॉग में unprivileged_userns प्रोफ़ाइल दिखाई देती है |
पूर्ण सिस्टम आधार रेखा: evidence/logs/system-info-table.md
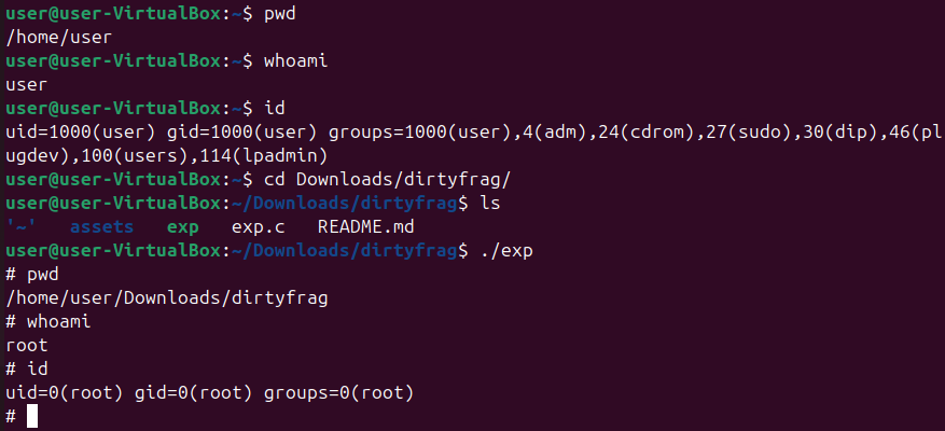
PoC निष्पादन से पहले, परीक्षण संदर्भ एक सामान्य उपयोगकर्ता खाता था। ./exp चलाने के बाद, एक रूट शेल प्राप्त किया गया और whoami और id से पुष्टि की गई।
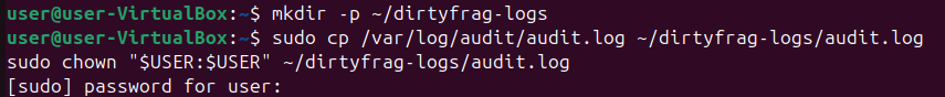
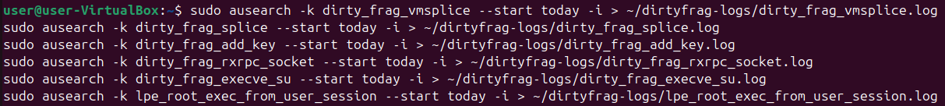
परीक्षण के बाद, auditd लॉग और सारांश आउटपुट को एक स्थानीय साक्ष्य निर्देशिका में निर्यात किया गया और इस रिपॉजिटरी में कॉपी किया गया।


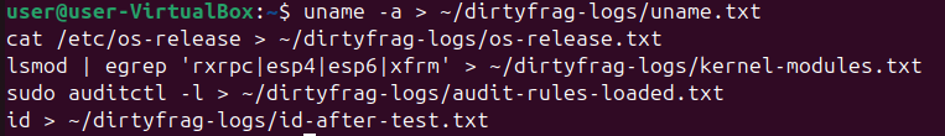
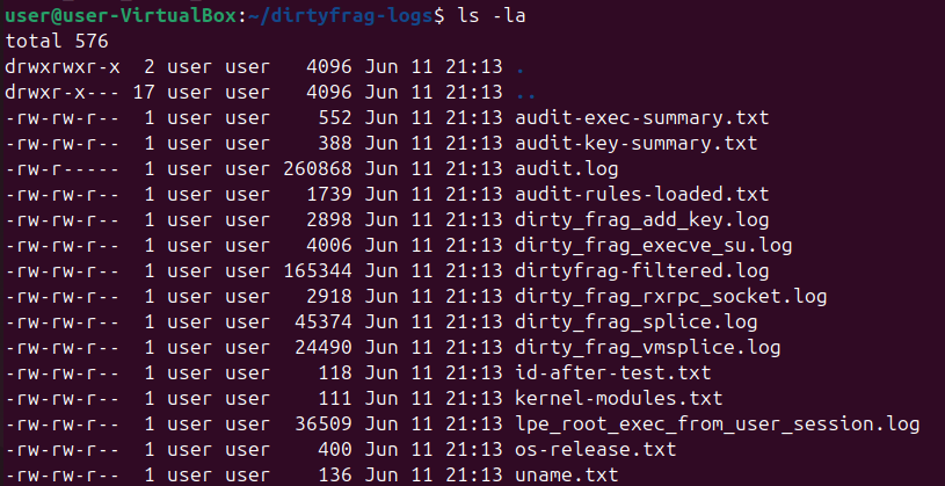
| पथ | विवरण |
|---|---|
docs/DirtyFrag_CVE-2026-43284_auditd_detection_report.docx | अंग्रेजी DOCX रिपोर्ट। |
evidence/logs/audit.log | कच्ची घटनाओं वाला पूर्ण auditd लॉग। |
evidence/logs/dirtyfrag-filtered.log | DirtyFrag/LPE-संबंधित घटनाओं वाला फ़िल्टर किया गया लॉग। |
evidence/logs/dirty_frag_vmsplice.log | PoC प्रक्रिया से vmsplice घटनाएँ। |
evidence/logs/dirty_frag_splice.log | PoC प्रक्रिया से splice घटनाएँ। |
evidence/logs/dirty_frag_execve_su.log | PoC गतिविधि के बाद /usr/bin/su का निष्पादन। |
evidence/logs/lpe_root_exec_from_user_session.log | मूल उपयोगकर्ता सत्र से रूट के रूप में निष्पादित प्रक्रियाएँ। |
evidence/logs/audit-key-summary.txt | auditd कुंजी द्वारा घटना गणना सारांश। |
evidence/logs/audit-exec-summary.txt | aureport से निष्पादन योग्य सारांश। |
evidence/logs/audit-rules-loaded.txt | सक्रिय auditd पहचान नियम। |
evidence/logs/system-info-table.md | सिस्टम आधार रेखा तालिका। |
evidence/screenshots/01-dirtyfrag-root-shell.png | उपयोगकर्ता -> रूट शेल संक्रमण की पुष्टि करने वाला स्क्रीनशॉट। |
tools/generate-system-info-table.sh | सिस्टम जानकारी तालिका उत्पन्न करने के लिए उपयोग की जाने वाली सहायक स्क्रिप्ट। |
सबसे उपयोगी पहचान एकल घटना नहीं है। सबसे मजबूत संकेत छोटी समयावधि में देखी गई पूरी श्रृंखला है:
user namespace -> vmsplice/splice -> ESP/XFRM -> su -> root shell with AUID of a normal user
| कुंजी | अर्थ |
|---|---|
dirty_frag_unshare | अविशेषाधिकार प्राप्त उपयोगकर्ता द्वारा निष्पादित unshare; उपयोगकर्ता नाम स्थान तैयारी का संकेत देता है। |
dirty_frag_vmsplice | उपयोगकर्ता प्रक्रिया से vmsplice गतिविधि; मुख्य पेज-कैश संकेत। |
dirty_frag_splice | उपयोगकर्ता प्रक्रिया से splice गतिविधि; vmsplice से सहसंबंधित। |
dirty_frag_su_exec / dirty_frag_execve_su | पेज-कैश चरण के बाद /usr/bin/su का निष्पादन। |
lpe_root_exec_from_user_session | auid>=1000 के स्वामित्व वाले सत्र में euid=0 के साथ execve; सहसंबंधित होने पर मजबूत LPE प्रमाण। |
| समय | घटना | कलाकृति | अर्थ |
|---|---|---|---|
| 21:10:48 | auditd नियम लोड किए गए | audit-rules-loaded.txt, audit.log | निगरानी PoC निष्पादन से पहले सक्रिय थी। |
| 21:11:32 | ./exp द्वारा unshare | dirtyfrag-filtered.log | उपयोगकर्ता प्रक्रिया ने unprivileged_userns में प्रवेश किया। |
| 21:11:32-21:11:39 | ./exp द्वारा vmsplice / splice | dirty_frag_vmsplice.log, dirty_frag_splice.log | सिस्कॉल टेलीमेट्री के माध्यम से पेज-कैश व्यवहार दृश्यमान। |
| 21:11:32-21:11:39 | MAC_IPSEC_EVENT / XFRM ESP | audit.log | 127.0.0.1 पर SPI 0xdeadbeXX के साथ SAD-add और SA-icv-failure घटनाएँ। |
| 21:11:39 | su - | dirty_frag_execve_su.log | PoC निष्पादन के बाद रूट शेल में प्रवेश करने का प्रयास। |
| 21:11:39 | रूट के रूप में sh / dash | lpe_root_exec_from_user_session.log | UID=root और EUID=root जबकि AUID=user। |
| 21:11:48 | रूट के रूप में whoami | lpe_root_exec_from_user_session.log, स्क्रीनशॉट | सफल वृद्धि की मैन्युअल पुष्टि। |
| 21:11:49 | रूट के रूप में id | lpe_root_exec_from_user_session.log, स्क्रीनशॉट | uid=0(root) की मैन्युअल पुष्टि। |
IF
  dirty_frag_unshare by auid>=1000
  AND count(dirty_frag_vmsplice + dirty_frag_splice by same exe or pid) >= 3 within 600s
  AND MAC_IPSEC_EVENT / XFRM activity within 1200s
  AND (dirty_frag_su_exec OR execve with euid=0 and auid>=1000) within 1200s
THEN
  alert = "Possible DirtyFrag CVE-2026-43284 Linux LPE"
  severity = high/critical
