
Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
Log in
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
ThePhish — ThePhish: एक स्वचालित फ़िशिंग ईमेल विश्लेषण उपकरण | Kitploit
उपकरण/GitHubGitHub/emalderson/thephish
समझौता संकेतक (IOC) प्रबंधनफ़िशिंग उपकरणफिशिंगमालवेयर विश्लेषणडिजिटल फोरेंसिकखतरा खुफियाघटना प्रतिक्रियाईमेल सुरक्षा
GitHubemalderson/thephish

ThePhish

ThePhish: एक स्वचालित फ़िशिंग ईमेल विश्लेषण उपकरण
रिपॉजिटरी देखें
1.4k198262 साल पहलेKitploit द्वारा समीक्षित

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

ThePhish

ThePhish एक स्वचालित फ़िशिंग ईमेल विश्लेषण उपकरण है जो TheHive, Cortex और MISP पर आधारित है। यह Python 3 में लिखा गया एक वेब एप्लिकेशन है और Flask पर आधारित है जो ईमेल के हेडर और बॉडी से ऑब्ज़र्वेबल्स निकालने से लेकर एक निर्णय (verdict) तैयार करने तक की पूरी विश्लेषण प्रक्रिया को स्वचालित करता है, जो अधिकांश मामलों में अंतिम होता है। इसके अलावा, यह विश्लेषक को विश्लेषण प्रक्रिया में हस्तक्षेप करने और आवश्यकता पड़ने पर विश्लेषित किए जा रहे ईमेल के बारे में और अधिक विवरण प्राप्त करने की अनुमति देता है। TheHive और Cortex के साथ संवाद करने के लिए, यह TheHive4py और Cortex4py का उपयोग करता है, जो Python API क्लाइंट हैं जो क्रमशः TheHive और Cortex द्वारा उपलब्ध कराए गए REST APIs का उपयोग करने की अनुमति देते हैं।

OS made-with-python Docker Maintenance GitHub Documentation

विषय सूची

  • अवलोकन
  • ThePhish उपयोग का उदाहरण
    • एक उपयोगकर्ता ThePhish को एक ईमेल भेजता है
    • विश्लेषक ईमेल का विश्लेषण करता है
  • कार्यान्वयन
  • स्थापना
    • Docker और Docker Compose का उपयोग करके इसे स्थापित करें
    • शुरू से इसे स्थापित करें
  • एनालाइज़र कॉन्फ़िगर करें
    • एनालाइज़र के स्तर कॉन्फ़िगर करें
    • परीक्षित एनालाइज़र
    • MISP एनालाइज़र सक्षम करें
    • Yara एनालाइज़र सक्षम करें
  • Mailer रिस्पॉन्डर सक्षम करें
  • व्हाइटलिस्ट का उपयोग करें
  • TheHive4py में योगदान
  • Cortex-Analyzers में योगदान
  • लाइसेंस
  • शैक्षणिक प्रकाशन
  • ThePhish के बारे में कौन बात करता है
  • ThePhish का उल्लेख करने वाले GitHub रिपॉजिटरी
  • क्रेडिट

अवलोकन

निम्नलिखित आरेख दिखाता है कि ThePhish उच्च-स्तर पर कैसे काम करता है:
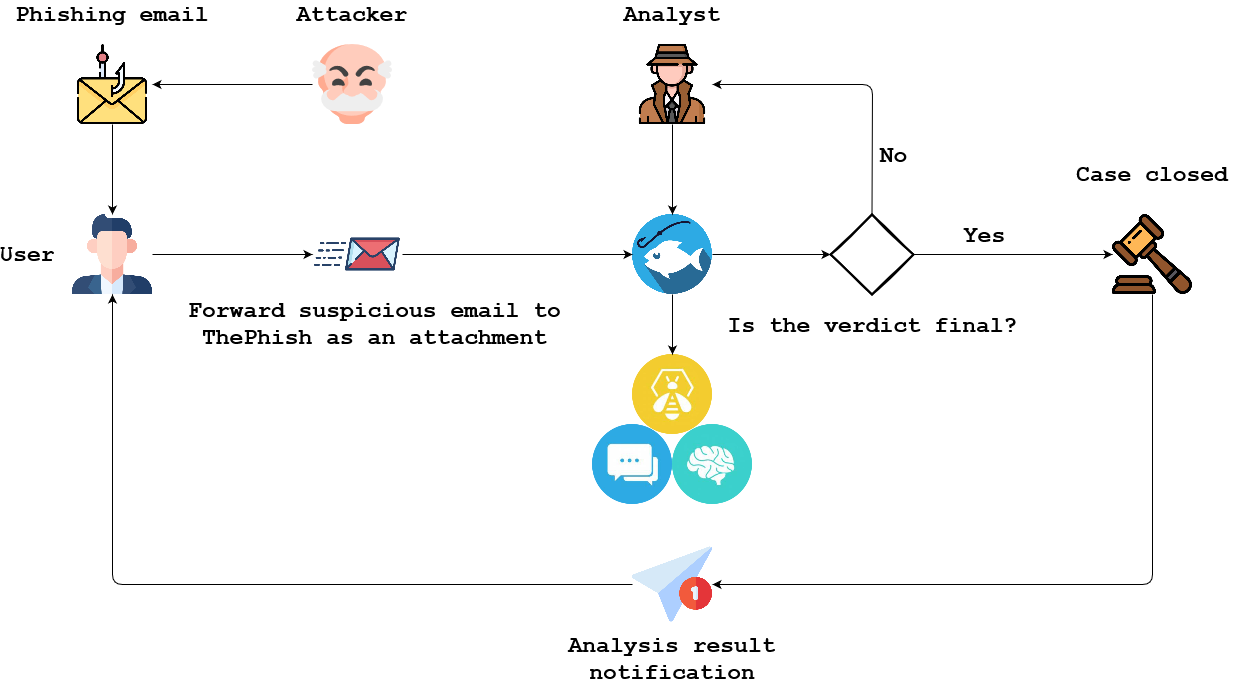
  1. एक हमलावर फ़िशिंग अभियान शुरू करता है और एक उपयोगकर्ता को फ़िशिंग ईमेल भेजता है।
  2. ऐसा ईमेल प्राप्त करने वाला उपयोगकर्ता उस ईमेल को ThePhish द्वारा उपयोग किए जाने वाले मेलबॉक्स में एक अनुलग्नक के रूप में भेज सकता है।
  3. विश्लेषक ThePhish के साथ बातचीत करता है और विश्लेषण करने के लिए ईमेल का चयन करता है।
  4. ThePhish ईमेल से सभी ऑब्ज़र्वेबल्स निकालता है और TheHive पर एक केस बनाता है। ऑब्ज़र्वेबल्स का विश्लेषण Cortex और इसके एनालाइज़र की बदौलत किया जाता है।
  5. ThePhish एनालाइज़र के निर्णयों के आधार पर एक निर्णय (verdict) की गणना करता है।
  6. यदि निर्णय अंतिम होता है, तो केस बंद कर दिया जाता है और उपयोगकर्ता को सूचित किया जाता है। इसके अलावा, यदि यह एक दुर्भावनापूर्ण ईमेल है, तो केस MISP में निर्यात किया जाता है।
  7. यदि निर्णय अंतिम नहीं होता है, तो विश्लेषक के हस्तक्षेप की आवश्यकता होती है। उसे TheHive पर केस की समीक्षा करनी होती है, साथ ही विभिन्न एनालाइज़र द्वारा दिए गए परिणामों के साथ, एक निर्णय तैयार करने के लिए, फिर वह उपयोगकर्ता को सूचना भेज सकता है, वैकल्पिक रूप से केस को MISP में निर्यात कर सकता है और केस को बंद कर सकता है।

ThePhish उपयोग का उदाहरण

इस उदाहरण का उद्देश्य यह प्रदर्शित करना है कि कैसे एक उपयोगकर्ता ThePhish को विश्लेषण के लिए एक ईमेल भेज सकता है और कैसे एक विश्लेषक ThePhish का उपयोग करके उस ईमेल का वास्तव में विश्लेषण कर सकता है।

एक उपयोगकर्ता ThePhish को एक ईमेल भेजता है

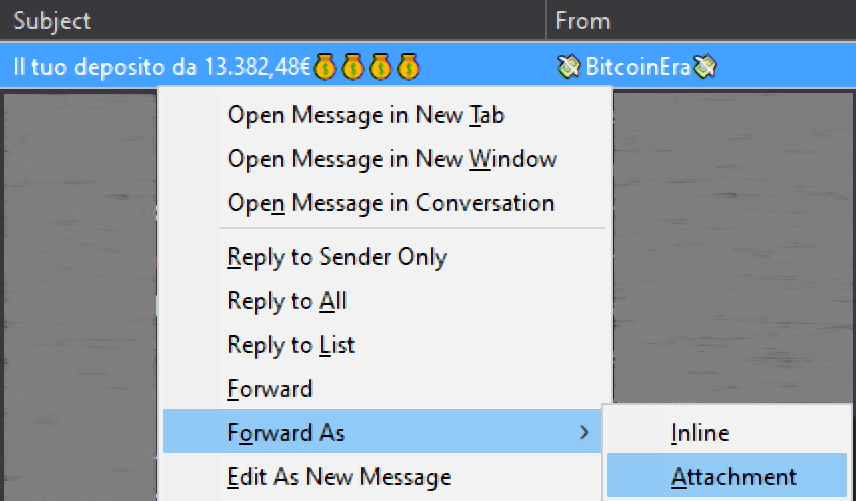
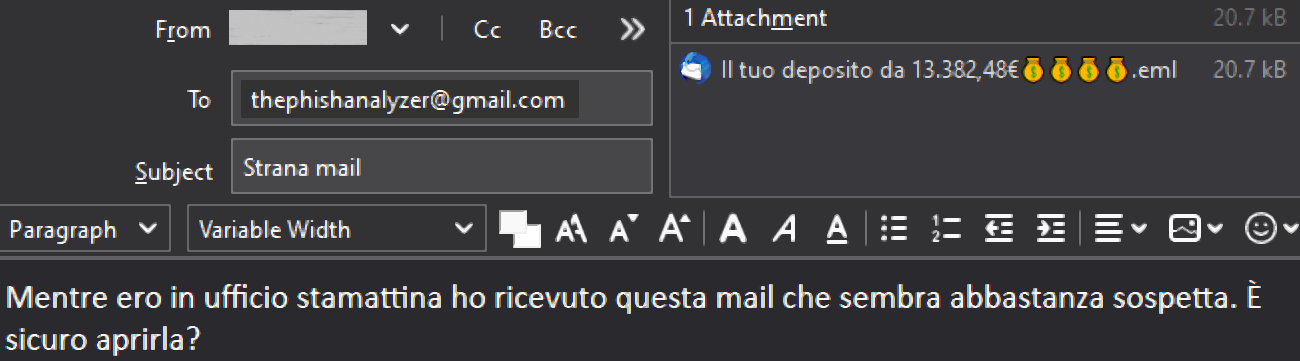
एक उपयोगकर्ता ThePhish द्वारा ईमेल प्राप्त करने के लिए उपयोग किए जाने वाले ईमेल पते पर एक ईमेल भेज सकता है। ईमेल को EML प्रारूप में एक अनुलग्नक के रूप में अग्रेषित किया जाना चाहिए ताकि ईमेल हेडर के संदूषण को रोका जा सके। इस मामले में, उपयोग किया गया मेल क्लाइंट Mozilla Thunderbird है और उपयोग किया गया ईमेल पता एक Gmail पता है।
विश्लेषक ईमेल का विश्लेषण करता है

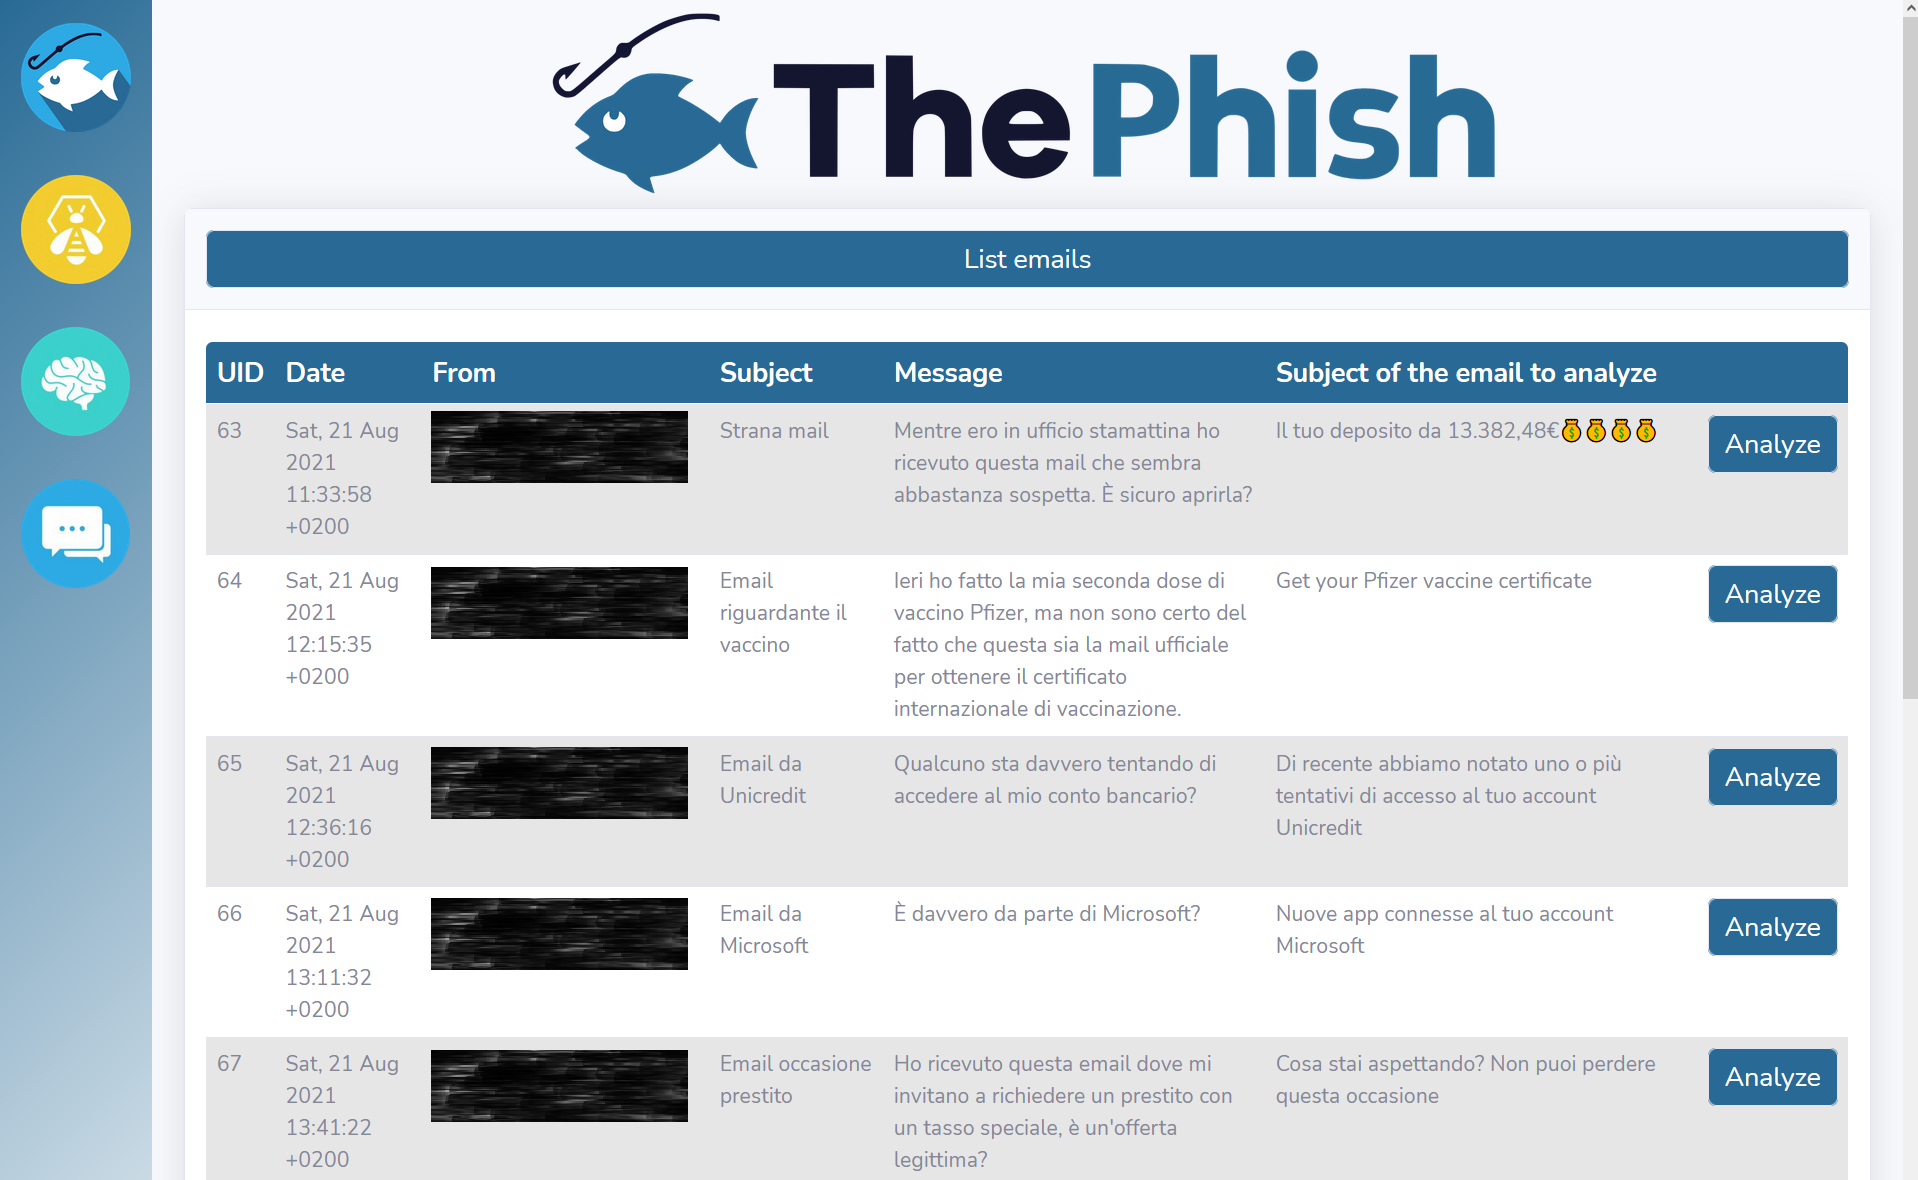
विश्लेषक ThePhish के वेब पेज पर जाता है और विश्लेषण करने के लिए ईमेल की सूची प्राप्त करने के लिए "List emails" बटन पर क्लिक करता है।
जब विश्लेषक चयनित ईमेल से संबंधित "Analyze" बटन पर क्लिक करता है, तो विश्लेषण शुरू हो जाता है और इसकी प्रगति वेब इंटरफ़ेस पर दिखाई जाती है।
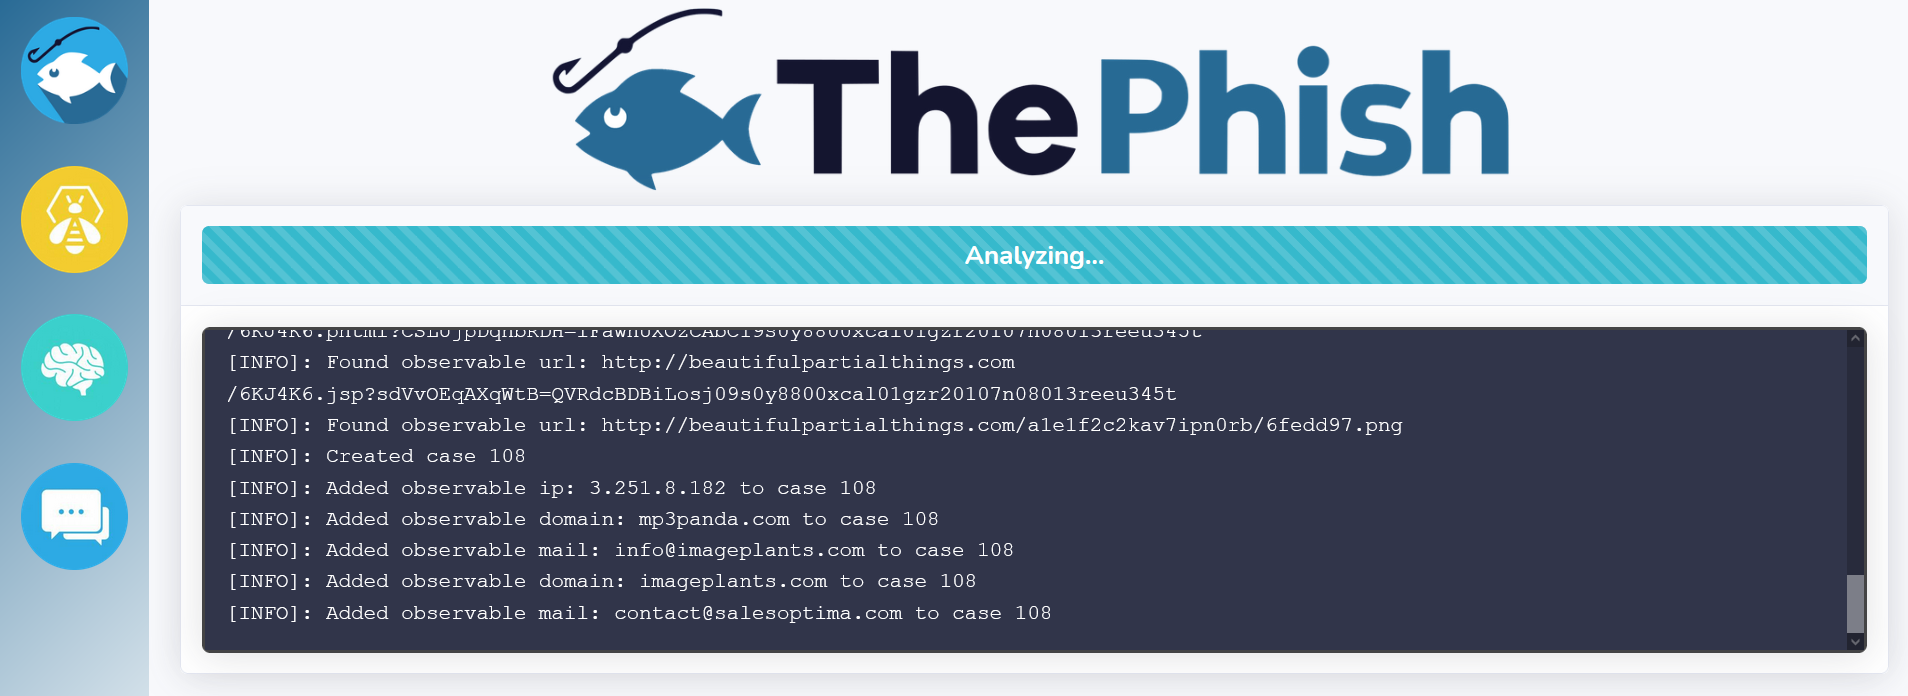
इस बीच, ThePhish ईमेल से ऑब्ज़र्वेबल्स (URL, डोमेन, IP पते, ईमेल पते, अनुलग्नक और उन अनुलग्नकों के हैश) निकालता है और फिर केस बनाने के लिए TheHive के साथ बातचीत करता है।
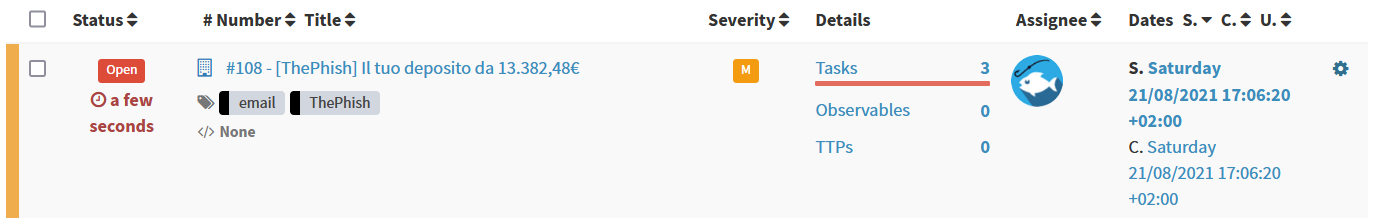
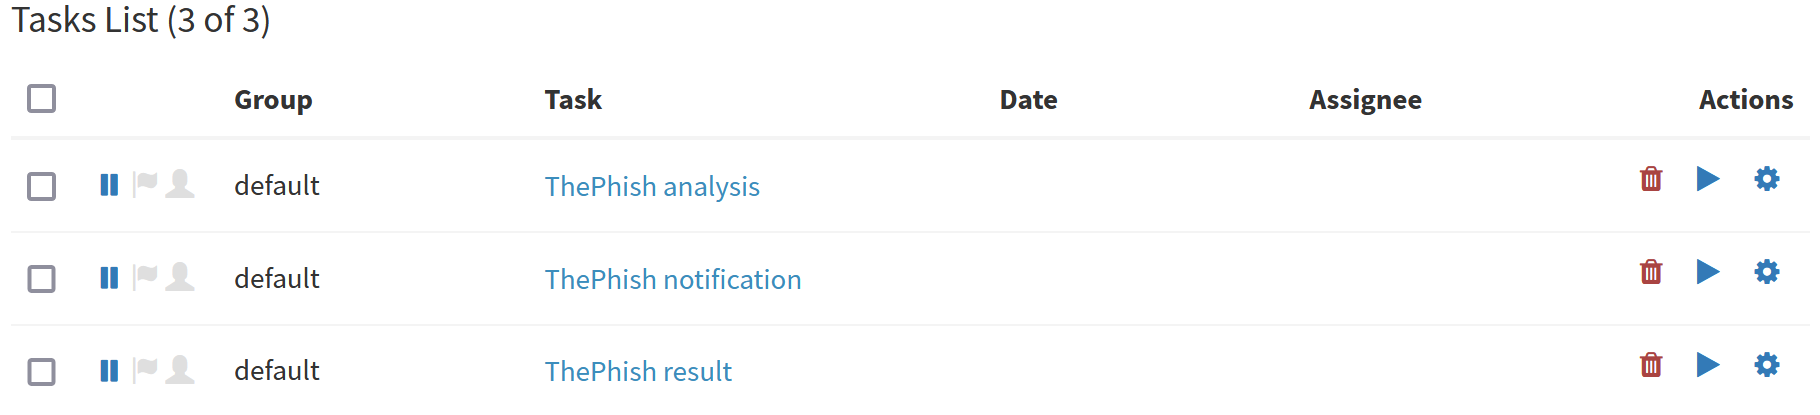
केस के अंदर तीन कार्य बनाए जाते हैं।
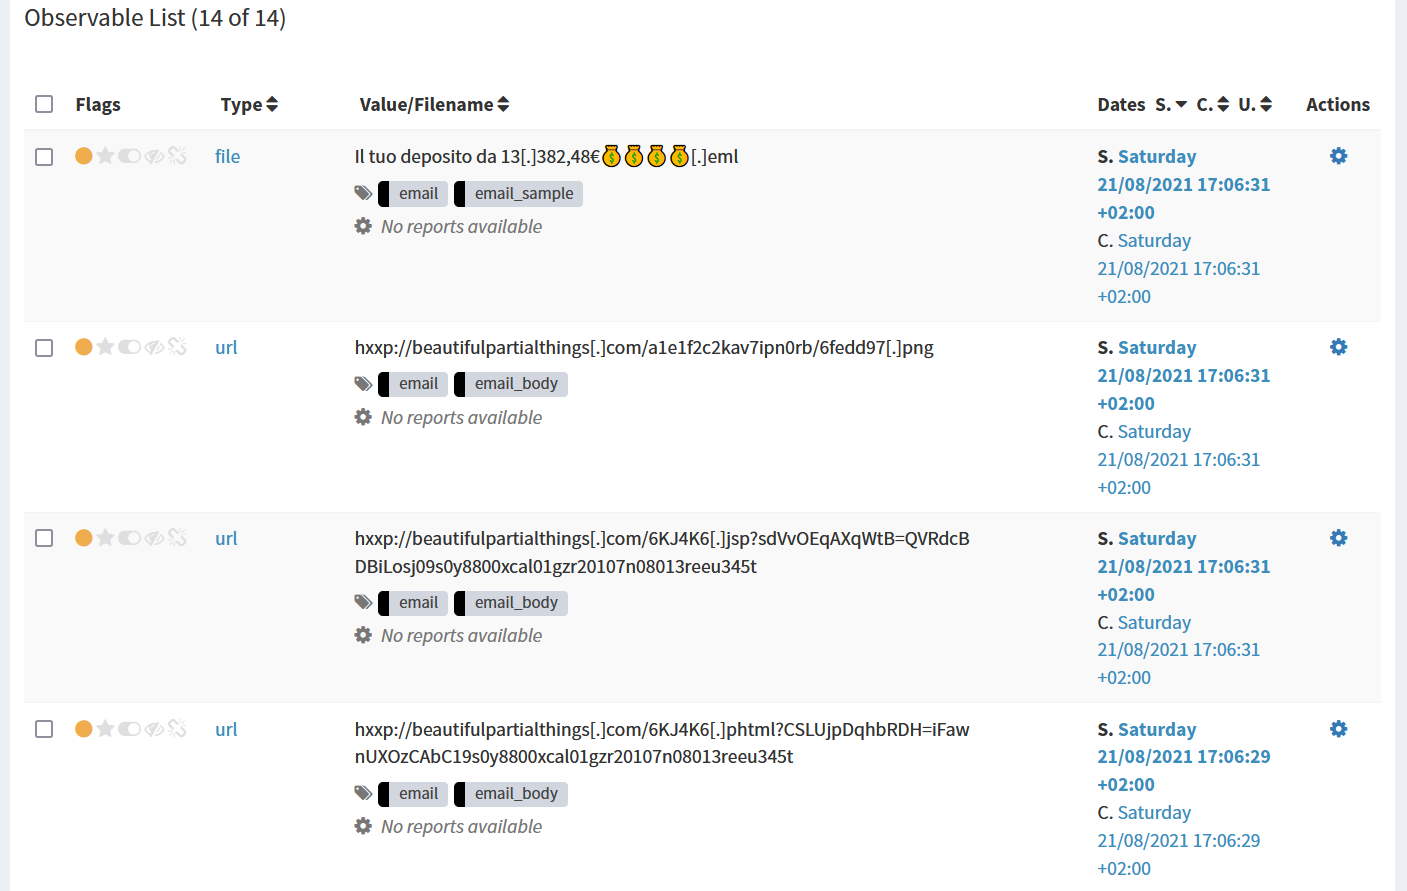
फिर, ThePhish निकाले गए ऑब्ज़र्वेबल्स को केस में जोड़ना शुरू करता है।
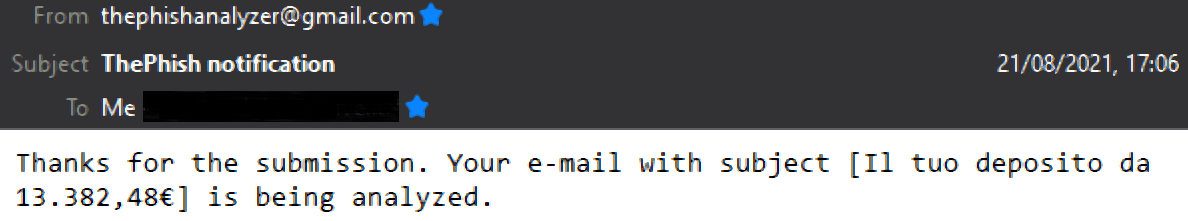
इस बिंदु पर उपयोगकर्ता को Mailer रिस्पॉन्डर की बदौलत ईमेल के माध्यम से सूचित किया जाता है कि विश्लेषण शुरू हो गया है।
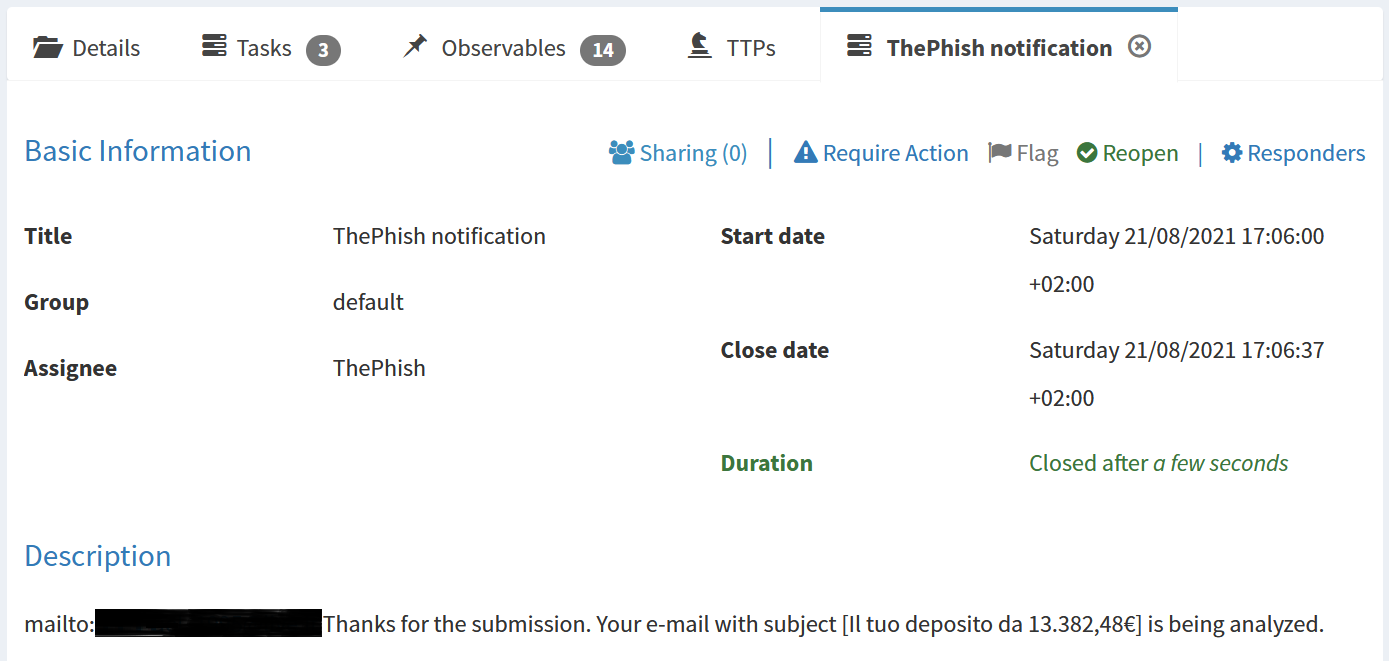
पहले कार्य का विवरण Mailer रिस्पॉन्डर को ईमेल के माध्यम से सूचना भेजने की अनुमति देता है।
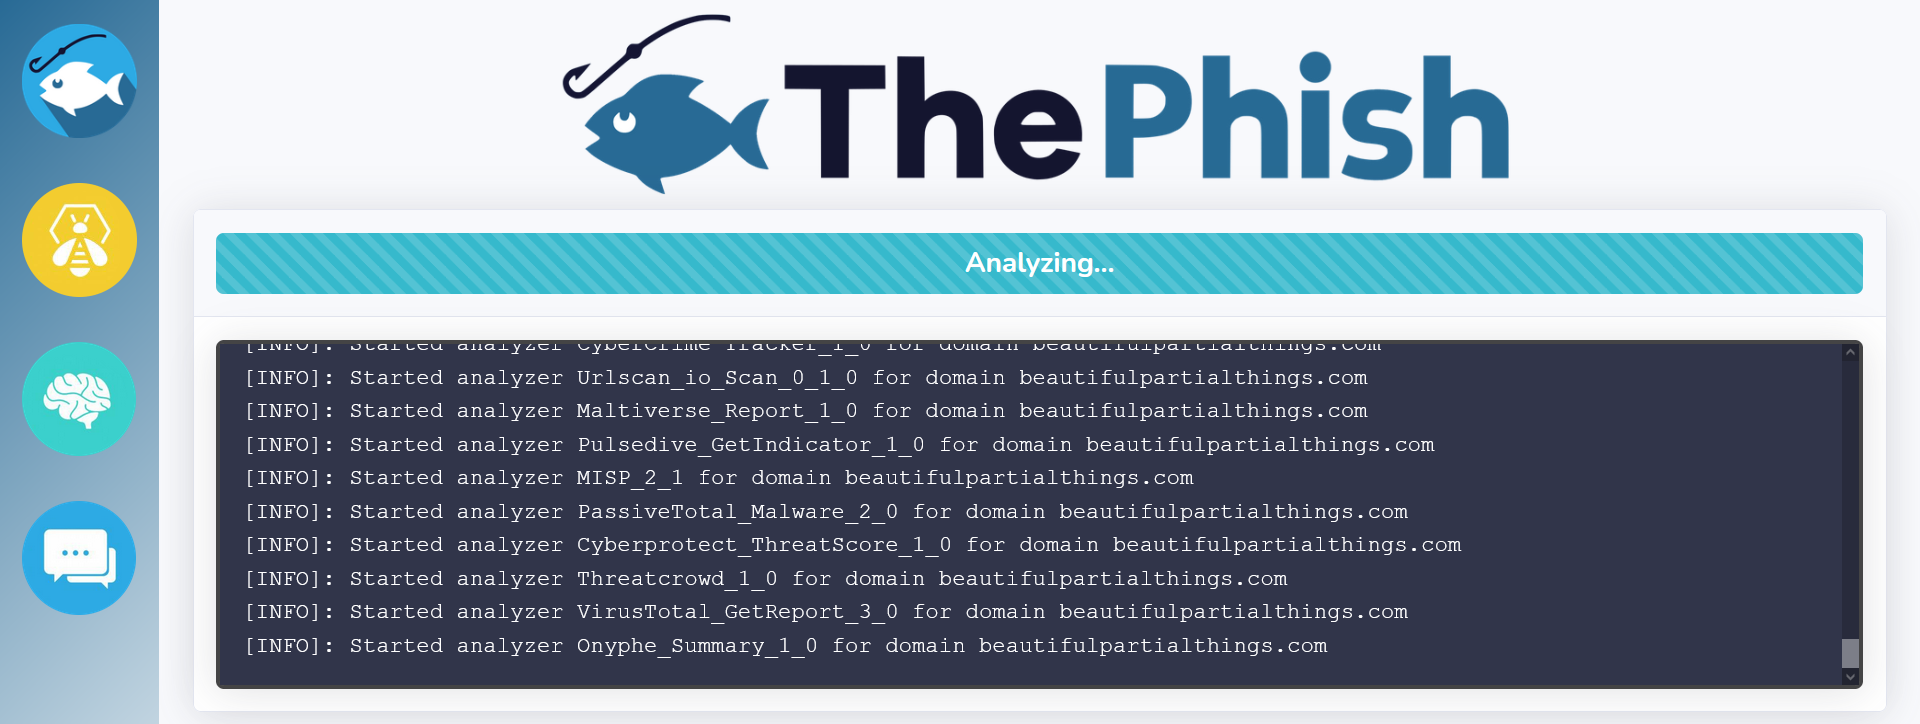
पहले कार्य के बंद होने के बाद, दूसरा कार्य शुरू होता है और ऑब्ज़र्वेबल्स पर एनालाइज़र शुरू किए जाते हैं। वेब इंटरफ़ेस पर विश्लेषण की प्रगति दिखाई जाती है जबकि एनालाइज़र शुरू किए जाते हैं।
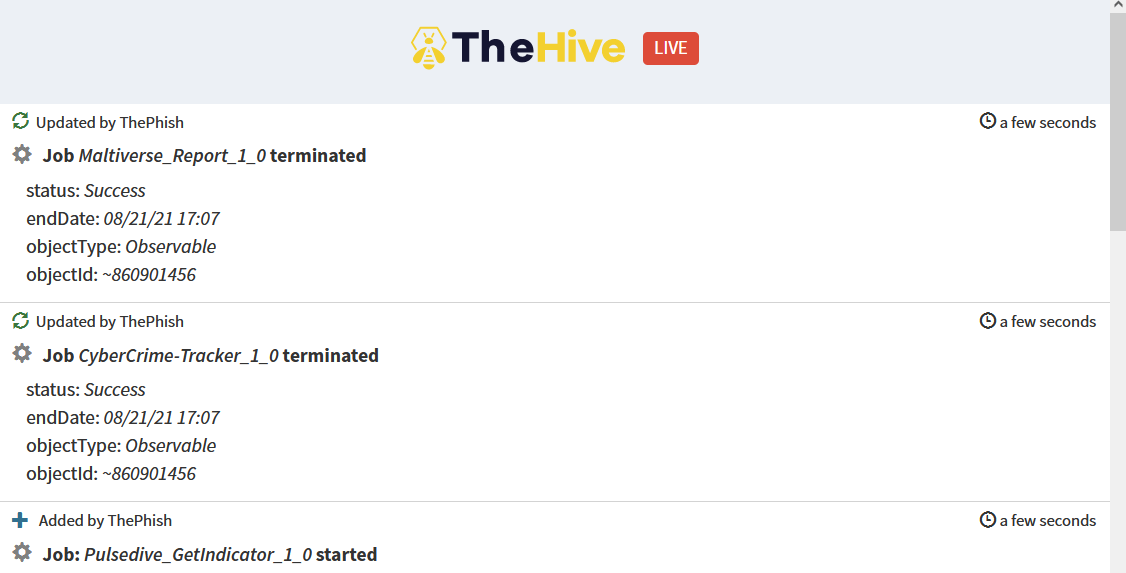
विश्लेषण की प्रगति को TheHive पर भी देखा जा सकता है, इसकी लाइव स्ट्रीम की बदौलत।
टूल डाउनलोड करें