Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
qub-network-security-cve-2023-20198 — सिस्को IOS XE में CVE-2023-20198 शोषण का विश्लेषण, पहचान और शमन – QUB CSC3064 नेटवर्क सुरक्षा मूल्यांकन | Kitploit
उपकरण/GitHubGitHub/dominic471/qub-network-security-cve-2023-20198
समझौता संकेतक (IOC) प्रबंधनभेद्यता विश्लेषणशोषणआईडीएस/आईपीएस से बचनानेटवर्क सुरक्षाघुसपैठ का पता लगानालर्निंग और शिक्षाघटना प्रतिक्रियालैब और अभ्यास
साझा करें
GitHubdominic471/qub-network-security-cve-2023-20198

qub-network-security-cve-2023-20198

सिस्को IOS XE में CVE-2023-20198 शोषण का विश्लेषण, पहचान और शमन – QUB CSC3064 नेटवर्क सुरक्षा मूल्यांकन

रिपॉजिटरी देखें
321 साल पहलेअभी तक समीक्षित नहीं

🛡️ qub-network-security-cve-2023-20198

Cisco IOS XE में CVE-2023-20198 शोषण का विश्लेषण, पता लगाना और शमन
📘 क्वीन्स यूनिवर्सिटी बेलफ़ास्ट – CSC3064 नेटवर्क सुरक्षा मूल्यांकन


📋 मूल्यांकन अवलोकन

इस परियोजना में Fox-IT द्वारा प्रदान की गई PCAP फ़ाइलों का विश्लेषण शामिल है:

  • समझौता संकेतकों (IOCs) की पहचान करना
  • कस्टम-निर्मित पैकेटों का उपयोग करके शोषण का प्रदर्शन करना
  • Snort IDS/IPS और iptables-आधारित नेटवर्क सुरक्षा उपायों को लागू करना

📁 रिपॉजिटरी संरचना

  • Slides/ – वीडियो प्रस्तुति में उपयोग की गई प्रस्तुति स्लाइड्स
  • IOC Summary/ – सभी नेटवर्क-स्तरीय समझौता संकेतकों का विस्तृत विवरण
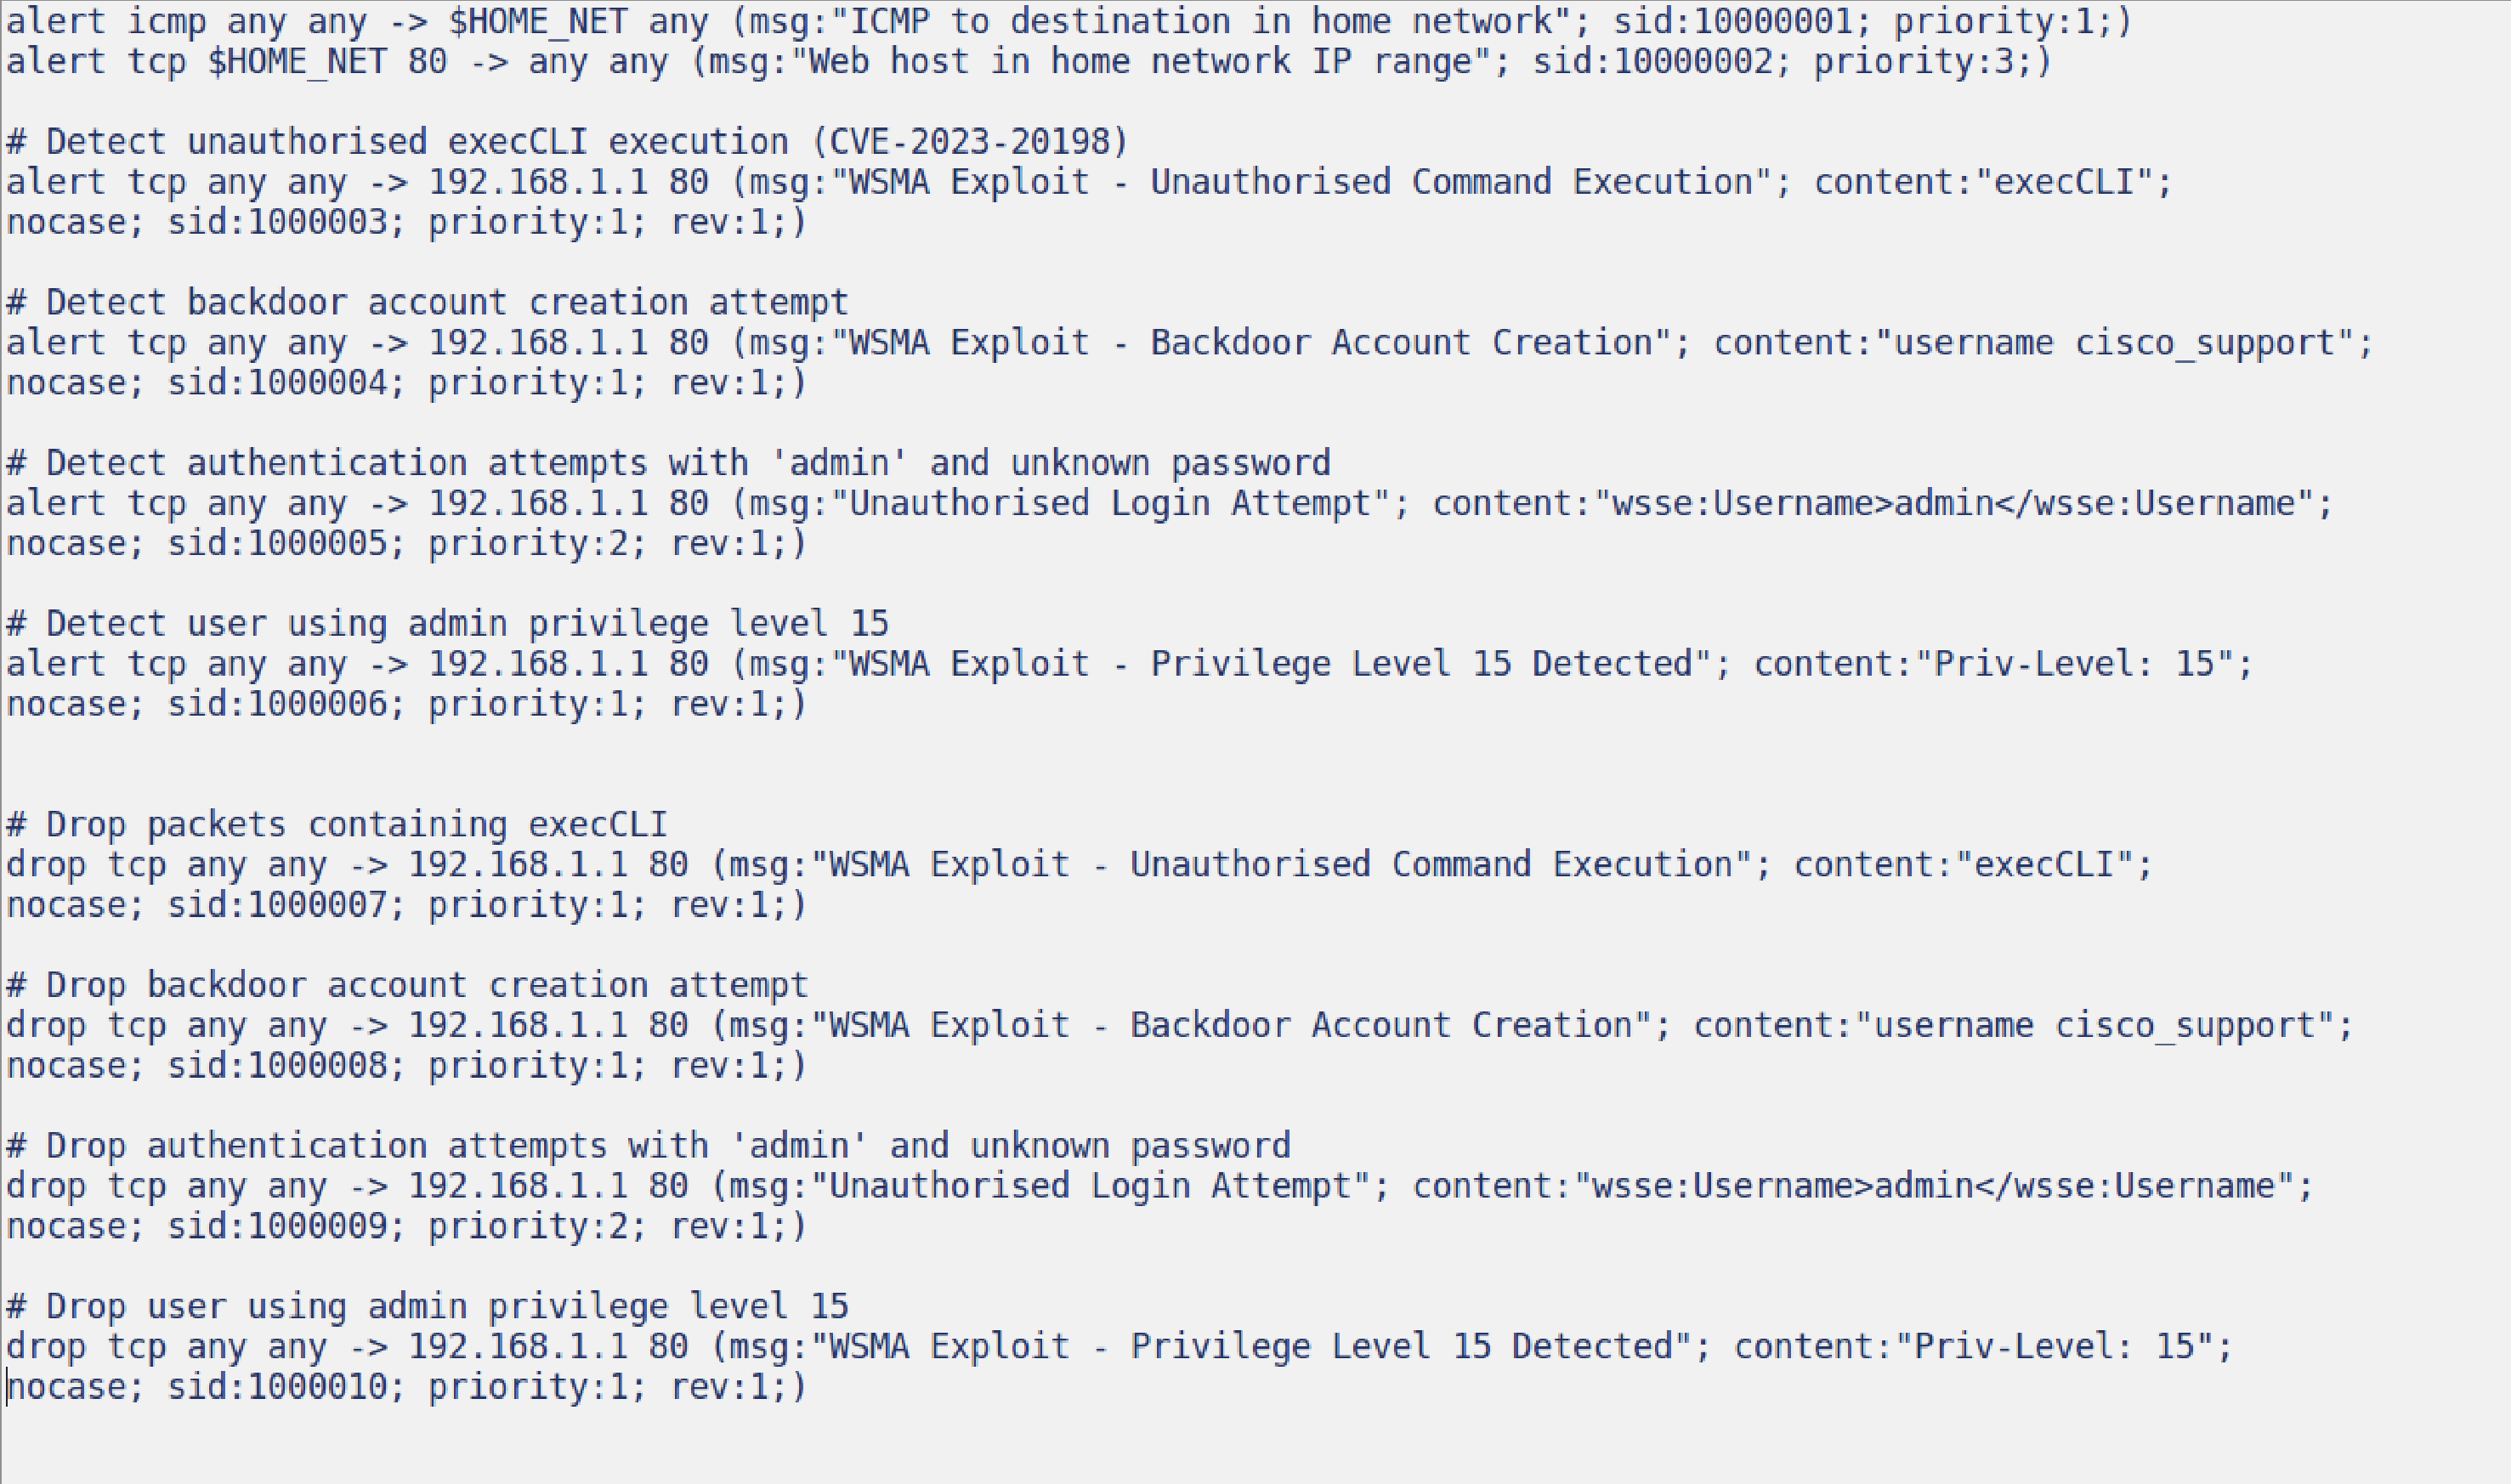
  • Snort Rules/ – Snort में लागू किए गए अलर्ट और ड्रॉप नियम, दृश्य प्रमाण के साथ
  • Assessment PDF/ – QUB से आधिकारिक CSC3064 मूल्यांकन निर्देश
  • Video/ – डेमो प्रस्तुति वीडियो (अलग से अपलोड किया गया और नीचे लिंक किया गया)

अंतिम IOC सारांश

IOC प्रकारदेखा गया IOCयह क्या पुष्टि करता है
IP पैटर्नआक्रमणकर्ता: 10.10.1.1, 10.10.0.1
पीड़ित: 10.10.1.69, 10.10.1.42
हमले के स्रोत और लक्ष्य डिवाइस की पहचान की गई
हेडरUser-Agent: Mozilla/5.0...
Priv-Level: 15
ब्राउज़र प्रतिरूपण और विशेषाधिकार वृद्धि
प्रोटोकॉलTCP, HTTP (पोर्ट 80), SOAP/XMLअनएन्क्रिप्टेड HTTP पर WSMA का शोषण
पेलोडexecCLI और username cisco_supportदूरस्थ कमांड निष्पादन और बैकडोर निर्माण
TCP व्यवहारSYN, ACK, FIN (सामान्य अनुक्रम)गुप्त, गैर-DoS लक्षित व्यवहार को इंगित करता है
उपयोग किए गए पोर्टपोर्ट 80 (कोई HTTPS नहीं)संवेदनशील ट्रैफ़िक सादे पाठ में भेजा गया

🔐 उपयोग किए गए Snort नियम

📄 सभी लागू नियमों के लिए Snort_Rules.txt देखें।

नियम कवर करते हैं:

  • execCLI, बैकडोर खाता निर्माण, व्यवस्थापक लॉगिन प्रयास, और विशेषाधिकार वृद्धि का पता लगाना और रोकथाम।

🖼️ स्क्रीनशॉट:
Snort Rules Example


प्रदर्शन की मुख्य बातें

  • hping3 के साथ अनुकरणित हमले का ट्रैफ़िक
  • Snort IDS नियम (केवल अलर्ट) और IPS नियम (पैकेट ब्लॉकिंग) लागू किए
  • सुरक्षित ट्रैफ़िक की अनुमति देने और दुर्भावनापूर्ण पैकेट ड्रॉप करने के लिए iptables कॉन्फ़िगर किया
  • VM वातावरण में Wireshark का उपयोग करके प्रभावशीलता को मान्य किया (macOS पर UTM के माध्यम से)

🎥 वीडियो प्रस्तुति

📺 YouTube पर पूरा डेमो देखें
(असूचीबद्ध – केवल इस लिंक के माध्यम से पहुंच योग्य)


👤 लेखक

Dominicus Adjie Wicaksono
छात्र आईडी: 40352799
📧 [email protected]
🔗 LinkedIn

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    366
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    287

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →