
 #1
सुरक्षा परीक्षण और मालवेयर विश्लेषण के लिए अलग-अलग वातावरण (वीएम, कंटेनर) बनाने और प्रबंधित करने के उपकरण।
Kitploit अनुशंसित

 vulhub/vulhub
Docker-Compose पर आधारित पूर्व-निर्मित कमजोर वातावरण
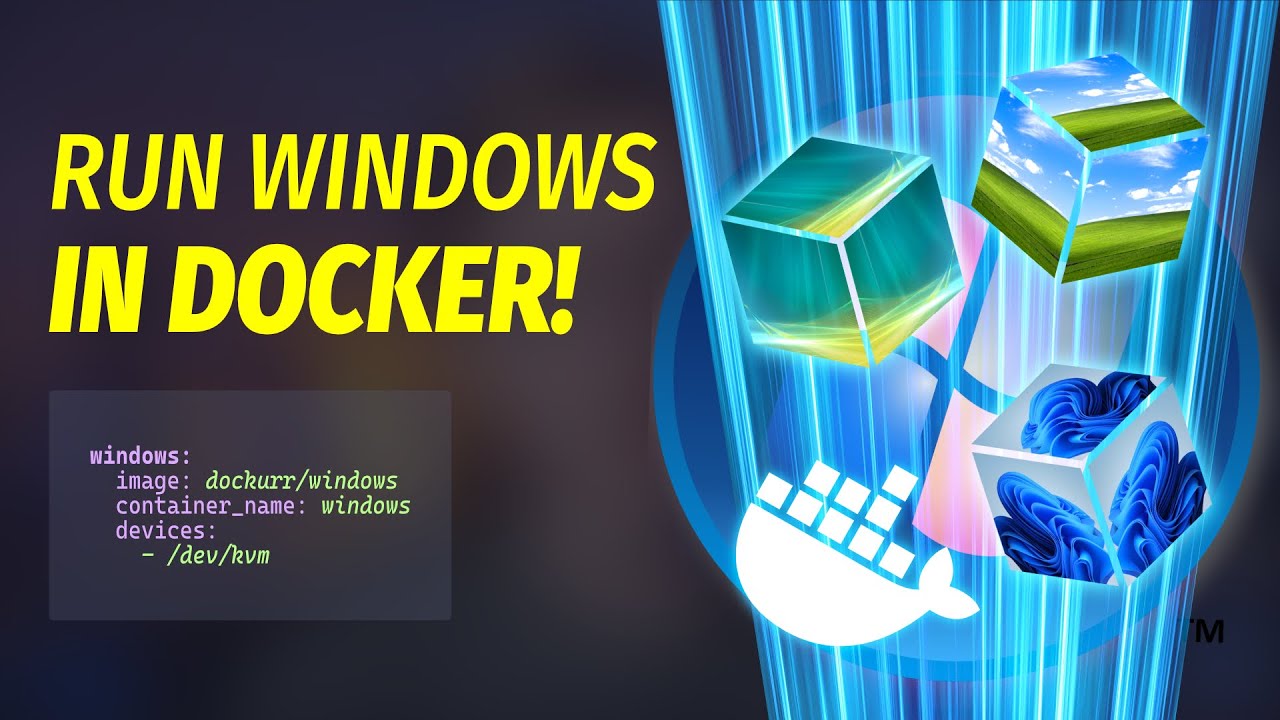 dockur/windows
KVM त्वरण, स्वचालित इंस्टॉलेशन और अनुकूलन योग्य संसाधनों के साथ Docker कंटेनर के अंदर Windows चलाएँ। कई Windows संस्करणों, USB passthrough और macvlan…
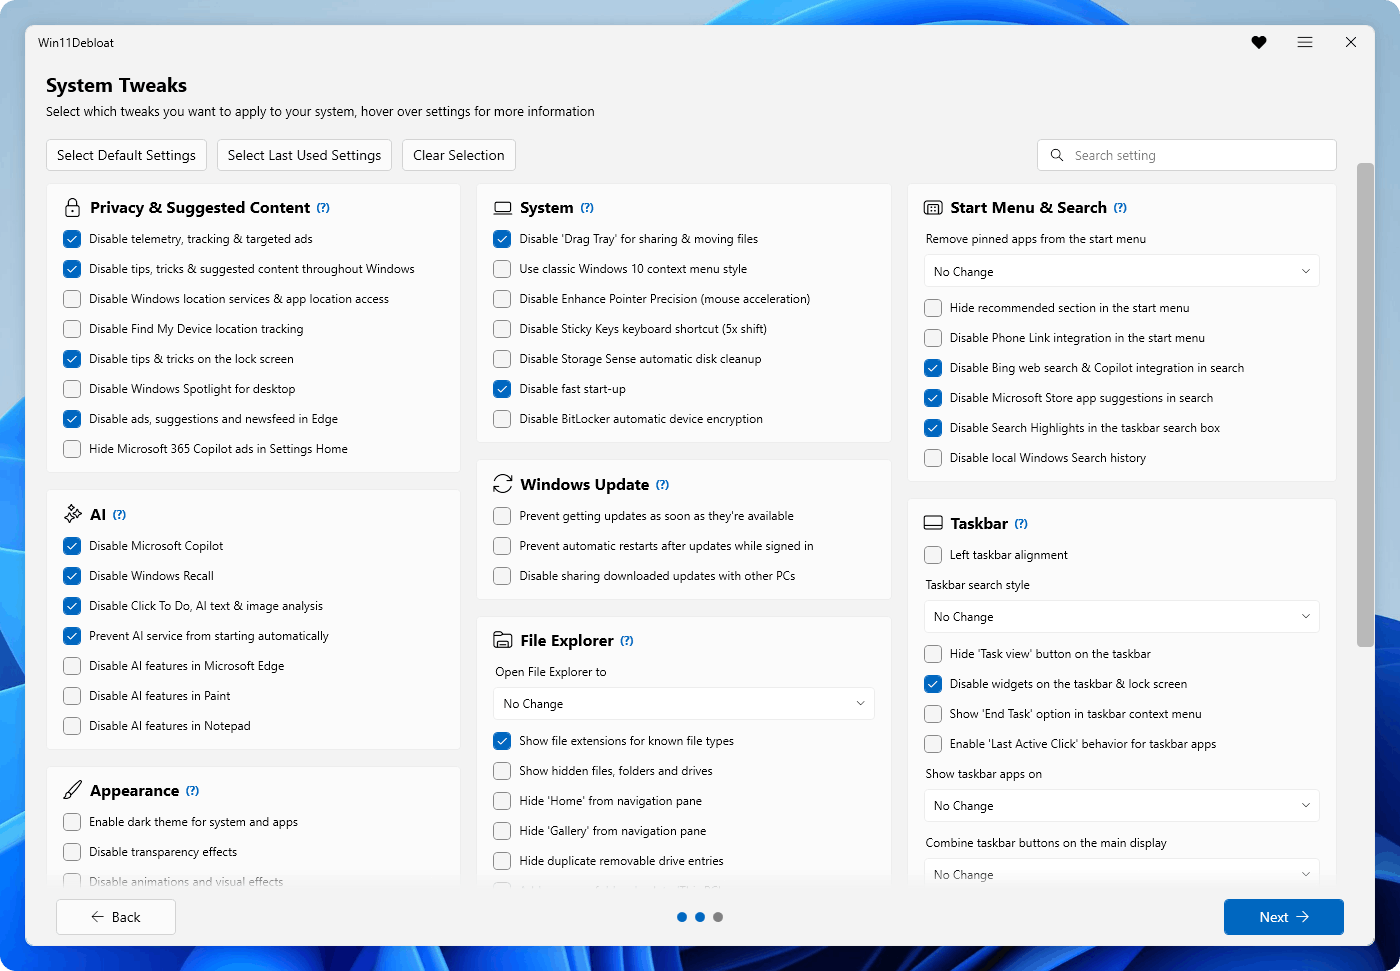 raphire/win11debloat
एक सरल, हल्का PowerShell स्क्रिप्ट जो आपको पहले से इंस्टॉल किए गए ऐप्स को हटाने, टेलीमेट्री को अक्षम करने, साथ ही अपने Windows अनुभव को व्यवस्थित और…
 firecracker-microvm/firecracker
सर्वरलेस कंप्यूटिंग के लिए सुरक्षित और तेज़ माइक्रोVM।
 google/gvisor
यूज़रस्पेस एप्लिकेशन कर्नेल के माध्यम से कंटेनरों को सैंडबॉक्स करता है जो सिस्टम कॉल को इंटरसेप्ट करता है, होस्ट कर्नेल एक्सेस को सीमित करता है, और…
 qemu/qemu
आधिकारिक QEMU मिरर। कृपया QEMU में परिवर्तन सबमिट करने के तरीके के लिए https://www.qemu.org/contribute/ देखें। Pull Requests अक्षम हैं। कृपया केवल…
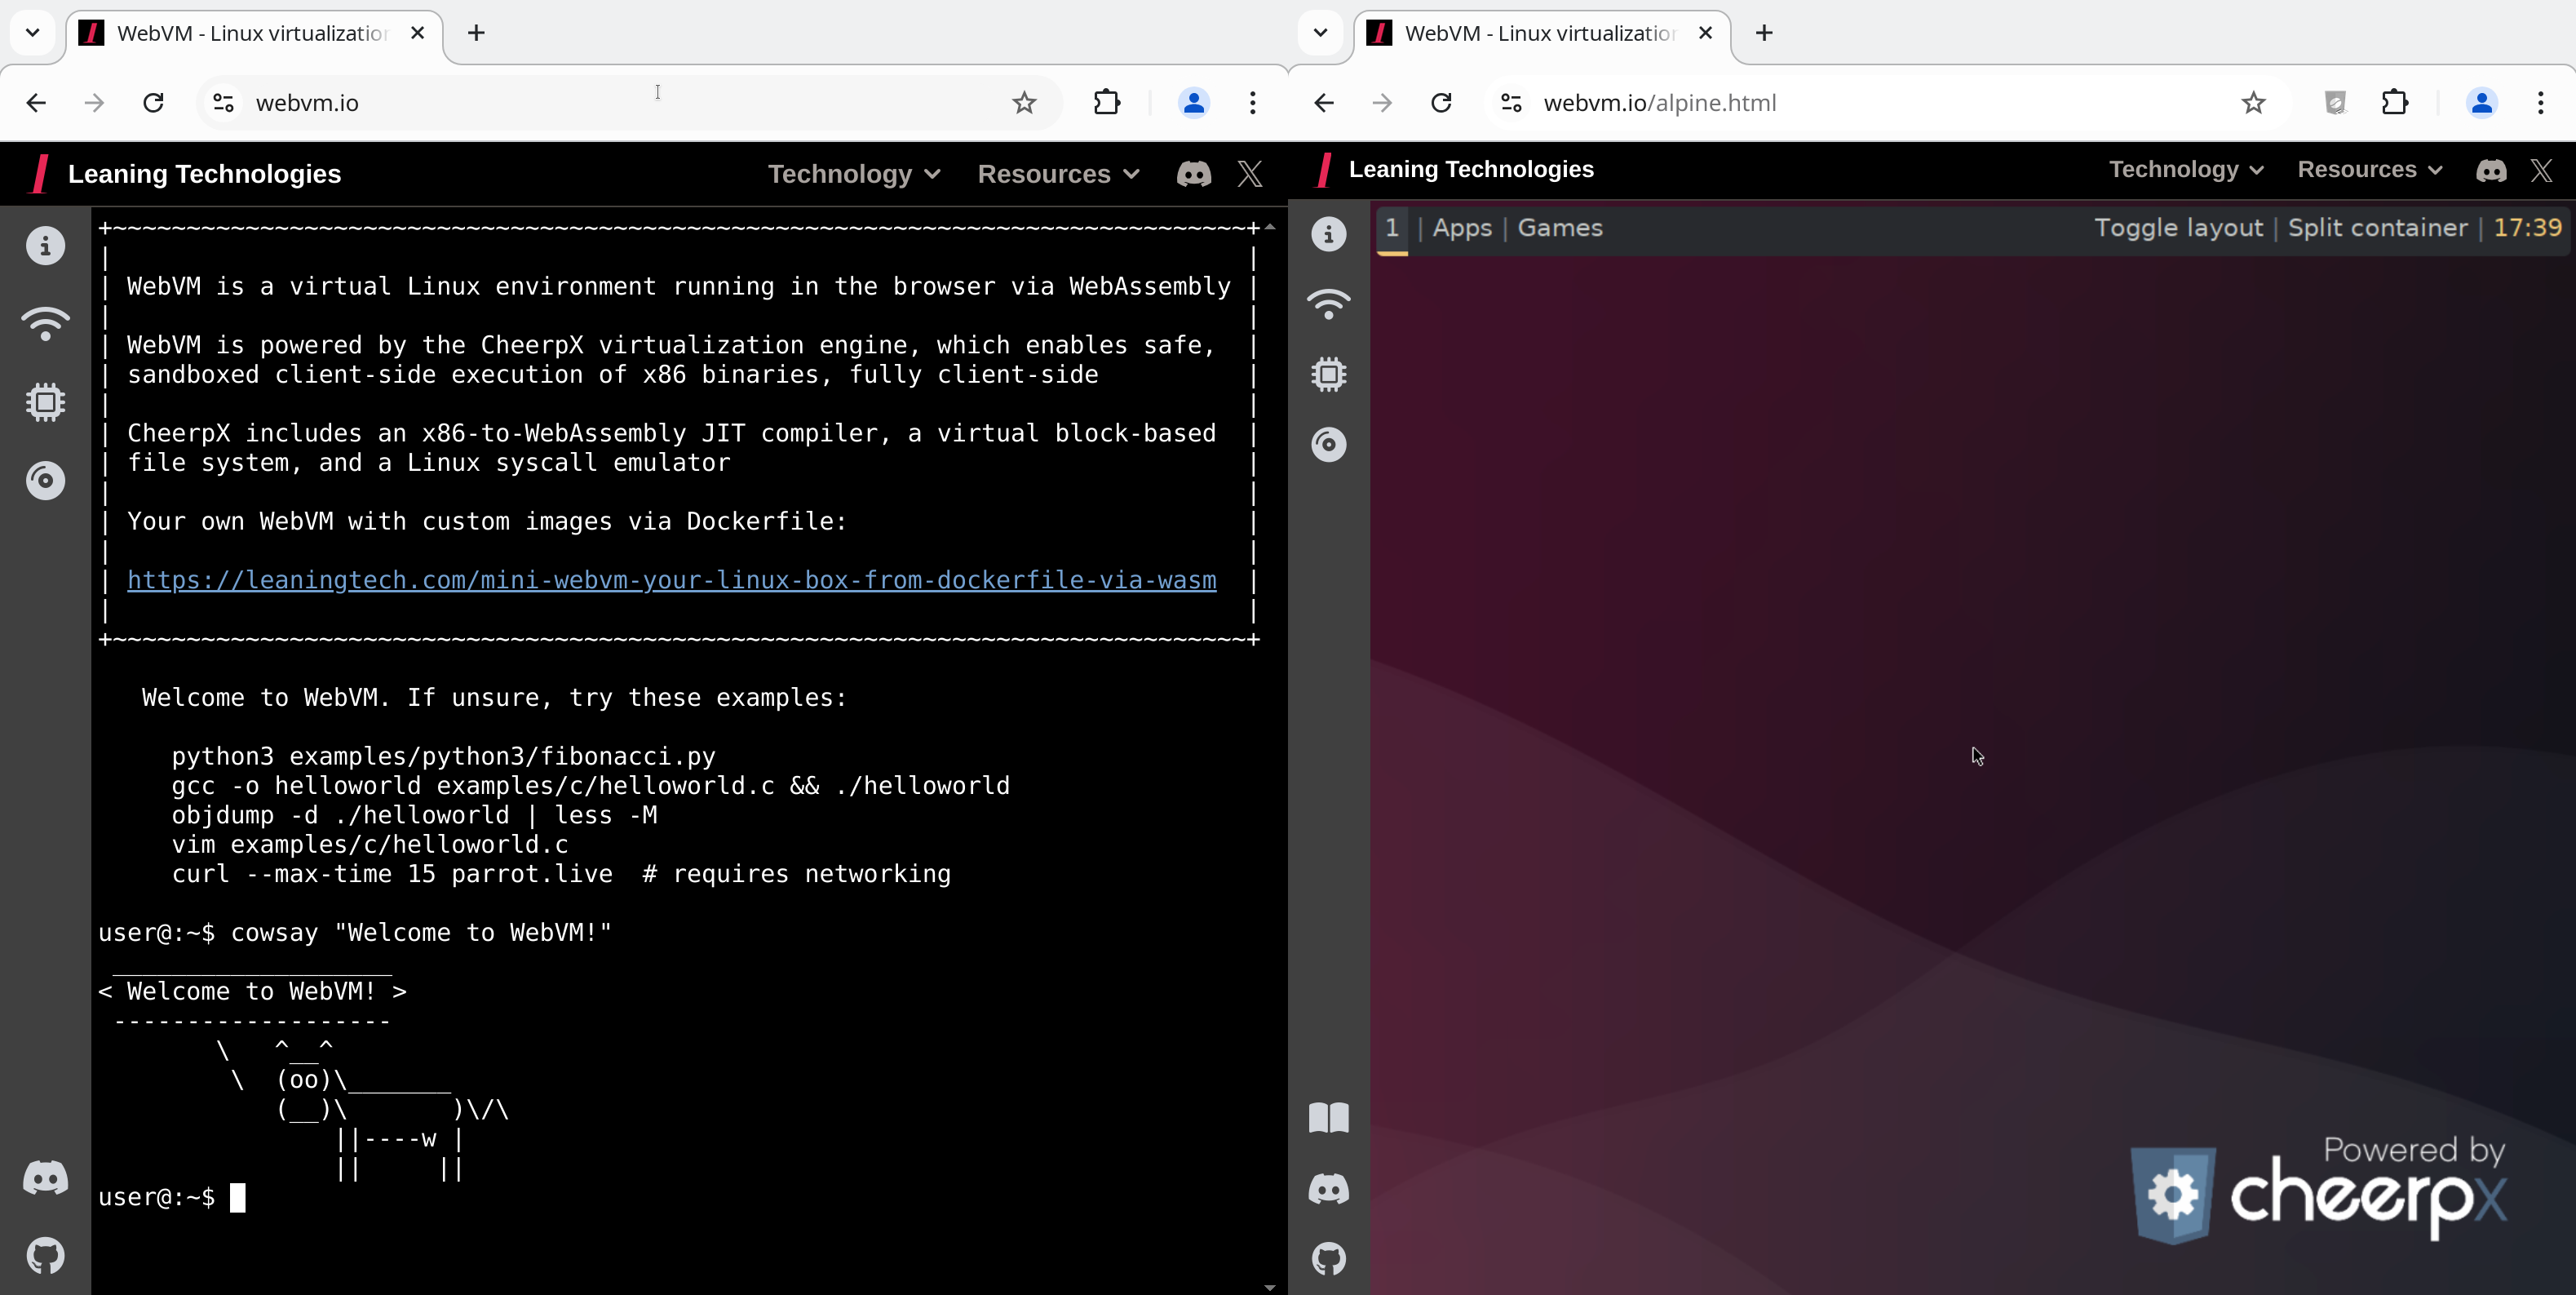 leaningtech/webvm
वेबअसेंबली के माध्यम से ब्राउज़र में चलने वाली क्लाइंट-साइड लिनक्स वर्चुअल मशीन, जिसमें टेलस्केल नेटवर्किंग, डॉकरफ़ाइल-आधारित कस्टम इमेज और सुरक्षा…
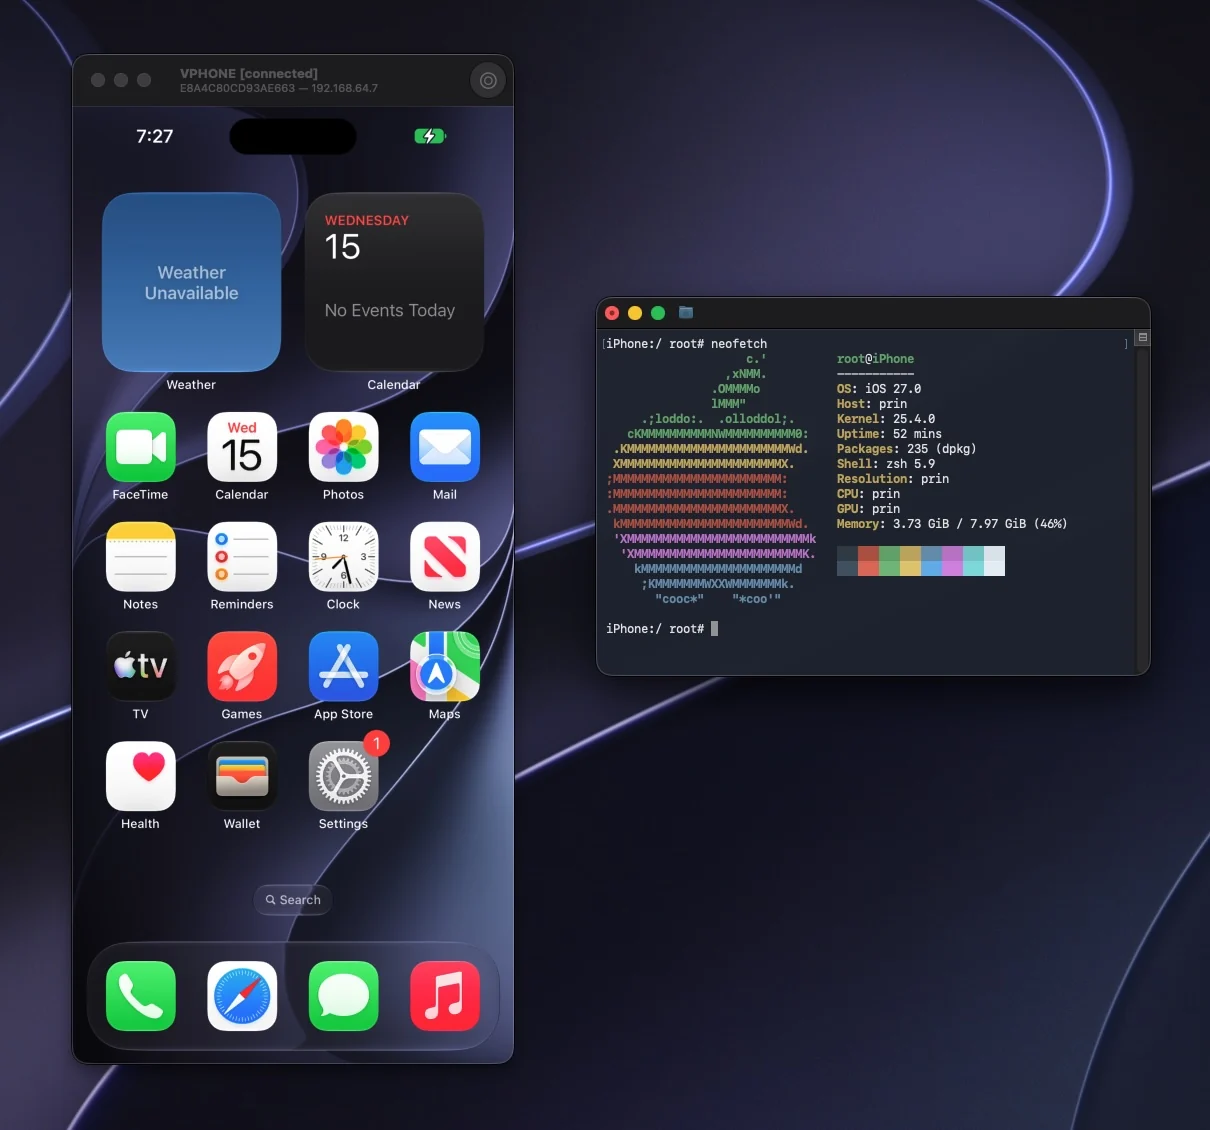 lakr233/vphone-cli
Boot and manage virtual iPhones on Apple Silicon with firmware patching, jailbreak variants, and security research features for iOS testing and…
 nvidia/openshell
Sandboxed runtime for autonomous AI agents with declarative YAML policies enforcing filesystem, network, and process constraints, plus endpoint-bound…
 kata-containers/kata-containers
Kata Containers एक ओपन सोर्स परियोजना और समुदाय है जो हल्के वर्चुअल मशीनों (VMs) के एक मानक कार्यान्वयन के निर्माण पर काम कर रहा है, जो कंटेनरों की…
 blackarch/blackarch
ArchLinux आधारित वितरण जो पेनिट्रेशन टेस्टर और सुरक्षा शोधकर्ताओं के लिए है।
 mandiant/commando-vm
पेनिट्रेशन टेस्टिंग और रेड टीमिंग ऑपरेशंस के लिए आक्रामक सुरक्षा उपकरणों के साथ पूर्व-पैकेज्ड अनुकूलन योग्य विंडोज-आधारित वर्चुअल मशीन वितरण।
 netblue30/firejail
लिनक्स नेमस्पेस और seccomp-bpf सैंडबॉक्स
 bmax121/apatch
एंड्रॉइड कर्नेल और एंड्रॉइड सिस्टम का पैचिंग
 rapid7/metasploitable3
Metasploitable3 एक VM है जो शुरू से बड़ी संख्या में सुरक्षा कमजोरियों के साथ बनाया गया है।
 containers/bubblewrap
Flatpak तथा समान परियोजनाओं द्वारा उपयोग किया जाने वाला निम्न-स्तरीय, विशेषाधिकार-रहित सैंडबॉक्सिंग उपकरण।
 momo5502/sogen
🪅 विंडोज़ और लिनक्स यूज़रस्पेस एमुलेटर





