
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
SOC227-Microsoft-SharePoint-Server-Elevation-of-Privilege-Possible-CVE-2023-29357-Exploitation — SOC केस विश्लेषण वॉकथ्रू जो Microsoft SharePoint Server में CVE-2023-29357 विशेषाधिकार वृद्धि का पता लगाने और प्रतिक्रिया को प्रदर्शित करता है, जिसमें लॉग विश्लेषण, एंडपॉइंट जांच, और घटना प्रतिक्रिया प्रक्रियाएँ शामिल हैं। | Kitploit
उपकरण/GitHubGitHub/deividasterechovas/soc227-microsoft-sharepoint-server-elevation-of-privilege-possible-cve-2023-29357-exploitation
विशेषाधिकार वृद्धिभेद्यता विश्लेषणवेब सुरक्षालर्निंग और शिक्षाघटना प्रतिक्रियालॉग विश्लेषण
GitHubdeividasterechovas/soc227-microsoft-sharepoint-server-elevation-of-privilege-possible-cve-2023-29357-exploitation

SOC227-Microsoft-SharePoint-Server-Elevation-of-Privilege-Possible-CVE-2023-29357-Exploitation

साझा करें

SOC केस विश्लेषण वॉकथ्रू जो Microsoft SharePoint Server में CVE-2023-29357 विशेषाधिकार वृद्धि का पता लगाने और प्रतिक्रिया को प्रदर्शित करता है, जिसमें लॉग विश्लेषण, एंडपॉइंट जांच, और घटना प्रतिक्रिया प्रक्रियाएँ शामिल हैं।

रिपॉजिटरी देखें
351 साल पहलेअभी तक समीक्षित नहीं

SOC227 - Microsoft SharePoint सर्वर विशेषाधिकार उन्नयन (CVE-2023-29357 शोषण)

CVE-2023-29357 एक महत्वपूर्ण विशेषाधिकार उन्नयन भेद्यता है, जो जब अन्य भेद्यताओं के साथ संयुक्त होती है, तो संभावित रूप से दूरस्थ कोड निष्पादन की ओर ले जा सकती है। इस भेद्यता के लिए CVSS स्कोर 9.8 (महत्वपूर्ण) है।
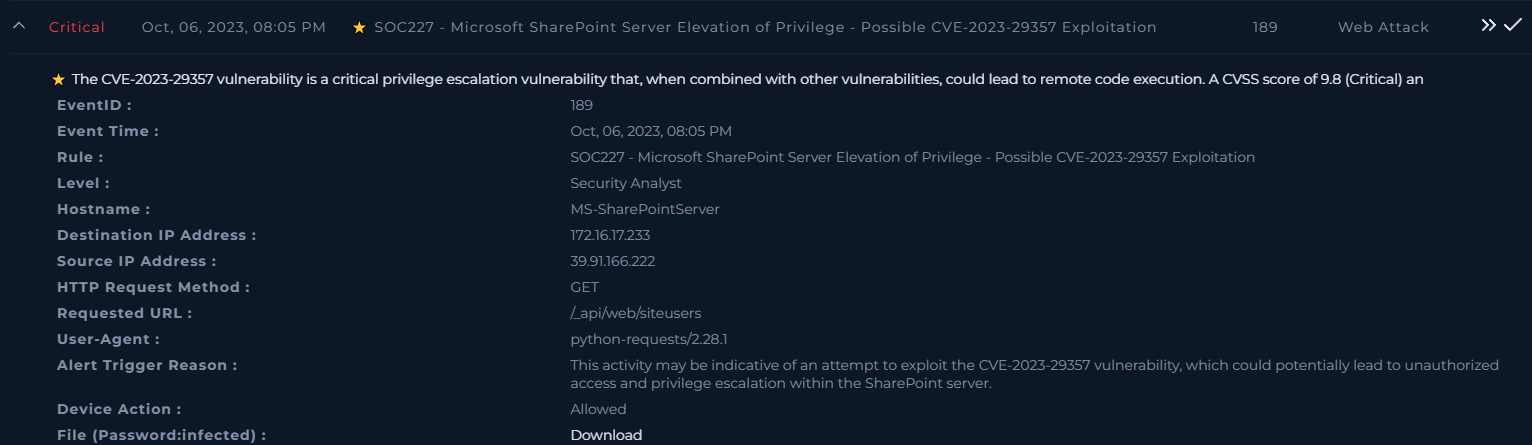

घटना सूचना

  • EventID: 189

  • घटना समय: Oct 06, 2023, 08:05 PM

  • नियम: SOC227 - Microsoft SharePoint सर्वर विशेषाधिकार उन्नयन - संभावित CVE-2023-29357 शोषण

  • स्तर: सुरक्षा विश्लेषक

  • होस्टनाम: MS-SharePointServer

  • गंतव्य IP पता: 172.16.17.233

  • स्रोत IP पता: 39.91.166.222

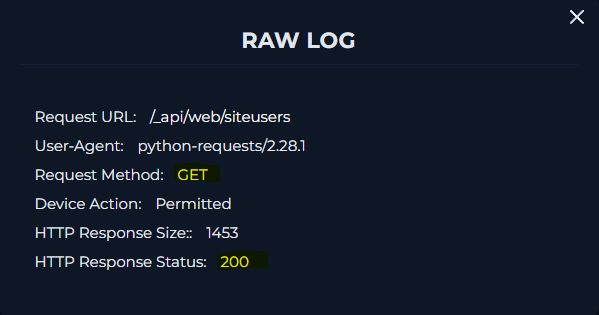
  • HTTP अनुरोध विधि: GET

  • अनुरोधित URL: /api/web/siteusers

  • User-Agent: python-requests/2.28.1

  • अलर्ट ट्रिगर कारण: यह गतिविधि CVE-2023-29357 का शोषण करने के प्रयास का संकेत हो सकती है, जो SharePoint सर्वर के भीतर अनधिकृत पहुंच और विशेषाधिकार उन्नयन की ओर ले जा सकता है।


जांच प्रक्रिया

हमने निम्नलिखित प्रमुख क्षेत्रों पर ध्यान केंद्रित करके शुरुआत की:

  1. लॉग प्रबंधन
  2. एंडपॉइंट सुरक्षा

लॉग प्रबंधन

जिस स्रोत IP पते ने अलर्ट ट्रिगर किया, उसे हमारे फ़ायरवॉल ने 3 बार फ़्लैग किया। लॉग्स के आगे के निरीक्षण पर:
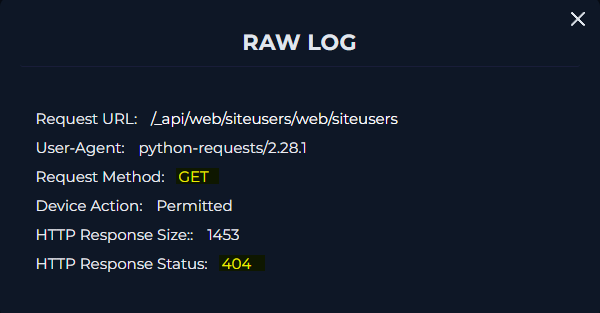
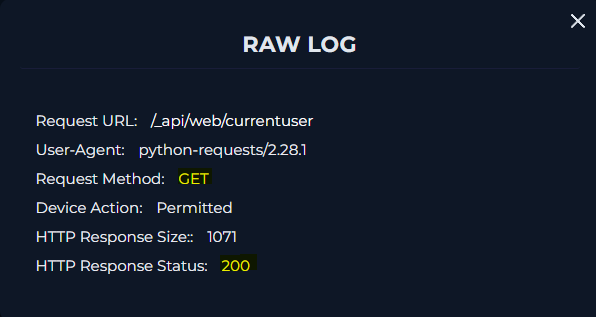
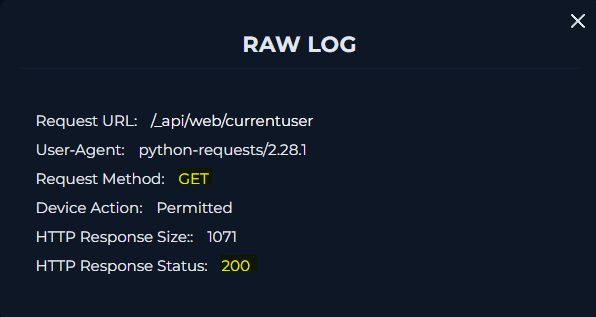
  • घटना 1: GET अनुरोध ने HTTP 404 स्थिति लौटाई (नहीं मिला)।
  • घटना 2 और 3: दोनों ने HTTP 200 स्थितियाँ लौटाईं, यह दर्शाता है कि हमलावर ने अनुरोधित प्रतिक्रिया सफलतापूर्वक प्राप्त कर ली।

एंडपॉइंट सुरक्षा जांच

हमने MS-SharePointServer डिवाइस से कनेक्ट किया और ब्राउज़र या टर्मिनल इतिहास में कोई प्रासंगिक जानकारी नहीं मिली। फिर हमने सिस्टम प्रक्रियाओं का विश्लेषण किया और कई चिंताजनक प्रक्रियाओं की पहचान की।
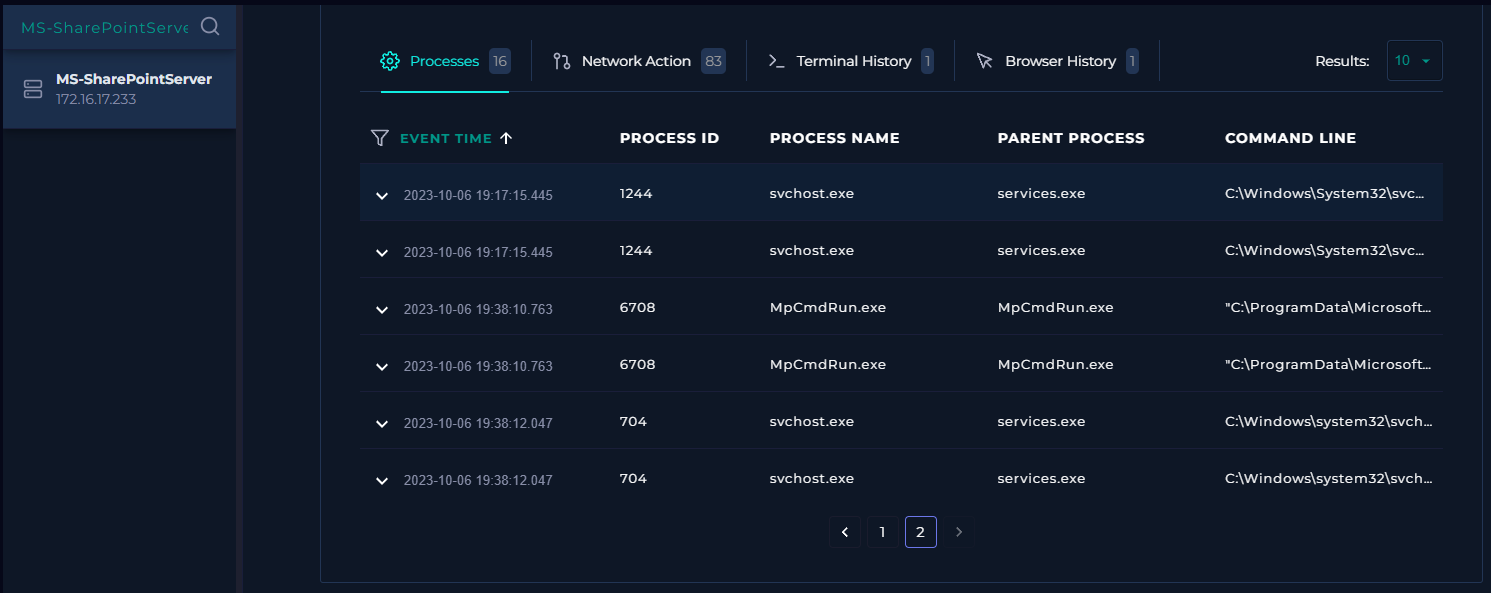

प्रक्रिया विश्लेषण

1. svchost.exe

  • Command: C:\Windows\System32\svchost.exe -k termsvcs -s TermService
  • स्पष्टीकरण:
    • svchost.exe सर्विस होस्ट प्रक्रिया है, जो विंडोज सेवाओं को चलाती है।
    • -k termsvcs निर्दिष्ट करता है कि यह इंस्टेंस टर्मिनल सेवाओं समूह को होस्ट कर रहा है।
    • -s TermService रिमोट डेस्कटॉप सेवाएँ शुरू करता है।

2. MpCmdRun.exe

  • Command: "C:\ProgramData\Microsoft\Windows Defender\Platform\4.18.23080.2006-0\MpCmdRun.exe" SignaturesUpdateService -ScheduleJob -UnmanagedUpdate
  • स्पष्टीकरण:
    • MpCmdRun.exe Microsoft Defender कमांड-लाइन उपयोगिता है जो Defender से संबंधित कार्यों के लिए उपयोग की जाती है।
    • SignaturesUpdateService वायरस परिभाषा अद्यतन करता है।
    • -ScheduleJob अद्यतन को पृष्ठभूमि कार्य के रूप में शेड्यूल करता है।
    • -UnmanagedUpdate अद्यतन को बाध्य करता है भले ही सिस्टम ग्रुप पॉलिसी या Microsoft एंडपॉइंट मैनेजर द्वारा प्रबंधित न हो।

3. svchost.exe

  • Command: C:\Windows\system32\svchost.exe -k DcomLaunch -p
  • स्पष्टीकरण:
    • svchost.exe DcomLaunch सेवा समूह को होस्ट कर रहा है जो DCOM और COM+ सेवाओं के लिए जिम्मेदार है।
    • -p सुरक्षा बढ़ाने के लिए svchost.exe को एक संरक्षित प्रक्रिया के रूप में चलाता है।

निष्कर्ष और प्रतिक्रिया

एकत्रित डेटा की समीक्षा करने के बाद, हमने उपयुक्त प्लेबुक चरणों का पालन किया और ट्रैफ़िक को दुर्भावनापूर्ण के रूप में पुष्टि की।
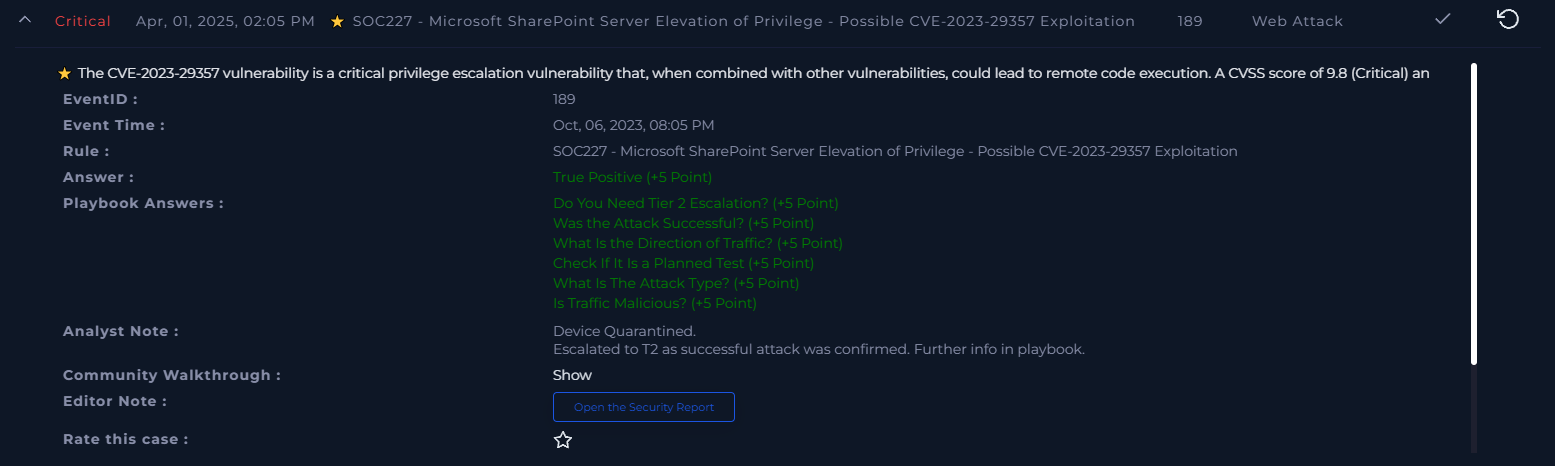
  • हमले का प्रकार: विशेषाधिकार उन्नयन।
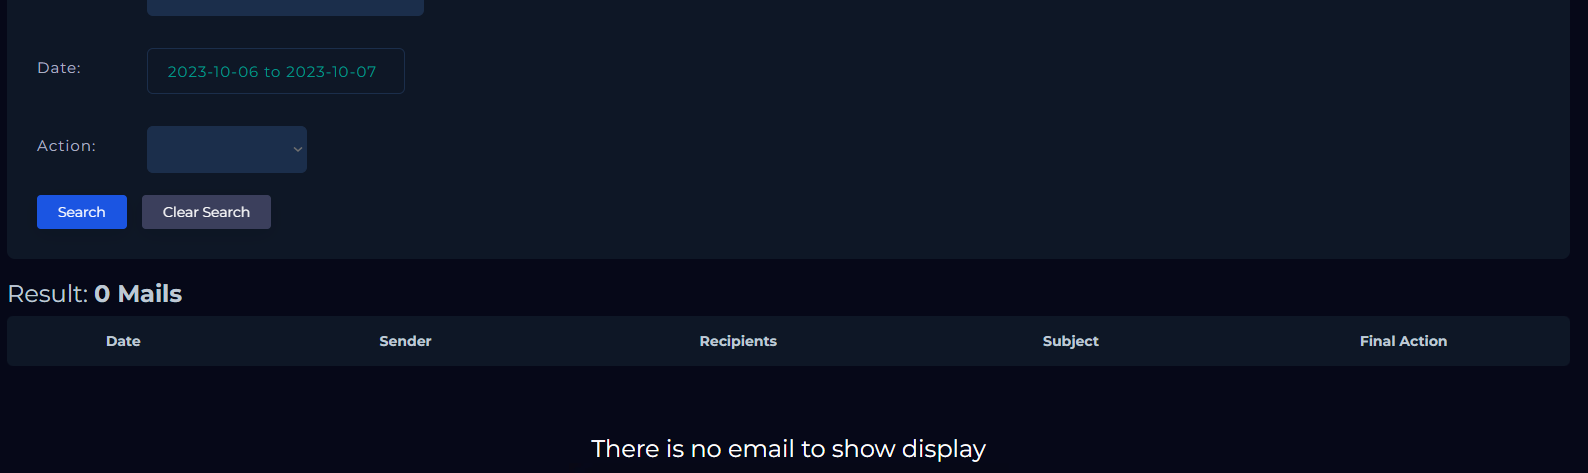
  • नियोजित परीक्षण: घटना समयावधि के दौरान ईमेल के माध्यम से कोई पेनिट्रेशन टेस्टिंग की पुष्टि नहीं हुई।
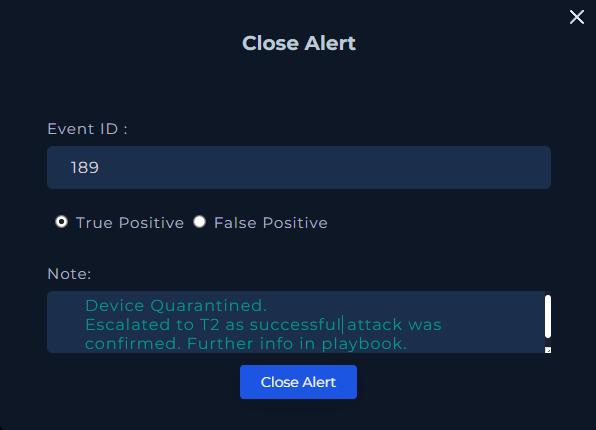
  • की गई कार्रवाई: प्रभावित डिवाइस को क्वारंटीन कर दिया गया। आगे की जांच और प्रतिक्रिया के लिए T2 को आगे बढ़ाना आवश्यक है।

अगले कदम

  • एस्केलेशन: आगे की जांच और सुधार के लिए मुद्दे को T2 टीम को भेज दिया गया।
  • सतत निगरानी: हम आगे के शोषण प्रयासों की निगरानी जारी रखेंगे और SharePoint सर्वर की अखंडता सुनिश्चित करेंगे।

परिणाम:

नोट: यह पोस्ट एक SOC केस विश्लेषण का हिस्सा है जो SharePoint वातावरण में विशेषाधिकार उन्नयन भेद्यता (CVE-2023-29357) का पता लगाने और प्रतिक्रिया को प्रदर्शित करता है।
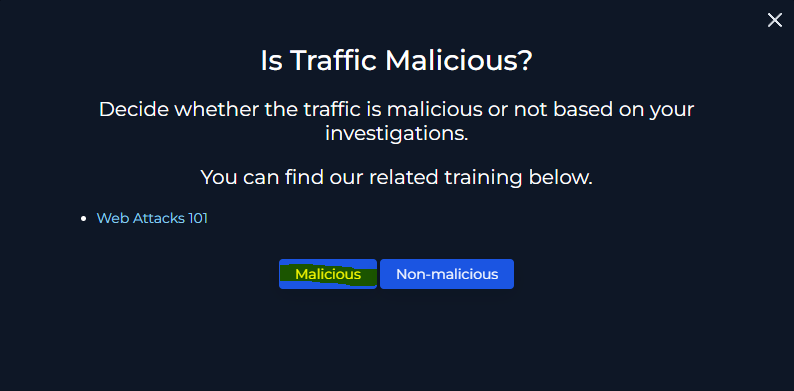
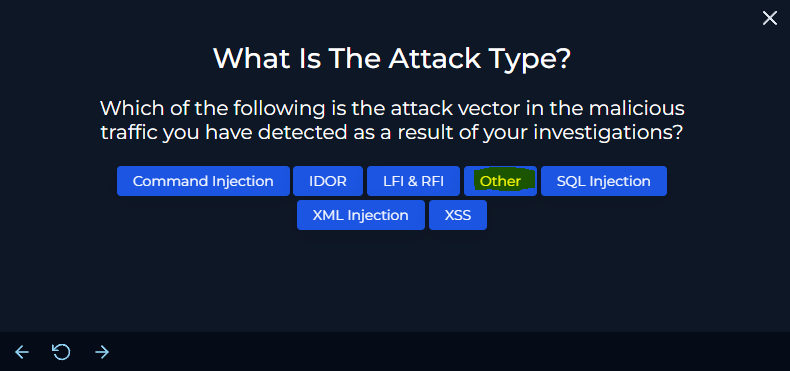
प्लेबुक प्रक्रिया:

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    420
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    260
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    251

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →