 deebumg/cve-2026-121994-poc
CVE-2026-121994 के लिए हथियारीकृत प्रूफ-ऑफ-कॉन्सेप्ट: एक नकली GDB रिमोट डीबग स्टब जो मेमोरी करप्शन और रिवर्स शेल ट्रिगर करने के लिए एक दुर्भावनापूर्ण p-पैकेट भेजता है।

exploit.py      - एक नकली डिबग स्टब "सर्वर" जो कनेक्शन की प्रतीक्षा करता है और पहले p-request पर एक दुर्भावनापूर्ण p-packet भेजता है
build.sh        - बिल्ड स्क्रिप्ट जो लिनक्स वातावरण में बिना सुरक्षा के gdb बनाती है
gdb-18.1.tar.gz - build.sh में उपयोग किया गया gdb स्रोत
stacker.py      - इंस्ट्रक्शन पॉइंटर को ओवरराइट करने से पहले दुर्भावनापूर्ण p-packet में सभी स्टैक सामग्री को पुनः बनाने के लिए उपयोग किया जाने वाला टूल
stack.txt       - gdb से कॉपी किए गए स्टैक का उदाहरण; stacker.py में उपयोग के लिए
vuln.c          - gdb में कमज़ोर फ़ंक्शन का टिप्पणी-युक्त अनुभाग जो कमज़ोरी की ओर इंगित करता है
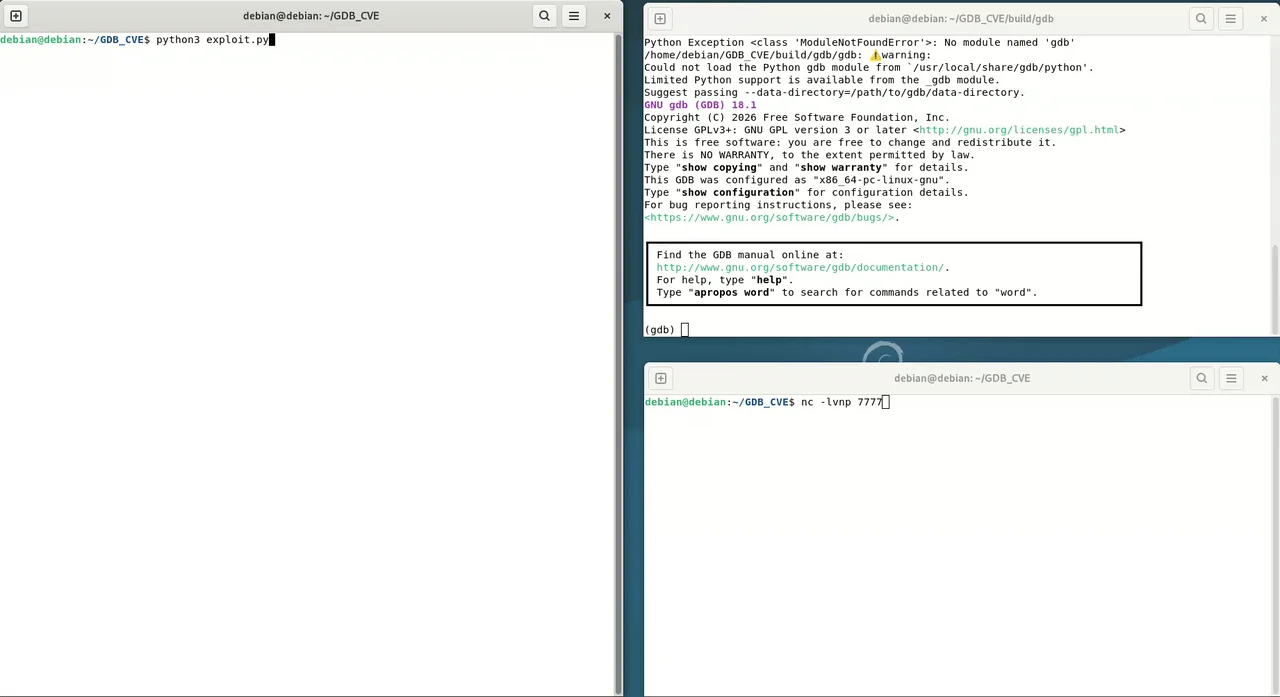
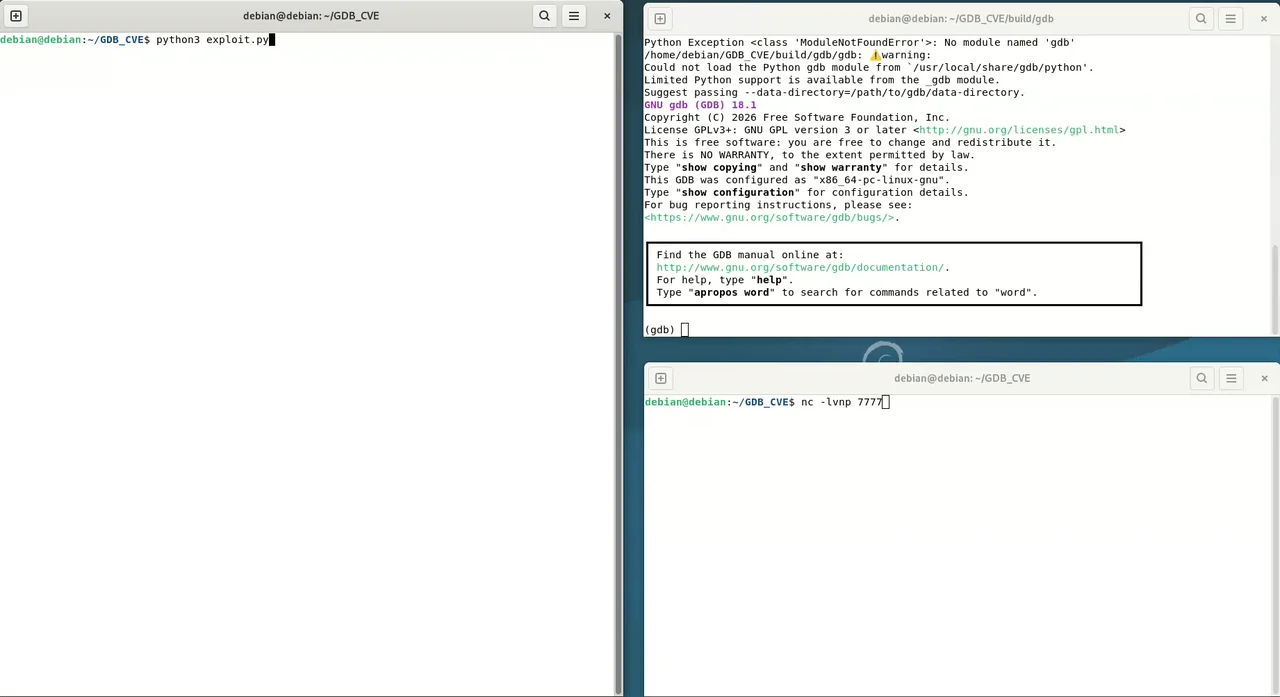
gdb_cve.gif     - POC के चलने का प्रदर्शन
2026-11-03 को CVE-2026-121994 जारी किया गया, जिसमें अविश्वसनीय रिमोट डिबग सर्वर से कनेक्ट करते समय GDB में एक कमज़ोरी का विवरण दिया गया था। यह POC एक्सप्लॉइट कमज़ोरी को प्रदर्शित करने के लिए इसके कुछ ही समय बाद बनाया गया था। हालाँकि यह एक हथियारीकृत POC है जिसमें एक कार्यशील रिवर्स शेल शामिल है, यह पूरी तरह से सुदृढ़ नहीं है, जिसका अर्थ है कि यह वर्तमान में केवल उस gdb पर काम करता है जिसे बिना किसी सुरक्षा के कंपाइल किया गया हो।
जोखिम को कम करने के लिए, यह अनुशंसित है कि आप अविश्वसनीय रिमोट gdb डिबग स्टब्स / सर्वर से कनेक्ट न करें।
https://bugzilla.redhat.com/show_bug.cgi?id=2565676
https://shell-storm.org/shellcode/files/shellcode-857.html
https://github.com/pyocd/pyocd
https://sourceware.org/gdb/current/onlinedocs/gdb.html/Remote-Protocol.html
https://ftp.gnu.org/gnu/gdb/
https://developers.redhat.com/blog/2015/04/28/remote-debugging-with-gdb
बिना सुरक्षा के gdb बनाने के तरीके जैसे सरल मुद्दों को हल करने के लिए कई Google खोजें की गईं।






