
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
katana — आइए अपने बूटचेन को हाईजैक करें - CVE-2021-30327 | Kitploit

उपकरण/GitHubGitHub/daniel224455/katana
एम्बेडेड सिस्टम सुरक्षाभेद्यता विश्लेषणशोषणशेलकोडहार्डवेयर सुरक्षापेलोड डेवलपमेंटफर्मवेयर विश्लेषणबाइनरी शोषण
GitHubdaniel224455/katana

katana

आइए अपने बूटचेन को हाईजैक करें - CVE-2021-30327

रिपॉजिटरी देखें
173612 महीने पहलेKitploit द्वारा समीक्षित
साझा करें

कटाना

2016 से 2019 के बीच जारी Qualcomm उपकरणों के लिए एक BootROM शोषण।.

शोषण का संक्षिप्त विवरण

MSM8998 (Nazgul) SoC के साथ, कमांड 0x13 (SAHARA_RESET_STATE_MACHINE_ID) जोड़ा गया था। यह कमांड boot_sahara_entry में कॉल करता है, जो Sahara को पुनःआरंभ करने वाला है। दोष यह है कि इसमें प्रत्येक कॉल स्टैक पॉइंटर को 0x60 से घटाता है और कोई स्टैक गार्ड नहीं है। पर्याप्त कॉल के साथ, हम उपलब्ध स्टैक स्पेस (0x3000) को समाप्त कर देते हैं, स्टैक से परे मेमोरी को दूषित करते हैं और स्टैक बफ़र्स को कुछ वैश्विक फ़ंक्शन पॉइंटर तालिकाओं के साथ ओवरलैप कराते हैं। secboot_verify_cert_signature मॉड्यूलस और हस्ताक्षर को BIGINT प्रारूप में स्टैक बफ़र्स में पढ़ेगा। चूंकि crypto_ftbl->ModExp को बफ़र्स द्वारा अधिलेखित कर दिया गया था, secmath_BIGINT_modexp मॉड्यूलस से हमारे शेलकोड में कूद जाएगा।

अधिक जानकारी HEXACON2023 - Bug Tales : Life and Death in the Sahara पर पाई जा सकती है।

ज्ञात असुरक्षित SoCs

[!CAUTION] भले ही SoC असुरक्षित हो, इसका मतलब यह नहीं है कि आप इसका शोषण कर सकते हैं! यदि आपका SoC यहाँ सूचीबद्ध है, तो इस पर किसी भी रहस्य को संग्रहीत न करें। Cellebrite, MSAB और Oxygen Forensics उन उपकरणों पर उपयोगकर्ता डेटा को डिक्रिप्ट करने में सक्षम हैं जिनमें ऐसे SoCs हैं, इस CVE के कारण।
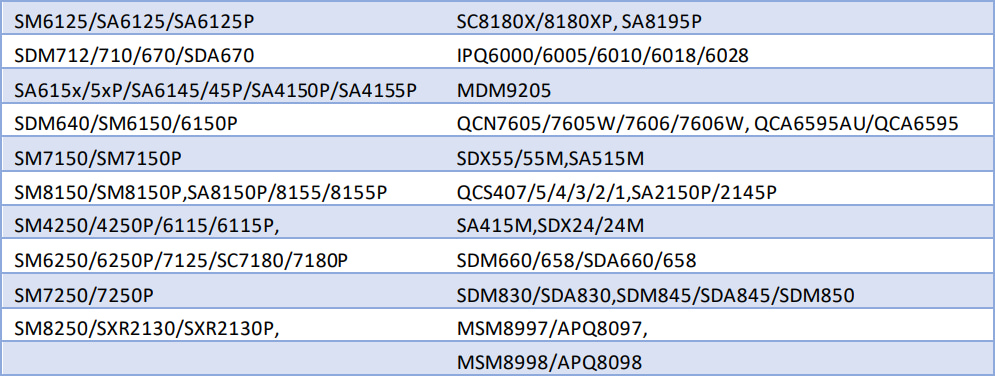
असुरक्षित SoCs

उपयोग

usage: katana.py [-h] -s SOC -e EXPLOIT [-f FIREHOSE]

A PoC for the CVE-2021-30327 vulnerability in Qualcomm Sahara

options:
  -h, --help            show this help message and exit
  -s, --soc SOC         SoC model
  -e, --exploit EXPLOIT
                        Exploit PBL (CVE-2021-30327) with a payload
  -f, --firehose FIREHOSE
                        DevPrg image in case the payload reinitializes Sahara

श्रेय

  • CVE-2021-30327 This is the CVE which Katana exploits
  • Iskuri (Christopher Wade) Reported CVE-2021-30327 to Qualcomm
  • Seamus Burke और Aaron Willey - वे पहले लोग जिन्होंने इस CVE का शोषण किया, इसे HEXACON2023 में प्रदर्शित किया
  • R0rt1z2 Helped with sniffing this exploit
  • kethily-daniel Gave me a tool which was exploiting this exact Vulnerability
  • halal-beef Script base
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    347
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    346
  • 5

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    297

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →






