
 d3mondev/burp-vps-proxy
यह Burp Suite एक्सटेंशन लोकप्रिय क्लाउड सेवाओं पर एक अपस्ट्रीम SOCKS5 प्रॉक्सी के स्वचालित निर्माण और विलोपन की अनुमति देता है।



आरंभ करें »
विशेषताएँ
·
प्रदाता
·
अस्वीकरण
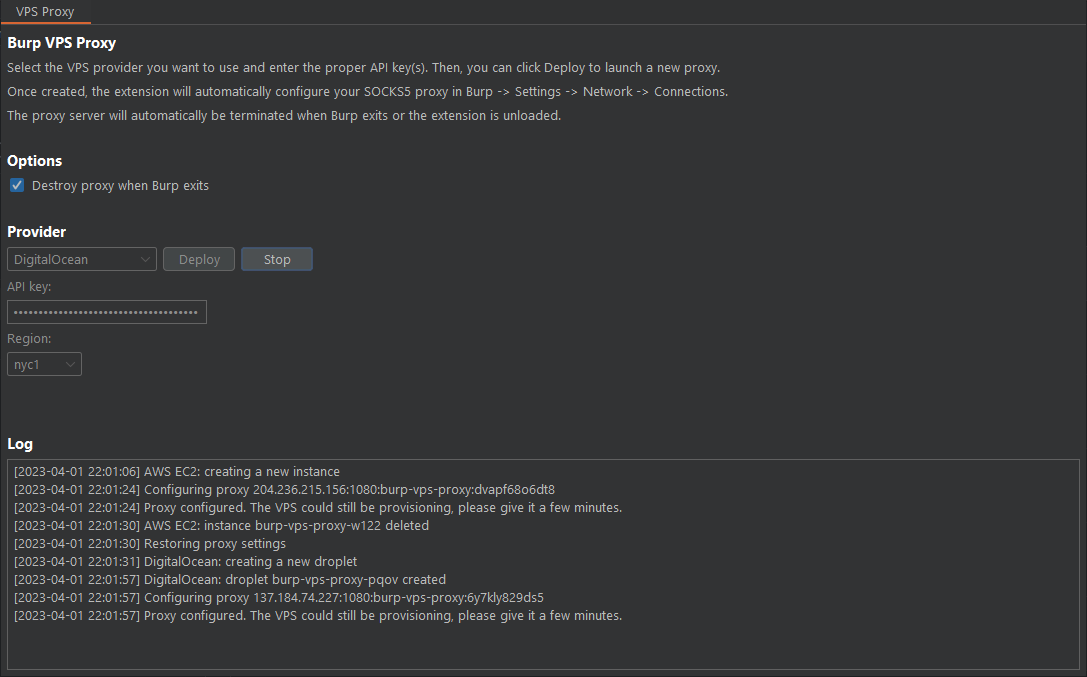
Burp VPS Proxy एक Burp Suite एक्सटेंशन है जो लोकप्रिय क्लाउड प्रदाताओं पर Burp Suite के भीतर से अपस्ट्रीम SOCKS5 प्रॉक्सी के स्वचालित निर्माण और विलोपन की अनुमति देता है। यह स्वचालित रूप से Burp को बनाए गए प्रॉक्सी का उपयोग करने के लिए कॉन्फ़िगर करता है ताकि सभी आउटबाउंड ट्रैफ़िक क्लाउड IP पते से आए। यह पेनेट्रेशन परीक्षण और बग बाउंटी हंटिंग करते समय लोकप्रिय WAFs द्वारा हमारे मुख्य IP पते को ब्लैकलिस्ट होने से रोकने के लिए उपयोगी है।
Burp VPS Proxy, @honoki के शानदार DigitalOcean Droplet Proxy for Burp Suite विचार से प्रेरित था।
यह उपयोगी लगता है? ⭐ GitHub पर हमें Star करें — इससे मदद मिलती है!
रिलीज़ पेज पर जाएं और नवीनतम burp-vps-proxy.jar फ़ाइल डाउनलोड करें।
Burp Suite में, Extensions टैब पर जाएं और Add पर क्लिक करें। एक्सटेंशन प्रकार Java पर सेट करें, और burp-vps-proxy.jar फ़ाइल चुनें।
लोड होने के बाद, Burp में नए VPS Proxy टैब के माध्यम से एक्सटेंशन तक पहुँचें। अपना प्रदाता चुनें, अपनी API कुंजियाँ सेट करें और Deploy पर क्लिक करें।
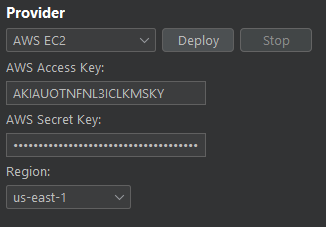
एक्सटेंशन लागत कम करने के लिए t4g.nano इंस्टेंस प्रकार का उपयोग करेगा। ध्यान दें कि सभी क्षेत्र इस इंस्टेंस प्रकार का समर्थन नहीं करते हैं। एक्सटेंशन चयनित क्षेत्र में burp-vps-proxy नामक एक सुरक्षा समूह भी बनाएगा ताकि पोर्ट 1080 पर कनेक्शन की अनुमति मिल सके।
एक्सटेंशन को कॉन्फ़िगर करने के लिए आपको AWS Access Key और AWS Private Key की आवश्यकता होगी। आपको यह भी सुनिश्चित करना होगा कि कुंजी जोड़ी कम से कम निम्नलिखित अनुमतियों तक पहुँच प्रदान करती है:
{
    "Version": "2012-10-17",
    "Statement": [
        {
            "Sid": "EC2Permissions",
            "Effect": "Allow",
            "Action": [
                "ec2:RunInstances",
                "ec2:TerminateInstances",
                "ec2:DescribeInstances",
                "ec2:DescribeImages",
                "ec2:DescribeRegions",
                "ec2:CreateTags",
                "ec2:CreateSecurityGroup",
                "ec2:DescribeSecurityGroups",
                "ec2:AuthorizeSecurityGroupIngress"
            ],
            "Resource": "*"
        }
    ]
}
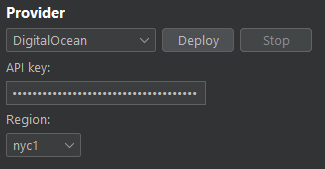
Digital Ocean सुरक्षा शोधकर्ताओं, पेंटेस्टर्स और बग बाउंटी हंटर्स के बीच एक लोकप्रिय VPS प्रदाता है। यदि आपके पास पहले से खाता नहीं है, तो आप मेरे रेफरल लिंक का उपयोग करके साइनअप करने पर $200 मुफ्त क्रेडिट प्राप्त कर सकते हैं:

आपको एक API कुंजी बनानी होगी और इसे Burp VPS Proxy एक्सटेंशन में दर्ज करना होगा।
ड्रॉपलेट बनने के बाद प्रोविज़निंग में कुछ समय लग सकता है। इंस्टेंस चालू होने के बाद कुछ मिनट प्रतीक्षा करें।
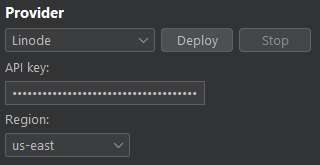
आपको एक API कुंजी बनानी होगी और इसे Burp VPS Proxy एक्सटेंशन में दर्ज करना होगा। यह आपके Linode डैशबोर्ड में आपकी प्रोफ़ाइल के "My Settings -> API Tokens" अनुभाग में किया जाता है। वे इसे Personal Access Token कहते हैं।
सुनिश्चित करें कि API कुंजी के पास "Linodes" के लिए Read/Write अनुमति है।
प्रोविज़निंग SSH के माध्यम से की जाती है और प्रॉक्सी आमतौर पर एक्सटेंशन द्वारा सूचित करते ही उपलब्ध हो जाती है।
इस एक्सटेंशन के लेखक और योगदानकर्ता इस सॉफ़्टवेयर के संबंध में क्लाउड प्रदाताओं के उपयोग से उत्पन्न किसी भी लागत, क्षति या परिणामों के लिए स्पष्ट रूप से कोई दायित्व अस्वीकार करते हैं।
इस प्रोग्राम का उपयोग अनधिकृत या अवैध गतिविधियों के लिए करना, जिसमें बिना सहमति के लक्ष्यों पर हमला करना शामिल है, सख्ती से निषिद्ध है। उपयोगकर्ताओं को सभी लागू कानूनों और विनियमों का पालन करना होगा। डेवलपर और योगदानकर्ता इस सॉफ़्टवेयर के कारण होने वाले किसी भी दुरुपयोग, क्षति या हानि के लिए कोई दायित्व या ज़िम्मेदारी नहीं लेते हैं। इस प्रोग्राम का नैतिक और कानूनी तरीके से उपयोग करना उपयोगकर्ता की ज़िम्मेदारी है।
इस रिपॉज़िटरी की सामग्री GNU General Public License v3.0 (GPLv3) के अंतर्गत लाइसेंस प्राप्त है।






