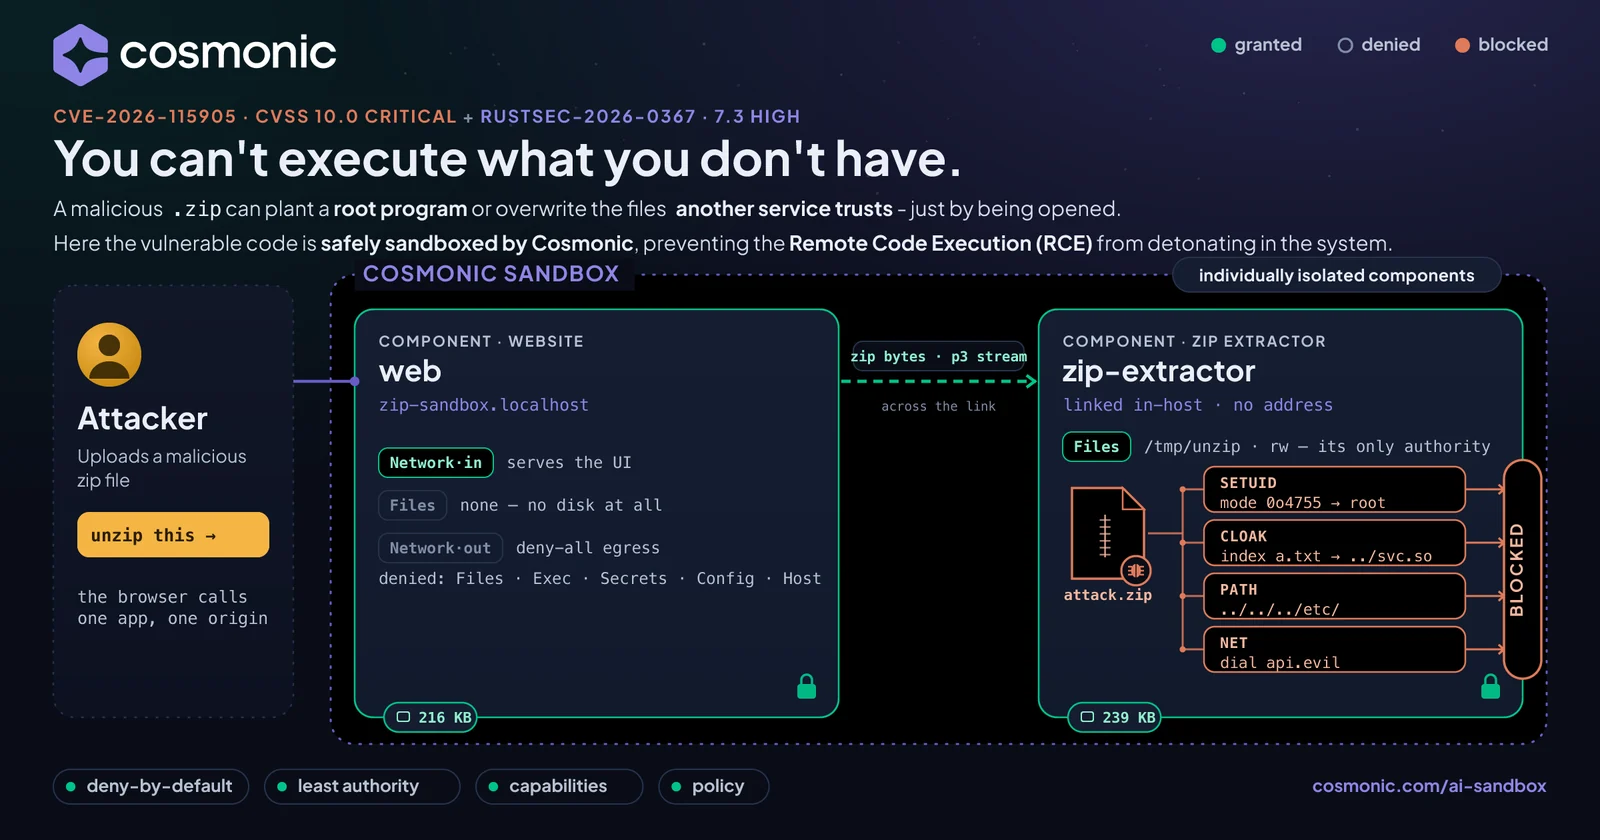
लाइव डेमो: वही कमज़ोर Rust zip crate (RUSTSEC-2026-0367 setuid + CVE-2026-115905 zip cloaking) जिसे deny-by-default Cosmonic WebAssembly सैंडबॉक्स द्वारा नियंत्रित किया गया है।

Cosmonic ब्लॉग पर पूरी कहानी पढ़ें: Stopping Remote Code Execution with a Sandbox
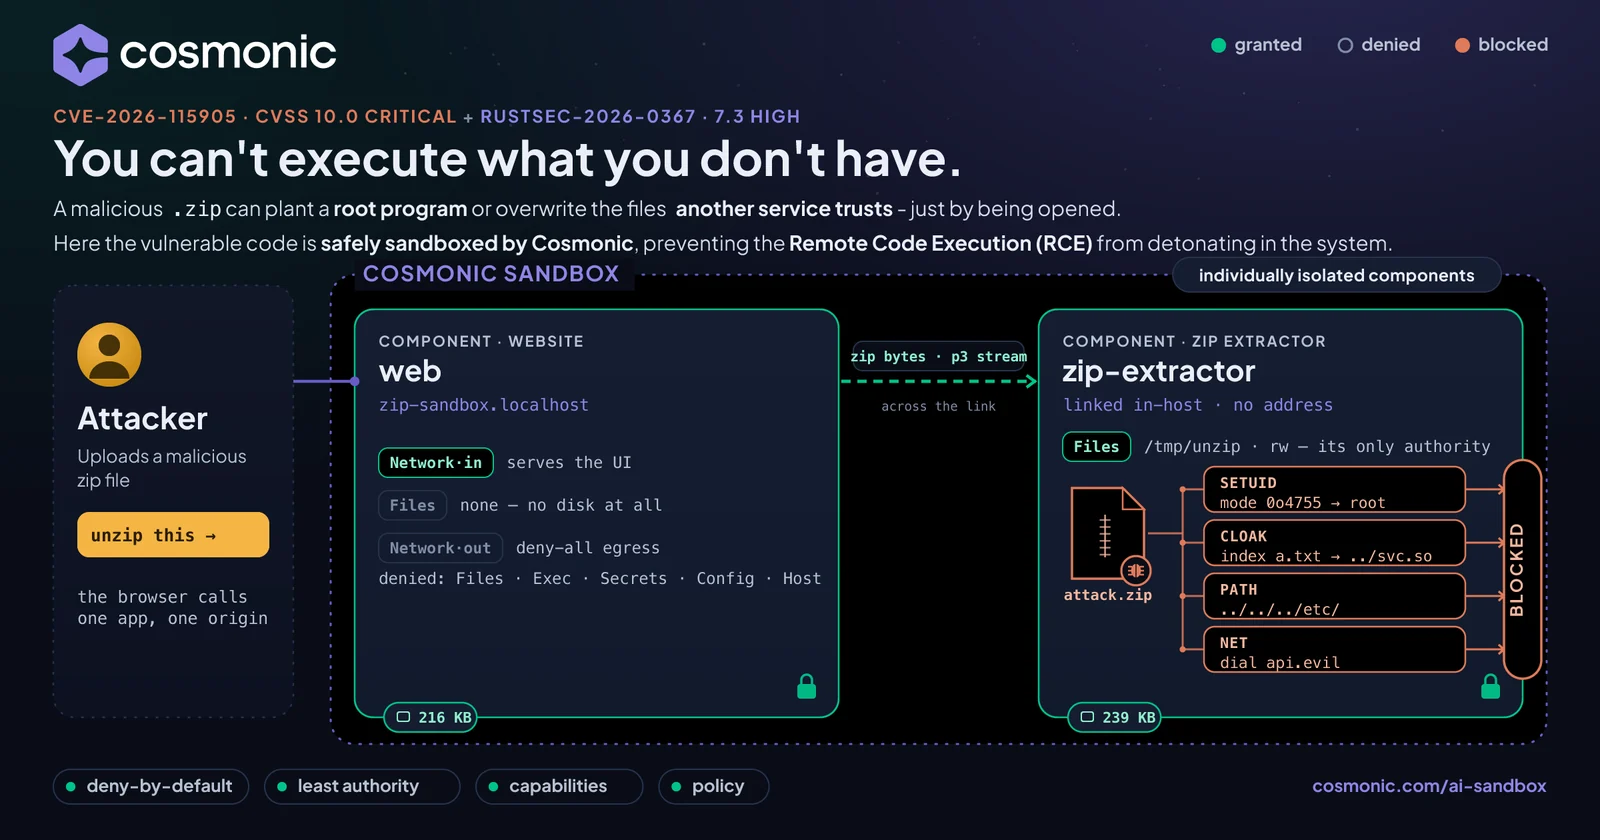
Rust zip crate ने नौ दिनों के अंतराल में दो गंभीर कमज़ोरियाँ जारी कीं, जिनमें से एक CVSS 10.0 थी।
यह रेपो उसी कमज़ोर कोड को, बिना पैच किए, डिफ़ॉल्ट-रूप-से-अस्वीकार (deny-by-default)
Cosmonic सैंडबॉक्स के अंदर चलाता है, और आपको इस पर असली तैयार किए गए आर्काइव दागने देता है। हर
हमला चलता है। उनमें से कोई भी कुछ नहीं कर सकता।
चरण दर चरण: Sandboxed zip extractor (डॉक्स वॉकथ्रू)
जो आपके पास नहीं है, उसे आप निष्पादित नहीं कर सकते। सैंडबॉक्स को हमले को पहचानना ज़रूरी नहीं है। यह कुछ भी न होने से शुरू होता है और कोड को केवल वही क्षमताएँ देता है जो आप प्रदान करते हैं: यहाँ, एक स्क्रैच फ़ोल्डर और कोई नेटवर्क नहीं। देखें सुरक्षित एजेंट प्लेटफ़ॉर्म के सिद्धांत।
डेमो पेज पर प्रत्येक परिदृश्य के लिए एक लाल बटन है। प्रत्येक एक असली तैयार किया गया आर्काइव सैंडबॉक्स में स्ट्रीम करता है; कुछ भी पैच नहीं किया गया है।
| बटन | कमज़ोरी | तैयार किया गया आर्काइव क्या करता है | सैंडबॉक्स में |
|---|---|---|---|
| बग 1: setuid बिट्स | RUSTSEC-2026-0367 · setuid · CVSS 7.3 | तीन एंट्रियाँ setuid, setgid और sticky बिट्स लेकर आती हैं। किसी Unix एक्सट्रैक्टर पर ये किसी ड्रॉप की गई फ़ाइल को रूट-स्तरीय शक्तियाँ दे देतीं। | तीनों बिट्स रिपोर्ट तक पहुँचते हैं; शून्य लागू होते हैं। |
| बग 2: zip slip | CWE-22 / CWE-59 · सिमलिंक के ज़रिए zip slip | तीन सिमलिंक एंट्रियाँ जो फ़ोल्डर के बाहर ज्ञात पाथों की ओर इशारा करती हैं: /etc/cron.d, /root/.ssh/authorized_keys और /tmp। zip 8.6.0 ../ नामों को अस्वीकार करता है, लेकिन Unix पर इसका extract() इन लिंक्स को बिना जाँच के स्थापित कर देता है। | तीनों लक्ष्य टेक्स्ट वाली सादी फ़ाइलों के रूप में पहुँचते हैं; कोई लिंक मौजूद नहीं होता। |
| बग 3: zip cloaking | CVE-2026-115905 · zip cloaking · CVSS 10.0 | सेंट्रल डायरेक्टरी एक स्कैनर release-notes.txt दिखाती है; लोकल हेडर crate के स्ट्रीमिंग एक्सट्रैक्टर को home/you/.ssh/authorized_keys लिखने का निर्देश देता है। | cloaked राइट का पालन होता है लेकिन वह /tmp/unzip, एक फेंकने योग्य फ़ोल्डर, के अंदर ही पहुँचता है। |
| सभी हमले चलाएँ | तीनों एक साथ | एक आर्काइव जिसमें ऊपर के सभी हमले हैं। | ऊपर के सभी, एक साथ सीमित। |
अन्य ID, यदि आप उन्हें खोज रहे हैं: RUSTSEC-2026-0367, GHSA-vv5m-jxxh-4627 (CWE-732) है, और CVE-2026-115905, GHSA-m665-v7pm-7grj (CWE-436) है।
दोनों सलाहकार zip 8.6.0 को प्रभावित करते हैं, जिसे यहाँ जानबूझकर उपयोग किया गया है। अपने स्वयं के कोड में, zip 9.0.5 पर अपग्रेड करें, जो दोनों को ठीक करता है।
Cosmonic Desktop इंस्टॉल करें। यह WebAssembly कंपोनेंट्स को
macOS, Windows और Linux पर सैंडबॉक्स्ड वर्कलोड के रूप में चलाता है, और 127.0.0.1:8200 पर सुनता है।
मैनिफ़ेस्ट लागू करें। deploy/zip-sandbox.workload.yaml
दोनों कंपोनेंट्स को ghcr पर डाइजेस्ट द्वारा पिन करता है, इसलिए बिल्ड करने के लिए कुछ नहीं है। सबसे आसान रास्ता Desktop के MCP सर्वर से जुड़ा एक AI
असिस्टेंट है
(कोडिंग एजेंट्स कनेक्ट करें):
"
deploy/zip-sandbox.workload.yamlको Cosmonic Desktop पर लागू करें, फिर मुझे इसकी स्थिति दिखाएँ।"
या मैनिफ़ेस्ट को Desktop की स्टेट डायरेक्टरी के अंतर्गत workloads/default/zip-sandbox.yaml में कॉपी करें
(cosmonicd paths इसे प्रिंट करता है)।
http://zip-sandbox.localhost:8200/ खोलें और लाल बटन दबाएँ, प्रत्येक परिदृश्य के लिए एक, या अपनी खुद की zip अपलोड करें।
एक सावधानी। एक्सट्रैक्टर को अपना
/tmp/unzipवॉल्यूम चाहिए। Desktop के क्विक-डिप्लॉय पाथ (cosmonic dev, ड्राफ़्ट प्रकाशित करना, इमेज लिंक पेस्ट करना) केवल इमेज से एक स्पेक बनाते हैं औरvolumesसेक्शन को छोड़ देते हैं, और तब एक्सट्रैक्टर"sandbox unavailable"उत्तर देता है। मैनिफ़ेस्ट को जैसा लिखा है वैसा ही लागू करें।
प्रत्येक परिदृश्य में एक API मोड और एक डाउनलोड करने योग्य संग्रह है, ताकि आप रॉ बाइट्स का निरीक्षण कर सकें:
| परिदृश्य | इसे चलाएँ | संग्रह डाउनलोड करें |
|---|---|---|
| बग 1: setuid बिट्स | /run?mode=suid (डिफ़ॉल्ट) | /suid.zip |
| बग 2: zip slip | /run?mode=slip | /slip.zip |
| बग 3: zip cloaking | /run?mode=cloak | /cloak.zip |
| सभी हमले चलाएँ | /run?mode=all | /all.zip |
B=http://127.0.0.1:8200
curl -s -H 'Host: zip-sandbox.localhost' "$B/run?mode=all" | python3 -m json.tool

# or upload your own zip
curl -s -H 'Host: zip-sandbox.localhost' -H 'content-type: application/zip' \
     --data-binary @your.zip "$B/run" | python3 -m json.tool
mode=all की एक संयुक्त रन रिपोर्ट करती है:
MITIGATED: 3 privileged (setuid/setgid/sticky) entries in the archive, 0 applied;
3 zip-slip symlinks neutralized; 1 cloaked entry (CVE-2026-115905) honored but confined.
Everything stayed inside /tmp/unzip.
native-demo/ एक छोटा CLI है जो उसी कमज़ोर crate को सीधे macOS या Linux पर चलाता है, बिना किसी सैंडबॉक्स के, ताकि आप पहले हमलों को सफल होते देख सकें। इसके लिए Rust टूलचेन की आवश्यकता होती है।
cd native-demo
cargo run              # bug 1 (the setuid bit survives) and bug 3 (the cloaked path is written)
cargo run -- cloak     # bug 3 only
Bug 1 VULNERABLE: 1 file(s) kept a SUID/SGID/sticky bit after extraction पर समाप्त होता है, और निकाली गई फ़ाइल पर ls -l -rwsr-xr-x दिखाता है। Bug 3 दिखाता है कि स्कैनर release-notes.txt देख रहा है जबकि स्ट्रीमिंग एक्सट्रैक्टर config/app.conf लिख रहा है। वही कोड, वही तरह का आर्काइव; एकमात्र अंतर यह है कि कोड को क्या सौंपा गया था।
एक वर्कलोड, दो WebAssembly कंपोनेंट, प्रत्येक का अपना सैंडबॉक्स और अपने स्वयं के अनुदान। web होस्ट के भीतर एक लाइव stream<u8> के माध्यम से अपलोड किए गए आर्काइव को extractor पर स्ट्रीम करता है; ब्राउज़र केवल web से ही बात करता है।
| कंपोनेंट | फ़ाइलसिस्टम | नेटवर्क | HTTP | कार्य |
|---|---|---|---|---|
web | कोई नहीं | कोई इग्रेस नहीं | wasi:http/handler सर्व करता है | UI और अपलोड; आर्काइव को कभी संग्रहीत नहीं करता |
extractor | केवल /tmp/unzip (अस्थायी) | कोई इग्रेस नहीं | कोई नहीं, केवल लिंक के माध्यम से पहुँच योग्य | अनज़िप, कमज़ोर क्रेट के साथ |
ये अनुदान ही पूरा शमन हैं:
wasm32-wasip2 के लिए कंपाइल किया गया है, जो Unix लक्ष्य नहीं है, इसलिए क्रेट का #[cfg(unix)] अनुमति कोड कंपाइल से बाहर हो जाता है। बिट आता है और रिपोर्ट उसे दिखाती है; कोई भी उसे लागू नहीं कर सकता।/tmp/unzip ही एकमात्र मौजूद पथ है।allowedHosts: [] शिप करते हैं।