CVE-2026-19489 के लिए ऑफ़लाइन NetScaler ADC / Gateway साक्ष्य जाँचकर्ता। रिपोर्ट किया गया फ़र्मवेयर और कॉन्फ़िगरेशन साक्ष्य। स्टैंडअलोन Python; JSON/CSV/HTML रिपोर्ट; कोई एक्सप्लॉइट पेलोड नहीं।





CVE-2026-19489 के विरुद्ध ऑपरेटर-रिपोर्ट किए गए NetScaler बिल्ड्स का ऑफ़लाइन ट्राइएज (NetScaler ADC / Gateway: LSN SIP ALG मेमोरी करप्शन)। यह चेकर आपके द्वारा प्रदान किए गए बिल्ड, वेरिएंट और कॉन्फ़िगरेशन साक्ष्य की तुलना विक्रेता के फ़िक्स्ड बिल्ड्स से करता है। यह केवल मानक लाइब्रेरी का उपयोग करने वाली एक एकल स्टैंडअलोन Python 3.10+ स्क्रिप्ट है।
यह पूरी तरह से ऑफ़लाइन है: कोई एप्लायंस एक्सेस, एप्लिकेशन निष्पादन, एक्सप्लॉइट पेलोड या नेटवर्क मोड नहीं है। पैसिव नेटवर्क मेटाडेटा किसी चालू फ़र्मवेयर बिल्ड या कॉन्फ़िगरेशन को स्थापित नहीं कर सकता, इसलिए नेटवर्क मोड को जानबूझकर छोड़ दिया गया है।
यह रिपॉज़िटरी केवल CVE-2026-19489 को कवर करती है, node2shell-check और php2shell-check की रिपोर्टिंग परंपराओं का पालन करते हुए।
potentially_affected पुष्ट शोषणीयता नहीं है।fixed_version_reported विक्रेता के फ़िक्स्ड बिल्ड के बराबर या उससे ऊपर के संस्करण की रिपोर्ट करता है। यह सत्यापित तैनात पैच या सुरक्षा की गारंटी नहीं है।unknown कभी भी सुरक्षित नहीं है। अनुपस्थित, विकृत या परस्पर विरोधी साक्ष्य अज्ञात ही रहते हैं।exploitability: not_tested होता है। कुछ भी शोषित या परीक्षण नहीं किया जाता, और किसी तैनात एप्लायंस का आकलन नहीं किया गया।Python 3.10 या बाद का संस्करण। किसी इंस्टॉलेशन या तृतीय-पक्ष निर्भरताओं की आवश्यकता नहीं है; यदि आपके इंटरप्रेटर का नाम वही है तो python3 का उपयोग करें।
# One reported build (JSON to stdout)
python netscaler_cve_2026_19489_check.py --version 14.1-73.31 --variant standard

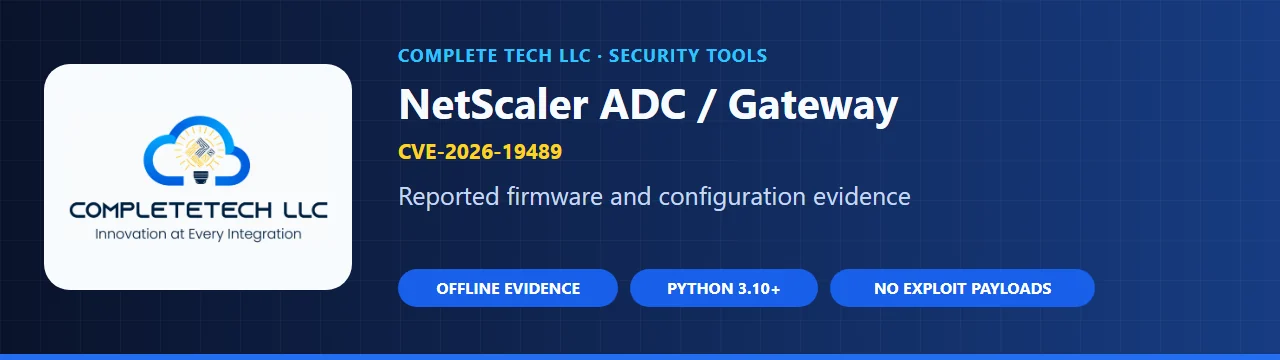
# The synthetic example inventory as an HTML report
python netscaler_cve_2026_19489_check.py --inventory docs/example-inventory.json --format html --output report.html

# A CSV inventory as JSON, exiting 1 if any firmware is potentially affected
python netscaler_cve_2026_19489_check.py --csv-list inventory.csv --format json --fail-on-finding
--help हर विकल्प को सूचीबद्ध करता है और --tool-version चेकर संस्करण प्रिंट करता है। इनपुट (--version, --inventory, --csv-list) को संयोजित और दोहराया जा सकता है। रिपोर्ट stdout पर जाती हैं जब तक --output FILE न दिया जाए; मौजूदा रिपोर्ट को अस्वीकार कर दिया जाता है जब तक --force प्रदान न किया जाए।
प्रभावित का अर्थ है समान शाखा और वेरिएंट के लिए निश्चित बिल्ड से सख्ती से पहले। कोई निचली सीमा या जीवनचक्र निष्कर्ष नहीं निकाला जाता है।
| शाखा और वेरिएंट | विक्रेता निश्चित बिल्ड |
|---|---|
| 14.1 standard | 14.1-73.32 |
| 13.1 standard | 13.1-63.21 |
| 14.1 FIPS | 14.1-73.32 |
| 13.1 FIPS/NDcPP | 13.1-37.277 |
unknown रहते हैं।unknown रहता है जहाँ standard और FIPS/NDcPP तुलनाएँ असहमत होती हैं; निश्चित-बिल्ड फ़ील्ड तब प्रत्येक वेरिएंट की सीमा को सूचीबद्ध करता है।unknown रहते हैं।स्वीकृत बिल्ड वर्तनी में 14.1-73.37, 14.1.73.37 और NS14.1: Build 73.37.nc शामिल हैं, जिन्हें वैकल्पिक रूप से एक वैकल्पिक nc मार्कर से पहले FIPS या NDcPP के रूप में चिह्नित किया जा सकता है। केवल बिल्ड टेक्स्ट प्रदान करें, पूरी show version पंक्ति नहीं।
| इनपुट | उपयोग |
|---|---|
--version BUILD | एक रिपोर्ट किया गया बिल्ड; दोहराने योग्य। --variant standard|fips|ndcpp और --build-source प्रत्येक CLI बिल्ड पर लागू होते हैं। |
--inventory FILE | सख्त UTF-8 JSON ऑब्जेक्ट या गैर-रिक्त ऐरे; दोहराने योग्य। पूर्णांक schema_version: 1 और स्ट्रिंग version (रिक्त होना unknown है) आवश्यक है। वैकल्पिक: label, variant, build_source, version_candidates (अधिकतम 16 स्ट्रिंग; असहमति unknown है) और अवलोकन फ़ील्ड। |
--csv-list FILE | आवश्यक version हेडर वाली UTF-8 CSV; दोहराने योग्य। वैकल्पिक label, variant, build_source और अवलोकन कॉलम। schema_version और version_candidates केवल JSON में हैं। |
केवल रिक्त, unknown, official और citrix बिल्ड प्रोवेनेंस तुलना की अनुमति देते हैं; कोई भी अन्य प्रोवेनेंस unknown देता है। अतिरिक्त फ़ील्ड, डुप्लिकेट कुंजियाँ, गलत प्रकार, असमान CSV पंक्तियाँ और विकृत कोटिंग त्रुटियाँ हैं। एक रन अधिकतम 100 इनपुट फ़ाइलें, 10,000 अवलोकन, प्रति फ़ाइल 4 MiB और प्रति स्ट्रिंग 512 अक्षर स्वीकार करता है। इनपुट नियमित फ़ाइलें होनी चाहिए; अभिलेखागार और निर्देशिका वृक्ष कभी नहीं खोले जाते। संदर्भ पूर्ण इनपुट अनुबंध, पार्सर नियम और सीमाएँ परिभाषित करता है।
स्पष्ट अवलोकन true, false या unknown CLI फ़्लैग, JSON बूलियन/null या प्रलेखित CSV मानों के रूप में प्रदान करें। वे संस्करण स्थिति से अलग रहते हैं, इसे कभी नहीं बदलते, और पहुँच सिद्ध नहीं करते। कोई स्थानीय कॉन्फ़िगरेशन या प्रक्रिया डेटा एकत्र नहीं किया जाता है।
| CLI अवलोकन | अर्थ | एक्सपोज़र शर्त अपेक्षा करती है |
|---|---|---|
--sip-alg-on-lsn-group | LSN समूह पर SIP ALG सक्षम है | true |
precondition_status केवल इन ऑपरेटर अवलोकनों का सारांश देता है (conditions_observed, condition_not_observed या unknown) और कभी भी सत्यापित एक्सपोज़र या स्वच्छ परिणाम नहीं होता है।
--format json (डिफ़ॉल्ट), csv या html चुनें। HTML एक स्व-निहित, एस्केप्ड, स्क्रिप्ट-रहित दस्तावेज़ है जिसमें कोई दूरस्थ संपत्ति नहीं है। CSV फ़ॉर्मूला-सुरक्षित है, जिसमें एक record_type कॉलम है जो result पंक्तियों को शून्य-परिणाम रिपोर्ट के लिए उत्सर्जित summary पंक्ति से अलग करता है। एक सिंथेटिक उदाहरण इनपुट और जनरेट की गई रिपोर्ट किसी वास्तविक सिस्टम का वर्णन नहीं करते हैं।