CVE-2026-17106 के लिए ऑफ़लाइन Docker CopyEscape साक्ष्य जाँचकर्ता। Docker संस्करण और बिल्ड-कॉन्फ़िगरेशन साक्ष्य। स्टैंडअलोन Python; JSON/CSV/HTML रिपोर्ट; कोई एक्सप्लॉइट पेलोड नहीं।



Docker copy गंतव्य एस्केप
CVE-2026-17106 · ऑफ़लाइन संस्करण ट्राइएज
copyescape-check CVE-2026-17106 (उपनाम GHSA-hfg8-hc9c-6c3h) के लिए समर्पित रिपॉज़िटरी है, एक ऐसी त्रुटि जिसमें एक तैयार किया गया आर्काइव docker cp कॉपी-आउट (और अन्य moby/go-archive एक्सट्रैक्शन) को इच्छित गंतव्य के बाहर लिखने के लिए प्रेरित कर सकता है।
यह एक स्टैंडअलोन, केवल-मानक-लाइब्रेरी वाला Python 3.10+ टूल है जो Docker Engine/CLI, Docker Desktop और moby/go-archive के ऑपरेटर-रिपोर्ट किए गए संस्करणों की प्रकाशित फ़िक्स से तुलना करता है, और अनिश्चितता को ईमानदारी से रिपोर्ट करता है। यह कोई नेटवर्क अनुरोध नहीं करता, कोई Docker या एप्लिकेशन कोड नहीं चलाता, और कभी भी शोषण-क्षमता का परीक्षण नहीं करता। CompleteTech LLC द्वारा।
[!IMPORTANT] संस्करण तुलना एक साक्ष्य है, सत्यापित रनटाइम स्थिति नहीं।
potentially_affectedपरिणाम पुष्ट शोषण-क्षमता नहीं है, औरfixed_version_reportedसुरक्षा की गारंटी या सत्यापित तैनात पैच नहीं है। विक्रेता बैकपोर्ट और कस्टम बिल्ड संस्करण स्ट्रिंग से पता नहीं लगाए जा सकते।
| फ़ील्ड | दायरा |
|---|---|
| शोषण पहचानकर्ता | CVE-2026-17106 |
| इसी शोषण के लिए उपनाम | GHSA-hfg8-hc9c-6c3h |
| प्राथमिक स्रोतों के विरुद्ध समीक्षित नियम | 2026-10-24 |
| कार्यान्वयन स्थिति | कार्यान्वित (ऑफ़लाइन संस्करण ट्राइएज) |
उपनाम और कई प्रभावित उत्पाद इसी शोषण की पहचान करते हैं; वे अतिरिक्त स्कैनर दायरे नहीं बनाते। विभिन्न भेद्यताओं के फ़िक्स स्वतंत्र रिपॉज़िटरी में होने चाहिए।
python3 कहा जाता है, नीचे दिए गए कमांड में उसका उपयोग करें।python copyescape_check.py --version docker-engine=29.6.2 --version go-archive=0.2.5 --format json
python copyescape_check.py --inventory inventory.json --format html --output report.html
python copyescape_check.py --csv components.csv --fail-on-finding
पहले कमांड में, Engine 29.6.2 रिपोर्ट किए गए फ़िक्स (potentially_affected) से नीचे है, और go-archive 0.2.5 उस रेंज में आता है जहाँ स्रोत असहमत हैं (unknown, कभी भी सुरक्षित नहीं)।
उपयोग और एग्ज़िट कोड के लिए python copyescape_check.py --help चलाएँ, और चेकर संस्करण के लिए python copyescape_check.py --tool-version चलाएँ। परीक्षण python -m unittest -v से चलाएँ। इनपुट, फ़ील्ड और आउटपुट प्रारूप reference में प्रलेखित हैं।
छवियाँ docs/example-inventory.json में सिंथेटिक, आरक्षित-नाम इनपुट से रेंडर की गई HTML रिपोर्ट दिखाती हैं; आउटपुट docs/example-report.html है। ये चेकर के वास्तविक आउटपुट का एक उदाहरण हैं, किसी भी सिस्टम का आकलन नहीं।
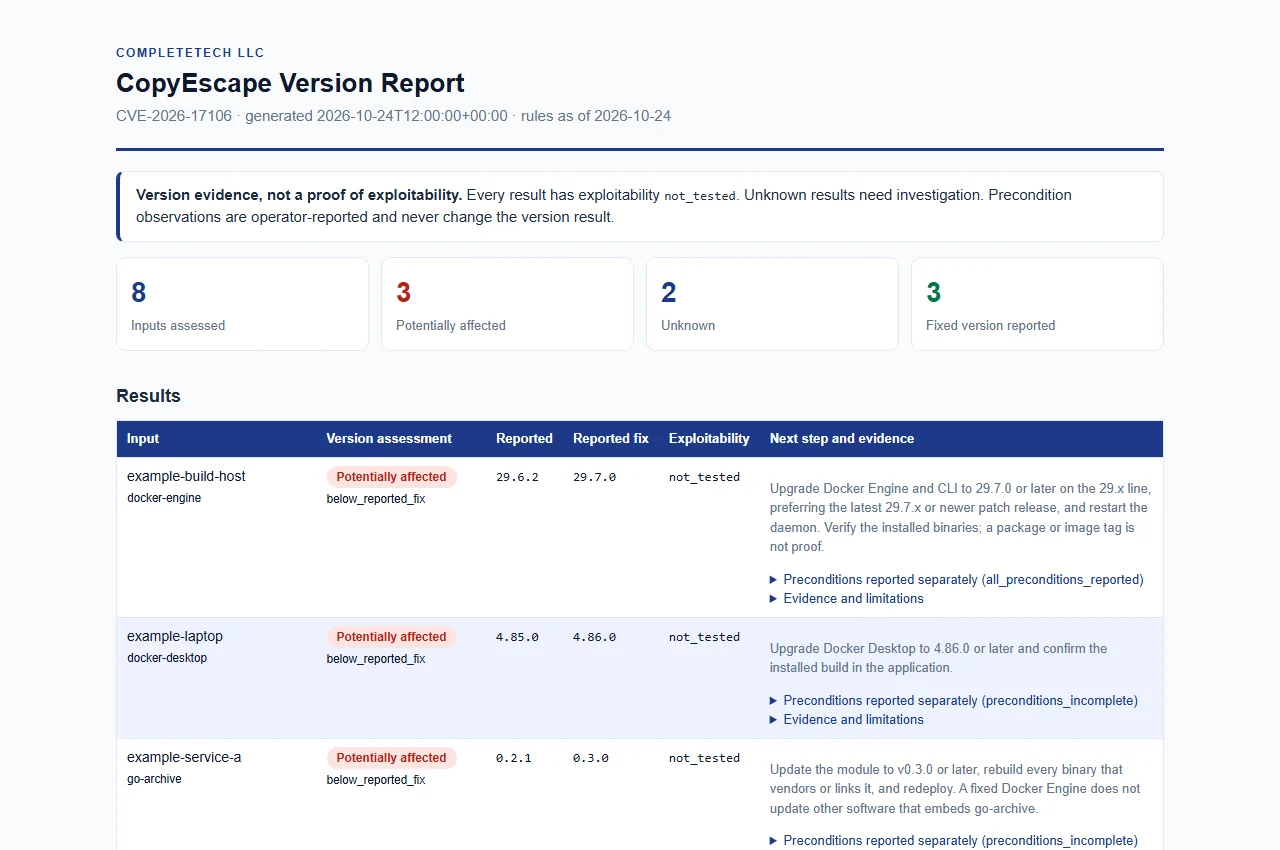
बनाए गए इनपुट से उत्पन्न सिंथेटिक उदाहरण; वास्तविक आकलन नहीं।
copyescape_status (संस्करण स्थिति) पूर्व-शर्त अवलोकनों और शोषणीयता से अलग है।
| स्थिति | अर्थ |
|---|---|
potentially_affected | रिपोर्ट किया गया सादा संस्करण उस एक रिलीज़ लाइन पर रिपोर्ट किए गए फ़िक्स से नीचे है जिसे स्रोत कवर करते हैं। पुष्ट शोषणीयता नहीं। |
fixed_version_reported | रिपोर्ट किया गया सादा संस्करण रिपोर्ट किए गए फ़िक्स को पूरा करता है। यह गारंटी नहीं है कि तैनात बिल्ड पैच किया गया है। |
unknown | अनुपलब्ध, विकृत, प्रीरिलीज़, योग्यता-युक्त, विक्रेता/कस्टम-बिल्ड, परस्पर विरोधी, विवादित-रेंज, या अकवर की गई लाइन वाले संस्करण। इनकी समीक्षा करें; ये कभी भी एग्ज़िट कोड नहीं बदलते। |
not_tested है।docker cp कॉपी-आउट या go-archive निष्कर्षण, होस्ट फ़ाइलसिस्टम लेखन विशेषाधिकार) ऑपरेटर अवलोकनों के रूप में प्रदान की जा सकती हैं। इन्हें संस्करण परिणाम के साथ रिपोर्ट किया जाता है और ये इसे कभी नहीं बदलते।unsupported_runtime का उपयोग नहीं किया जाता: समीक्षित विक्रेता स्रोत इस संदर्भ में इन घटकों के लिए जीवनचक्र साक्ष्य प्रकाशित नहीं करते।x.y.z संस्करण (वैकल्पिक अग्रणी v) की तुलना की जाती है; बाकी सब कुछ unknown रहता है।संस्करण-स्थिति कारणों और रिपोर्ट फ़ील्ड की पूरी सूची reference में है।
नीचे दिए गए प्राथमिक स्रोतों के विरुद्ध 2026-10-24 को समीक्षित। नियम एक दिनांकित ऑफ़लाइन स्नैपशॉट हैं (rules_as_of प्रत्येक रिपोर्ट में दिखाई देता है); इस टूल की पुरानी प्रति पर भरोसा करने से पहले सलाहकारों को पुनः जाँचें।
| घटक | रिपोर्ट किया गया फ़िक्स संस्करण | आकलित लाइन | स्रोत |
|---|---|---|---|
| Docker Engine / CLI | 29.7.0 | 29.x | Docker Engine v29 रिलीज़ नोट्स |
| Docker Desktop | 4.86.0 | 4.x | Docker सुरक्षा घोषणाएँ |
moby/go-archive | 0.3.0 | 0.x | प्रकाशक और GitHub-समीक्षित सलाहकार |
सीमा प्रबंधन और सीमाएँ:








