स्मार्ट सर्च और थ्रेट इंटेलिजेंस के साथ लाइव CVE PoC एग्रीगेटर
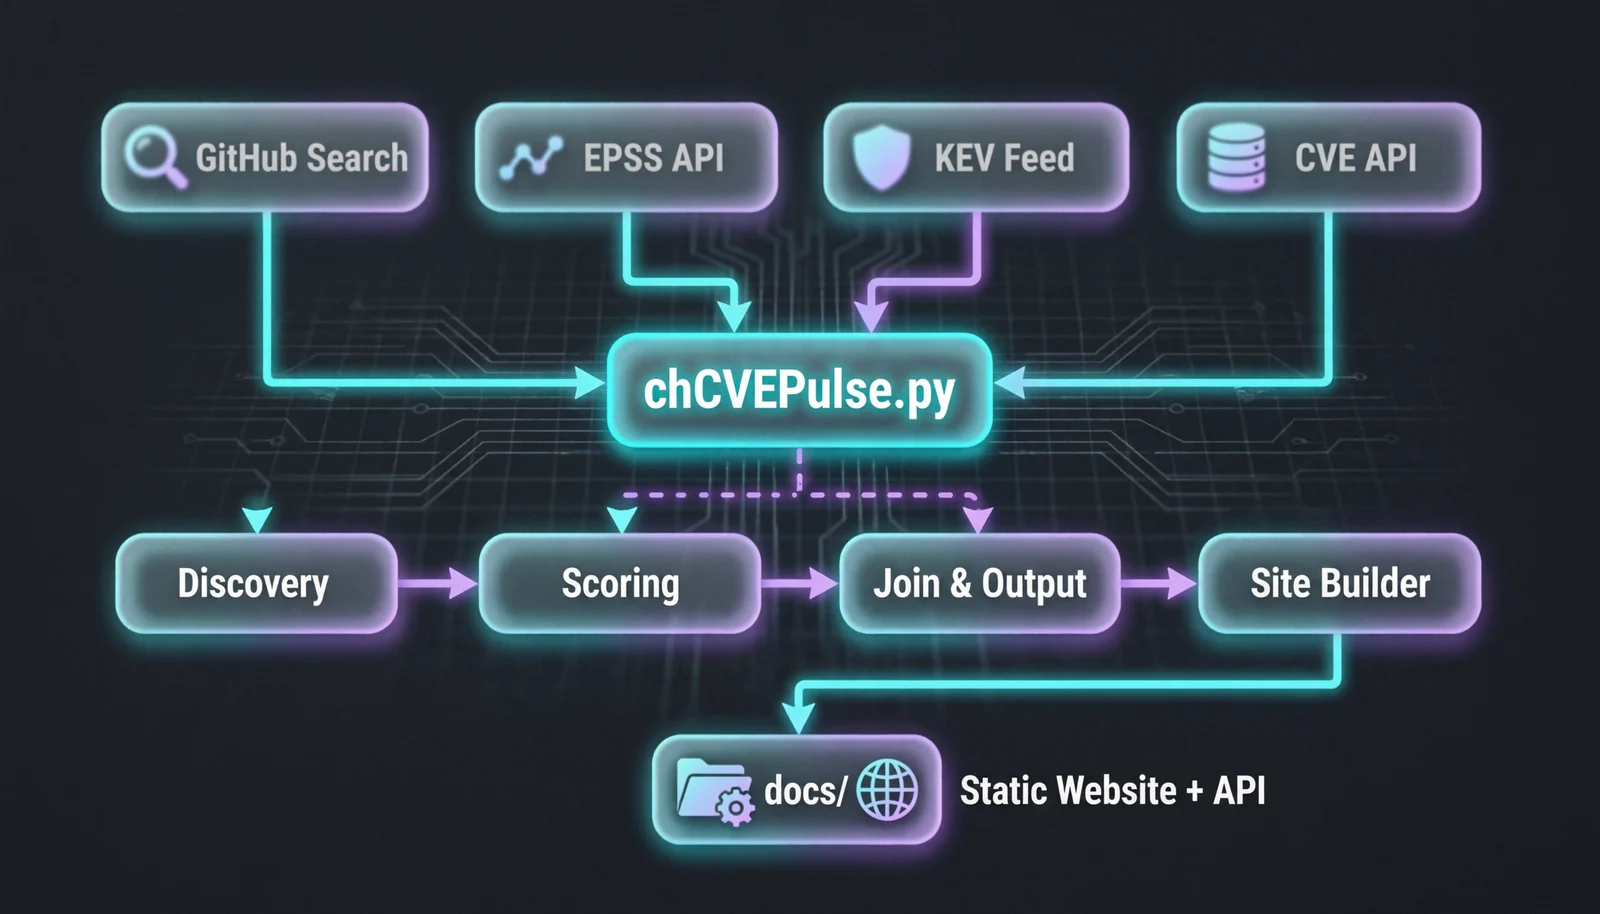
CVE Pulse स्वचालित रूप से GitHub से को खोजता, स्कोर करता और इंडेक्स करता है।
यह उन्हें और डेटा से समृद्ध करता है, दैनिक बनाता है, और एक तेज़, खोजने योग्य प्रस्तुत करता है
### पूर्ण पाइपलाइन

`pipeline` सबकमांड को फाइन-ट्यून किया जा सकता है:

- `--days` : GitHub पर कितने दिन पीछे तक खोजना है (डिफ़ॉल्ट: 7)
- `--mode` : `daily` (हाल के CVE, तेज़) या `weekly` (व्यापक स्कैन)
- `--limit` : स्कैन करने के लिए अधिकतम CVE (डिफ़ॉल्ट: 50)
- `--cve` : स्कैन करने के लिए एक या अधिक CVE ID निर्दिष्ट करें
- `--skip-discovery` : केवल मौजूदा डेटा से आउटपुट पुनः उत्पन्न करें
- `--check-links` : सत्यापित करें कि रिपॉज़िटरी URL अभी भी सक्रिय हैं

---

## 📊 आउटपुट और वेबसाइट

सफल पाइपलाइन रन के बाद, `docs/` में शामिल हैं:

- **`index.html`** – मुख्य खोज पृष्ठ (`logic.js` और `style.css` द्वारा संचालित)
- **`CVE_list.json`** – विवरण और PoC लिंक के साथ सभी CVE
- **`trending_poc.json`** – हाल ही में अपडेट किए गए PoC (स्वतः-अपडेटेड README से)
- **`api/v1/`** – पूर्ण REST-जैसे JSON एंडपॉइंट:
  - `joined_top.json` – PoC, EPSS, और KEV स्थिति के साथ उच्च-प्राथमिकता वाले CVE
  - `kev.json` – संवर्धित KEV सूची
  - `epss_top.json` – PoC के साथ शीर्ष EPSS CVE
  - `cve/{CVE-ID}.json` – प्रति CVE विस्तृत PoC जानकारी
  - `snapshots/` – दैनिक स्थिति स्नैपशॉट
  - `diffs/` – दिन-प्रतिदिन के परिवर्तन

खोज **फ़ज़ी मैचिंग**, विक्रेता/उत्पाद फ़िल्टर, और नकारात्मक शब्दों (जैसे, `-windows`) का समर्थन करती है।

---

## 🗂️ प्रोजेक्ट संरचना```
Ch4120N-CVE-Pulse/
├── chCVEPulse.py
├── scripts/
│   ├── config.py
│   ├── helpers.py
│   ├── github_api.py
│   ├── scoring.py
│   ├── discovery.py
│   ├── outputs.py
│   ├── diff.py
│   ├── joined.py
│   ├── site.py
│   ├── sync.py
│   ├── fetch_epss.py
│   ├── fetch_kev.py
│   └── pipeline.py
├── templates/
│   └── index.html# Jinja2 template for the website
├── data/
│   ├── github.txt# CVE -> PoC URL list (edit this)
│   ├── blacklist.txt
│   ├── cache/
│   └── evidence/
├── docs/
│   ├── api/v1/
│   └── index.html, style.css, logic.js
├── requirements.txt
└── README.md
🔧 कॉन्फ़िगरेशन
लगभग सभी सेटिंग्स scripts/config.py में रहती हैं:
GITHUB_SOURCES – आपकी data/github.txt का पथ
EPSS_API_URL, KEV_URL, CVE_API_TEMPLATE – बाहरी API एंडपॉइंट
HIGH_EPSS_THRESHOLD – "उच्च" अलर्ट के लिए न्यूनतम EPSS
TOP_KEV_COUNT – कितनी KEV प्रविष्टियाँ रखनी हैं
SNAPSHOT_RETENTION_DAYS – पुराने स्नैपशॉट कितने समय तक रखने हैं
📡 डेटा स्रोत
स्रोत
विवरण
GitHub Search API
CVE ID का उल्लेख करने वाले रिपॉज़िटरी खोजें
GitHub GraphQL
स्टार काउंट, भाषा, विषय, फ़ोर्क/आर्काइव स्थिति प्राप्त करें
FIRST EPSS
एक्सप्लॉइट प्रेडिक्शन स्कोरिंग सिस्टम
CISA KEV
ज्ञात शोषित भेद्यताओं की सूची
MITRE CVE API
आधिकारिक CVE विवरण, संदर्भ, उत्पाद
API दर सीमाएँ बढ़ाने के लिए GitHub टोकन की सिफारिश की जाती है (GITHUB_TOKEN पर्यावरण चर के रूप में सेट करें)।
📅 ऑटोमेशन (CI/CD)
तीन GitHub Actions वर्कफ़्लो सब कुछ अपडेट रखते हैं:
sync_cve_pocs.yml – प्रतिदिन चलता है, data/github.txt पढ़ता है, ताज़ा CVE मेटाडेटा प्राप्त करता है और markdown फ़ाइलें अपडेट करता है।
hot_cves.yml – हर 6 घंटे में चलता है, इस README में Trending PoCs अनुभाग को अपडेट करता है।
site.yml – स्टैटिक वेबसाइट को बनाता है और GitHub Pages पर तैनात करता है।
सभी वर्कफ़्लो .github/workflows/ में हैं।
📈 Trending PoCs
नीचे दी गई Trending PoCs तालिका CI पाइपलाइन द्वारा हर 6 घंटे में स्वचालित रूप से अपडेट की जाती है।
Universal local privilege escalation Proof-of-Concept exploit for CVE-2024-1086, working on most Linux kernels between v5.14 and v6.6, including Debian, Ubuntu, and KernelCTF. The success rate is 99.4% in KernelCTF images.
यह प्रोजेक्ट खतरे की खुफिया जानकारी, भेद्यता प्रबंधन, और रक्षात्मक सुरक्षा अनुसंधान के लिए है।
लिंक किए गए रिपॉज़िटरी का उपयोग किसी भी अवैध या अनधिकृत गतिविधि के लिए न करें।
लेखक PoC कोड को होस्ट या समर्थन नहीं करते – वे केवल सार्वजनिक रूप से उपलब्ध जानकारी को अनुक्रमित करते हैं।
📄 लाइसेंस
GPLv3 लाइसेंस – पूर्ण पाठ के लिए LICENSE फ़ाइल देखें।
"खतरों से आगे रहें – हर CVE PoC को वास्तविक समय में ट्रैक करें।"
⭐ यदि यह प्रोजेक्ट आपकी सहायता करता है, तो कृपया इसे एक स्टार देने पर विचार करें!
Most Linux LPEs need a race window or a kernel-specific offset. Copy Fail is a straight-line logic flaw, it needs neither. The same 732-byte Python script (or .c elf) roots every Linux distribution shipped since 2017.
his repository contains an automated Proof of Concept (PoC) script for exploiting CVE-2025-24813, a Remote Code Execution (RCE) vulnerability in Apache Tomcat. The vulnerability allows an attacker to upload a malicious serialized payload to the server, leading to arbitrary code execution via deserialization when specific conditions are met.
CVE-2024-40725 and CVE-2024-40898, affecting Apache HTTP Server versions 2.4.0 through 2.4.61. These flaws pose significant risks to web servers worldwide, potentially leading to source code disclosure and server-side request forgery (SSRF) attacks.