 caniphish/phishious
रेड-टीमर्स के लिए डिज़ाइन किया गया एक ओपन-सोर्स सिक्योर ईमेल गेटवे (SEG) मूल्यांकन टूलकिट।


Phishious एक ओपन-सोर्स सिक्योर ईमेल गेटवे (SEG) मूल्यांकन टूलकिट है जो रेड-टीमर्स के लिए डिज़ाइन किया गया है और CanIPhish टीम द्वारा विकसित किया गया है। Phishious यह देखने की क्षमता प्रदान करता है कि विभिन्न सिक्योर ईमेल गेटवे तकनीकें फिशिंग सामग्री प्रस्तुत किए जाने पर कैसे व्यवहार करती हैं।
हम मज़ाक नहीं कर रहे जब हम कहते हैं कि Phishious सिक्योर ईमेल गेटवे मूल्यांकन में दुनिया का पहला उपकरण है। वर्तमान में कोई अन्य उपलब्ध उपकरण (मुफ्त या भुगतान) नहीं है जो आपको विभिन्न सिक्योर ईमेल गेटवे के खिलाफ अपने फिश को स्कैन करने की क्षमता प्रदान करता है। सबसे निकटतम उपयोगिता VirusTotal है, हालांकि यह विशेष रूप से मैलवेयर का पता लगाने पर केंद्रित है, न कि स्पैम/फिश का पता लगाने पर।
Phishious के उपयोग के माध्यम से, आप दुनिया के सबसे लोकप्रिय सिक्योर ईमेल गेटवे के खिलाफ अपनी फिशिंग सामग्री का स्वतंत्र रूप से परीक्षण करने में सक्षम होंगे। यह एक अमूल्य क्षमता है क्योंकि यह आपको संकेत देती है कि आपका फिशिंग अभियान कितना सफल हो सकता है।
Phishious एक सामान्य गलत कॉन्फ़िगरेशन का शोषण करता है जहां कई संगठन ईमेल बाउंस प्रतिक्रियाओं और गैर-डिलीवरी रिपोर्टों में अत्यधिक संवेदनशील जानकारी प्रसारित करते हैं। संवेदनशील जानकारी आमतौर पर मूल अछूते इनबाउंड संदेश हेडर के रूप में आती है।
इस जानकारी को Phishious में फीड करके, यह प्रासंगिक जानकारी निकाल सकता है और पता लगा सकता है कि कोई ईमेल किसी लक्ष्य के जंक फ़ोल्डर में जाने की संभावना है या SEG द्वारा पूरी तरह से अवरुद्ध होने की संभावना है। जब हम इसे कई लक्ष्यों पर स्केल करते हैं, तो हम इस जानकारी को एकत्रित करके यह समग्र दृश्य प्रदान करने में सक्षम होते हैं कि विभिन्न SEG कुछ फिशिंग सामग्री देने पर कैसे व्यवहार करते हैं।
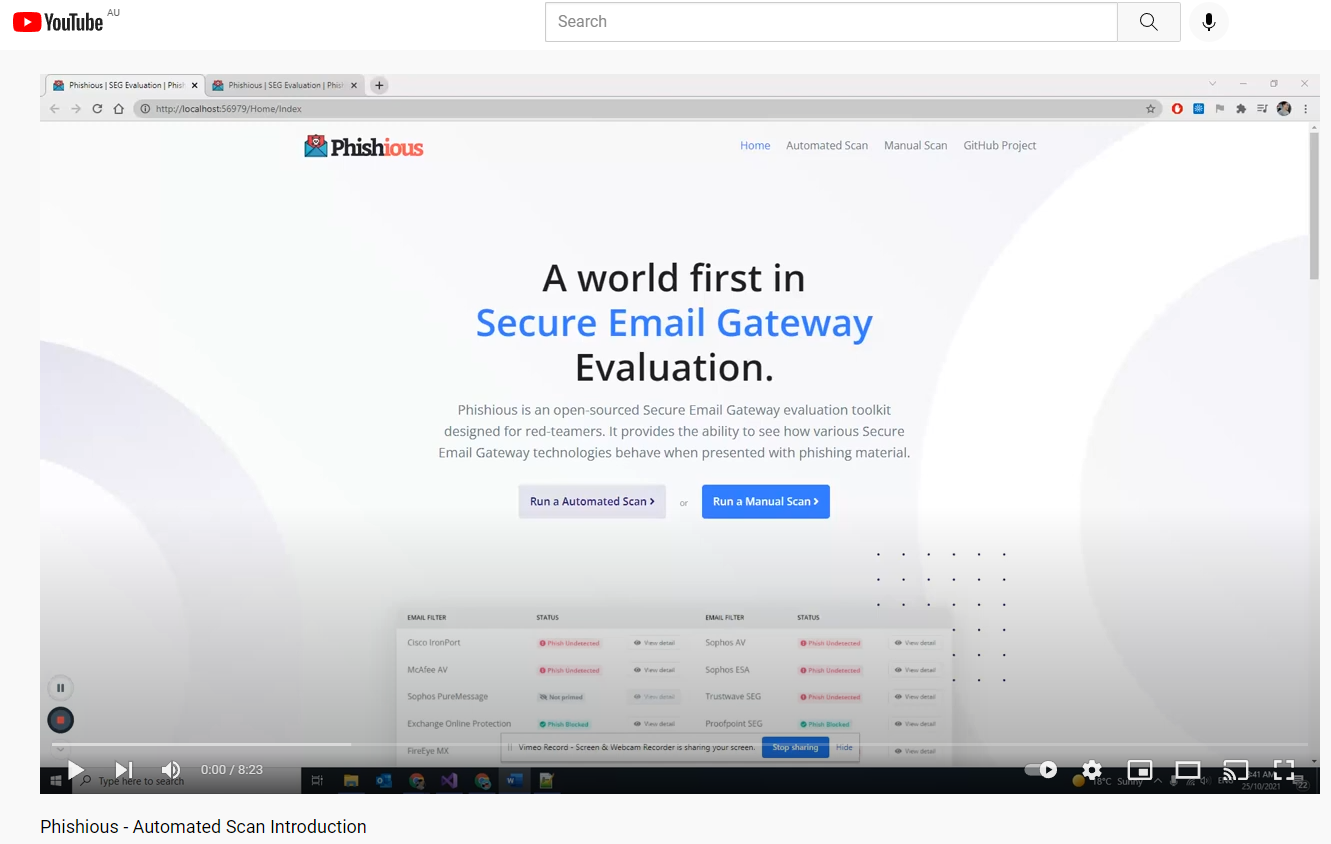
ईमेल बाउंस हमलों और परिणामी मुद्दों को बेहतर ढंग से समझने के लिए, कृपया निम्नलिखित ब्लॉग पोस्ट पढ़ें, यह BSides Canberra प्रस्तुति देखें या नीचे दिए गए परिचयात्मक वीडियो को YouTube पर देखें।
Windows 10 एंडपॉइंट, Windows Server 2012+ या कोई भी Linux सिस्टम जो .NET Core 5.0 चलाने में सक्षम हो (देखें https://dotnet.microsoft.com/download/dotnet/5.0)
Phishious एक .NET Core 5.0 MVC वेब एप्लिकेशन है। तदनुसार इसे Windows पर IIS या Linux पर Apache का उपयोग करके वेब सर्वर के रूप में चलाया जा सकता है। हालांकि Phishious का उपयोग करने का सबसे सरल तरीका प्रोजेक्ट को क्लोन करना है और फिर इसे अपने पसंदीदा IDE (जैसे Visual Studio, Visual Studio Code, Rider, आदि) का उपयोग करके डीबग करना है।
स्वचालित स्कैन एक ऑर्केस्ट्रेशन लेयर जोड़ता है जिसके द्वारा Phishious स्वचालित रूप से ईमेल भेजता है, बाउंस प्रतिक्रियाओं को इन्जेस्ट करता है और कुछ ही क्लिक्स के साथ मेल हेडर का विश्लेषण करता है। उपयोगकर्ता के रूप में आपका मुख्य कार्य कमजोर मेल प्राप्तकर्ताओं की पहचान करना है।
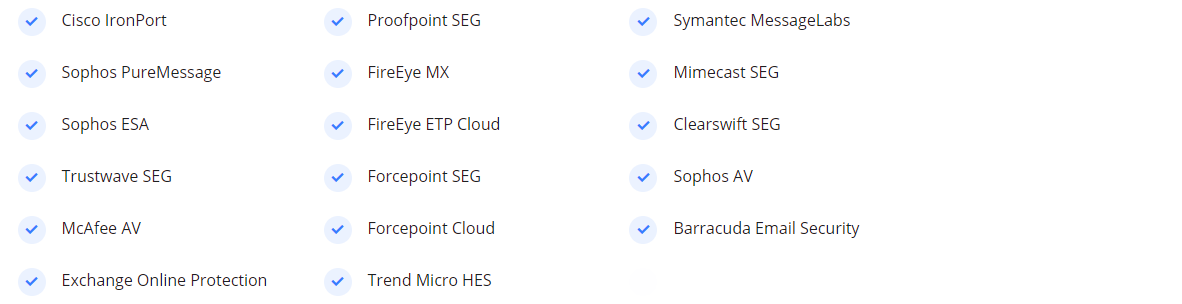
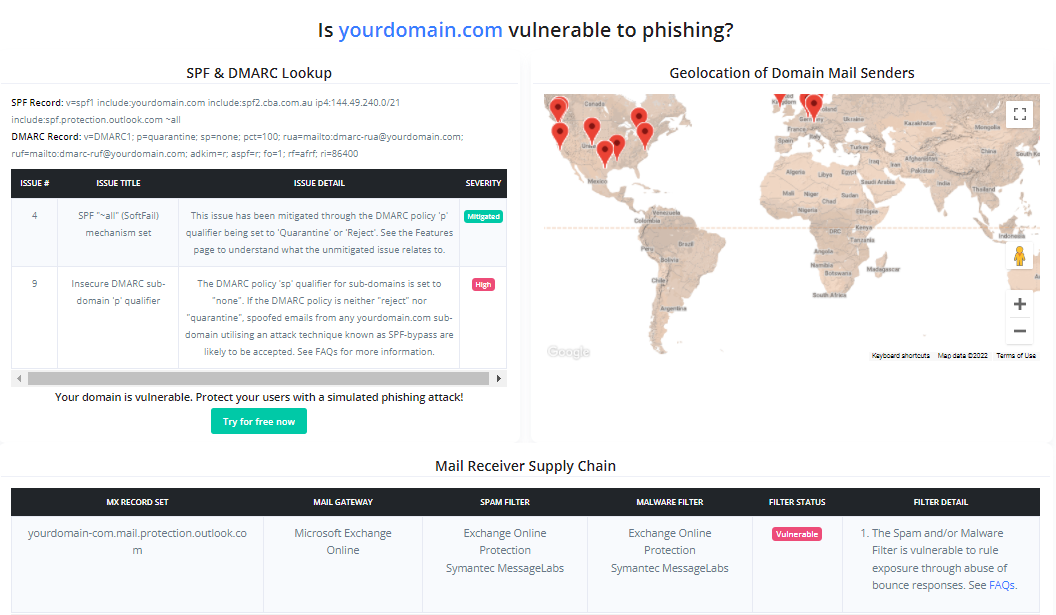
चूंकि Phishious सार्वजनिक बुनियादी ढांचे का दुरुपयोग करने के लिए डिज़ाइन किया गया है, आपको विभिन्न मेल सुरक्षा प्रौद्योगिकियों का उपयोग करने वाले विभिन्न प्रकार के लक्ष्यों की पहचान करने की आवश्यकता है (जैसे लक्ष्य 1 Sophos PureMessage का उपयोग करता है, लक्ष्य 2 Cisco IronPort का उपयोग करता है, आदि)। कमजोर मेल प्राप्तकर्ताओं की पहचान मैन्युअल विश्लेषण (जैसे CanIPhish आपूर्ति श्रृंखला विश्लेषण) या प्रोग्रामेटिक साधनों (जैसे CanIPhish आपूर्ति श्रृंखला API) के माध्यम से की जा सकती है।
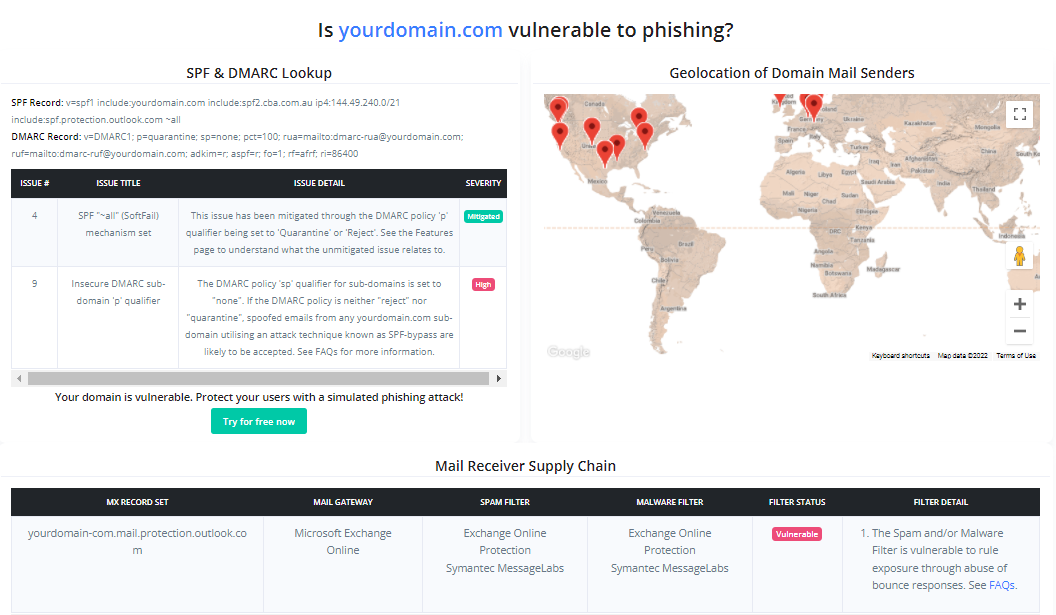
संदर्भ: साथ में दी गई छवि एक CanIPhish आपूर्ति श्रृंखला स्कैन की है जो एक कमजोर 'मेल प्राप्तकर्ता आपूर्ति श्रृंखला' दिखाती है।
लक्ष्य सेटिंग्स. लक्ष्य डोमेन को स्पेस, लाइन या कॉमा से अलग करके इनपुट करें। इसके बाद स्थानीय भाग पते में एक गैर-मौजूद पता इनपुट करें
SMTP सेटिंग्स. आप जिस SMTP सर्वर सेटिंग्स का उपयोग करने की योजना बना रहे हैं, उसे इनपुट करें।
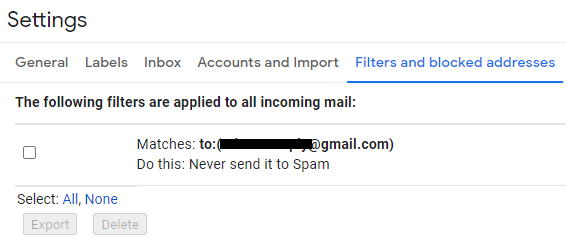
नोट: यदि Gmail का उपयोग कर रहे हैं तो "कम सुरक्षित ऐप एक्सेस" सक्षम के साथ एक डिस्पोजेबल Gmail पते का उपयोग करें। यह सेटिंग यहां क्लिक करके टॉगल की जा सकती है - https://myaccount.google.com/lesssecureapps. एक फ़िल्टर सेटअप करें ताकि कोई भी इनबाउंड ईमेल कभी स्पैम में न जाए (सेटिंग्स कॉग > सभी सेटिंग्स देखें > फ़िल्टर और ब्लॉक किए गए पते > एक नया फ़िल्टर बनाएं के तहत कॉन्फ़िगर किया गया)। अंत में Gmail के लिए, उपयोगकर्ता नाम और पासवर्ड आपका Gmail ईमेल पता और पासवर्ड है।
स्टोरेज स्कैन सेटिंग्स. वह स्थान इनपुट करें जहां ईमेल बाउंस प्रतिक्रियाएं आएंगी। वर्तमान में, Gmail और Amazon S3 दोनों को स्टोरेज गंतव्य के रूप में समर्थित किया जाता है।
नोट: Amazon S3 के उपयोग के लिए, आपको संभवतः बाउंस प्रतिक्रियाओं को इस स्थान पर अग्रेषित करने के लिए किसी प्रकार की अग्रेषण क्षमता सेटअप करनी होगी (जैसे Amazon SES मेल रिसीवर जिसका गंतव्य S3 है)।
ईमेल प्राइमिंग सेटिंग्स. अपना भेजने वाला ईमेल पता, प्रदर्शन नाम और एक गैर-दुर्भावनापूर्ण विषय और ईमेल बॉडी इनपुट करें। ईमेल प्राइमिंग का उपयोग संबंधित सिक्योर ईमेल गेटवे प्रौद्योगिकियों के सामान्य व्यवहार को आधार रेखा (बेसलाइन) करने के लिए किया जाता है, ताकि जब हम अपना दुर्भावनापूर्ण मेल वितरित करें तो हम इससे अंतर (डेल्टा) का विश्लेषण कर सकें।
एक बार सभी सेटिंग्स प्रदान कर दिए जाने के बाद, 'Save Settings' पर क्लिक करें और फिर 'Prime Filters' पर क्लिक करें। प्राइमिंग पूरा होने के लिए एक मिनट तक प्रतीक्षा करें।
अब प्राइमिंग के दौरान ईमेल किए गए उन्हीं लक्ष्यों को दुर्भावनापूर्ण सामग्री ईमेल करने का समय है।