 cameloo1/sharepoint-toolshell-micro-postmortem

ऑन-प्रिमाइस Microsoft SharePoint “ToolShell” (CVE-2025-53770) के लिए प्रतिलिपि प्रस्तुत करने योग्य घटना माइक्रो-पोस्टमार्टम: ATT&CK स्नैपशॉट, “महत्वपूर्ण लॉग” तालिका, तीन खोज (KQL/SPL/Sigma), पहले-4-घंटे संचार, नमूना डेटा, और आंकड़े। तेजी से ट्रायेज के लिए बनाया गया; कोई संगठन डेटा नहीं; SharePoint Online दायरे से बाहर।
यह किट मध्य-2025 के "ToolShell" जीरो-डे अभियान को Microsoft SharePoint सर्वर (ऑन-प्रेम) के विरुद्ध ट्रायज करता है; SharePoint Online दायरे से बाहर है। यह बाहरी डेटा पर निर्भर हुए बिना अंत-से-अंत तक प्रतिलिपि योग्य शिकार, संचार और आंकड़े प्रदान करता है।
यह रेपो क्यों मौजूद है: प्रतिलिपि योग्य डिटेक्शन और संरेखित कार्यकारी संचार के साथ विश्लेषक ट्रायज को गति दें।
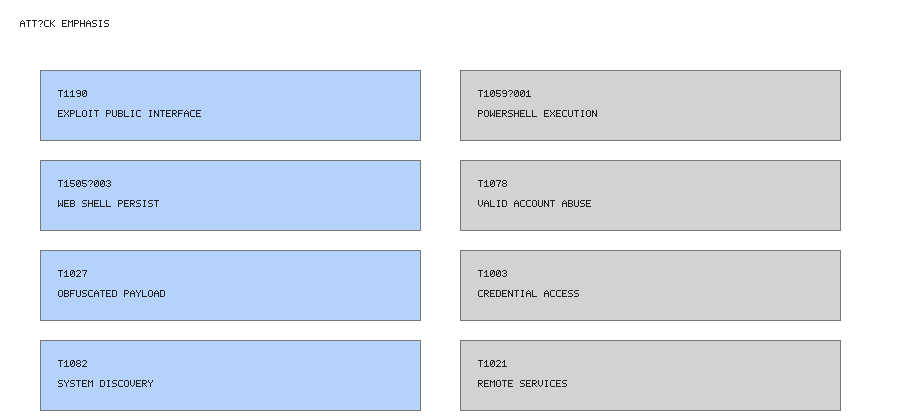
बल दी गई तकनीकें: T1190 (सार्वजनिक-सामना करने वाले अनुप्रयोग का शोषण), T1059.001 (PowerShell), T1505.003 (वेब शेल), T1078 (मान्य खाते), T1027 (अस्पष्टीकृत/जटिल फ़ाइलें), T1003 (OS क्रेडेंशियल डंपिंग), T1082 (सिस्टम सूचना खोज), T1021 (दूरस्थ सेवाएँ), T1071 (अनुप्रयोग परत प्रोटोकॉल), T1567 (वेब सेवाओं पर बहिर्गमन)।
| चरण | संकेत | लॉग स्रोत | मुख्य फ़ील्ड | उदाहरण पैटर्न |
|---|---|---|---|---|
| वेब स्तर/IIS | लंबे __VIEWSTATE ब्लॉब्स, /_layouts/* पर असामान्य POSTs, दुर्लभ UA, 500/404 विस्फोट | IIS/W3C लॉग, SharePoint ULS | cs-uri-stem, cs-useragent, sc-status, पेलोड लंबाई | बड़े POST बॉडी के स्पाइक्स जिनके बाद 500 त्रुटियाँ |
| प्रक्रिया निष्पादन | w3wp.exe -> cmd.exe -> powershell.exe -enc या -EncodedCommand के साथ | Windows Security 4688 | ParentProcessName, NewProcessName, CommandLine, Account | C:\Windows\System32\inetsrv\w3wp.exe द्वारा एन्कोडेड पेलोड के साथ PowerShell उत्पन्न करना |
| फ़ाइल निर्माण/वेबशेल | \inetpub\wwwroot\wss\... या \_layouts\... के अंतर्गत अप्रत्याशित .aspx ड्रॉप | Sysmon 11 / फ़ाइल अखंडता फ़ीड | TargetFilename, Image, Hashes | \inetpub\wwwroot\wss\VirtualDirectories\80\App_Data\ में नया .aspx |
| पहचान/टोकन | असामान्य सत्र जारी करना, सेवा खातों से संबंधित प्रशासनिक कार्रवाइयाँ | SharePoint ULS, AD FS लॉग | User, ClientIP, CorrelationId, टोकन दावे | सेवा खाता अनेक उच्च-विशेषाधिकार टोकन जारी कर रहा है |
| DNS/प्रॉक्सी | IIS विसंगतियों के बाद नव-देखे गए कम-प्रचलन वाले डोमेन | DNS, प्रॉक्सी, फ़ायरवॉल लॉग | query, src_ip, count, प्रचलन स्कोर | PowerShell निष्पादन के तुरंत बाद हल होने वाला पहली बार देखा गया डोमेन |
hunts/w3wp_powershell_encodedcommand.kql · SPL · Sigma: IIS कार्यकर्ता से उत्पन्न एन्कोडेड PowerShell को पकड़ें।hunts/sharepoint_webshell_filecreate.kql · SPL · Sigma: SharePoint वेब रूट के अंतर्गत अप्रत्याशित .aspx फ़ाइलों की पहचान करें।hunts/dns_newly_seen_post_iis_anomaly.kql · SPL · Sigma: IIS विसंगतियों और संदिग्ध IIS चाइल्ड प्रक्रियाओं के बाद कम-प्रचलन DNS डोमेन को सतह पर लाएँ।samples/example_events.json की समीक्षा करें (इसमें हानिरहित शोर शामिल है)।Account, -enc युक्त CommandLine, 3 दुर्भावनापूर्ण हिट और 1 हानिरहित प्रशासक स्क्रिप्ट नोट के साथ।\inetpub\wwwroot\wss\VirtualDirectories\80\Layouts\ के अंतर्गत 2 .aspx पथ और एक हानिरहित परिनियोजन प्रविष्टि दिखाता है।cdn-msupdate.example, toolshare-sync.example IIS होस्ट IP से जुड़े, 24 घंटों में कुल <5 क्वेरी, और एक हानिरहित कॉर्पोरेट CDN डोमेन जिसे थ्रेसहोल्डिंग द्वारा अनदेखा किया गया।comms/first_4h.md देखें।figures/decision-tree.png संचार पैक में ASCII तर्क को दर्शाता है।विक्रेता अनुसंधान:
m365:security, wineventlog) से मिलान करने के लिए इंडेक्स/तालिका नाम (index=*, SecurityEvent, Sysmon) अपडेट करें।Account, ClientIP, TargetFilename) को पर्यावरण-विशिष्ट उपनामों या सामान्यीकृत स्कीमा (जैसे, user, ip_src, file_path) से बदलें।ago(24h) या प्रारंभिक विंडो समायोजित करें।