 buybitart/get-the-hacker
WiFi खतरों को चुपचाप पकड़ें। हैकर्स को पकड़ें।

चलें। स्कैन करें। पहचानें। समझें।
GTH Aliaksandr Zasinets द्वारा बनाया गया एक निष्क्रिय Wi-Fi WIDS है। यह प्राप्त फ़्रेमों में हमले के संकेतों की जाँच करता है। यह साक्ष्य सहेजता है। लाइसेंस: GPL-2.0-only।
GTH Deauth बर्स्ट, AP नीति परिवर्तन, और Evil Twin संकेतों की जाँच करता है। यह Recon, KARMA संकेतों, EAPOL प्रयासों, और बार-बार होने वाले अस्वीकरणों की भी जाँच करता है। सामान्य Probe Requests और अज्ञात AP हमले नहीं हैं। एक MAC पता किसी व्यक्ति की पहचान नहीं करता।
flowchart TD
 A[Wi-Fi Frames] --> B[Capture and Decode]
 B --> C[WIDS Rules]
 C --> D[Saved Evidence]
 D --> E[Shared Assessment]
 E --> F[Console and Dashboard]
 E --> G[HTML PDF JSON]
Python 3.11+, SQLite समर्थन, और Bash की आवश्यकता है।
Linux या Termux को iw और ip की भी आवश्यकता है।
Scapy 2.6.1 बंडल किया गया है। बुनियादी उपयोग के लिए pip install की आवश्यकता नहीं है।
Raw कैप्चर के लिए root, एक समर्थित ड्राइवर, और Monitor Mode की आवश्यकता है।
कॉपी करने के बाद, स्क्रिप्ट मोड सेट करें:
chmod +x gth.sh install.sh
gth.sh कमांड जोड़ने के लिए एक बार bash install.sh चलाएँ।
यह आपके यूज़र bin फ़ोल्डर का उपयोग करता है। यह कोई पैकेज इंस्टॉल नहीं करता।
./gth.sh
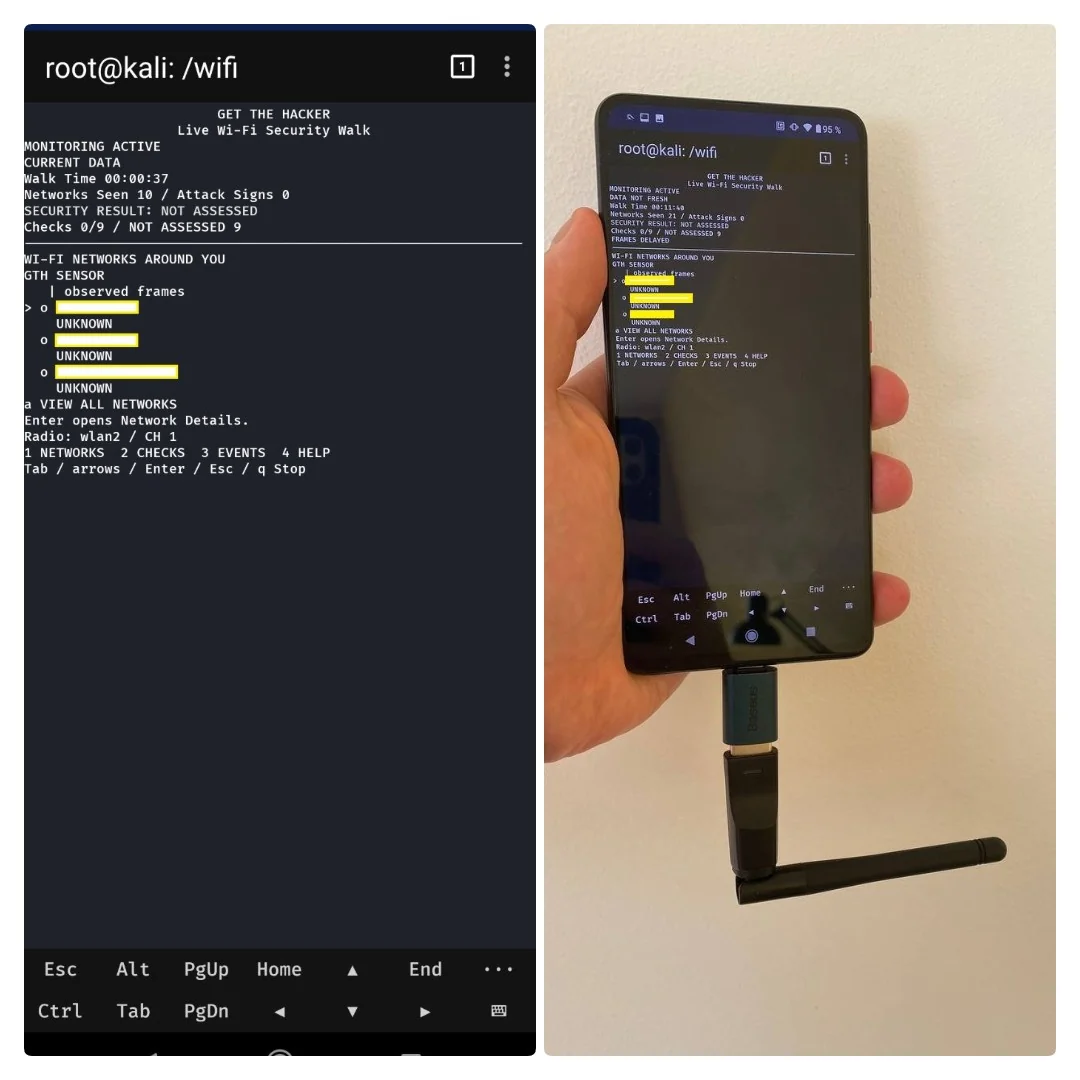
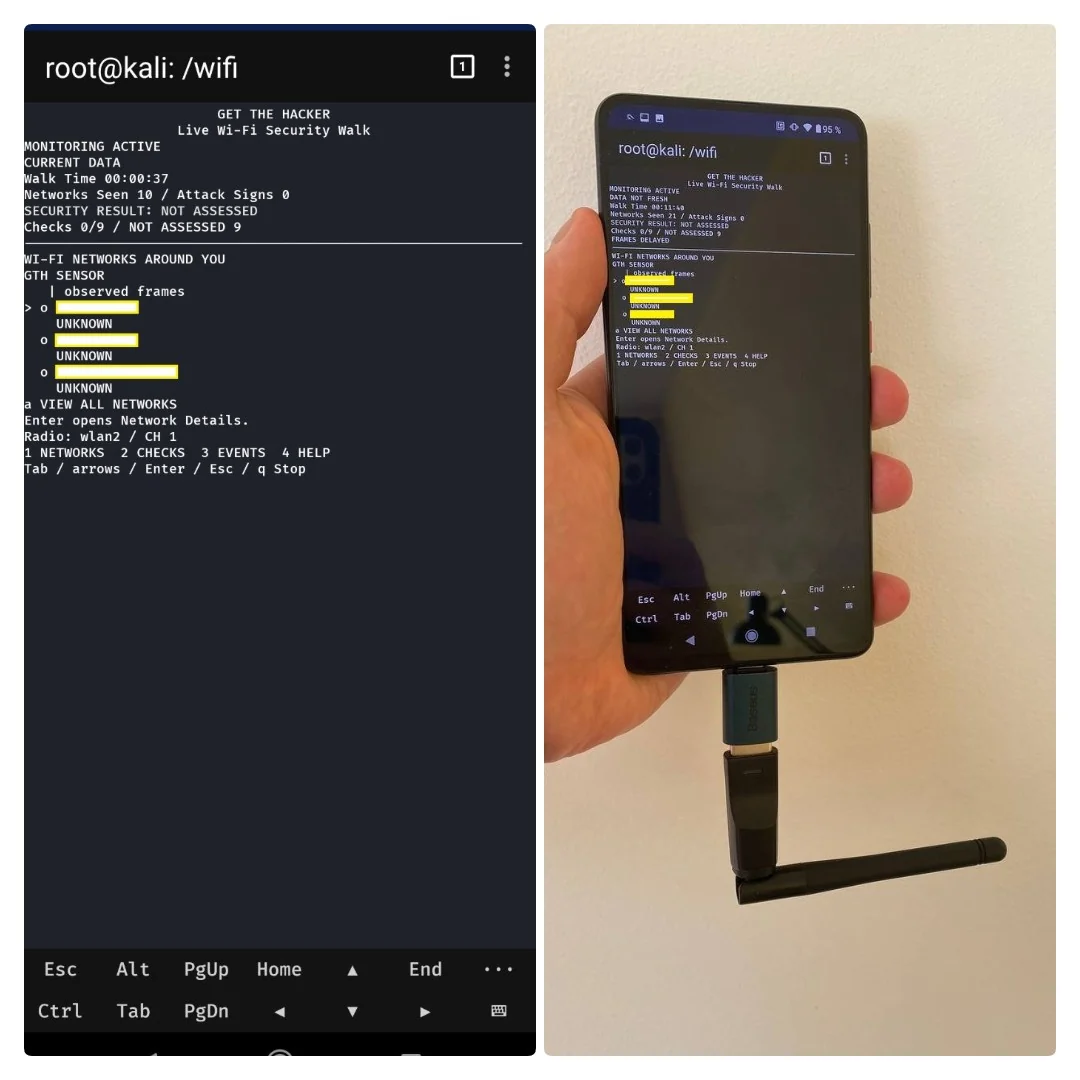
किसी फ़्लैग की आवश्यकता नहीं है। Ctrl+C कैप्चर रोकता है और रिपोर्ट सहेजता है। यदि ड्राइवर समर्थन करता है तो एक डिस्कनेक्टेड wlan2 Monitor Mode में प्रवेश कर सकता है। बदली गई रेडियो स्थिति एग्ज़िट पर बहाल कर दी जाती है। कनेक्टेड एडाप्टर स्वचालित रूप से स्विच नहीं होता। Managed wlan0 स्थानीय लिंक स्थिति देता है। यह पैकेट WIDS नहीं देता। GTH वर्तमान चैनल की जाँच करता है। यह चैनल हॉप नहीं करता। GPS वैकल्पिक है। GPS फ़िक्स के बिना भी कैप्चर काम करता है।
| परिणाम | अर्थ |
|---|---|
| DETECTED | सहेजा गया साक्ष्य किसी हमला संकेतक नियम से मेल खाया |
| NOT DETECTED | जाँचे गए नियमों और फ़्रेमों से कोई संकेत मेल नहीं खाया |
| NOT ASSESSED | जाँच का कोई पूर्ण परिणाम नहीं है |
Networks, Checks, Events, और Help के लिए 1 से 4 का उपयोग करें। विवरण के लिए तीर कुंजियाँ, Enter, और Esc का उपयोग करें। Help में दिखाया गया स्थानीय Dashboard URL खोलें। AP आरेख एक योजनाबद्ध चित्र है। यह स्थान का नक्शा नहीं है।
Linux इस ऐप में नए सत्र reports/ में सहेजता है।
Android परिणाम /sdcard/Download/GTH/ में सहेजता है।
रिपोर्ट और लॉग रनटाइम पर बनाए जाते हैं। ये स्रोत फ़ाइलें नहीं हैं।
./gth.sh demo
./gth.sh replay /path/to/capture.pcap
./gth.sh report /path/to/session
python3 tools/verify_proofs.py /path/to/session
Demo मेमोरी में सिंथेटिक फ़्रेम उत्पन्न करता है। यह कोई रेडियो फ़्रेम नहीं भेजता। Replay के लिए raw Wi-Fi PCAP, PCAPNG, या सामान्यीकृत JSONL इनपुट आवश्यक है। सत्यापन के लिए सत्र लॉग और Proof फ़ाइलें साथ रखें।
Installation, Android, Architecture, Detection, Reports, और Limits पढ़ें। बंडल किए गए स्रोत लाइसेंस के लिए Third-party code देखें।
