
घटना प्रतिक्रिया फोरेंसिक फ्रेमवर्क
एक Elasticsearch बैकएंड पर अतुल्यकालिक फोरेंसिक डेटा प्रस्तुति के लिए कस्टम निर्मित एप्लिकेशन।
यह एप्लिकेशन Mandiant Redline 'collections' फ़ाइल को अंतर्ग्रहण करने और खोज/स्टैक और टैगिंग में लचीलापन प्रदान करने के लिए डिज़ाइन किया गया है।
यह एप्लिकेशन एक ही विंडो में कई जांचों (या सैकड़ों एंडपॉइंट्स) को नियंत्रित करने में असमर्थता से उत्पन्न हुआ है।
Redline ऑडिट को अंतर्ग्रहण करने के लिए, हमने nightHawkResponse बनाया, जो एक पूर्ण रूप से विकसित GOpher एप्लिकेशन है जो इस ढांचे के साथ आने के लिए डिज़ाइन किया गया है। एप्लिकेशन का स्रोत कोड इस रेपो में उपलब्ध है, एक बाइनरी संकलित की गई है और आईएसओ के अंदर चल रही है जो पहले बूट से अंतर्ग्रहण के लिए तैयार है।
हम वर्तमान में एक नया प्रमुख संस्करण विकसित कर रहे हैं और इसे मार्च 2020 तक जारी करेंगे। नए संस्करण का उद्देश्य निम्नलिखित को पूरा करना है।
हमने महसूस किया कि पूरे रेपो को प्रभावी ढंग से संचालित करने, संस्थाओं को आसानी से प्रबंधित करने और सब कुछ अद्यतित रखने के लिए बहुत अधिक चलने वाले भाग थे। हम यह भी मानते हैं कि Elastic में रहने वाले मुख्य डेटा का Kibana द्वारा अधिक प्रभावी ढंग से उपयोग किया जाना चाहिए और इसलिए हमने Kibana के अद्भुत कार्यप्रवाह के साथ एक प्लगइन विकसित करके इसे वास्तविकता बनाने का निर्णय लिया।
स्थापना
API दस्तावेज़ीकरण विकि में अनुसरण करेगा
01/09/2016: संस्करण 1.0.3
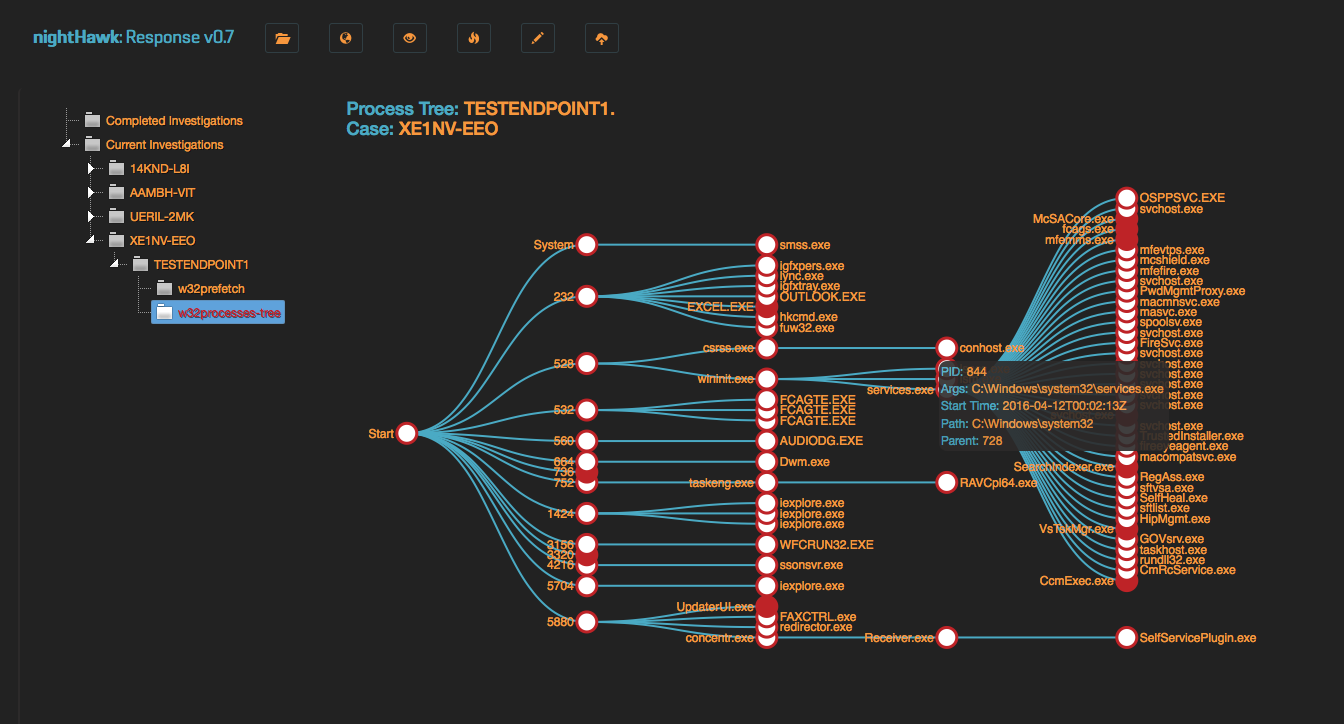
विशेषताएं:
वीडियो प्रदर्शन: nightHawk Response Platform
nightHawk के उपयोगकर्ताओं के लिए इसे सीधा बनाने के लिए, हमने सब कुछ तैयार के साथ एक ISO बनाया। इसका मतलब है कि आपको निम्नलिखित मिलता है;
/opt/nighthawk/etc/nightHawk.json फ़ाइल में पाई जा सकती है। सिस्टम शुरू करना:
आपूर्ति किए गए ISO के साथ अपना VM बनाने से पहले, निम्नलिखित पर विचार करें;
लंबित: Elastic सेवा को दोहरे नोड्स के रूप में सेट करें जिसमें प्रति नोड आवंटित सिस्टम मेमोरी का 1/4 होगा। इसका मतलब है कि यदि आप इसे 2GB RAM देते हैं, तो प्रत्येक ES नोड 512mb होगा और सिस्टम संचालित करने के लिए 1GB शेष रहेगा।
यदि आप इसे किसी भी अलग तरीके से सेट करना चाहते हैं, तो बॉक्स में ssh करें और अपने इच्छित तरीके से कॉन्फ़िगर करें।
कम से कम 20GB पर विचार किया जाना चाहिए। एक ऑडिट फ़ाइल बड़ी हो सकती है और इसलिए सलाह दी जाती है कि आप कई संग्रहों को अंतर्ग्रहण करने के लिए बहुत अधिक भंडारण आवंटित करें।
लंबित: बड़े पैमाने के उदाहरणों के लिए उपयोगकर्ता आधारित भंडारण सेटअप। यदि आप अतिरिक्त विभाजन सेट करना चाहते हैं, तो आप यह स्वयं कर सकते हैं, ES डेटा स्टोरेज को अपने नए विभाजन की ओर इंगित करने के लिए कुछ बदलाव किए जा सकते हैं।
स्थापना:
ISO डाउनलोड करें: nightHawk v1.0.3
हार्डवेयर कॉन्फ़िगर करें, ISO को VM में माउंट करें, स्थापना स्क्रिप्ट प्रारंभ करें।
पूरा होने पर, अपने ब्राउज़र (Chrome/FireFox) में, https://192.168.42.173 पर जाएं।
'nighthawk/nighthawk' से सिस्टम में लॉग इन करें - एप्लिकेशन में जाने के लिए "goto site" पर क्लिक करें
यदि आपको Kibana तक पहुँचने की आवश्यकता है, तो https://192.168.42.173:8443 पर जाएं।
यदि आपको बॉक्स में SSH करने की आवश्यकता है, तो लॉगिन विवरण admin/nightHawk हैं।
यदि आप IP पता बदलना चाहते हैं (एप्लिकेशन में व्यापक रूप से परिलक्षित); /opt/nighthawk/bin/nighthawkctl set-ip <new_ipaddress>
Redline ऑडिट संग्रह स्क्रिप्ट इस रेपो के रूट में पाई जा सकती है। स्टैंडअलोन redline कलेक्टर का उपयोग करते समय इसका उपयोग करें क्योंकि यह आपको nightHawk को सही ढंग से पॉप्युलेट करने के लिए आवश्यक दस्तावेज़ लौटाएगा।
अपलोड करना:
महत्वपूर्ण:
अपलोड करने के लिए ऑडिट ज़िप फ़ाइल बनाना (Redline स्टैंडअलोन कलेक्टर):
चरण_1: Sessions\AnalysisSessionX\Audits<ComputerName> पर जाएं जहां X विश्लेषण संख्या है जो अधिकांश मामलों में 1 है।
चरण_2: ऑडिट फ़ाइलों वाले फ़ोल्डर का ज़िप बनाएं उदा. 20160708085733
चरण_3: 20160708085733.zip अपलोड करें
महत्वपूर्ण: मौजूदा HX ऑडिट फ़ाइल का उपयोग करें (HX कलेक्टर): FireEye HX ऑडिट .mans में समाप्त होने वाले एक्सटेंशन हैं। HX से ऑडिट Redline कलेक्टर से भिन्न है क्योंकि यह जो .mans लौटाता है वह वास्तव में एक ज़िप फ़ाइल है। इसका मतलब है कि इसे Redline ऑडिट के विपरीत सीधे अपलोड किया जा सकता है जिसके लिए आपको ऊपर दिए गए निर्देशों का पालन करना होगा।
नेव बार पर "Upload" आइकन पर जाएं, एक ऑडिट .zip (या एकाधिक), एक केस नाम चुनें (अन्यथा सिस्टम आपको एक प्रदान करेगा) और सबमिट करें। यदि आपने अपने संग्रह को बनाने के लिए हमारी Redline ऑडिट स्क्रिप्ट का उपयोग किया है, तो ऊपर दिए गए "Redline Collector" निर्देशों का पालन करें।

