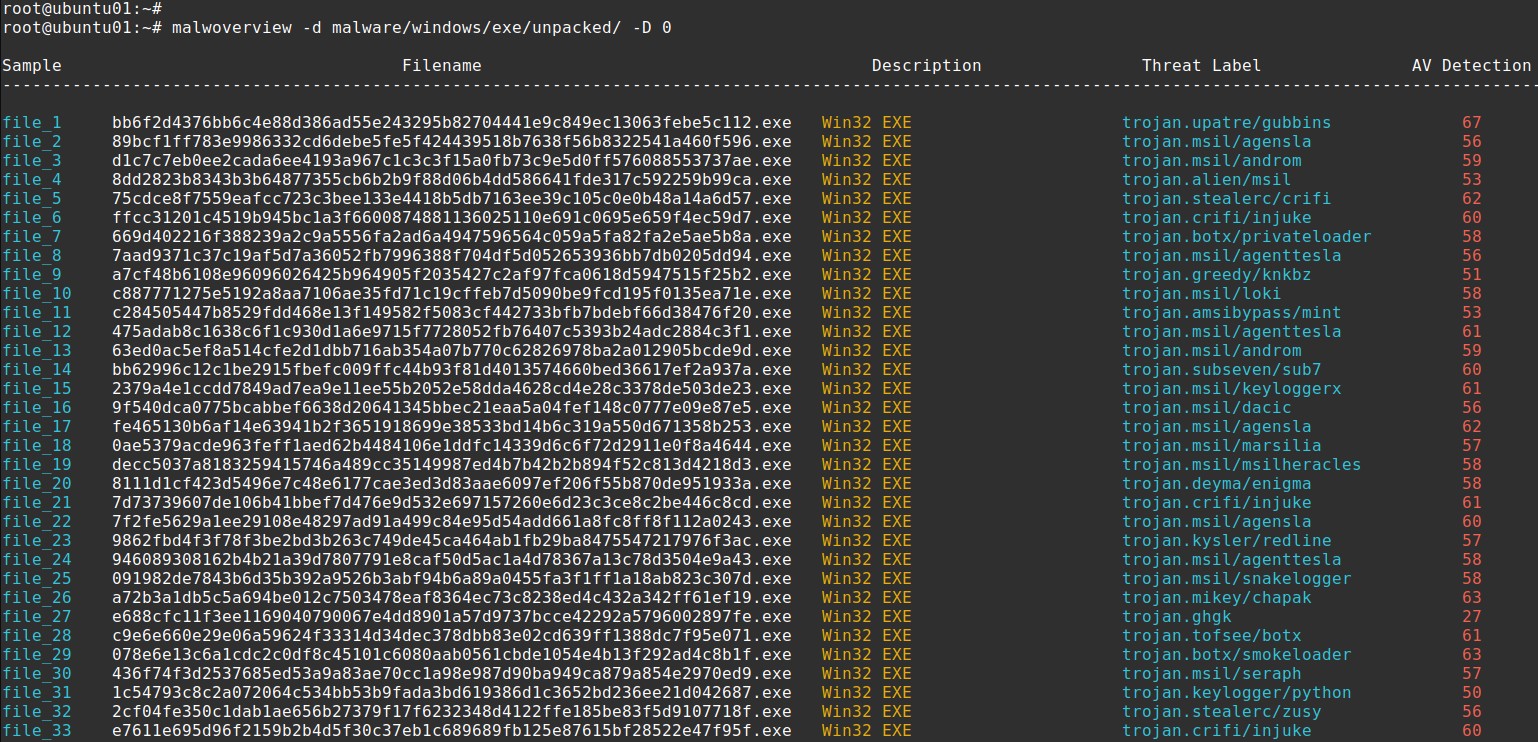
Malwoverview एक प्रथम प्रतिक्रिया उपकरण है जो VirusTotal, Hybrid Analysis, URLHaus, Polyswarm, Malshare, Alien Vault, Malpedia, Malware Bazaar, ThreatFox, Triage, IPInfo, Shodan, AbuseIPDB, GreyNoise, URLScan.io, Whois/RDAP, NIST, और VulnCheck में खतरे की खोज (threat hunting) के लिए है। यह LLM संवर्धन (enrichment), IOC निष्कर्षण, YARA स्कैनिंग, और Android विश्लेषण का समर्थन करता है।

# Malwoverview
[<img alt="GitHub release (latest by date)" src="https://img.shields.io/github/v/release/alexandreborges/malwoverview?color=red&style=for-the-badge">](https://github.com/alexandreborges/malwoverview/releases/tag/v8.2.0) [<img alt="GitHub last commit" src="https://img.shields.io/github/last-commit/alexandreborges/malwoverview?color=Yellow&style=for-the-badge">](https://github.com/alexandreborges/malwoverview/releases) [<img alt="GitHub Release Date" src="https://img.shields.io/github/release-date/alexandreborges/malwoverview?label=Release%20Date&style=for-the-badge">](https://github.com/alexandreborges/malwoverview/releases) [<img alt="GitHub" src="https://img.shields.io/github/license/alexandreborges/malwoverview?style=for-the-badge">](https://github.com/alexandreborges/malwoverview/blob/master/LICENSE)
[<img alt="GitHub stars" src="https://img.shields.io/github/stars/alexandreborges/malwoverview?logoColor=Red&style=for-the-badge">](https://github.com/alexandreborges/malwoverview/stargazers)
[<img alt="Twitter Follow" src="https://img.shields.io/twitter/follow/ale_sp_brazil?style=for-the-badge&logo=X&color=blueviolet">](https://twitter.com/ale_sp_brazil)
[](https://pepy.tech/project/malwoverview)
[<img alt="Downloads/Total" src="https://static.pepy.tech/personalized-badge/malwoverview?period=total&units=international_system&left_color=grey&right_color=red&left_text=Total%20Downloads">](https://pepy.tech/project/malwoverview)
[](https://github.com/alexandreborges/malwoverview/actions/workflows/github-code-scanning/codeql)
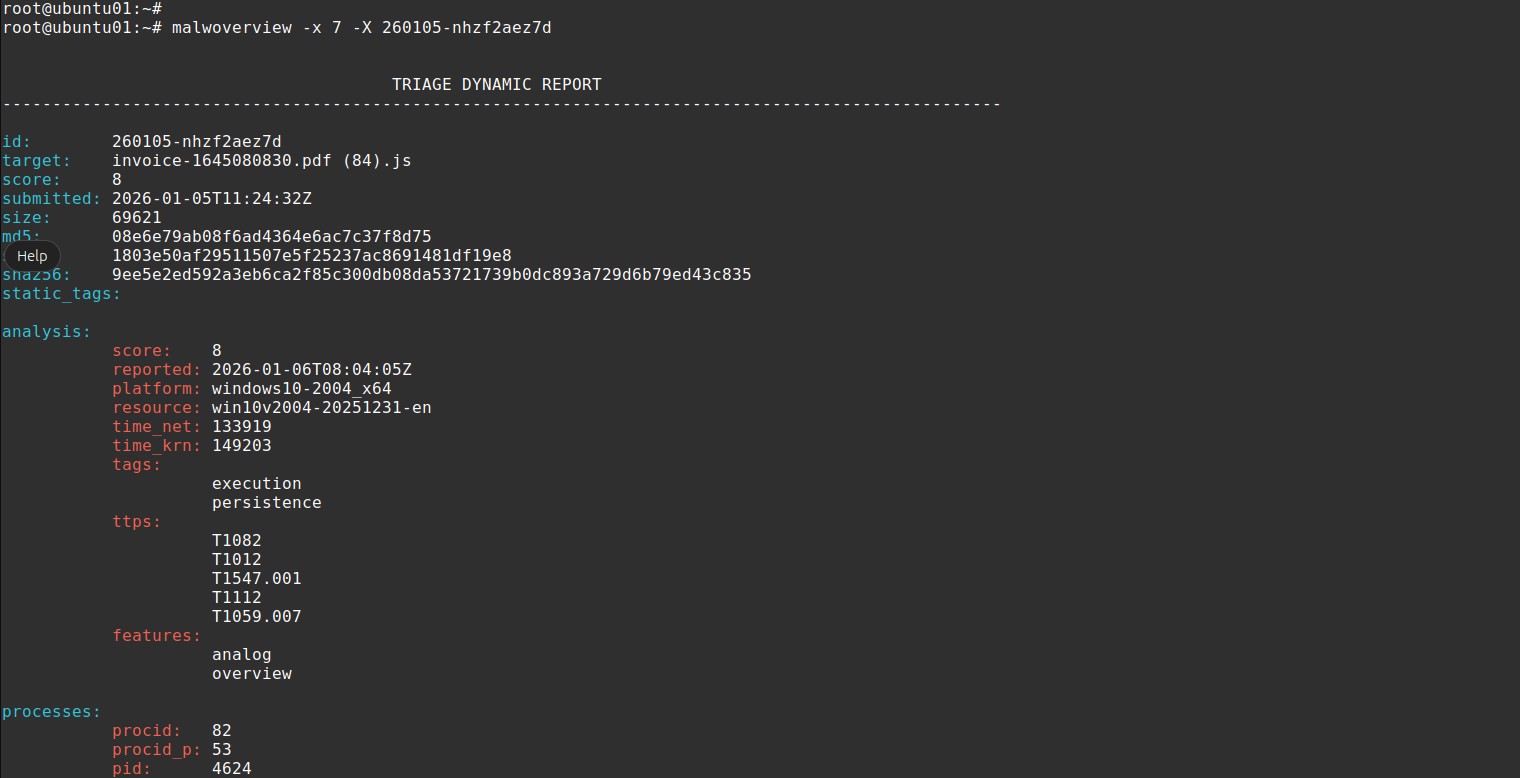
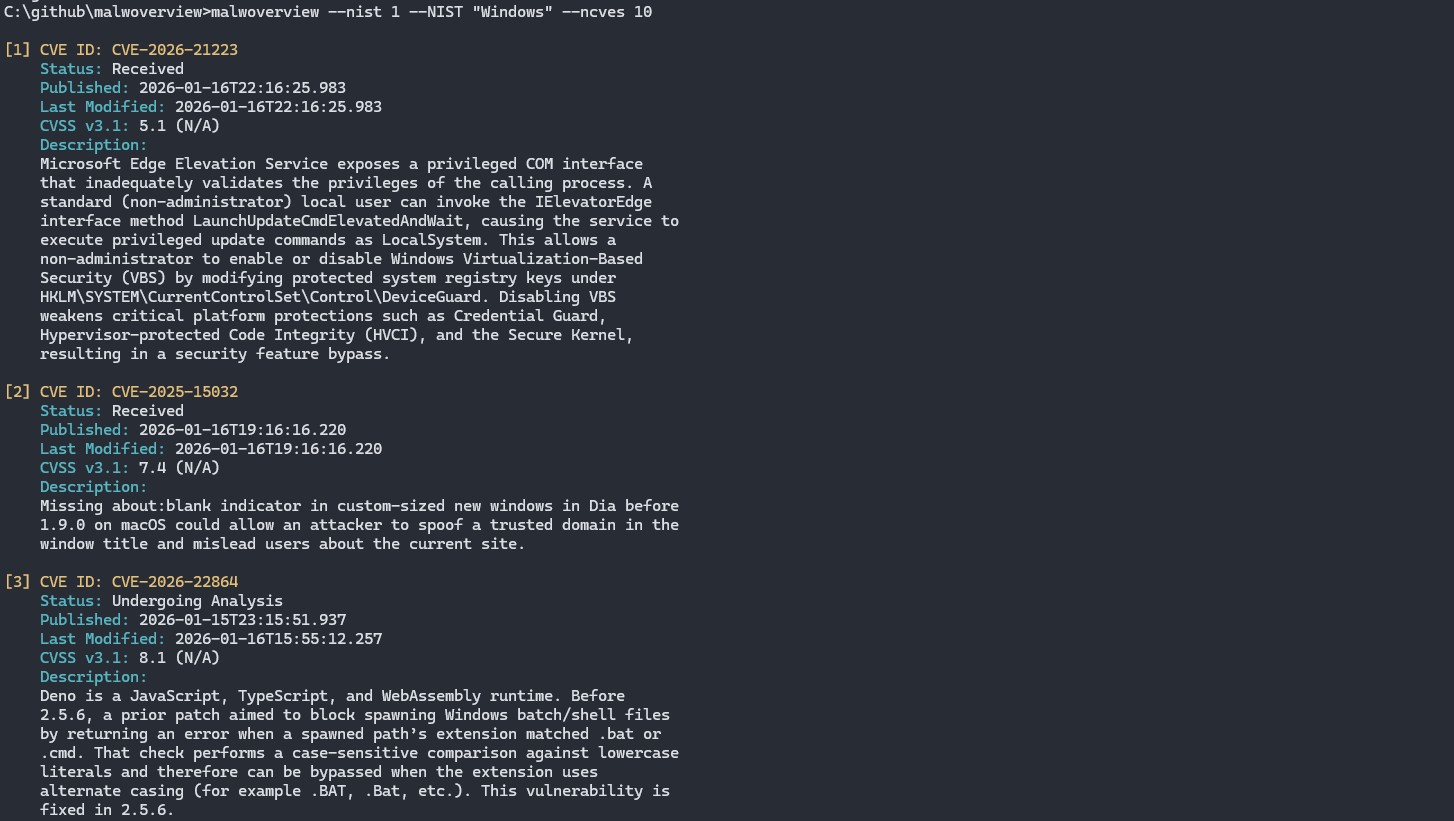
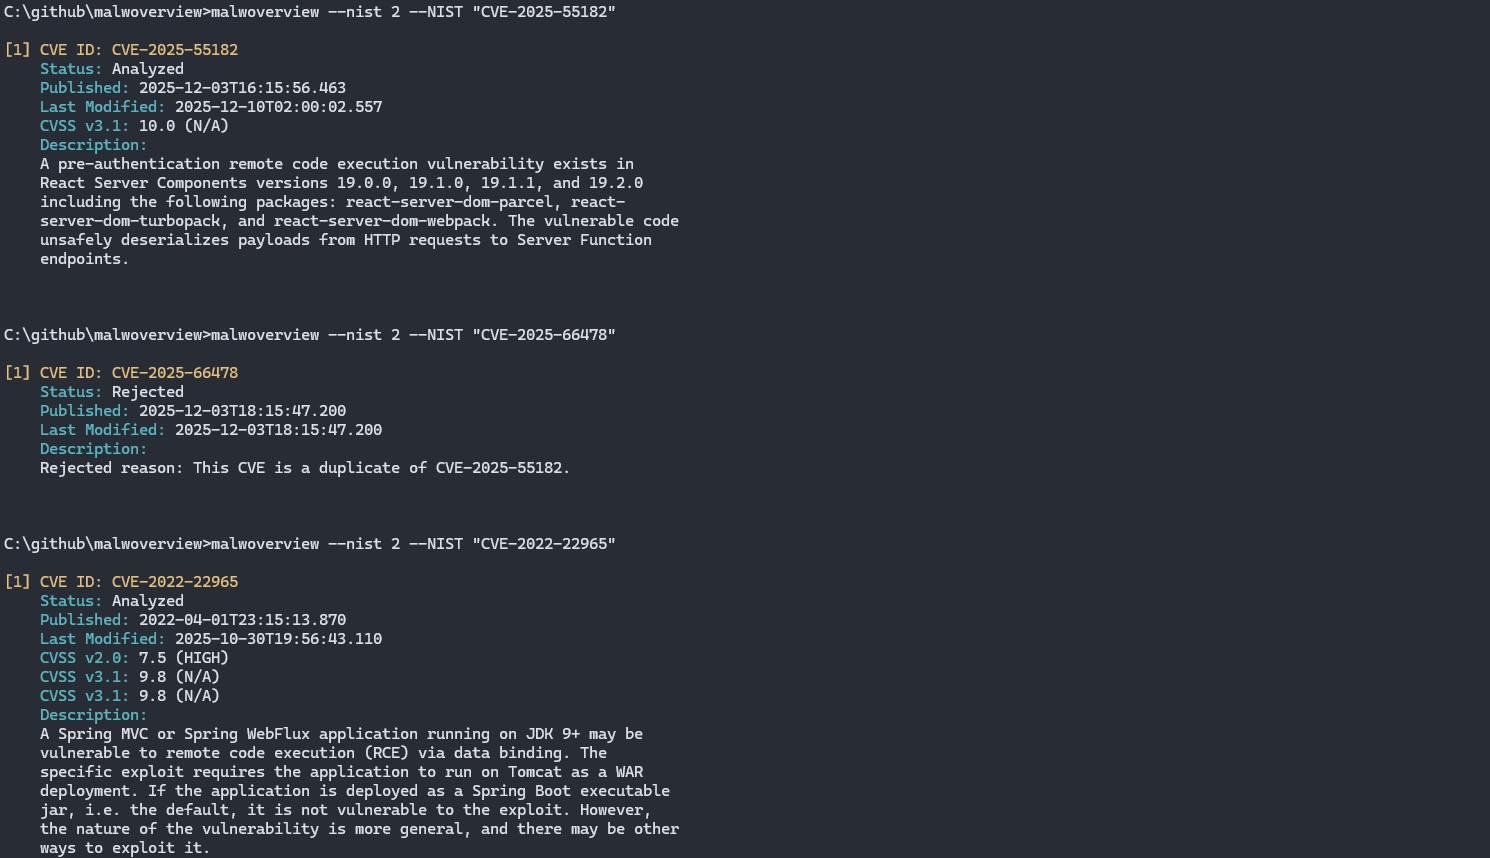
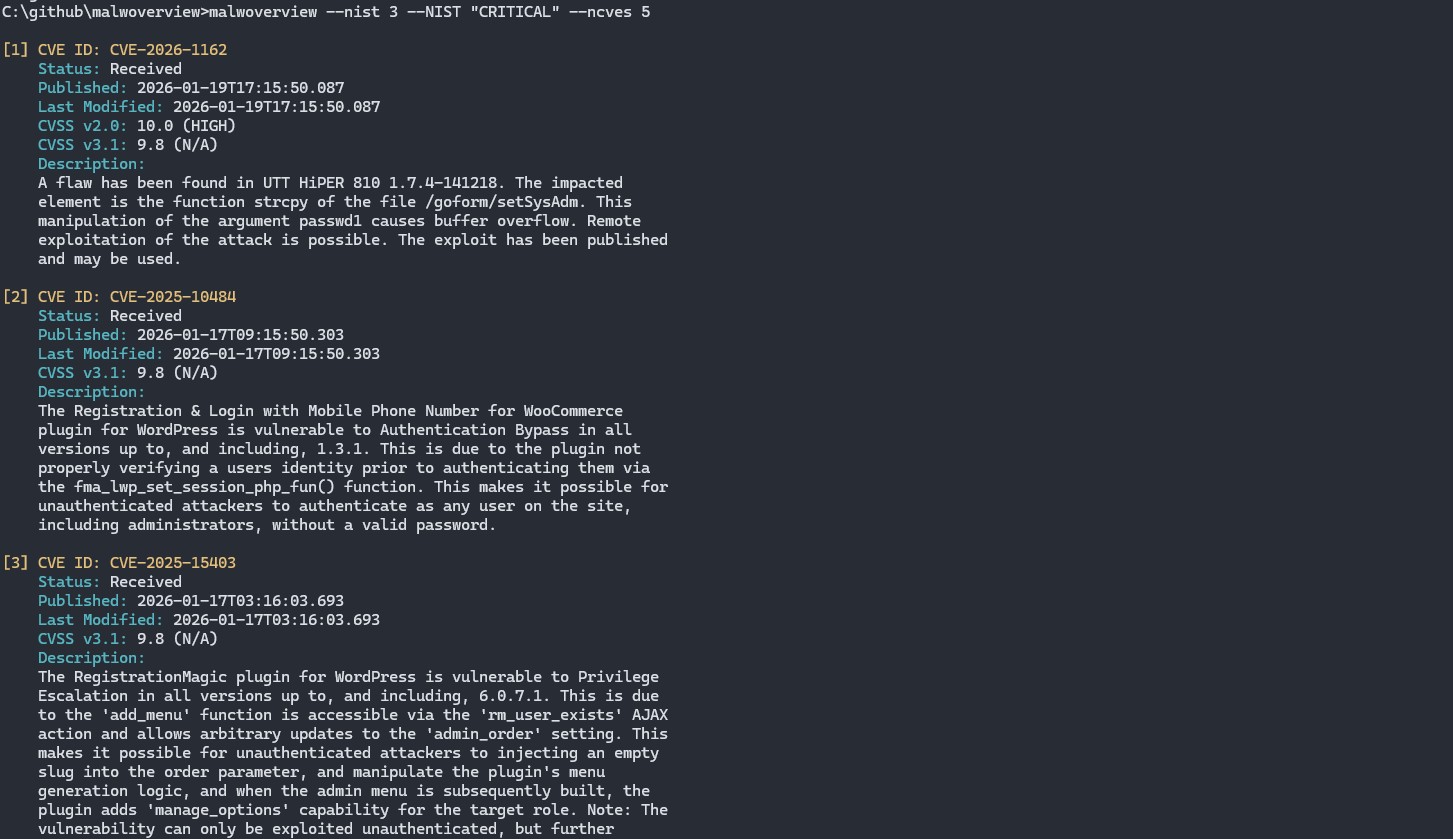
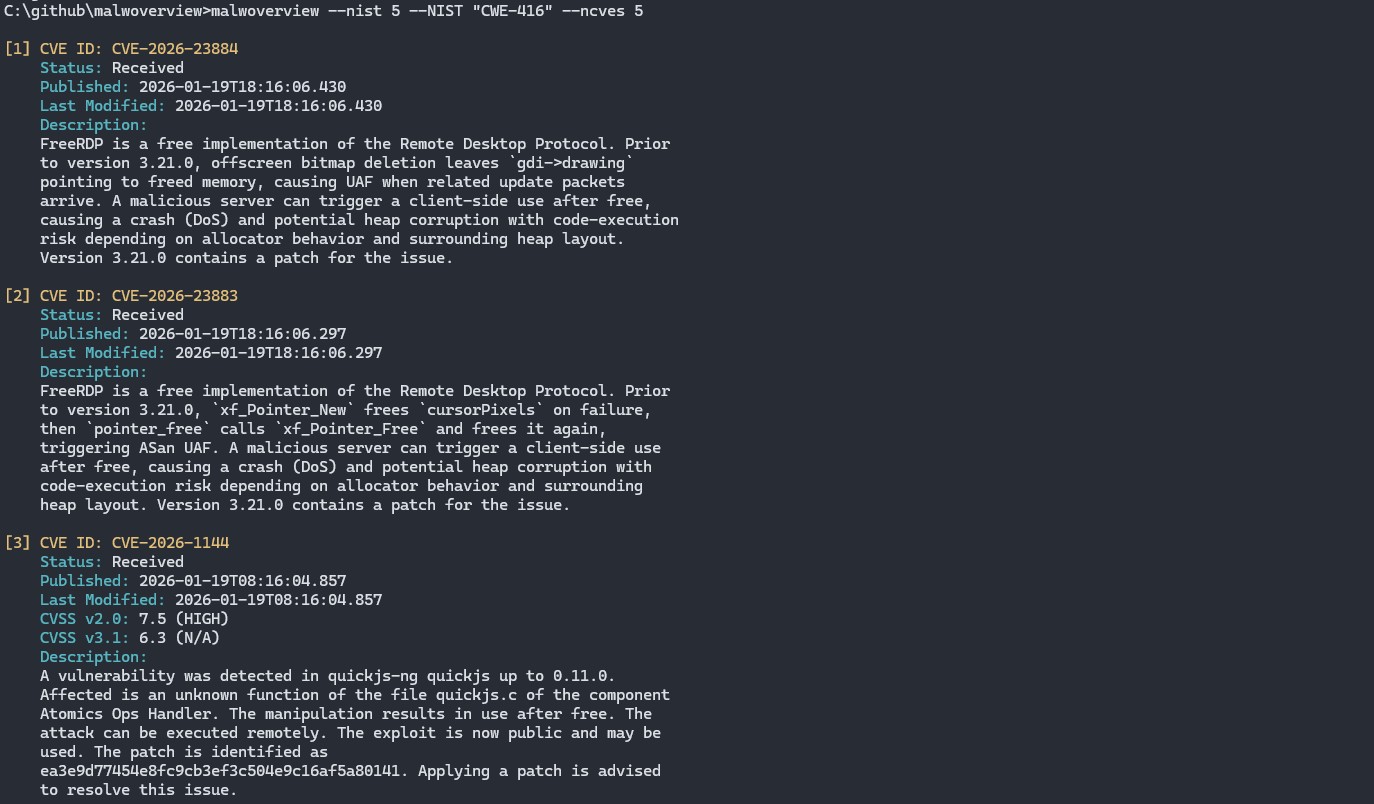
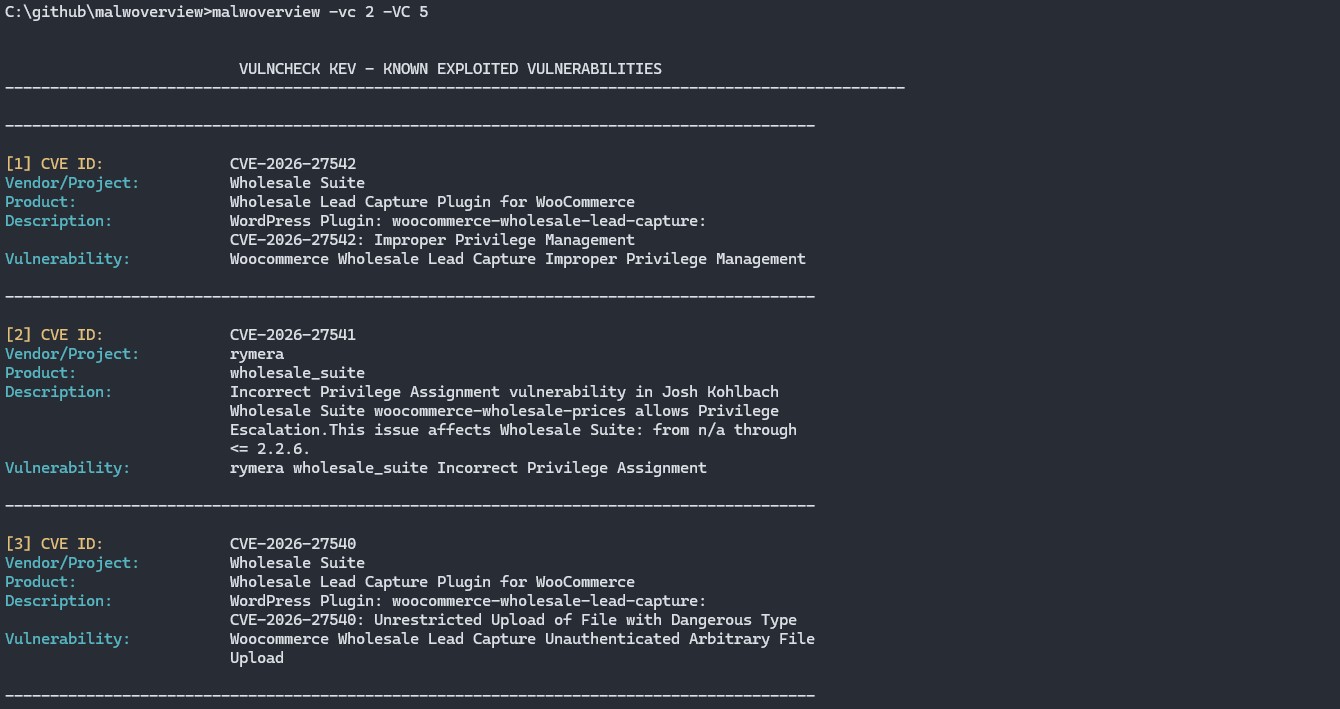
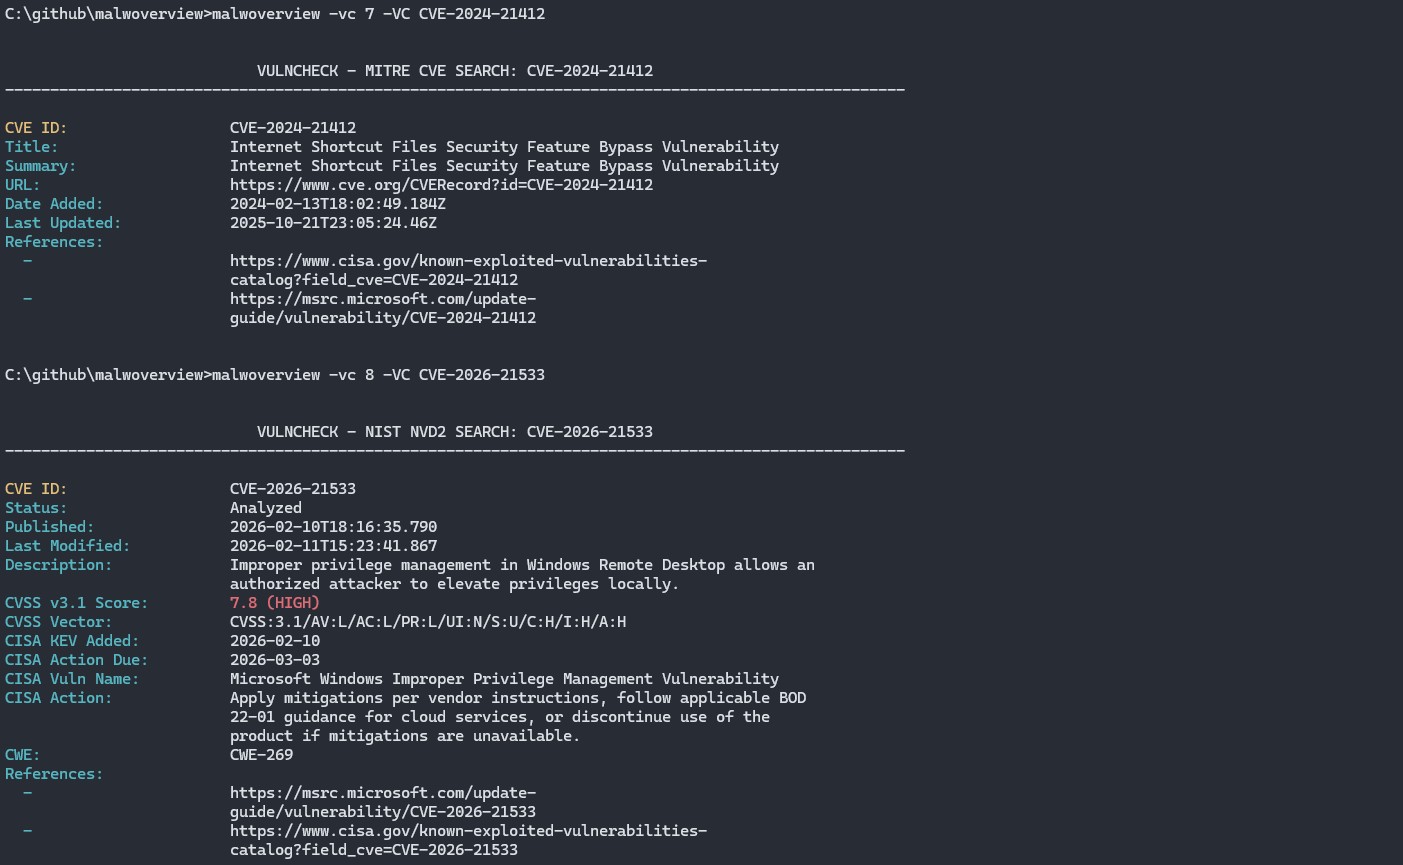
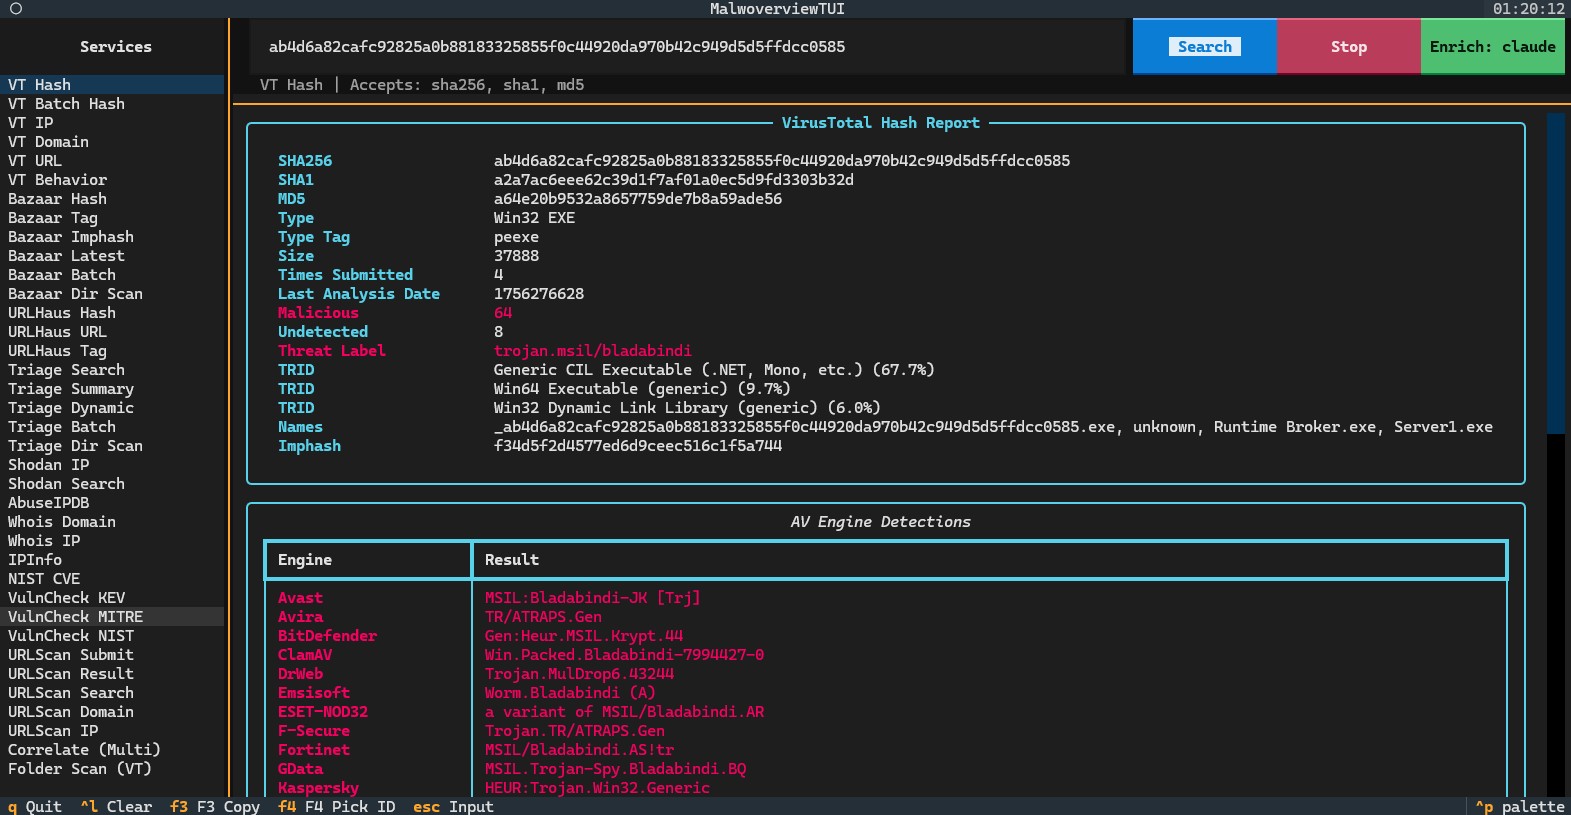

Copyright (C) 2018-2026 Alexandre Borges (https://exploitreversing.com)
This program is free software: you can redistribute it and/or modify
it under the terms of the GNU General Public License as published by
the Free Software Foundation, either version 3 of the License, or
(at your option) any later version.
This program is distributed in the hope that it will be useful,
but WITHOUT ANY WARRANTY; without even the implied warranty of
MERCHANTABILITY or FITNESS FOR A PARTICULAR PURPOSE. See the
GNU General Public License for more details.
See GNU Public License on <http://www.gnu.org/licenses/>.
## वर्तमान संस्करण: 8.2.0 (कोडनेम: Revolutions)
महत्वपूर्ण नोट: Malwoverview डिफ़ॉल्ट रूप से किसी भी endpoint पर सैंपल सबमिट नहीं करता है,
इसलिए यह संभावित Non-Disclosure Agreements (NDAs) का सम्मान करता है। कुछ विशिष्ट विकल्प हैं
जो स्पष्ट रूप से सैंपल सबमिट करते हैं, लेकिन इन विकल्पों को help में समझाया गया है।
## परिचय
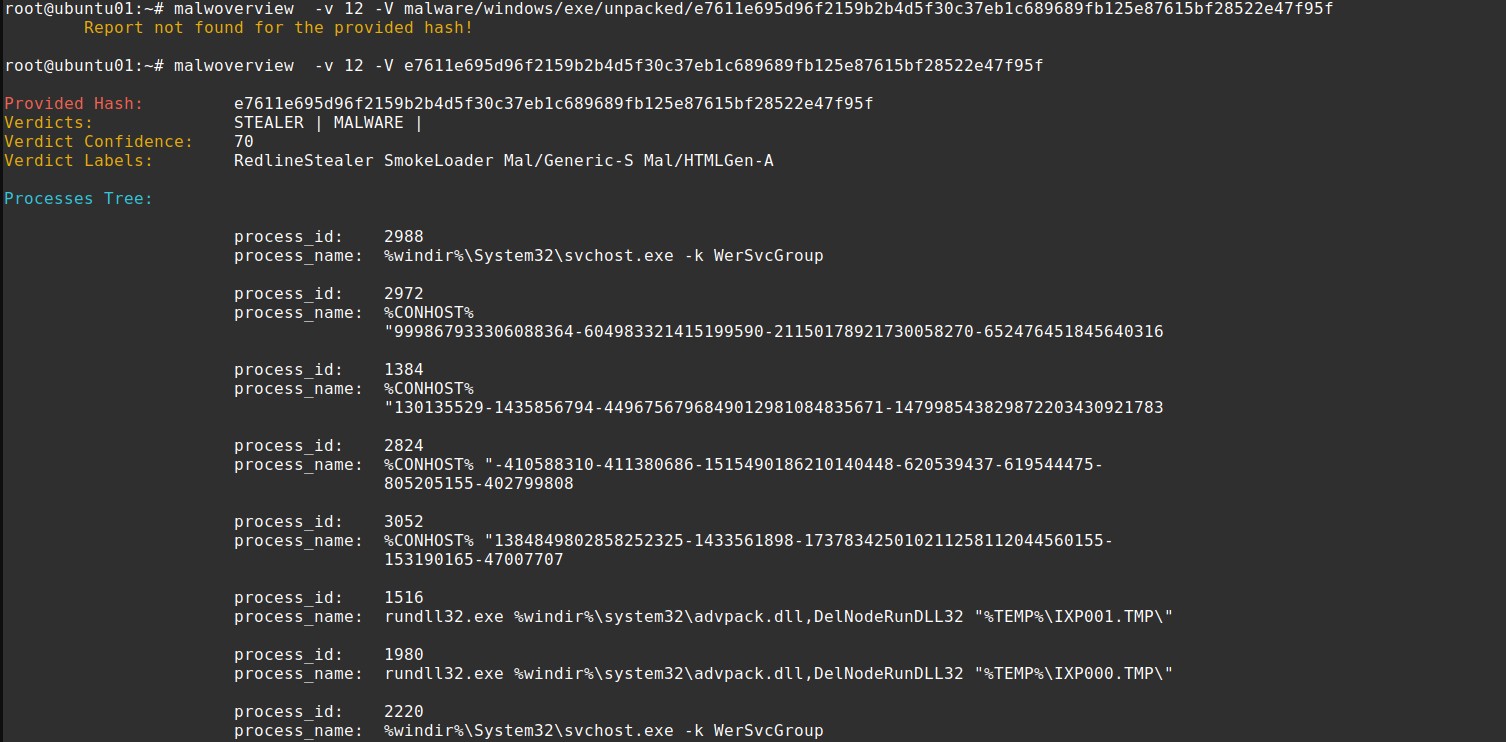
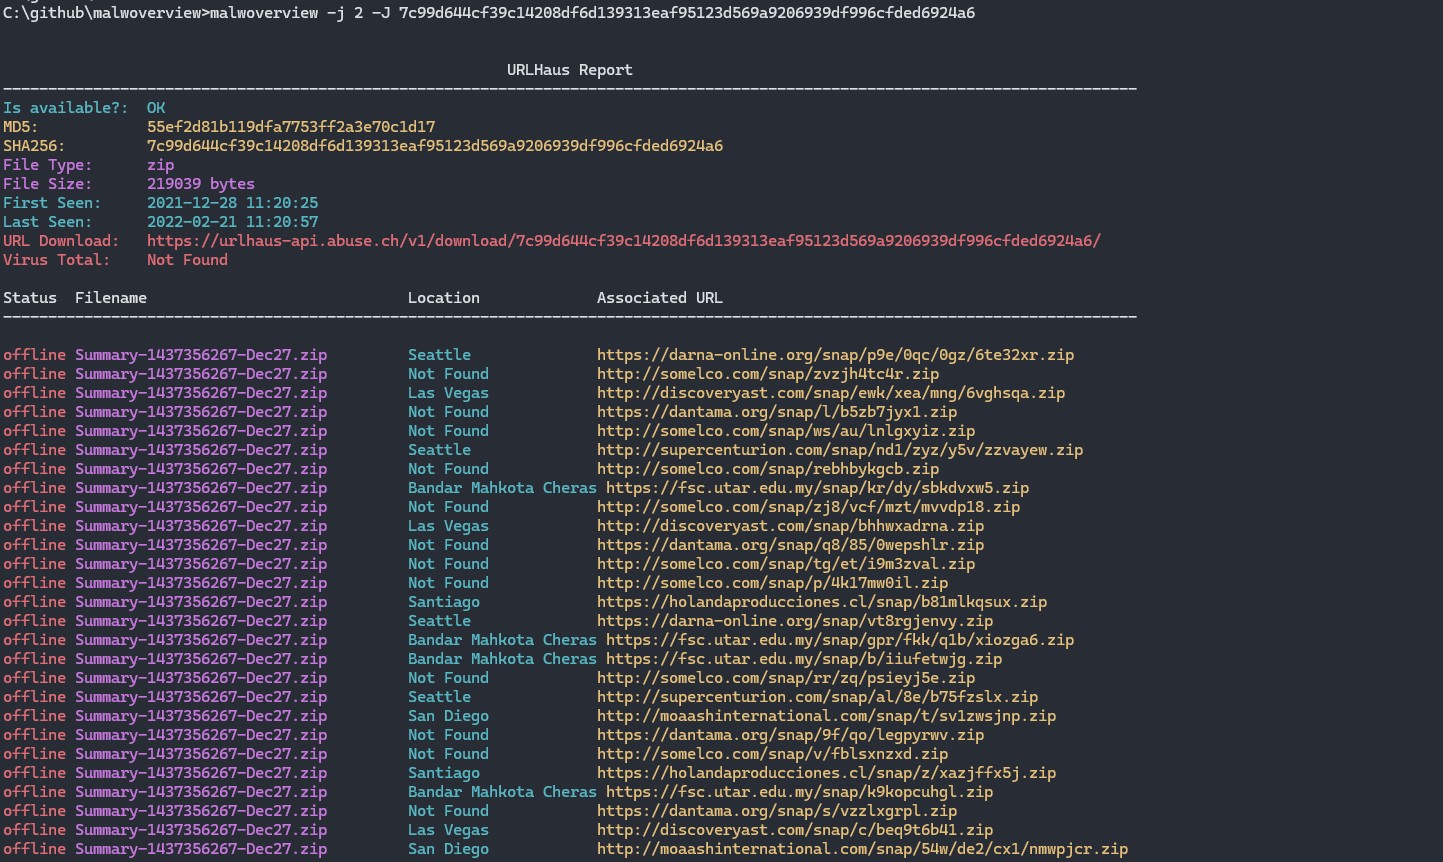
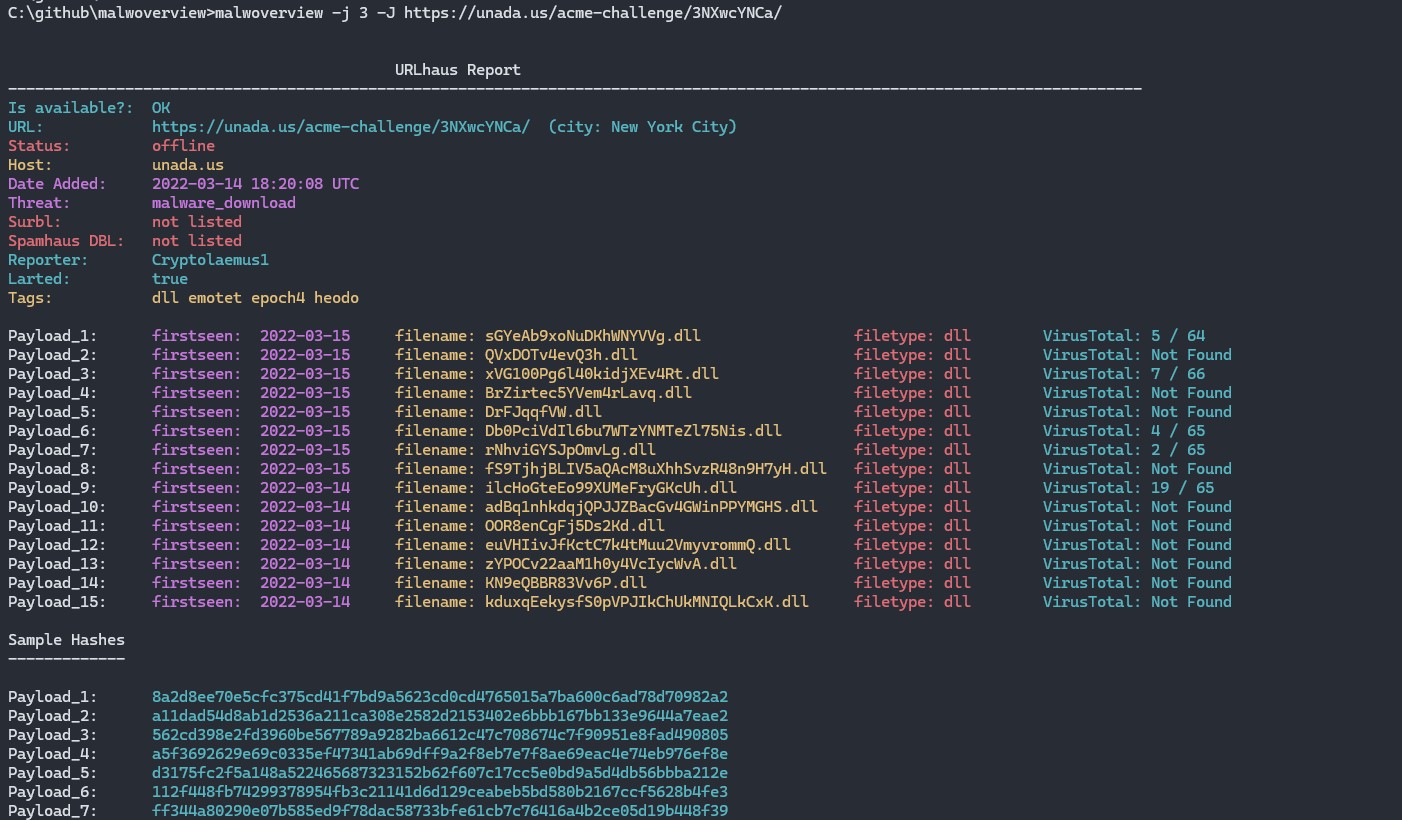
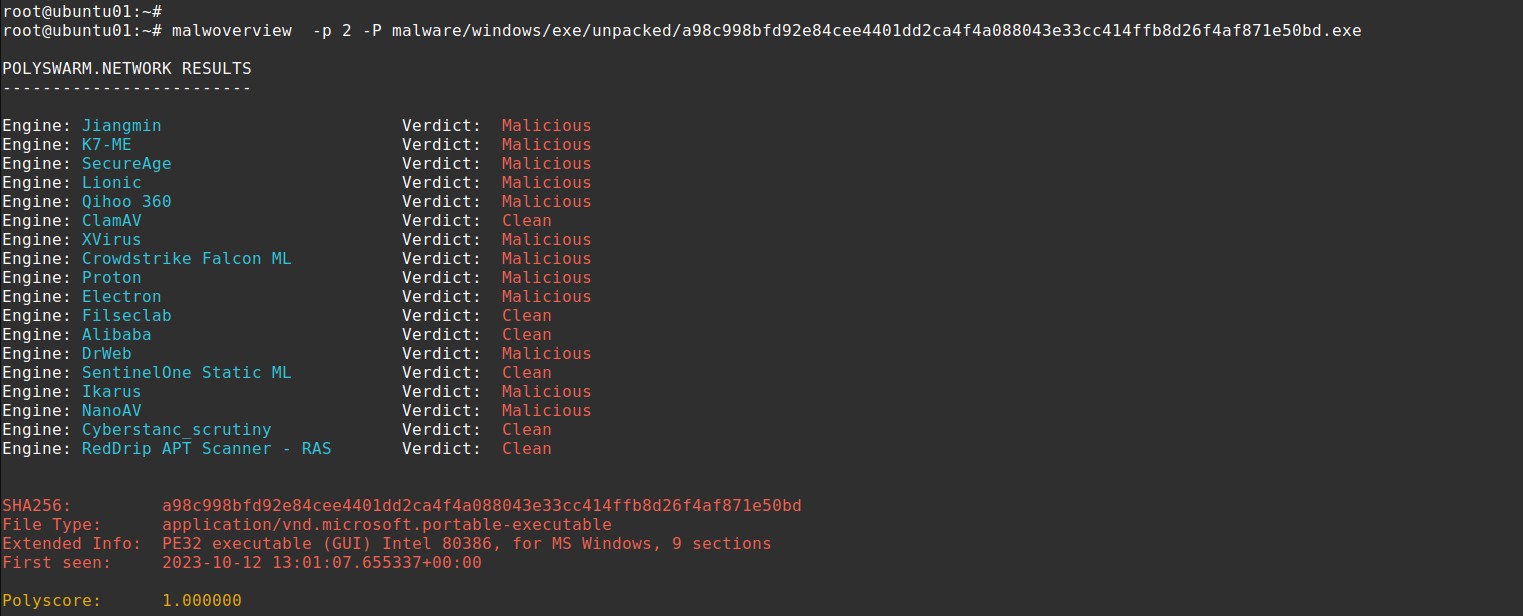
Malwoverview.py थ्रेट हंटिंग के लिए एक फर्स्ट रिस्पॉन्स टूल है, जो मैलवेयर सैंपल, URLs, IP पतों, डोमेन, मैलवेयर फैमिली, IOCs और हैश का प्रारंभिक और त्वरित
ट्राइएज करता है। इसके अतिरिक्त, Malwoverview डायनामिक और स्टैटिक बिहेवियर रिपोर्ट प्राप्त करने, कई endpoints से सैंपल सबमिट और डाउनलोड करने में सक्षम है। संक्षेप में, यह मौजूदा प्रमुख सैंडबॉक्स के लिए एक क्लाइंट के रूप में कार्य करता है।
इस टूल का उद्देश्य है:
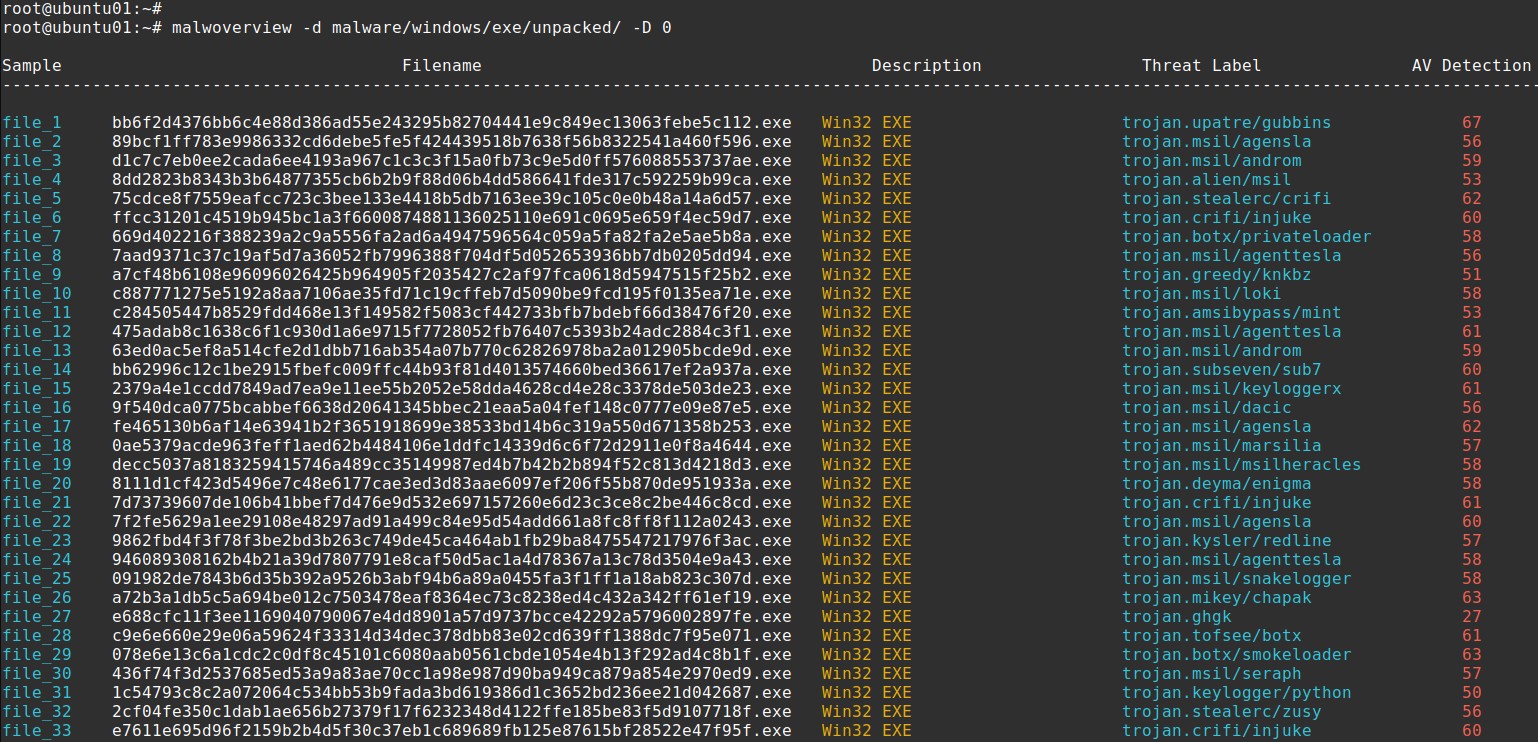
01. इम्पोर्ट टेबल (imphash) के अनुसार समान निष्पादन योग्य मैलवेयर सैंपल (PE/PE+) निर्धारित करना और उन्हें विभिन्न रंगों में समूहित करना
(आउटपुट के दूसरे कॉलम पर ध्यान दें)। इस प्रकार, रंग मायने रखते हैं!
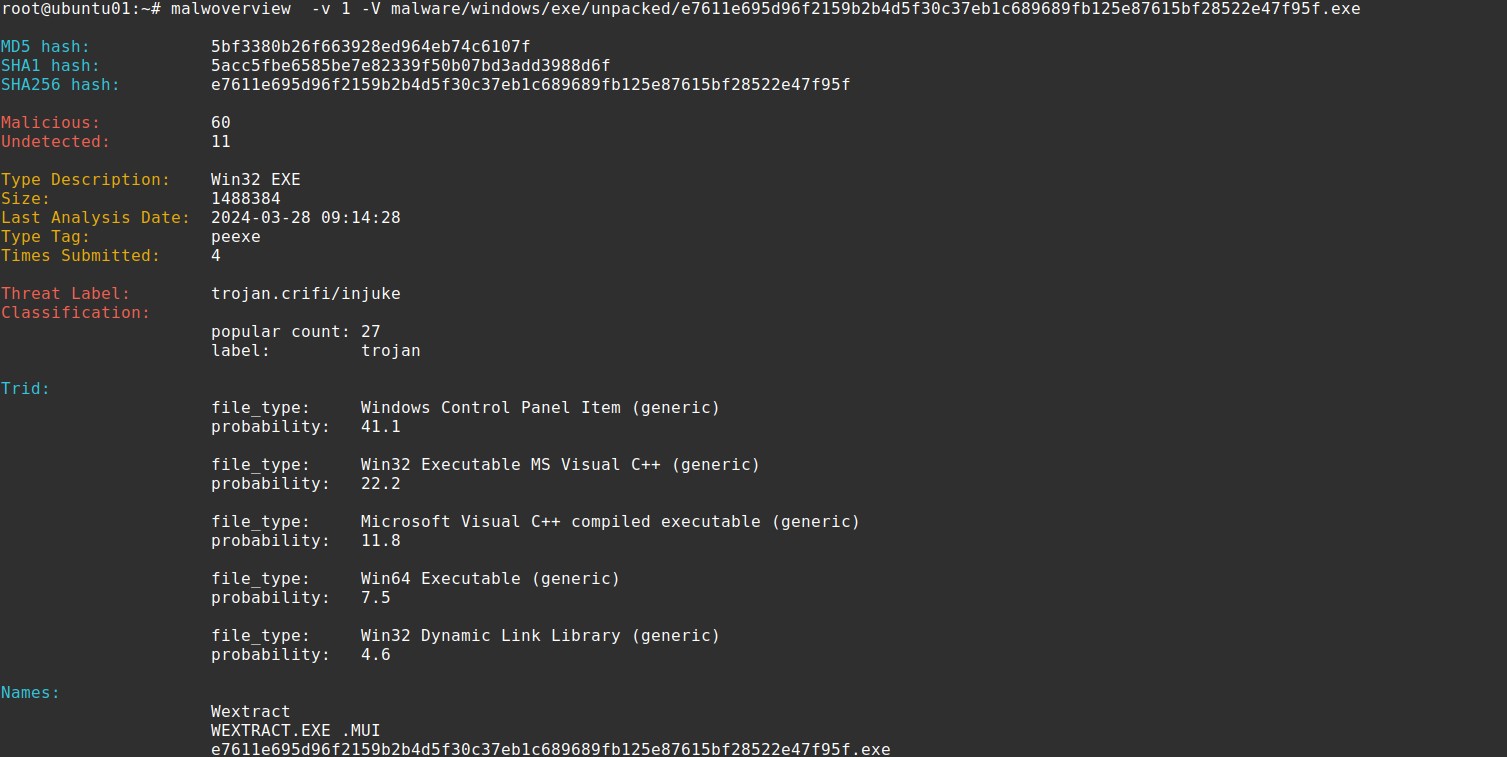
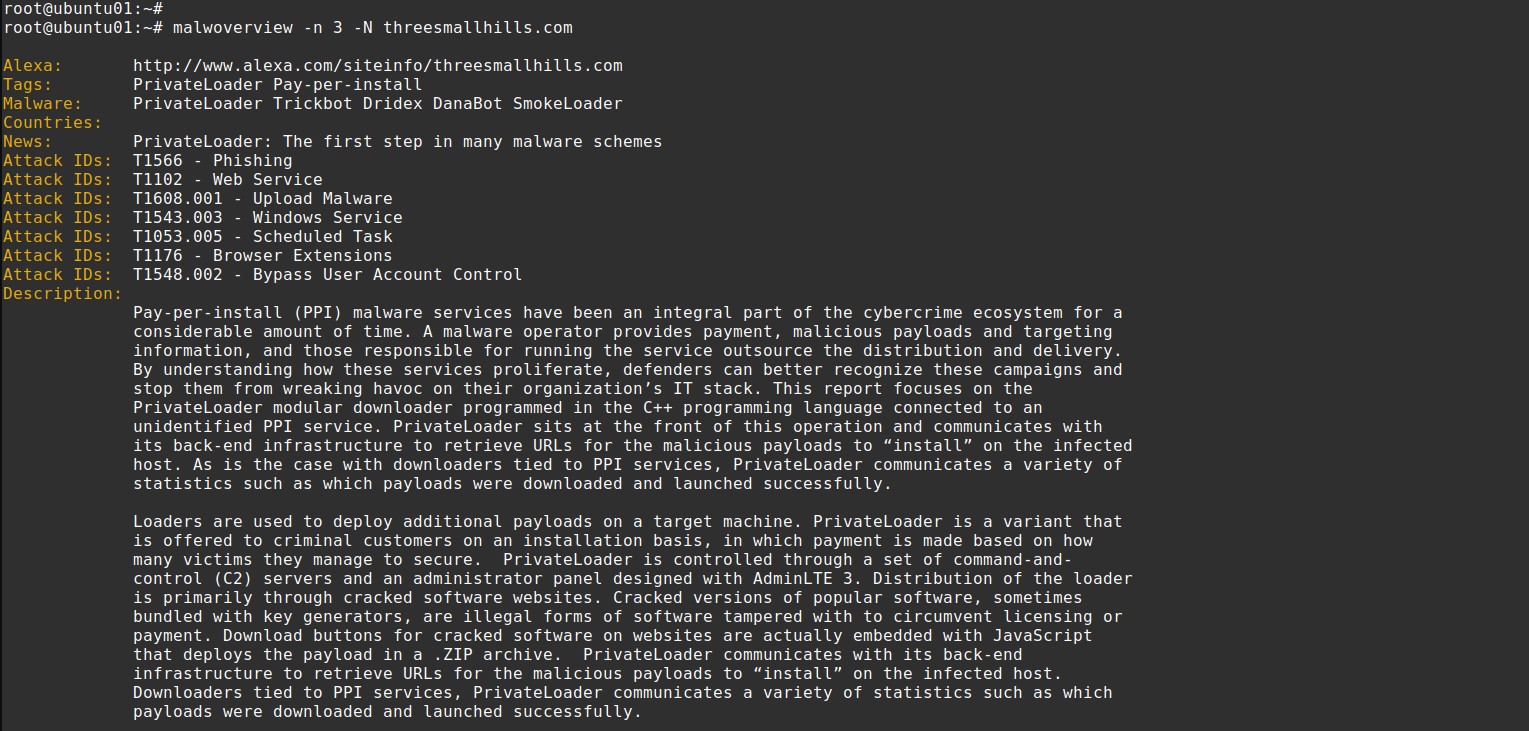
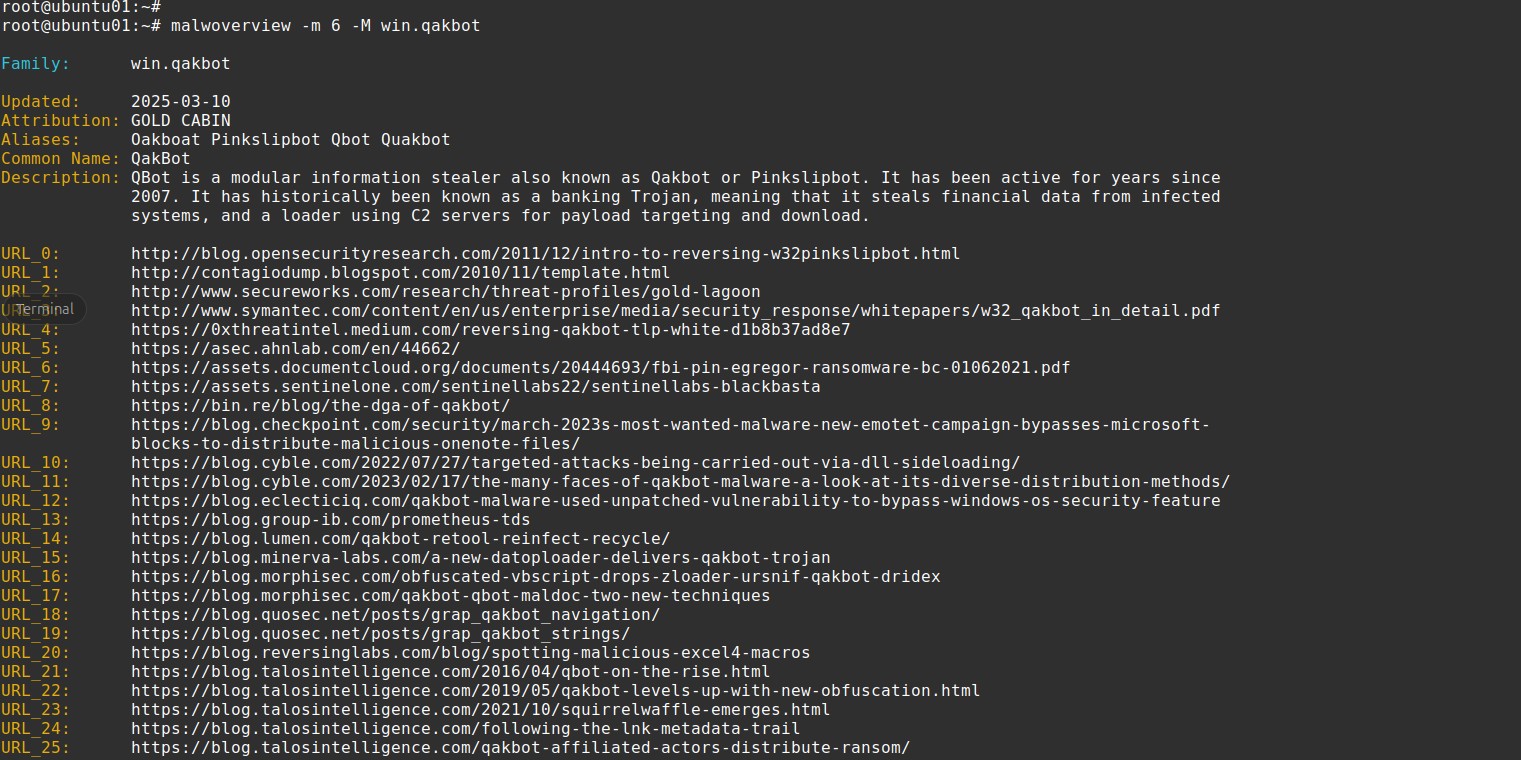
02. Virus Total, Hybrid Analysis, Malshare, Polyswarm, URLhaus, Alien Vault,
Malpedia और ThreatCrowd इंजन पर हैश जानकारी दिखाना।
03. यह निर्धारित करना कि मैलवेयर सैंपल में overlay है या नहीं और, यदि आप चाहें, तो इसे निकालना।
04. Virus Total, Hybrid Analysis और Polyswarm पर संदिग्ध फ़ाइलों की जाँच करना।
05. Virus Total, Malshare, Polyswarm, URLhaus इंजन और Alien Vault पर URLs की जाँच करना।
06. Hybrid Analysis, Malshare, URLHaus, Polyswarm और Malpedia इंजन से मैलवेयर सैंपल डाउनलोड करना।
07. VirusTotal, Hybrid Analysis और Polyswarm पर मैलवेयर सैंपल सबमिट करना।
08. URLHaus से अंतिम संदिग्ध URLs की सूची बनाना।
09. URLHaus से अंतिम payloads की सूची बनाना।
10. Malshare पर विशिष्ट payloads खोजना।
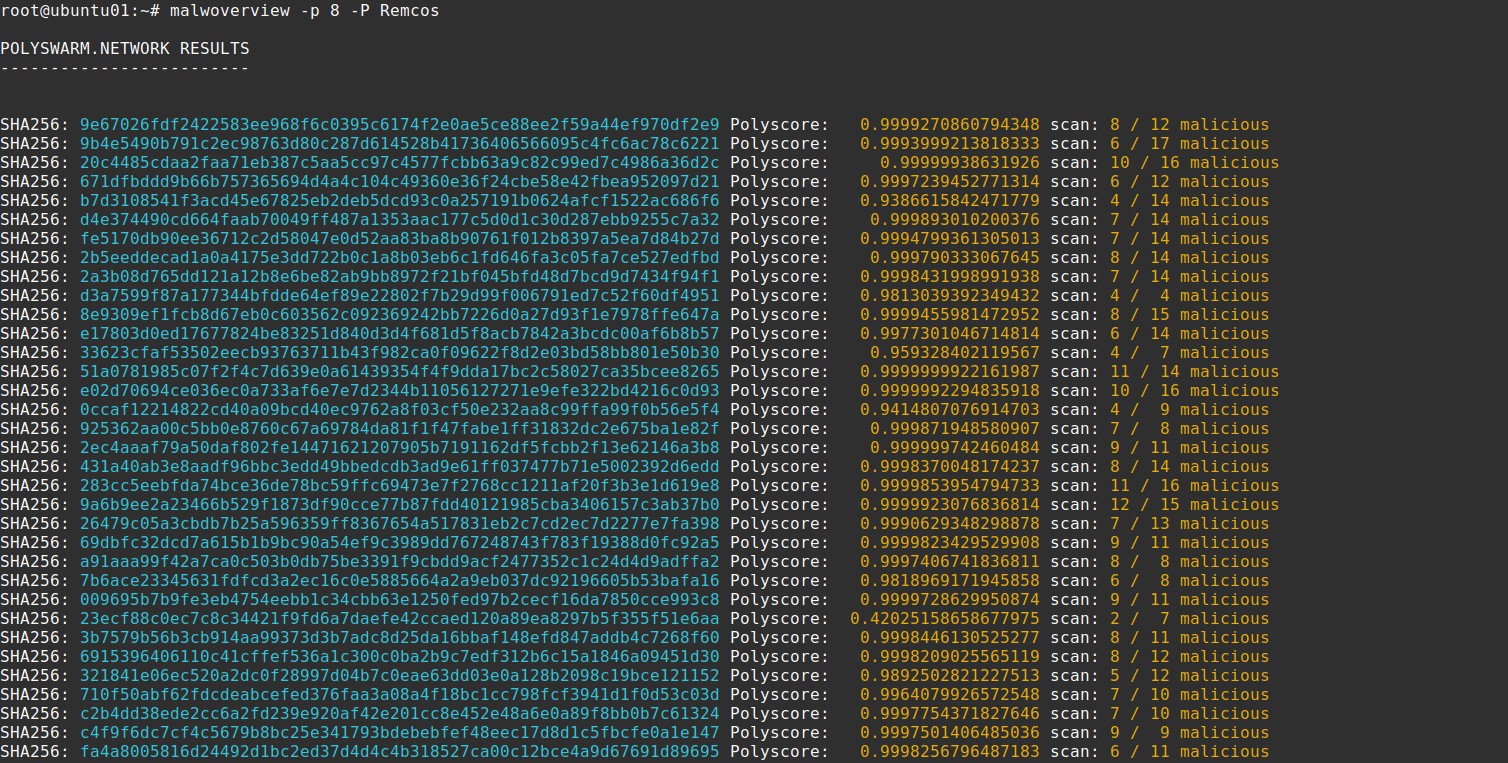
11. Polyswarm इंजन पर समान payloads (PE32/PE32+) खोजना।
12. Virus Total और Hybrid Analysis पर जानकारी खोजकर एक डायरेक्टरी में सभी फ़ाइलों को वर्गीकृत करना।
13. VirusTotal, Malpedia और
ThreatCrowd जैसे विभिन्न इंजनों का उपयोग करके संदिग्ध डोमेन के बारे में रिपोर्ट बनाना।
14. Android डिवाइस से सीधे APK पैकेज को Hybrid Analysis और Virus Total के विरुद्ध जाँचना।
15. Android डिवाइस से सीधे APK पैकेज को Hybrid Analysis और Virus Total पर सबमिट करना।
16. URLHaus से उपयोगकर्ता द्वारा प्रदान किए गए टैग से संबंधित URLs दिखाना।
17. URLHaus से एक टैग (हस्ताक्षर) से संबंधित payloads दिखाना।
18. Virus Total, Alien Vault, Malpedia और ThreatCrowd से IP पते के बारे में जानकारी दिखाना।
19. Polyswarm से IP पता, डोमेन और URL जानकारी दिखाना।
21. कई मानदंडों का उपयोग करके Polyswarm Network पर मेटा-सर्च करना: imphash, IPv4, डोमेन, URL और
मैलवेयर फैमिली।
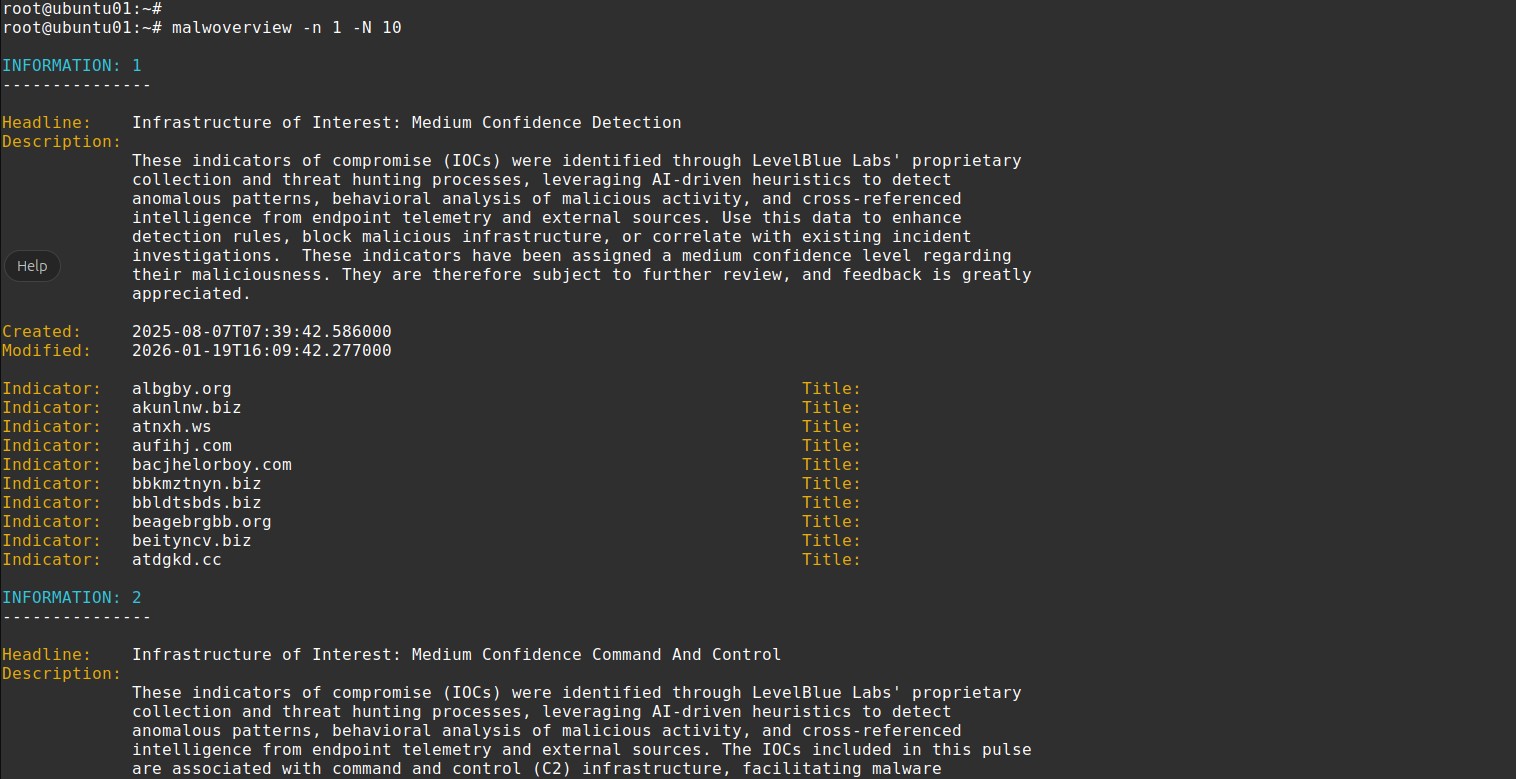
22. विभिन्न मानदंडों का उपयोग करके AlienVault से थ्रेट हंटिंग जानकारी एकत्र करना।
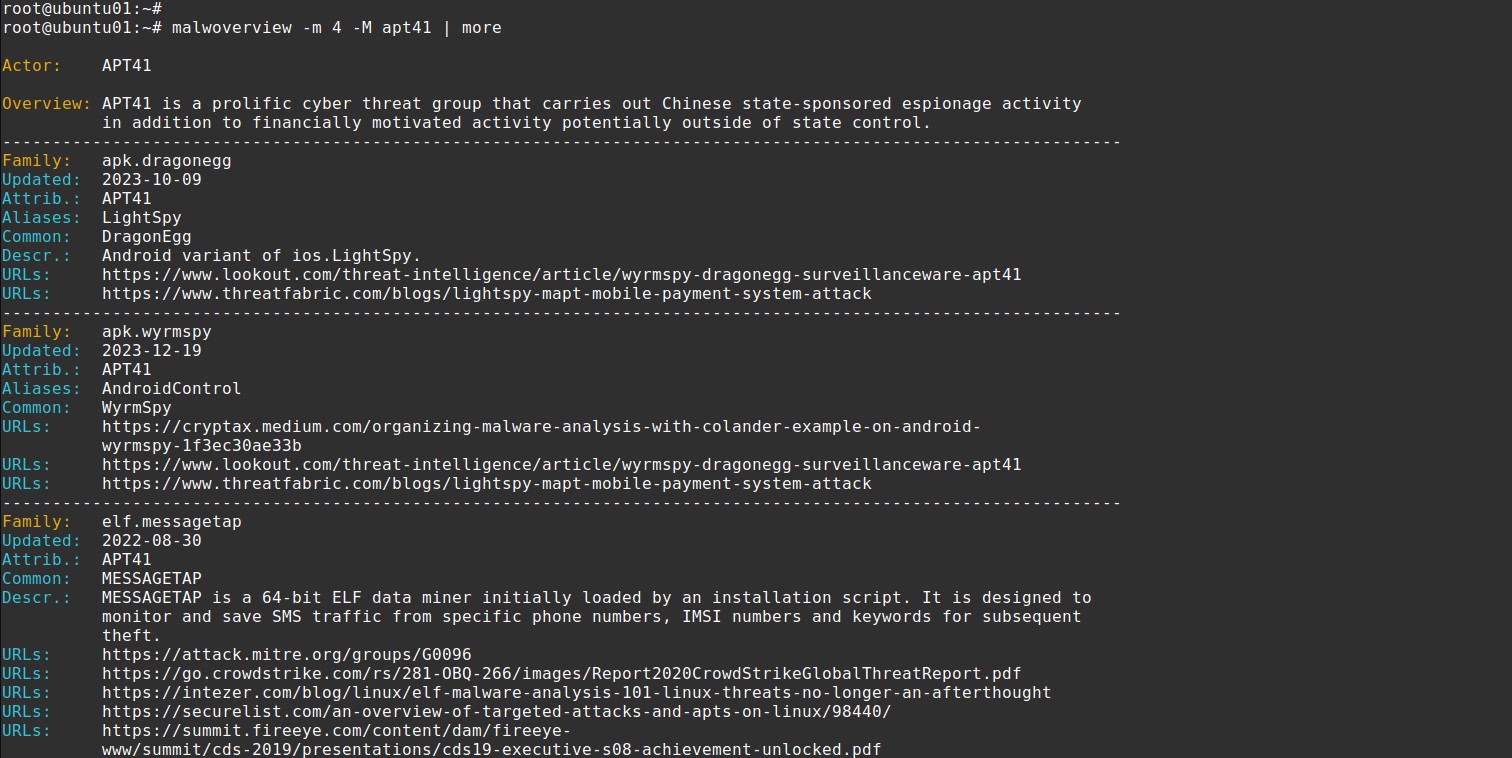
23. विभिन्न मानदंडों का उपयोग करके Malpedia से थ्रेट हंटिंग जानकारी एकत्र करना।
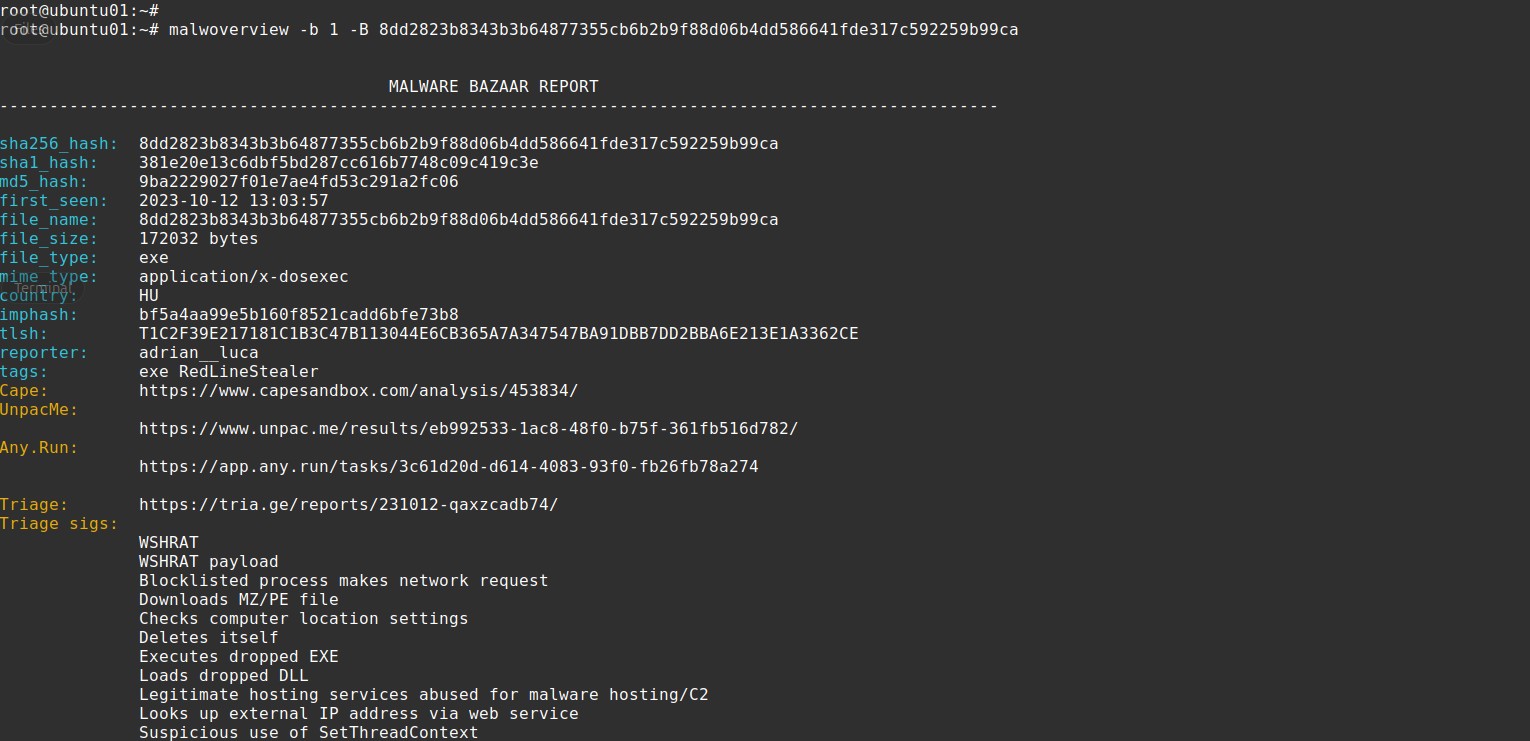
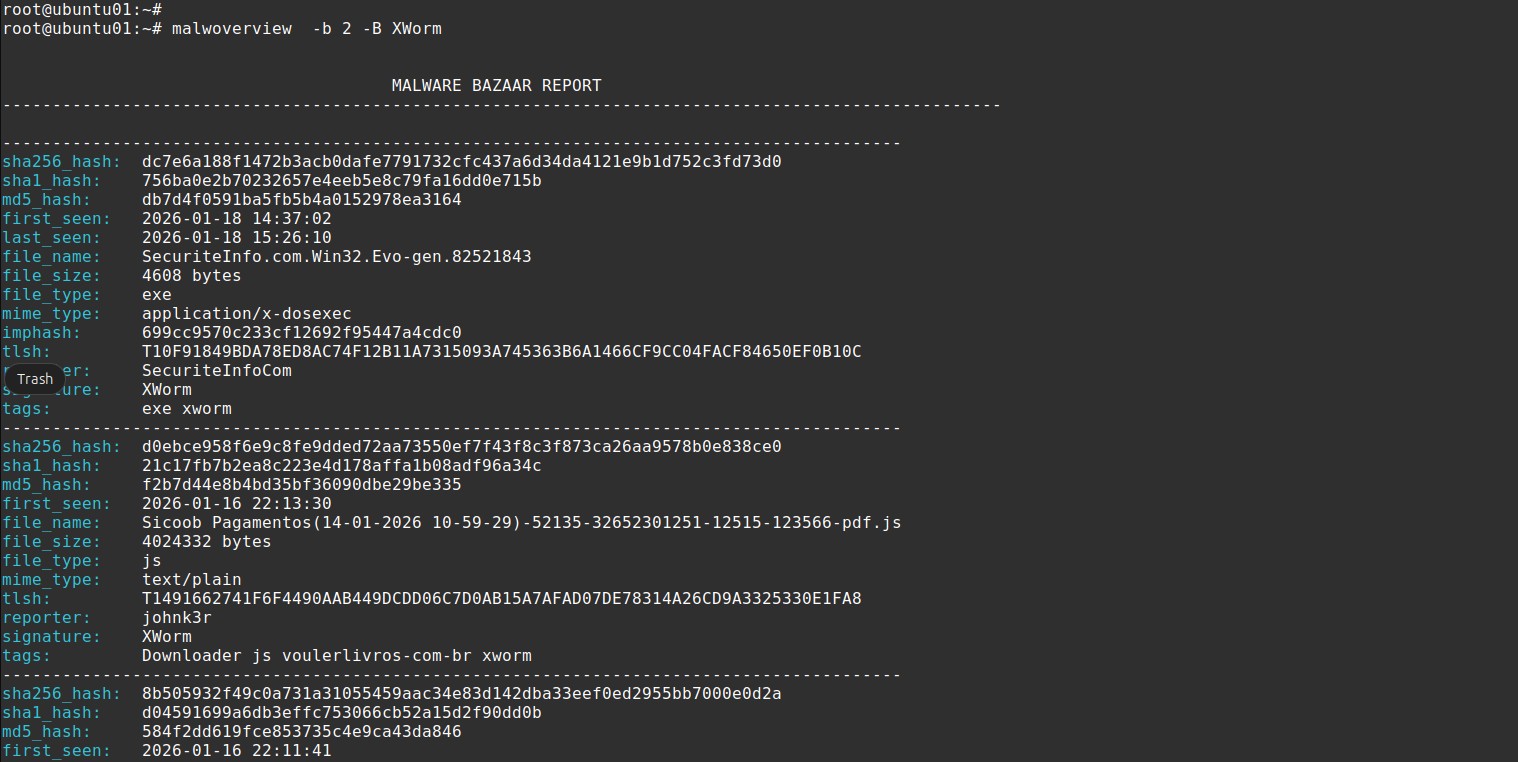
24. विभिन्न मानदंडों का उपयोग करके Malware Bazaar से थ्रेट हंटिंग जानकारी एकत्र करना।
25. विभिन्न मानदंडों का उपयोग करके ThreatFox से IOC जानकारी एकत्र करना।
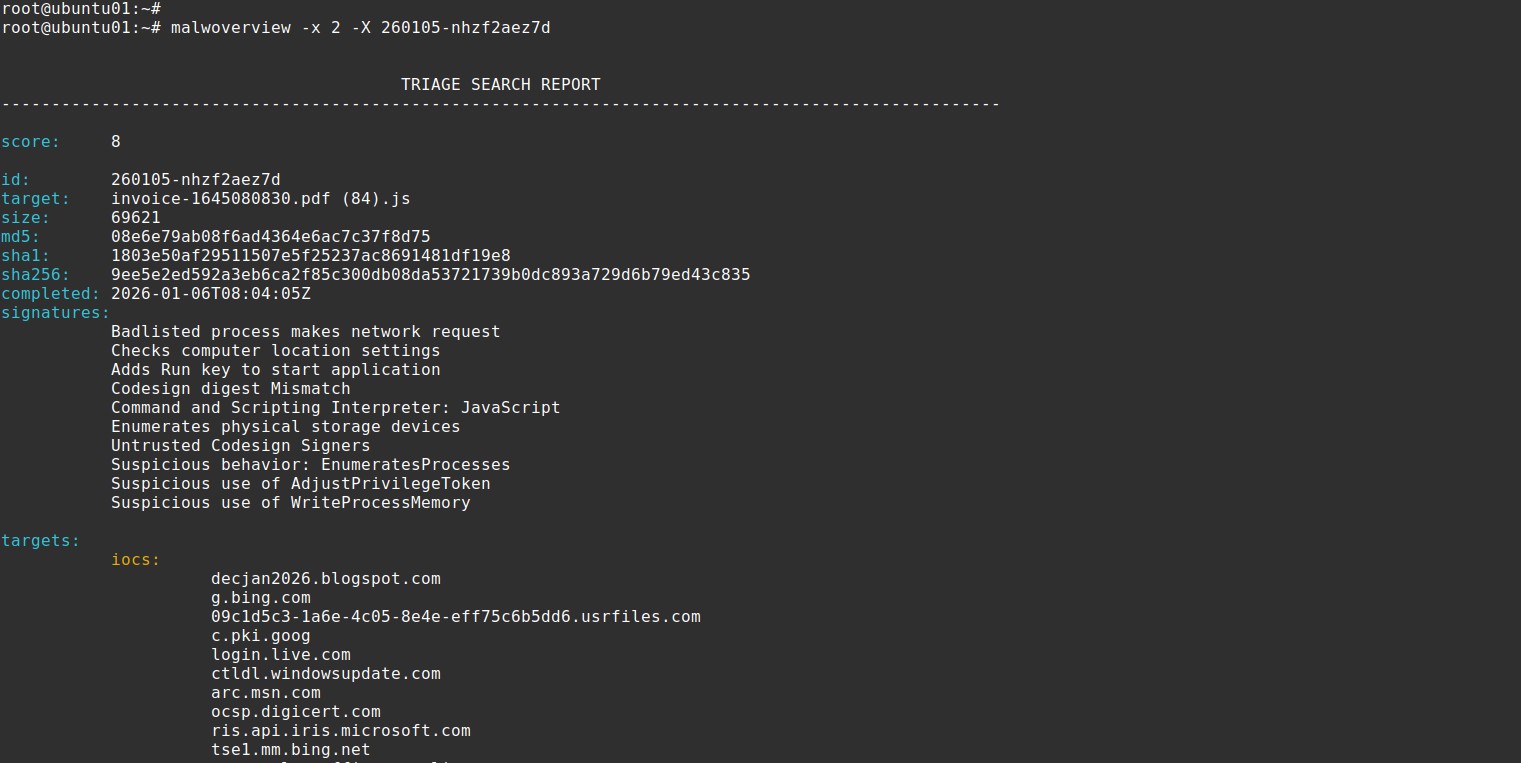
26. विभिन्न मानदंडों का उपयोग करके Triage से थ्रेट हंटिंग जानकारी एकत्र करना।
27. किसी दी गई फ़ाइल के हैश का Virus Total के विरुद्ध मूल्यांकन प्राप्त करना।
28. बड़ी फ़ाइलें (>= 32 MB) Virus Total पर सबमिट करना।
29. Malwoverview Virus Total API v.3 का उपयोग करता है, इसलिए अब v.2 का उपयोग करने वाला कोई विकल्प नहीं है।
30. IPInfo सेवा से किसी दिए गए IP पते के बारे में जानकारी प्राप्त करना।
31. कई सेवाओं से किसी दिए गए IP पते के बारे में संयुक्त जानकारी प्राप्त करना।
32. किसी भी डाउनलोड की गई फ़ाइल को एक केंद्रीय स्थान पर सहेजने का अतिरिक्त विकल्प प्रदान करना।
33. विभिन्न मानदंडों के माध्यम से NIST से कमज़ोरियों की सूची बनाना और खोजना।
34. VulnCheck डेटाबेस - Community/Free tier को क्वेरी करना।
35. विभिन्न मानदंडों का उपयोग करके Shodan से थ्रेट हंटिंग जानकारी एकत्र करना।
36. AbuseIPDB से IP प्रतिष्ठा की जाँच करना।
37. GreyNoise (community API) से IP वर्गीकरण की जाँच करना।
38. डोमेन और IP Whois/RDAP लुकअप करना।
39. VirusTotal, Hybrid Analysis, Triage और AlienVault में क्रॉस-सर्विस हैश सहसंबंध।
40. हैश वाली फ़ाइल से Malware Bazaar के विरुद्ध बैच हैश जाँच।
41. हैश वाली फ़ाइल से Hybrid Analysis के विरुद्ध बैच हैश जाँच।
42. हैश वाली फ़ाइल से Triage के विरुद्ध बैच हैश जाँच।
43. Malware Bazaar, Hybrid Analysis और Triage के विरुद्ध डायरेक्टरी स्कैन।
44. टेक्स्ट फ़ाइलों से IOCs (हैश, IPs, URLs, डोमेन, CVEs) निकालना।
45. YARA नियमों के साथ फ़ाइलों या डायरेक्टरियों को स्कैन करना।
46. निरंतर थ्रेट हंटिंग सत्रों के लिए इंटरैक्टिव REPL मोड।
47. JSON और CSV संरचित आउटपुट प्रारूप।
48. कॉन्फ़िगर करने योग्य TTL के साथ परिणाम कैशिंग (SQLite-आधारित)।
49. सभी API अनुरोधों के लिए HTTP/HTTPS/SOCKS5 प्रॉक्सी समर्थन।
50. बिहेवियर रिपोर्ट के लिए MITRE ATT&CK तकनीक मैपिंग।
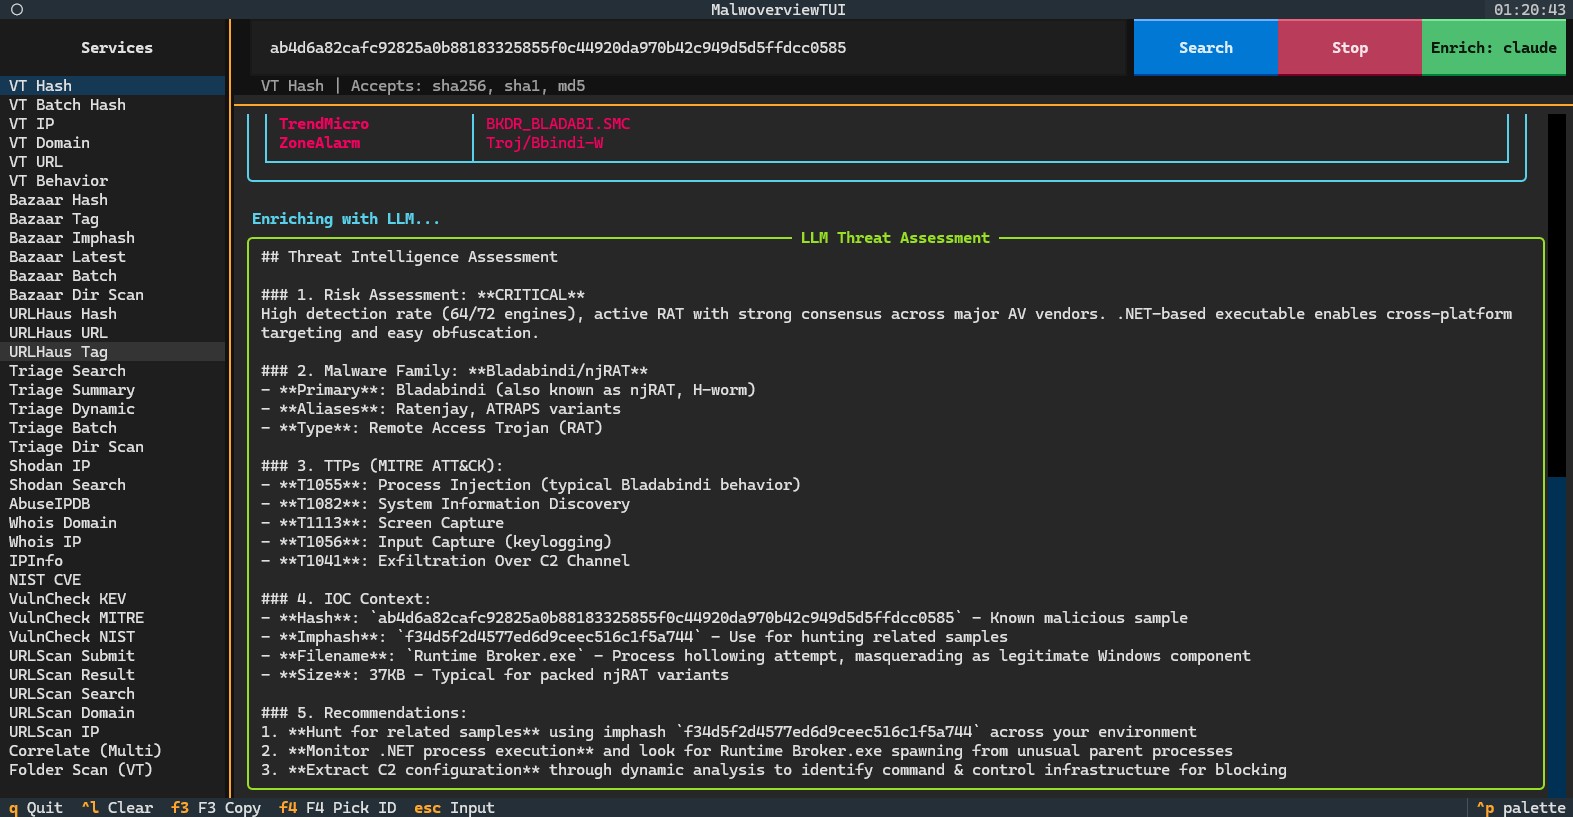
51. पैनल-आधारित नेविगेशन के साथ TUI (Text User Interface) डैशबोर्ड मोड।
52. URLScan.io से थ्रेट हंटिंग जानकारी एकत्र करना — URLs सबमिट करना, स्कैन परिणाम प्राप्त करना और स्कैन खोजना।
53. LLM-संचालित थ्रेट एनरिचमेंट — किसी भी क्वेरी परिणाम में जोड़ा गया AI-जनित जोखिम मूल्यांकन, MITRE ATT&CK मैपिंग और विश्लेषक सिफ़ारिशें। Claude, Gemini, OpenAI और Ollama (स्थानीय) का समर्थन करता है।
54. IP पतों वाली फ़ाइल से VirusTotal के विरुद्ध बैच IP जाँच, एक सारांश तालिका दिखाते हुए (IP Address, Country, AS Owner, Detection)।
55. YARA नियमों के साथ VirusTotal पर हंट करना: Retrohunt जॉब्स सबमिट और फ़ॉलो करना, मेल खाती फ़ाइलों की सूची बनाना, और Livehunt rulesets और notifications बनाना और सूचीबद्ध करना।
56. YARA नियमों की पूरी डायरेक्टरी के साथ स्कैन करना, प्रत्येक फ़ाइल अपने स्वयं के namespace में संकलित।
57. YARA नियम नाम से Malware Bazaar सैंपल खोजना, और abuse.ch से YARAify नियम सेट डाउनलोड और निकालना।
58. किसी दिए गए TLP स्तर के लिए पूरा Malpedia YARA ruleset डाउनलोड करना।
59. पिछले 24 घंटों में देखे गए MalShare फ़ाइल प्रकारों की सूची बनाना, और उन प्रकारों में से किसी के भी हैश की सूची बनाना।
60. हैश वाली फ़ाइल से URLHaus के विरुद्ध बैच हैश जाँच।
61. crt.sh के माध्यम से Certificate Transparency pivots, बिना किसी API key के: जारी किए गए प्रमाणपत्रों में देखे गए सबडोमेन की गणना करना और प्रमाणपत्रों को स्वयं सूचीबद्ध करना।
62. स्थानीय परिणाम कैश का निरीक्षण, प्रून और खाली करना।
63. इंटरैक्टिव मोड और TUI हर उस सेवा तक पहुँचते हैं जहाँ कमांड लाइन पहुँचती है, और TUI अपने परिणामों को json और csv में निर्यात करता है।
64. बिना किसी API key के किसी फ़ाइल या डायरेक्टरी का स्थानीय PE ट्राइएज, फ़ाइल प्रकार, आकार, overlay, overlay आकार और एन्ट्रॉपी की सूची बनाते हुए, और एन्ट्रॉपी थ्रेशोल्ड से ऊपर की फ़ाइलों को हाइलाइट करना।
65. Android स्कैन किसी पैकेज के प्रत्येक APK को हैश करते हैं, जिसमें split APKs भी शामिल हैं, न कि केवल base APK।
66. बिना किसी API key के Authenticode हस्ताक्षर जाँच, यह रिपोर्ट करते हुए कि कोई बाइनरी हस्ताक्षरित है या नहीं और हस्ताक्षर अभी भी वैध है या नहीं, और छेड़छाड़ की गई फ़ाइल के हस्ताक्षरकर्ता का नाम बताना।
67. मल्टी-साइन्ड बाइनरी के प्रत्येक एम्बेडेड हस्ताक्षर की रिपोर्ट की जाती है, प्रत्येक अपने स्वयं के digest एल्गोरिदम, प्रमाणपत्र, thumbprint और serial number के साथ, ताकि दूसरा हस्ताक्षरकर्ता कभी पहले के पीछे छिपा न रहे।
68. VirusTotal फ़ाइल जाँच (-v 1) और हैश रिपोर्ट (-v 8) हस्ताक्षर ब्लॉक दिखाते हैं: क्या प्रमाणपत्र सत्यापित हुआ, हस्ताक्षरकर्ता और counter signer श्रृंखलाएँ, हस्ताक्षर तिथि और प्रत्येक प्रमाणपत्र उसकी स्थिति, एल्गोरिदम, वैधता तिथियों, serial number और thumbprint के साथ।
69. किसी कंपोनेंट से जुड़े CVEs की सूची बनाना, या तो उसका नाम या किसी स्थानीय बाइनरी का पथ दिया गया, जिसका VERSIONINFO वह कंपोनेंट विवरण प्रदान करता है जिसके विरुद्ध आधुनिक NVD प्रविष्टियाँ लिखी जाती हैं।
## योगदानकर्ता
Alexandre Borges (https://github.com/alexandreborges) | प्रोजेक्ट स्वामी और मुख्य डेवलपर
Artur Marzano (https://github.com/Macmod) | सह-मुख्य डेवलपर
Corey Forman (https://github.com/digitalsleuth) | REMnux एकीकरण के लिए ज़िम्मेदार
Christian Clauss (https://github.com/cclauss)
## इस प्रोजेक्ट में योगदान कैसे करें
संस्करण 6.0.0 से, "dev" नाम की एक नई ब्रांच है। सभी योगदान और प्रस्ताव
इस "dev" ब्रांच में किए जाने चाहिए।
जो पेशेवर योगदान देना चाहते हैं उन्हें एक issue खोलनी चाहिए जिसमें अपने प्रस्तावित सुधार और यह
बताया जाए कि यह प्रोजेक्ट को कैसे बेहतर बनाएगा। एक बार स्वीकार हो जाने पर, उन्हें
PR सबमिट करने का अधिकार होगा, जिसका परीक्षण किया जाएगा।
सभी परिवर्तनों के परीक्षण के बाद, Malwoverview का यह नया संस्करण master
ब्रांच में प्रतिकृत किया जाता है और एक नया Python पैकेज उत्पन्न होता है।
## इंस्टॉलेशन
इस टूल का परीक्षण REMnux, Ubuntu, Kali Linux, macOS और Windows पर किया गया है। Malwoverview
को निम्नलिखित कमांड निष्पादित करके इंस्टॉल किया जा सकता है:
* pip3.11 install git+https://github.com/alexandreborges/malwoverview
or...
* python -m pip install -U malwoverview
यदि आप macOS पर Malwoverview इंस्टॉल करना चाहते हैं, तो आपको निम्नलिखित कमांड निष्पादित करने होंगे:
* /bin/bash -c "$(curl -fsSL https://raw.githubusercontent.com/Homebrew/install/HEAD/install.sh)"
* brew install libmagic
* pip3 install urllib3==1.26.6
* pip3 install -U malwoverview
* अपनी होम डायरेक्टरी में .bash_profile फ़ाइल संपादित करके Python बाइनरी डायरेक्टरी को PATH वेरिएबल में जोड़ें। उदाहरण:
export PATH=$PATH:/Users/alexandreborges/Library/Python/3.9/bin
* निष्पादित करें: . ./.bash_profile
यदि आप Windows पर Malwoverview इंस्टॉल कर रहे हैं, तो सुनिश्चित करें कि Malwoverview इंस्टॉल करने के
बाद निम्नलिखित शर्तें सत्य हैं:
* python-magic इंस्टॉल नहीं है। (pip show python-magic)
* python-magic-bin इंस्टॉल है। (pip show python-magic-bin)
#### नोट: किसी भी अपडेट से पहले .malwapi.conf को सहेजने की सलाह दी जाती है!
#### वैकल्पिक सुविधाएँ
कुछ सुविधाओं के लिए वैकल्पिक निर्भरताएँ आवश्यक हैं। आवश्यकतानुसार उन्हें इंस्टॉल करें:
* YARA स्कैनिंग: pip install malwoverview[yara]
* हस्ताक्षर जाँच: pip install malwoverview[signature]
* PDF रिपोर्ट निर्यात: pip install malwoverview[pdf]
* TUI डैशबोर्ड: pip install malwoverview[tui]
* सभी वैकल्पिक: pip install malwoverview[all]
## आवश्यक APIs
सभी APIs डाले बिना Malwoverview का उपयोग शुरू करना संभव है। हालाँकि,
Malwoverview के सभी विकल्पों का उपयोग करने के लिए, आपको निम्नलिखित सेवाओं की संबंधित API को
.malwapi.conf कॉन्फ़िगरेशन फ़ाइल में डालना होगा: VirusTotal, Hybrid Analysis, URLHaus, Malshare, Polyswarm, Alien Vault, Malpedia, Triage,
IPInfo, Malware Bazaar, ThreatFox, VulnCheck, Shodan, AbuseIPDB, GreyNoise और URLScan.io, जो
होम डायरेक्टरी (/home/[username]
या Linux पर /root, और Windows पर C:\Users\[username]) में मौजूद (या बनाई गई) होनी चाहिए। वैकल्पिक रूप से, उपयोगकर्ता
एक कस्टम कॉन्फ़िगरेशन फ़ाइल बना सकते हैं और -c विकल्प का उपयोग करके इसे इंगित कर सकते हैं।
ध्यान दें: यदि आपकी होम डायरेक्टरी में .malwapi.conf फ़ाइल मौजूद नहीं है, तो आपको
इसे बनाना होगा!
* Alien Vault के बारे में एक विशेष नोट: -n 1 विकल्प का उपयोग करने से पहले Alien Vault
वेबसाइट पर pulses की सदस्यता लेना आवश्यक है।
* Malshare और Shodan के बारे में एक विशेष नोट: दोनों सेवाओं को अपनी API key को
URL में ही भेजने की आवश्यकता होती है, और न ही कोई header या request body विकल्प प्रलेखित करती है (Malshare hashlookup
endpoint एक POST है, लेकिन key अभी भी query string में यात्रा करती है)। Malwoverview इन दोनों
keys को हर उस error message में [REDACTED] से बदल देता है जो यह प्रिंट करता है, ताकि वे उस आउटपुट में न आएँ जिसे आप
बग रिपोर्ट में पेस्ट करते हैं, लेकिन key अभी भी उन सेवाओं के access logs में और आपके और उनके बीच TLS समाप्त करने वाले किसी भी
प्रॉक्सी में दर्ज होती है। दोनों keys को सेवा ऑपरेटर के सामने उजागर मानें और उन्हें किसी भी अन्य क्रेडेंशियल की तरह रोटेट करें।
.malwapi.conf कॉन्फ़िगरेशन फ़ाइल का निम्नलिखित प्रारूप है:
[VIRUSTOTAL]
VTAPI =
[HYBRID-ANALYSIS]
HAAPI =
[MALSHARE]
MALSHAREAPI =
[HAUSSUBMIT]
HAUSSUBMITAPI =
[POLYSWARM]
POLYAPI =
[ALIENVAULT]
ALIENAPI =
[MALPEDIA]
MALPEDIAAPI =
[TRIAGE]
TRIAGEAPI =
[IPINFO]
IPINFOAPI =
[BAZAAR]
BAZAARAPI =
[THREATFOX]
THREATFOXAPI =
[VULNCHECK]
VULNCHECKAPI =
[URLHAUS]
URLHAUSAPI =
[SHODAN]
SHODANAPI =
[ABUSEIPDB]
ABUSEIPDBAPI =
[GREYNOISE]
GREYNOISEAPI =
[URLSCANIO]
URLSCANIOAPI =
[LLM]
PROVIDER = claude
CLAUDE_API_KEY =
CLAUDE_MODEL = claude-opus-4-8
GEMINI_API_KEY =
OPENAI_API_KEY =
OPENAI_MODEL = gpt-4o-mini
OLLAMA_URL = http://localhost:11434
OLLAMA_MODEL = llama3.1
APIs को संबंधित सेवा वेबसाइटों पर अनुरोध किया जा सकता है:
01. Virus Total (community and paid API): https://www.virustotal.com/gui/join-us
02. Hybrid Analysis: https://www.hybrid-analysis.com/signup
03. Malshare: https://malshare.com/doc.php
04. URLHaus: https://urlhaus.abuse.ch/api/#account
05. Polyswarm: https://docs.polyswarm.io/consumers
06. Alien Vault: https://otx.alienvault.com/api
07. Malpedia: यह खुला पंजीकरण प्रदान नहीं करता, लेकिन आप सीधे Twitter (DM) या feedback e-email के माध्यम से
उपयोगकर्ता खाते का अनुरोध कर सकते हैं। Malpedia Twitter
हैंडल @malpedia है।
08. Malware Bazaar: https://bazaar.abuse.ch/api/#auth\_key
09. ThreatFox: https://threatfox.abuse.ch/api/#auth\_key
10. Triage: https://tria.ge/signup.
11. IPInfo: https://ipinfo.io/
12. VulnCheck: https://vulncheck.com/signin (Community/Free tier उपलब्ध)
13. Shodan: https://account.shodan.io/register
14. AbuseIPDB: https://www.abuseipdb.com/register
15. GreyNoise: https://viz.greynoise.io/signup
16. URLScan.io: https://urlscan.io/user/signup
#### LLM एनरिचमेंट प्रोवाइडर (वैकल्पिक)
Malwoverview --enrich फ़्लैग के माध्यम से LLM-संचालित थ्रेट एनरिचमेंट का समर्थन करता है।
किसी भी क्वेरी के बाद, जोखिम स्तर, मैलवेयर फैमिली पहचान, MITRE ATT&CK मैपिंग और विश्लेषक सिफ़ारिशों के साथ
एक AI-जनित थ्रेट मूल्यांकन जोड़ा जाता है।
तीन प्रोवाइडर समर्थित हैं। .malwapi.conf के [LLM] अनुभाग में एक को कॉन्फ़िगर करें:
**18. Anthropic Claude (सशुल्क, सर्वोत्तम गुणवत्ता)**
थ्रेट इंटेलिजेंस विश्लेषण के लिए सर्वोत्तम परिणाम। मैलवेयर
---
[Read more](https://github.com/alexandreborges/malwoverview)

