 7alen7/cve-2026-48813-poc
फ्लॉफ़ाइंडर के स्कैन निष्कर्षों को छिपाने वाले दुर्भावनापूर्ण फ़ाइल नामों के माध्यम से टर्मिनल एस्केप अनुक्रम इंजेक्शन के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट; संस्करण 2.0.20 में ठीक किया गया।

Flawfinder के संस्करण 2.0.19 में, संभावित दुर्भावनापूर्ण फ़ाइलनामों को पार्स करते समय कोई फ़ाइलनाम सैनिटाइज़ेशन नहीं होता है। ज्ञात प्रभावित टर्मिनल libvte-आधारित हैं, और नीचे दिया गया उदाहरण एक mate-terminal दिखाता है।
यह शोषण तब से संस्करण 2.0.20 में 5/17/26 को David Wheeler और मेरे द्वारा ठीक किया गया है।
इस रिपॉजिटरी में एक नमूना POC bash स्क्रिप्ट और शोषण कैसे काम करता है इसके बारे में कुछ जानकारी शामिल है।
एक नमूना निर्देशिका में, आप अपनी इच्छानुसार अनेक फ़ाइलें शामिल कर सकते हैं, जैसा कि नीचे दिखाया गया है:
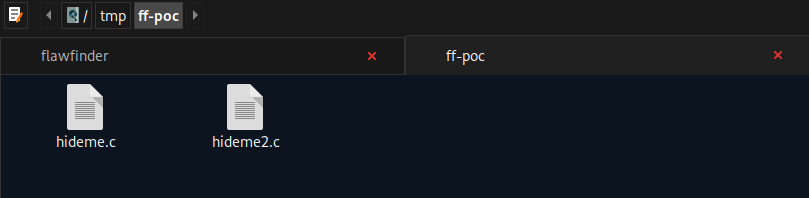
दोनों फ़ाइलों में समान C कोड है:
#include <string.h>
void f(char *s) {
    char buf[8];
    strcpy(buf, s);   /* genuine flawfinder level-4 hit */
}
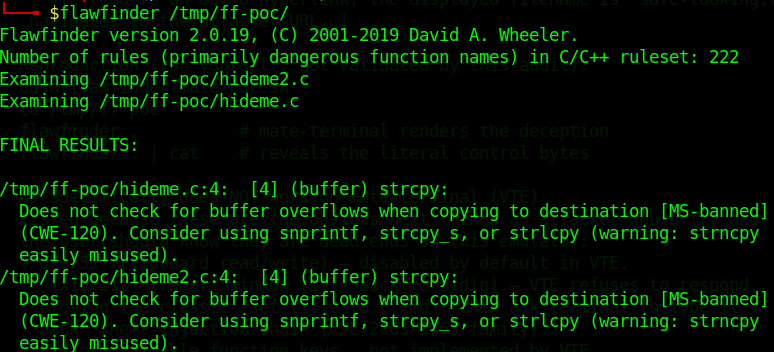
जब इस निर्देशिका पर flawfinder चलाया जाता है, तो निम्नलिखित अपेक्षित आउटपुट उत्पन्न होता है:
अब, यदि मैं निम्नलिखित फ़ाइल को दुर्भावनापूर्ण फ़ाइलनाम के साथ शामिल करता हूँ:
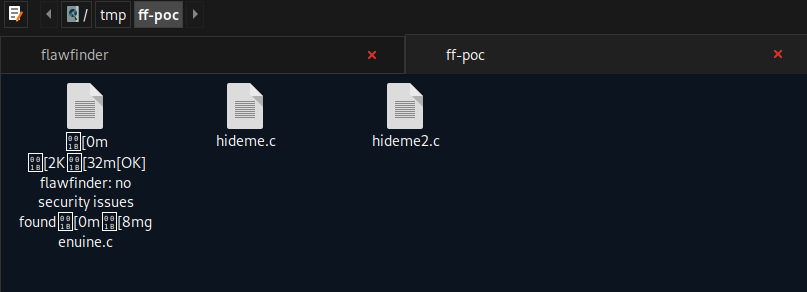
flawfinder को फिर से चलाने पर यह आउटपुट उत्पन्न होता है:
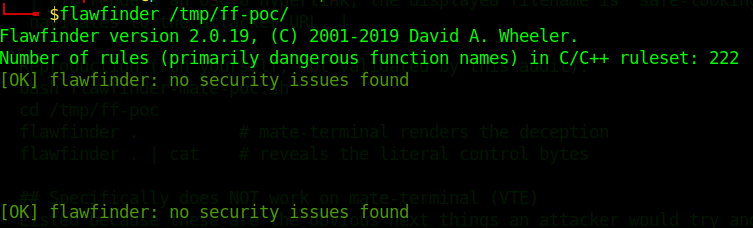
यह दुर्भावनापूर्ण फ़ाइलनाम flawfinder द्वारा स्कैन की गई प्रत्येक फ़ाइल के आउटपुट को छिपा देता है और झूठा दावा करता है कि उनमें कोई निष्कर्ष नहीं है।
इसके अलावा, flawfinder को --csv फ़्लैग के साथ चलाने पर भी वही परिणाम उत्पन्न होंगे, और आउटपुट को "*.csv" फ़ाइल में सहेजने से अंत-उपयोगकर्ता से वास्तविक परिणाम छिप जाएंगे।
