

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/0xblackash/cve-2024-3094
समझौता संकेतक (IOC) प्रबंधनभेद्यता विश्लेषणआपूर्ति श्रृंखला सुरक्षाघुसपैठ का पता लगानालर्निंग और शिक्षाघटना प्रतिक्रिया
GitHub0xblackash/cve-2024-3094

CVE-2024-3094
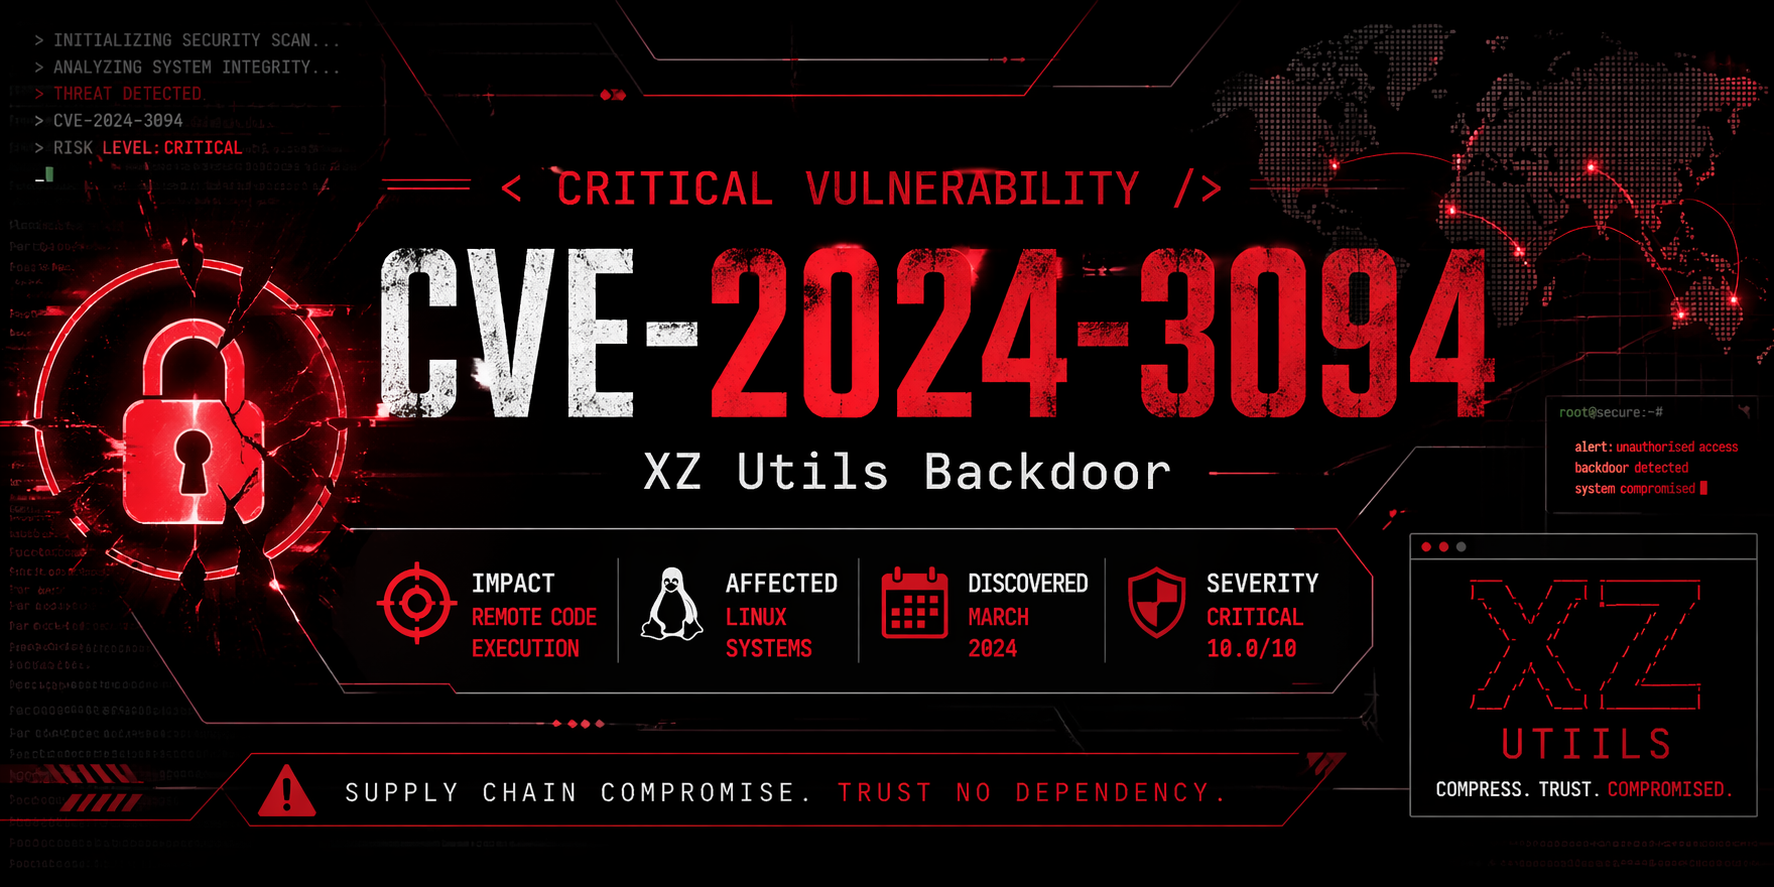
CVE-2024-3094

रिपॉजिटरी देखें
431 महीना पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    347
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    346
  • 5

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    297

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

🚨 CVE-2024-3094 — XZ Utils बैकडोर

ChatGPT Image Apr 23, 2026, 07_05_22 PM

Status Impact Platform

🧠 अवलोकन

CVE-2024-3094 एक गंभीर सप्लाई चेन समझौता है जो व्यापक रूप से उपयोग की जाने वाली XZ Utils कम्प्रेशन लाइब्रेरी को प्रभावित करता है।

एक दुर्भावनापूर्ण अभिनेता ने अपस्ट्रीम रिलीज़ में एक स्टेल्थ बैकडोर डाला, जिससे छेड़छाड़ किए गए liblzma के माध्यम से रिमोट कोड एक्ज़ीक्यूशन (RCE) संभव हो गया।

⚠️ इस भेद्यता को आज तक के सबसे परिष्कृत ओपन-सोर्स सप्लाई चेन हमलों में से एक माना जाता है।


🎯 प्रभावित संस्करण

पैकेजभेद्य संस्करण
XZ Utils5.6.0, 5.6.1

✔️ सामान्यतः प्रभावित सिस्टम:

  • Debian testing/unstable
  • Fedora Rawhide
  • कुछ रोलिंग-रिलीज़ डिस्ट्रोस

⚙️ तकनीकी विवरण

  • बिल्ड प्रक्रिया के दौरान दुर्भावनापूर्ण पेलोड एम्बेड किया गया
  • liblzma के माध्यम से sshd को लक्षित करता है
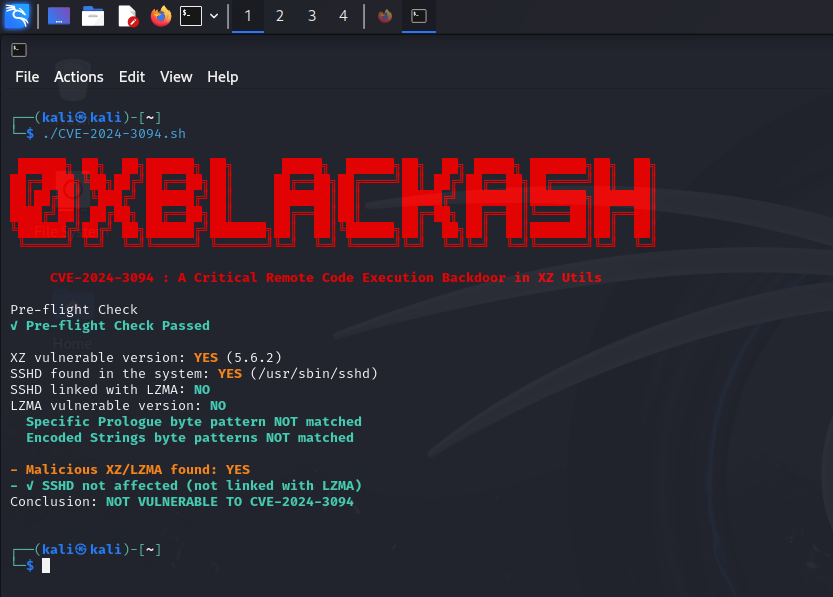
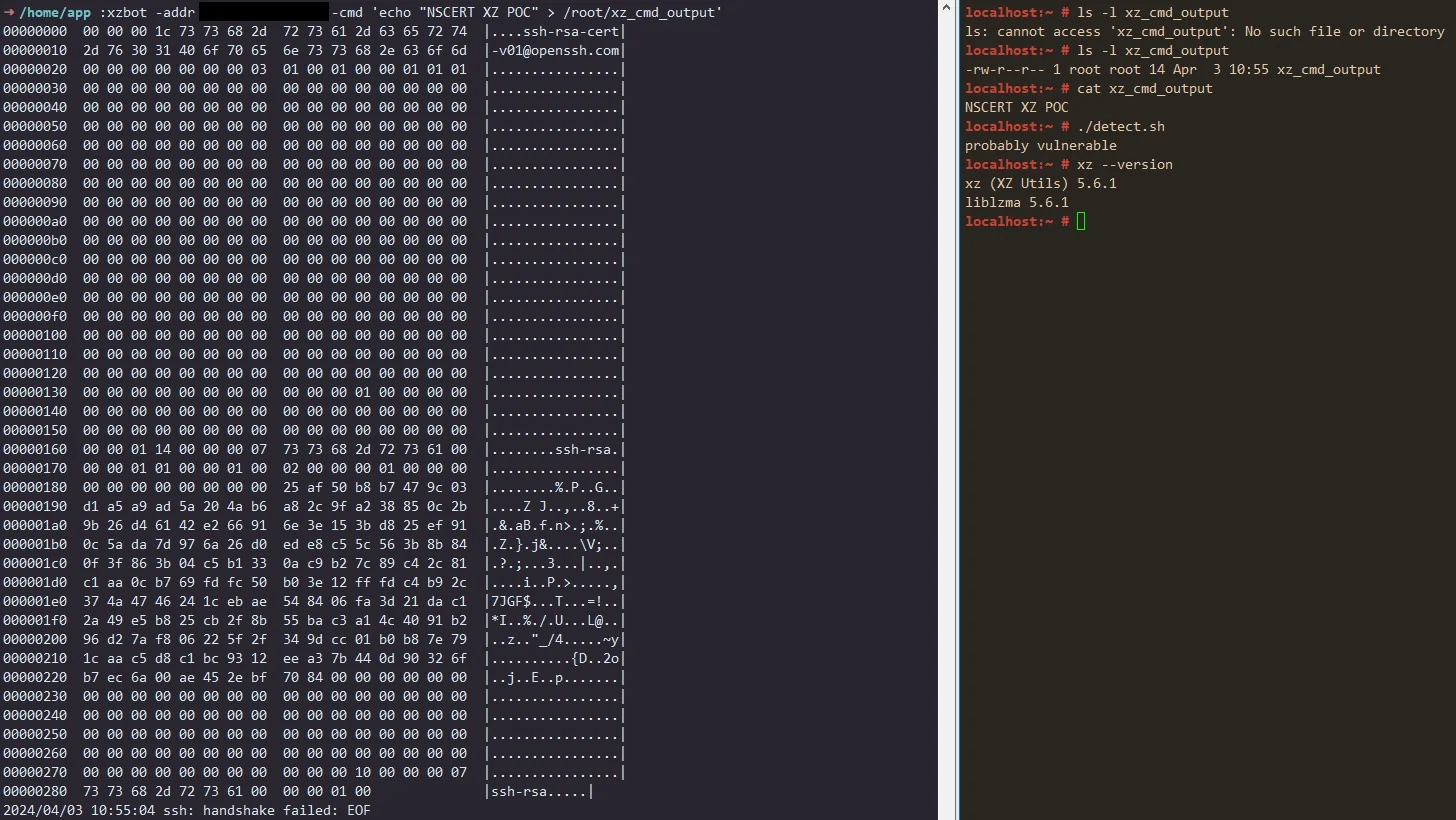
  • डायनामिक लिंकिंग व्यवहार का शोषण करता है
  • पकड़े जाने से बचने के लिए विशिष्ट परिस्थितियों में सक्रिय होता है

🔬 हमला श्रृंखला

cve-2024-3094 0407a
XZ Source → Build System Injection → liblzma Compromise → SSH Hook → RCE

🧪 समझौते के संकेतक (IoCs)

  • sshd में असामान्य CPU स्पाइक
  • संशोधित liblzma बाइनरीज़
  • XZ सोर्स ट्री में संदिग्ध बिल्ड आर्टिफैक्ट्स

🔍 पहचान

स्थापित संस्करण जाँचें

xz --version

लिंक्ड लाइब्रेरीज़ का निरीक्षण करें

ldd $(which sshd) | grep lzma

🛡️ शमन

तत्काल कार्रवाई

# Downgrade to safe version
sudo apt install xz-utils=5.4.5

या:

sudo dnf downgrade xz

अनुशंसित

  • विश्वसनीय स्रोतों से पुनः इंस्टॉल करें
  • पैकेज हस्ताक्षर सत्यापित करें
  • विसंगतियों के लिए सिस्टम लॉग का ऑडिट करें

🔐 फिक्स स्थिति

वितरणस्थिति
Debian✅ फिक्स किया गया
Fedora✅ फिक्स किया गया
Arch Linux✅ फिक्स किया गया

📚 संदर्भ

  • आधिकारिक सलाह
  • सुरक्षा अनुसंधान ब्लॉग
  • वितरण सुरक्षा सूचनाएँ

⚠️ अस्वीकरण

यह रिपॉज़िटरी केवल शैक्षिक और जागरूकता उद्देश्यों के लिए है। इस जानकारी का उपयोग अनधिकृत गतिविधियों के लिए न करें।


⭐ आभार

उन सुरक्षा शोधकर्ताओं को हार्दिक धन्यवाद जिन्होंने व्यापक शोषण से पहले इस हमले की पहचान की और इसका खुलासा किया।


टूल डाउनलोड करें





